我们分享了OpenClaw的服务器部署方案,跟小龙虾聊聊天就把生信分析给做了?但不得不承认的是,当前在服务器中部署OpenClaw可能会遇到以下风险,虽然我们实战中没遇到,但也不得不防。好在如果你使用的是西柚云,可以西柚云增值服务的快照功能,直接回溯服务器环境,保护部分的数据和信息安全。最坏的结果就是,删除当前镜像重新布置(有root权限的共享服务器)。
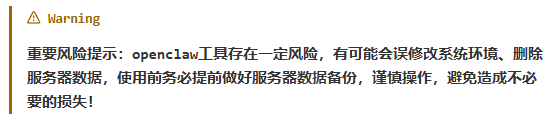
一、核心安全风险
1. 提示词注入风险(最易被利用)
攻击者在网页、文档中嵌入隐藏恶意指令 ,诱导 "小龙虾" 读取后,泄露云账号密钥、API 密钥、数据库凭证。(误发微信红包不知真的假的)
云环境中,一旦密钥泄露,攻击者可直接接管云服务器、存储桶、数据库,造成数据全泄露。(可能会让当前机器被黑,沦为挖矿工具:谁拿我服务器挖矿了?)
2. 误操作风险(AI理解偏差导致)
"小龙虾" 对指令理解不准,可能误删云服务器上的核心数据、业务代码、生产环境配置。
云部署多为多租户、分布式架构,误操作可能跨实例、跨区域扩散,影响范围更大。
3. 功能插件投毒风险(供应链攻击)
第三方插件市场存在大量恶意插件 ,安装后会窃取密钥、植入木马、远程控制云主机,使服务器沦为 "肉鸡"。
云环境中,被控制的实例可被用于发起 DDoS、挖矿,或横向渗透整个云内网。
4. 安全漏洞风险(原生漏洞 + 云环境放大)
已曝出多个高中危漏洞 ,可被利用远程代码执行、提权、越权访问。
云平台默认开放端口、公网 IP 暴露、弱口令等问题,会让漏洞利用更易成功。
二、云服务部署特有的放大风险
1. 网络与边界风险
公网暴露:云实例默认公网可达,"小龙虾" 若监听端口,易被扫描与攻击。
横向渗透:云内网互通,一台 "小龙虾" 被攻陷,可快速扩散至同 VPC 其他服务器。
流量劫持:云网络链路复杂,易被中间人攻击,窃取 "小龙虾" 与云服务的通信数据。
2. 权限与身份风险
过度授权 :为方便使用,常授予 "小龙虾"管理员权限、全存储桶访问、跨服务调用,一旦被控制,权限危害极大。
凭证泄露:云密钥、AK/SK、数据库密码若被 "小龙虾" 读取,攻击者可永久控制云资源。
身份模糊:"小龙虾" 作为 AI 代理,操作行为难追溯,易被用于掩盖真实攻击源。
3. 数据安全风险
数据泄露 :"小龙虾" 可读取云存储、数据库中的业务数据、用户隐私、商业机密,并外传。
数据篡改:攻击者通过控制 "小龙虾",恶意修改生产数据、配置文件,导致业务异常。
合规风险:数据跨境、未加密存储、未授权访问,违反《网络安全法》《数据安全法》。
4. 运营与合规风险
服务不可用:被植入木马后,云实例资源被耗尽,导致业务中断。
法律责任:若 "小龙虾" 被用于攻击他人、传播恶意软件,部署者需承担法律责任。
云平台处罚:违规使用、攻击行为可能导致云账号被封禁、资源被清理
三、云部署安全防护建议
1.最小权限原则:仅授予 "小龙虾" 必要权限,禁用管理员、全存储桶访问。
2.网络隔离:部署在私有子网,不直接暴露公网;通过堡垒机、VPN 访问。
3.插件管控:仅使用官方插件,禁用自动安装,定期审计插件行为。
4.凭证安全 :云密钥、数据库密码使用密钥管理服务(KMS ),不硬编码、不明文存储。
5.监控审计:开启云平台操作审计,监控 "小龙虾" 的文件访问、网络外连、指令执行。
6.及时更新:紧跟官方补丁,修复已知漏洞,定期扫描安全风险。