https://www.bilibili.com/video/BV1WnSZBZEpM/
SSH和Telnet的差異
1.ssh和telnet是CLI遠端常用的方式,主要利用網路(乙太網路線和wifi)作為傳輸介質。
2.相較於telnet,ssh是相對安全的連線方式。
事前工作:
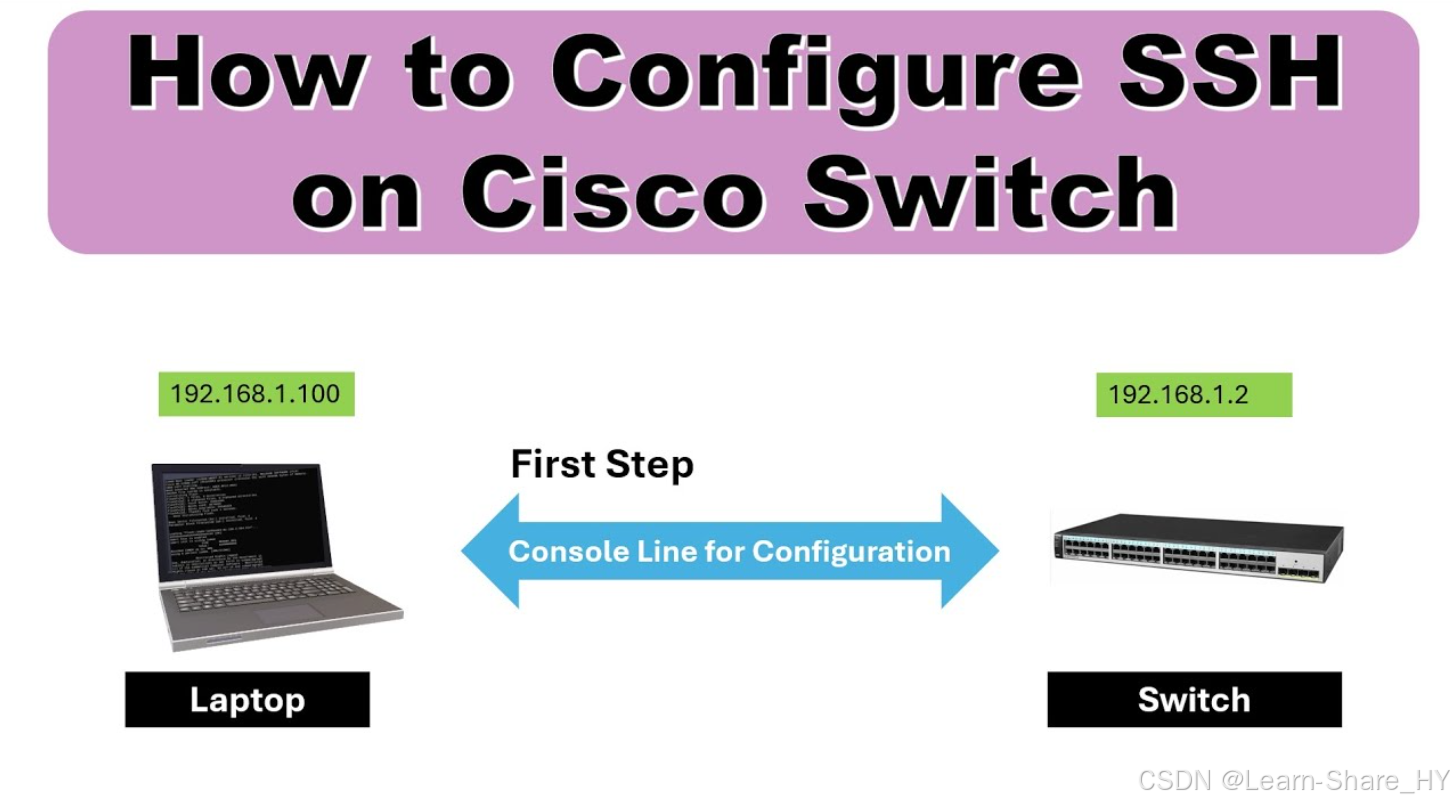
1.假設交換譏為新設備,同時須準備一條console線(兩端接頭分別為USB和RJ45接頭)
2.將USB接頭接在PC端,將RJ45接頭接在cisco的console接孔。
3.以ssh連線需求,進行下列設定。
SSH連線的設定方式:
交換機的設定:
1.由使用者模式切換特權模式,並用config terminal進到全域模式,並利用下列hostname為交換機設定名稱S1。
Switch>enable
Switch#conf terminal
Enter configuration commands, one per line. End with CNTL/Z.
Switch(config)#hostname S1
S1(config)#
2.在全域設定模式下,設定使用者模式切換特權模式的權限密碼(S1-enable)。
S1(config)#enable secret S1-enable
S1(config)#exit
3.在全域設定模式下,建立一個虛擬的管理介面,並設定ip address 和mask, 同時利用no shutdown啟動該ip address。
S1(config)#interface Vlan 1
S1(config-if)#ip address 192.168.1.2 255.255.255.0
S1(config-if)#no shutdown
S1(config-if)#
%LINK-3-UPDOWN: Interface Vlan1, changed state to down
4.在全域設定模式下,使用 username [username] privilege 15 secret [password] 命令來設定一個具有管理權限的使用者帳號和密碼。
這行指令用來:
- 建立一個本地帳號:admin
- 權限等級:15(最高權限,可進入 enable 模式)
- 密碼(加密儲存):test01
這個帳號會用在登入方式中,例如 login local。
重點:這行指令不會自動啟用登入驗證
它只是「建好帳號」,還沒有告訴 VTY 或 console 去使用這個帳號。
S1(config)# username admin privilege 15 secret test015.在全域設定模式下,設定VTY(虛擬終端)線路。
line vty 0 15指令用來控制:
- SSH / Telnet 登入
- 使用什麼認證方式
- 可否使用遠端管理
- ACL 限制
- 協定(SSH / Telnet)
- timeout 等等
VTY 0--15 代表 最多 16 個遠端連線 session。
login local 指令的作用是:
使用本地建立的帳號(username xxx)做登入驗證。
換句話說:
- 沒有
login local→ 「本地帳號」完全不會被使用 - 有
login local→ SSH/Telnet 會要求使用者帳號密碼
transport input ssh 指令的作用是:
- 限制傳輸協定為 SSH(避免 Telnet)
- 注意:即使你啟用了 SSH,但 VTY 沒設定 login local 或 transport input ssh,就不能使用 SSH 登入。
S1(config)# line vty 0 15
S1(config-line)# login local
S1(config-line)# transport input ssh #
S1(config-line)# exit
6.啟用ssh v2
S1(config)# ip ssh version 27.設定ip domain name
S1(config)#ip domain-name test.com8.產生rsa金鑰
S1(config)#crypto key generate rsaPC的設定:
須將PC的IP設定與上述交換機相同網段的靜態 IP 位址和子網路遮罩,例如:192.168.1.100,並用admin以ssh方式連線switch。
C:>ssh -l admin 192.168.1.2