1、角色的理解
为了方便管理拥有相同权限的用户引入了角色这一概念,恰当的权限设定,可以确保数据的安全性,这是比较重要的。
2、创建角色
创建角色使用 CREATE ROLL 语句,语法如下:
sql
CREATE ROLE 'role_name'[@'host_name'] [,'role_name'[@'host_name']]...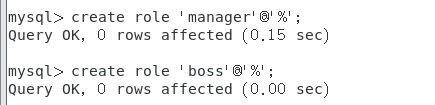
3、给角色赋予权限
创建角色以后,默认该角色没有任何权限,我们需要给角色授权,语法是:
sql
GRANT privileges ON table_name TO 'role_name'[@'host_name'];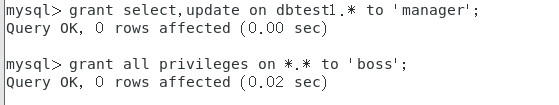
4、查看角色的权限
授予角色权限之后,可以通过SHOW GRANTS语句,查看权限是否创建成功:
sql
SHOW GRANTS FOR 'manager';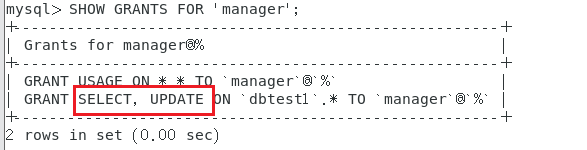
每创建一个角色系统就会自动给一个"USAGE "权限,意味着连接登录数据库的权限。
5、回收角色的权限
撤销角色权限语法如下:
sql
REVOKE privileges ON tablename FROM 'rolename';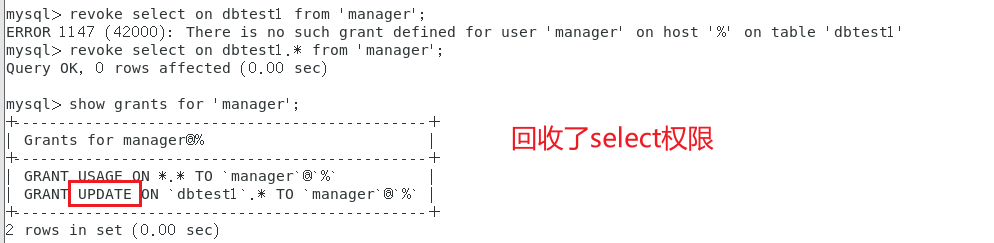
6、删除角色
删除角色的语法结构:
sql
DROP ROLE role [,role2]...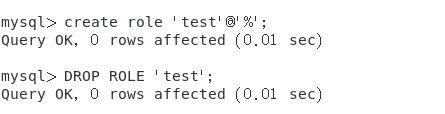
如果执行了删除角色操作,用户就失去了通过这个角色所获得的所有权限。
7、给用户赋予角色
给用户添加角色使用GRANT语句,语法形式如下:
sql
GRANT role [,role2,...] TO user [,user2,...];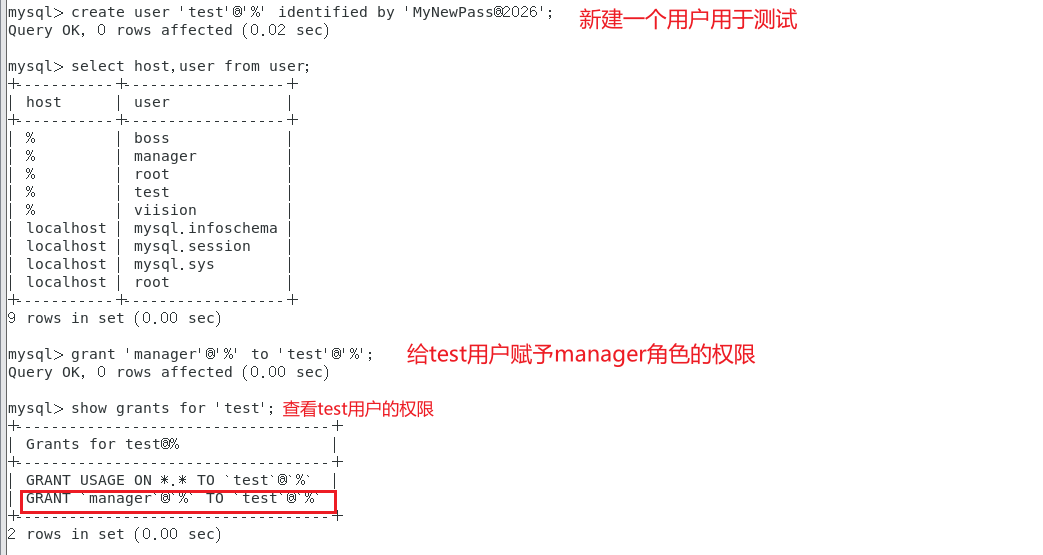
注意 :角色建立并且授权后,要赋给用户并且处于激活状态才能使用。
8、激活角色
(1)使用 set default role 命令激活角色
sql
SET DEFAULT ROLL '角色' TO '用户';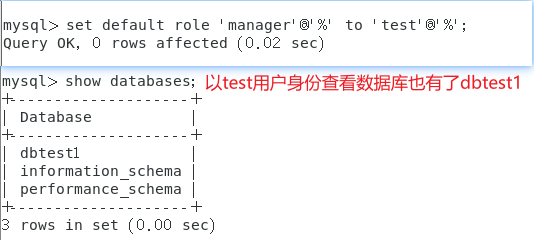
(2)将 activate_all_roles_on_login 设置为ON
默认情况下activate_all_roles_on_login处于OFF状态:
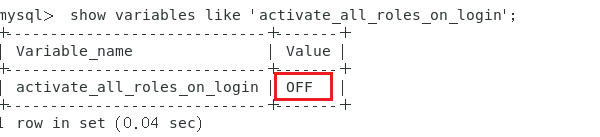
设置其为ON:
sql
SET GLOBAL activate_all_roles_on_login=ON;这样,对所有的角色永久激活。用户才真正拥有了赋予角色的所有权限。
查看当前会话已经激活的角色:
sql
SELECT CURRENT_ROLE();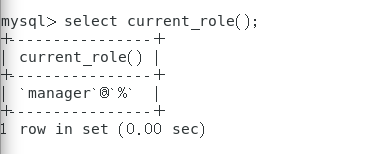
9、撤销用户的角色
撤销用户的角色语法如下:
sql
REVOKE role FROM user;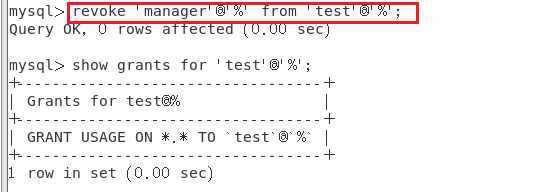
10、设置强制角色
强制角色是给每个创建账户的默认角色,不需要手动设置。强制角色无法被REVOKE 或者DROP。