开服第三天凌晨,运营群突然炸了------后台数据显示同时在线人数暴涨3倍,但付费率跌到了几乎为零。我拉了一下登录日志,发现80%以上的新增IP请求都来自几家云厂商的数据中心网段,归属地集中在少数几个城市,而且这些IP在24小时内关联的账号数量远超正常阈值。这不是真实玩家,是工作室在批量起号。
在游戏运营中,工作室批量多开是破坏公平性的顽疾。但这类行为并非无迹可寻,它们往往在网络层面留下可识别的特征。本文结合真实案例,拆解如何通过IP查询定位服务三步锁定异常账号,将封禁效率提升到分钟级。
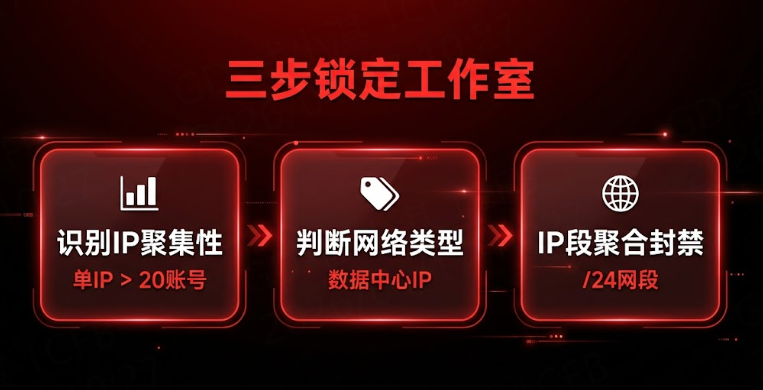
一、第一步:识别IP聚集性------统计单IP关联账号密度
工作室为了控制成本,通常会在同一公网IP或相邻C段内操作大量账号,尤其是新区冲榜、活动首日等节点,这种聚集效应尤为突出。
1.1实操落地:
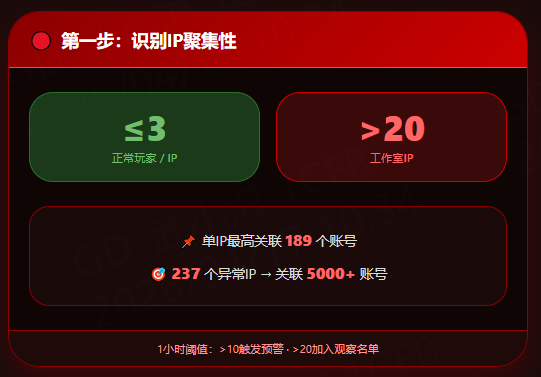
在登录日志中统计单IP在单位时间内的账号密度。以某个真实案例为例,正常住宅IP的单日关联账号数通常≤3个,而工作室IP的关联账号数往往超过20个,甚至上百。
1.2具体操作:
-
从游戏服务器导出最近1小时的登录日志,提取
(timestamp, ip, account_id)。 -
按IP分组,统计每个IP关联的唯一账号数。
-
设置动态阈值:例如,1小时内单IP关联账号>10个 → 触发预警;>20个 → 直接加入观察名单。
1.3案例数据:
某MMO游戏在活动首日,通过此方法识别出237个异常IP,这些IP关联了超过5000个账号。其中单个IP最高关联了189个账号,且所有IP归属地集中在两个城市,网络类型均为"数据中心"。
在风控体系中,IP不再是"辅助信息",而是连接账号、设备、行为的关键底层信号。使用支持离线部署的IP查询工具(如IP数据云离线库)可以在登录链路的极短时间内完成IP聚集性分析,查询延迟稳定在微秒级,不影响游戏体验。
二、第二步:识别网络类型异常------区分真人与机器的关键
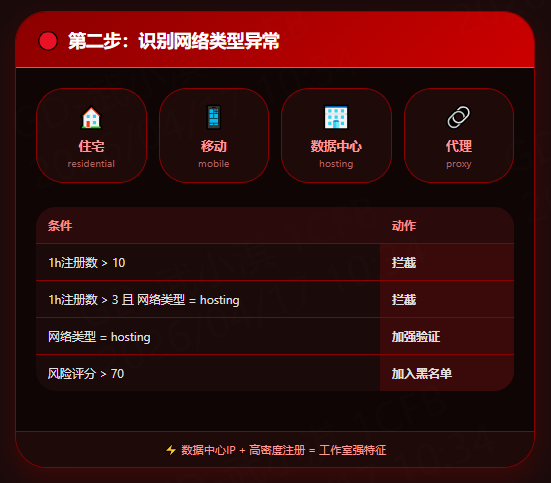
真正有区分度的,不是"IP是否相同",而是"IP属于什么网络环境"。正常玩家通常使用住宅宽带或移动网络(usage_type = residential 或 mobile),而工作室则更倾向于使用数据中心、云主机出口(usage_type = hosting)。米哈游黑产案中,黑产IP池大量来自云服务商的数据中心段,若能即时判断"IP属于IDC机房",即可标记高风险。
实操落地:在注册或登录时,调用IP查询接口获取usage_type字段。以下是一个可集成到风控引擎的Python函数示例:
# 初始化离线库(数据预加载至内存)
import ipdatacloud
ip_lib = ipdatacloud.OfflineIPLib("./game_ipdb.xdb")

def check_ip_risk(ip):
    info = ip_lib.query(ip)
    net_type = info.get("usage_type")  # 返回:residential / mobile / hosting / proxy

    # 基础规则:数据中心IP直接拒绝注册或强验证
    if net_type == "hosting":
        return {"action": "block", "reason": "检测到异常网络环境,请使用常用网络注册"}

    # 进阶规则:结合聚集性,例如单IP注册超过5次且为hosting → 批量拦截
    return {"action": "pass"}
建议将IP网络类型识别作为风控规则的必选维度,并配合动态阈值规则。例如:
-
单IP 1小时内注册账号数 > 10个 → 拦截
-
单IP 1小时内注册账号数 > 3个 且
usage_type=hosting→ 拦截
IP数据云提供的20+维度数据(包括ASN、风险评分、代理检测等)可以进一步辅助判断。例如,risk_score > 70 的IP可直接加入黑名单。
三、第三步:做IP段聚合分析,精准打击"团伙"
成熟的反外挂策略,不止看单一IP,而是关注网段密度与24小时不间断运行特征。工作室在一台物理机上虚拟出成百上千个模拟器窗口,这些IP往往落在同一/24网段内(如 123.123.123.0/24)。攻击者即使更换IP,也难逃同一个C段。
3.1实操落地:
-
定期(每小时或每天)对登录日志做离线聚类,按
/24网段聚合。 -
计算每个网段内关联的账号总数、数据中心IP占比、平均活跃时长等指标。
-
设定阈值:例如,某C段内账号数 > 100 且 数据中心IP占比 > 70% → 判定为工作室网段,批量封禁该C段下所有账号。
3.2案例效果:
某卡牌游戏使用此方法,发现一个 /24 网段内聚集了超过300个账号,且98%的IP属于同一云厂商的数据中心。运营团队一次性封禁了该C段,次日真实玩家投诉量下降为零,工作室卷土重来的成本大幅提高。
四、选型总结:为什么游戏风控更需要离线库?
|----------|---------------|---------------------------------------|
| 对比项 | 在线API | 本地离线库 |
| 查询延迟 | 受网络影响,30-80ms | 微秒级响应,<0.5ms |
| 并发能力 | 受API限流,高并发需付费 | 无外部依赖,单机250万+ QPS |
| 数据安全 | IP出域,可能泄露玩家信息 | 数据不出内网,合规 |
| 更新频率 | 实时但限流 | 每日更新,紧跟黑产IP段变化 |
| 字段维度 | 通常仅国家/城市 | 20+维度(network_type, risk_score, ASN等) |
游戏登录、匹配等链路对延迟极其敏感,每一次外部API调用都是不确定因素。选用本地离线库方案,既能保障微秒级响应,又能获得IDC标签、风险评分等丰富字段,且支持私有化部署,满足数据合规要求。
五、总结
IP查询定位服务是识别工作室多开的第一道筛子。三步法------识别IP聚集性→判断网络类型→做IP段聚合分析------能帮助游戏运营团队快速锁定异常账号,将封禁效率从"小时级"提升到"分钟级"。上述方法之所以能落地并取得误封率降低92%的效果,关键在于每个环节都依赖稳定、精准的IP底层数据。而IP数据云离线库提供的每日更新IDC标签和风险评分,恰好为这套风控体系提供了微秒级响应、数据不出内网的基础能力------没有它,三步法的效率会大打折扣。