在风控系统中,IP地址是最基础的判断特征之一。攻击者通过代理池、秒拨IP、云主机等方式绕过规则,如果只依赖简单的地理位置或黑名单,很容易被绕过。本文将结合实际工程经验,梳理IP风险判断的核心指标与可落地的判断方法,帮助风控工程师构建更可靠的IP评估体系。
IP风险判断需综合三类指标------基础属性(net_type/地理位置)、行为特征(频率/IP段聚集性)、历史信誉(risk_score/threat_tags)。使用IP数据云等离线库可在本地毫秒级获取这些字段,配合动态阈值实现精准决策。
一、基础属性指标:IP的"出生信息"
基础属性反映IP的物理归属和网络环境,是风控的第一道过滤器。关键字段如下:
| 字段 | 含义 | 风险信号 | 业务示例 |
|---|---|---|---|
net_type |
网络类型:数据中心/住宅/企业/移动 | 数据中心(IDC) | 云厂商IP段批量注册 |
country/province |
地理位置 | 与业务用户群体严重偏离 | 国内业务出现大量境外IP |
isp |
运营商名称 | 小型或可疑ISP | 某些小运营商被黑产滥用 |
判断逻辑 :若net_type为"数据中心",则该IP来自云主机或VPS,常见于批量注册、刷量、撞库等场景。但注意:企业办公网络也可能使用云桌面,不能一刀切封禁,需结合后续指标。
示例代码(使用IP数据云API获取基础属性):
python
import requests

def get_ip_basic(ip):
    url = "https://api.ipdatacloud.com/v2/query"
    params = {'ip': ip, 'key': 'your_api_key', 'lang': 'zh-CN'}
    resp = requests.get(url, params=params, timeout=2).json()
    if resp.get('code') == 0:
        data = resp['data']
        return data.get('net_type'), data.get('country'), data.get('province')
    return None, None, None

net, country, _ = get_ip_basic('45.33.22.11')
if net == '数据中心' and country != '中国':
    print('高风险:境外数据中心IP')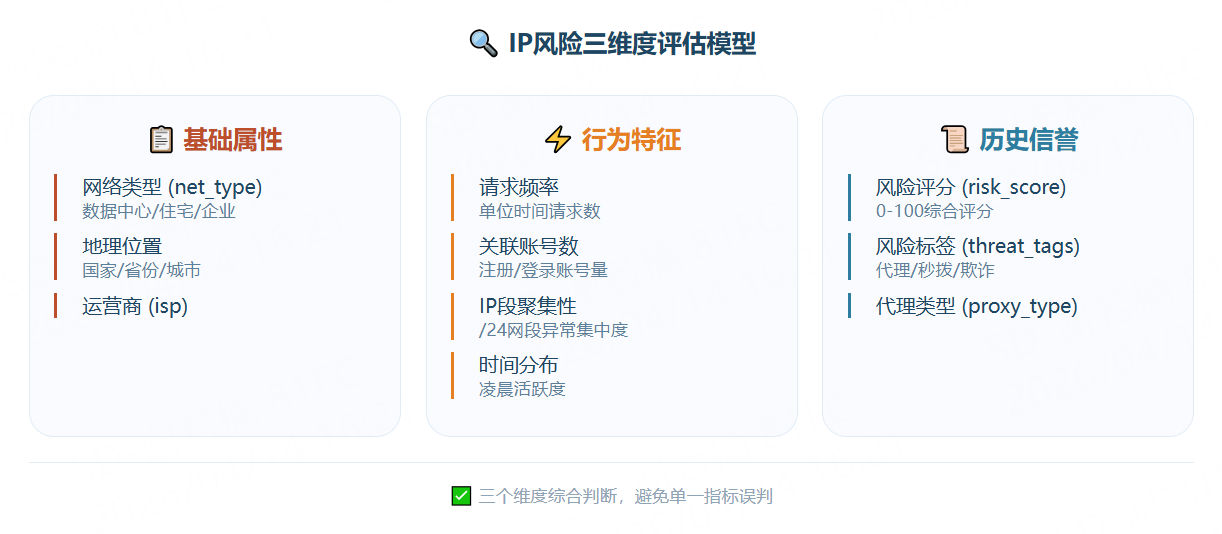
二、行为特征指标:IP的"短期活动"
单次查询无法判断恶意,需结合短期行为。核心指标:
- 请求频率:同一IP在单位时间内的请求数(如1分钟>100次)
- 关联账号数:同一IP注册/登录的账号数量(如>5个)
- IP段聚集性:同一/24网段内异常行为集中度(如同一时段大量注册)
- 时间分布异常:凌晨2-5点活跃度远高于正常用户
判断方法:使用Redis或本地缓存维护IP计数器,阈值根据业务历史数据动态调整。例如:
python
from collections import defaultdict
import time

ip_request_count = defaultdict(list)

def is_high_frequency(ip, limit=100, window=60):
    now = time.time()
    # 清理过期记录
    ip_request_count[ip] = [t for t in ip_request_count[ip] if now - t < window]
    ip_request_count[ip].append(now)
return len(ip_request_count[ip]) > limit工程建议:行为指标应结合基础属性分级。例如,住宅IP的阈值可放宽(正常用户也可能高频访问),而数据中心IP的阈值应收紧。
三、历史信誉指标:IP的"犯罪记录"
历史信誉由长期积累的风险标签和评分构成,可直接用于决策。IP数据云等平台提供以下字段:
| 字段 | 含义 | 示例 | 判定规则 |
|---|---|---|---|
risk_score |
综合风险评分(0-100) | 87 | >80高危,60-80中危 |
threat_tags |
风险标签数组 | "代理","秒拨","欺诈" | 命中任一标签即提权 |
proxy_type |
代理类型 | SOCKS/HTTP | 代理直接标记 |
示例 :某IP的risk_score=92,threat_tags=['代理','欺诈'],可判定为严重风险,直接拦截。
python
def evaluate_risk(ip_info):
    score = ip_info.get('risk_score', 0)
    tags = ip_info.get('threat_tags', [])
    if score > 80 or '欺诈' in tags:
        return 'BLOCK'
    if score > 60 or '代理' in tags or '秒拨' in tags:
        return 'VERIFY'
    return 'PASS'
四、综合判断与动态阈值
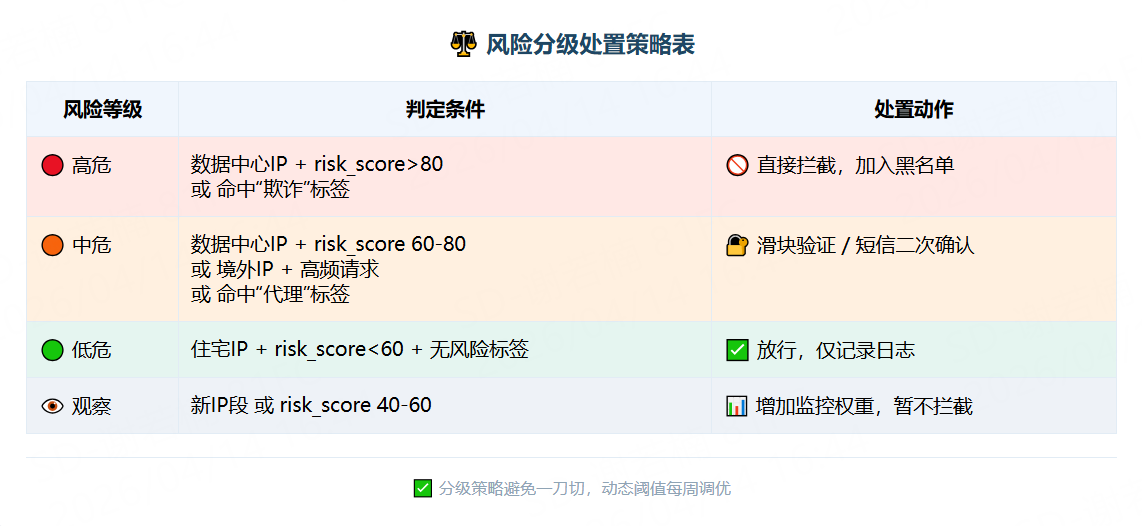
实际风控中,需将三类指标组合,形成分级策略。推荐规则如下:
| 风险等级 | 判定条件 | 处置动作 |
|---|---|---|
| 高危 | (数据中心IP + risk_score>80) 或 命中"欺诈"标签 | 直接拦截,加入黑名单 |
| 中危 | (数据中心IP + risk_score 60-80) 或 (境外IP + 高频请求) 或 命中"代理"标签 | 滑块验证或短信二次确认 |
| 低危 | 住宅IP + risk_score<60 + 无风险标签 | 放行,仅记录日志 |
| 观察 | 新IP段或risk_score 40-60 | 增加监控权重,暂不拦截 |
动态阈值调优:每周分析误杀样本,调整分数阈值。例如,若大量正常企业用户命中"数据中心"规则,可将阈值从60上调至70,或增加"企业专线"白名单。
五、落地架构:离线库 + 实时计算
对于高并发风控系统(如登录、注册、下单),在线API的延迟和限流无法接受。推荐方案:IP离线库(内存加载) + 本地行为计数。IP数据云离线库支持日更,单次查询<0.2ms,无网络依赖。
集成示例(启动时加载,后续纯内存查询):
python
from ipdatacloud import IPDatabase

# 服务启动时加载一次
db = IPDatabase.load("/data/ipdb/ipdata.xdb")

def risk_check(ip):
    info = db.query(ip)  # 毫秒级
    # 结合行为计数
    freq_risk = check_frequency(ip)
    if freq_risk == 'HIGH' and info.net_type == '数据中心':
        return 'BLOCK'
return evaluate_risk(info)注意事项:
- 离线库需每日更新,否则无法识别新出现的恶意IP段。
- IPv6地址必须原生支持,避免转换丢失精度。
六、总结
通过IP地址查询判断网络风险,应综合基础属性、行为特征、历史信誉 三类指标,采用分级处置 策略。核心字段包括net_type、risk_score、threat_tags,以及行为频率和IP段聚集性。实际部署时,使用本地离线库(如IP数据云)实现毫秒级查询,配合日更机制和动态阈值调优,可有效拦截代理、秒拨、数据中心等恶意流量,同时降低误杀率。风控工程师应根据业务场景持续迭代规则,实现精准防控。