WordPress 企业官网搭建教程:用 GMSSH 免费配好 HTTPS、WAF 和网站报表
很多人搭企业官网,第一反应还是 WordPress。
原因很现实:成熟、插件多、模板多、上手门槛不高。无论是公司官网、品牌展示站,还是产品介绍页,WordPress 基本都能胜任。
但真正麻烦的,通常不是"把 WordPress 装起来"这一步,而是网站上线之后那一串更实际的问题:
- Web 环境怎么配?
- 域名和 HTTPS 怎么弄?
- 网站怎么做基础防护,避免被乱扫?
- 网站上线后怎么查看流量和访问情况?
- 如果后续网站变慢、访问异常,从哪里看状态?
很多人到这一步才发现,真正影响官网上线体验的,往往不是建站本身,而是上线后的安全、监控和维护。而在一些传统方案里,WAF、防火墙、网站报表这些能力还经常要额外付费。
所以这篇文章不只讲"怎么把 WordPress 跑起来",而是从更接近真实运维场景的角度出发,带你完整走一遍:用 GMSSH 部署 WordPress 企业官网,并免费配好 HTTPS、WAF 防火墙和网站报表监控。
如果你手里已经有一台 Linux 服务器,并准备拿 WordPress 做企业官网,这篇文章可以直接照着做。
一、为什么企业官网不该只停留在"把 WordPress 装起来"?
很多 WordPress 教程,到安装完成就结束了。
但对于企业官网来说,"能访问"只是起点,不是终点。
一个真正能长期运行的官网,至少还要解决下面几件事:
- 用域名而不是 IP 访问
- 配置 HTTPS,避免浏览器提示不安全
- 加基础防护,降低网站刚上线就被扫描、探测、爆破的风险
- 能看网站访问趋势和请求情况,方便后续优化和排查问题
所以如果你只是临时做个测试站,把 WordPress 装起来就够了;
但如果你要做的是正式上线的企业官网,那 WordPress、Nginx、HTTPS、WAF 和网站报表,最好一次配齐。
二、环境准备
开始之前,你需要准备以下内容:
- 一台 Linux 服务器
- 一个域名(如果后续要正式上线,建议提前准备)
- 已安装 GMSSH,可用于可视化管理服务器、应用和网站
- 基本明确官网访问方式:是先用 IP 测试,还是直接绑定域名上线
如果你暂时没有域名,也可以先通过 IP + 端口把 WordPress 环境跑通,后面再补做反向代理和 HTTPS。
三、安装 Docker、MySQL 和 WordPress
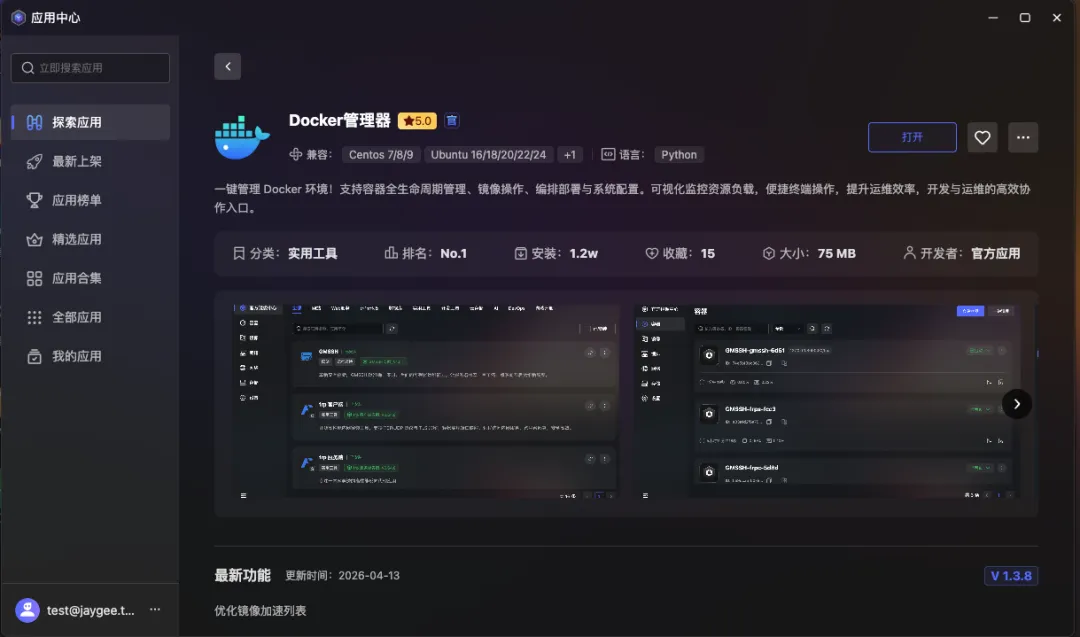
1. 安装 Docker 管理器
打开 GMSSH 桌面 -> 应用中心 ,下载并安装 Docker 管理器,然后完成 Docker 安装。
这一步的目的,是为后面部署 WordPress 和 MySQL 容器准备运行环境。
2. 安装 MySQL 和 WordPress
进入镜像中心,安装 MySQL 和 WordPress 。
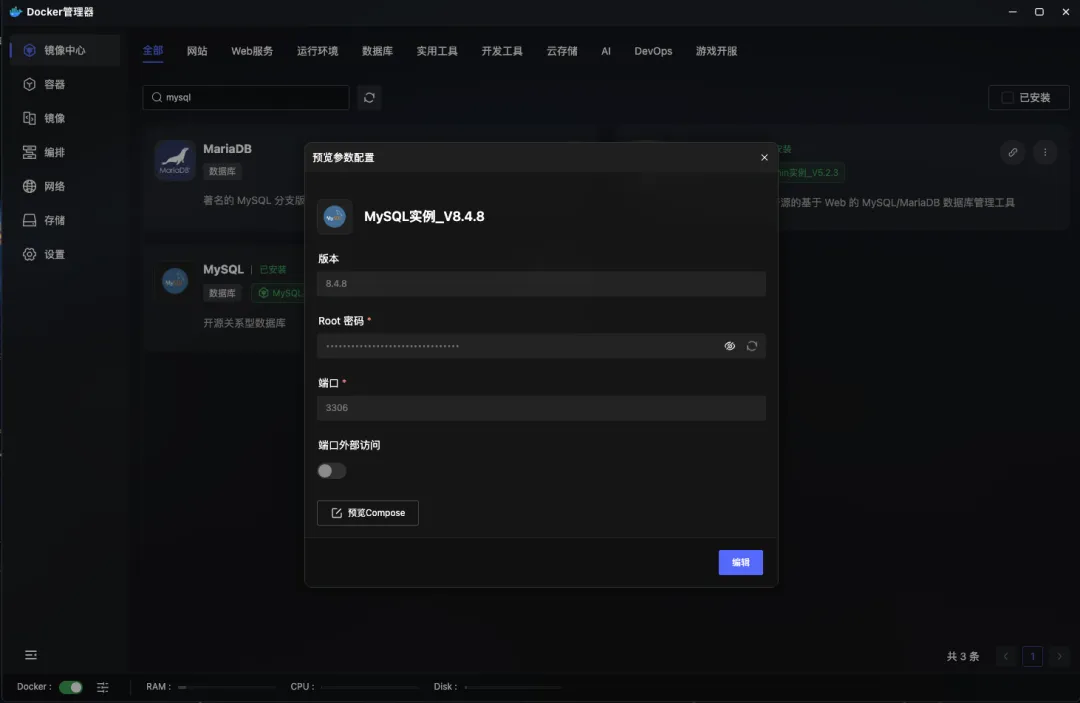
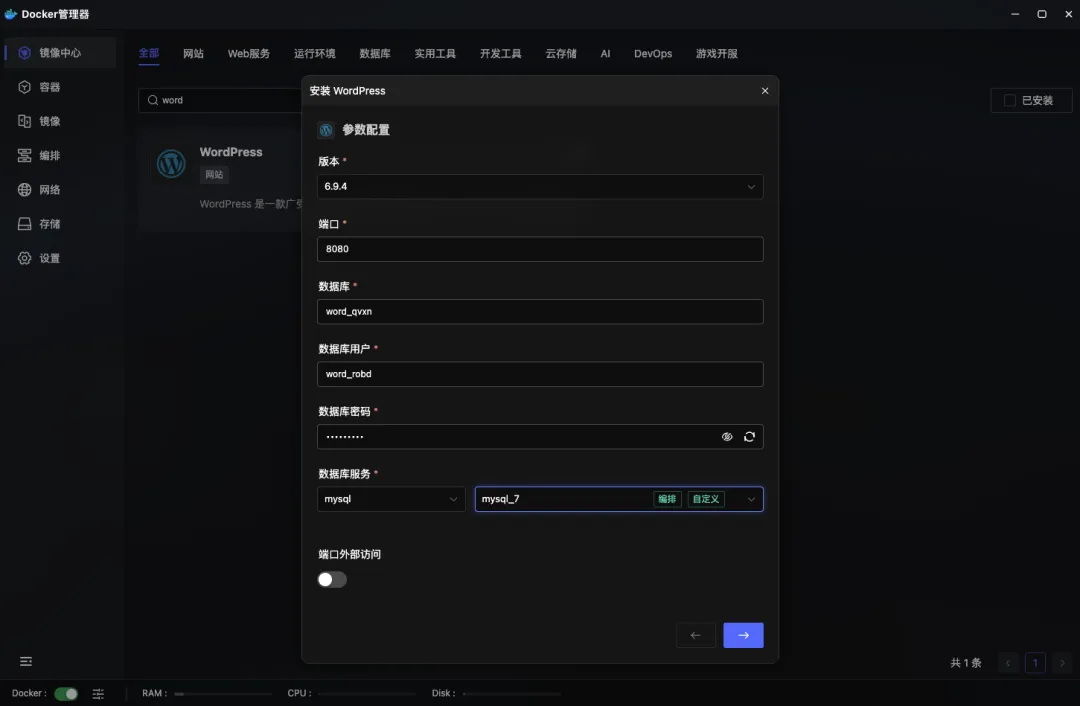
这里有一个细节建议注意:
- MySQL 为了安全,建议取消外部访问
- 如果你后续暂时不通过域名做反向代理,也可以先开放 WordPress 对应端口,用服务器 IP 直接访问测试
为什么 MySQL 不建议对外开放?
因为大多数企业官网场景里,数据库只需要给 WordPress 本地连接使用,没必要直接暴露到公网。这样可以减少数据库被扫描和暴力尝试连接的风险。
如果你现在只是做环境测试,先开放 WordPress 端口访问没有问题;
但如果准备正式上线,还是建议走 域名 + Nginx 反向代理 + HTTPS 这条更规范的路径。
四、配置 Nginx 和域名反向代理
WordPress 部署完成后,下一步就是让网站通过域名正常访问。
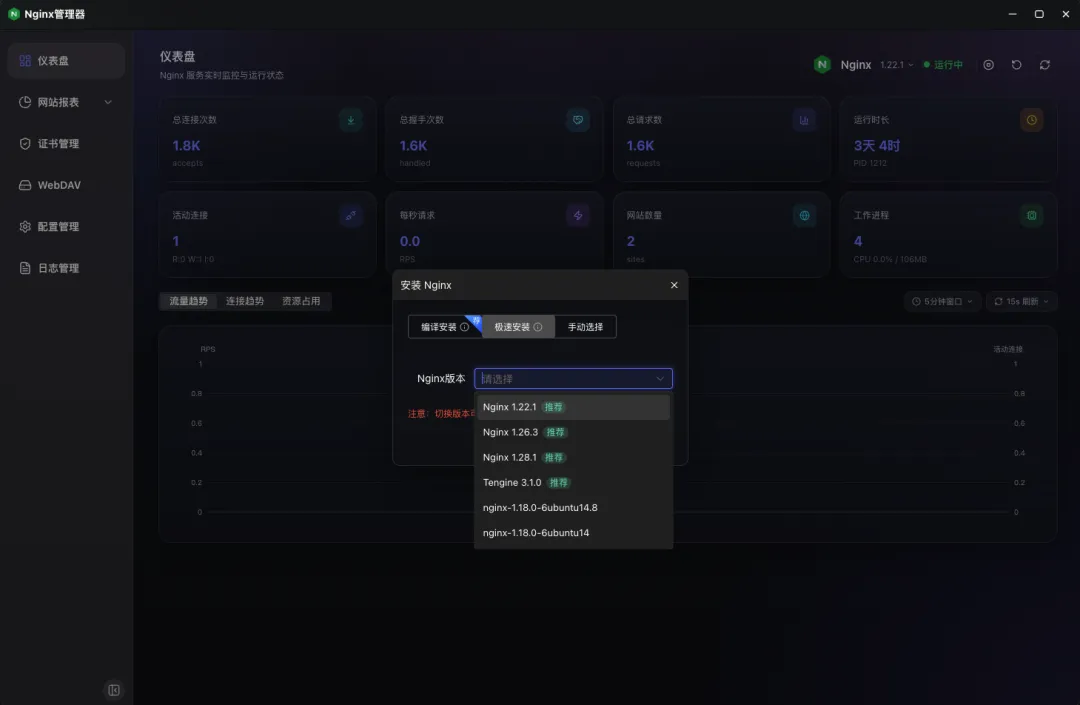
1. 安装 Nginx
进入 GMSSH 应用中心 ,安装 Nginx 。
2. 为域名申请免费证书
如果你已经有域名,并且域名已经解析到当前服务器,就可以直接申请免费 SSL 证书
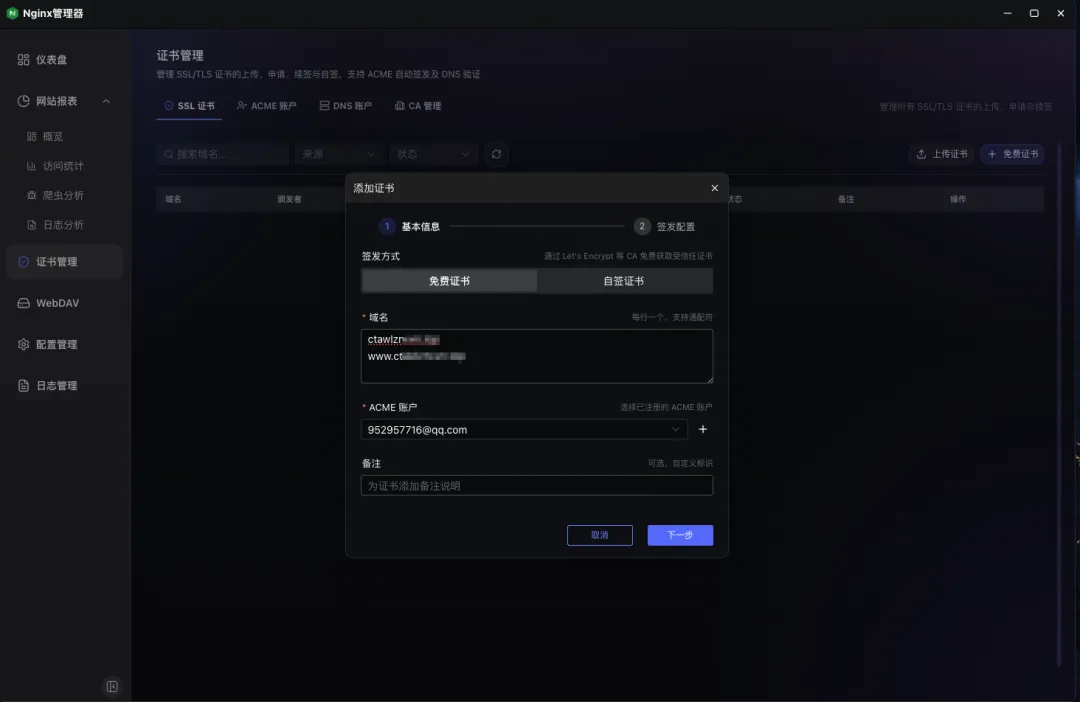
例如:
text
xxx.com配置好证书后,网站就可以通过 HTTPS 提供访问。
3. 创建反向代理
创建一个反向代理,把域名请求转发到 WordPress 对应端口。
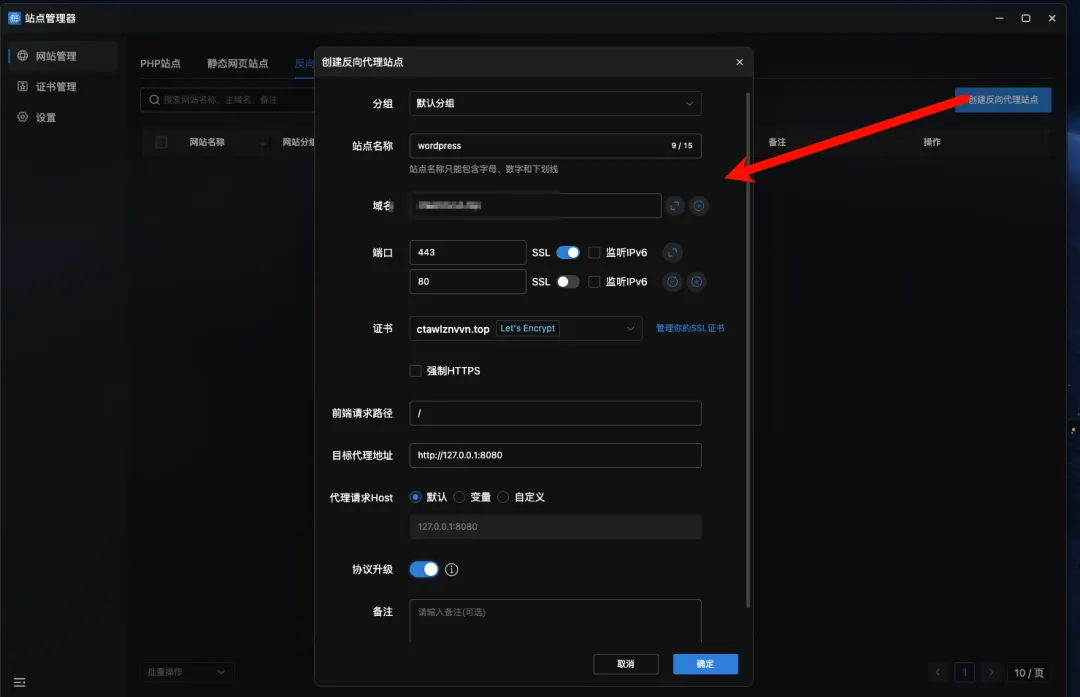
例如你的 WordPress 实际运行地址可能是:
text
https://127.0.0.1:8080用户访问外部域名时,请求会先到 Nginx,再由 Nginx 转发给 WordPress。
4. 代理请求 Host 改成变量
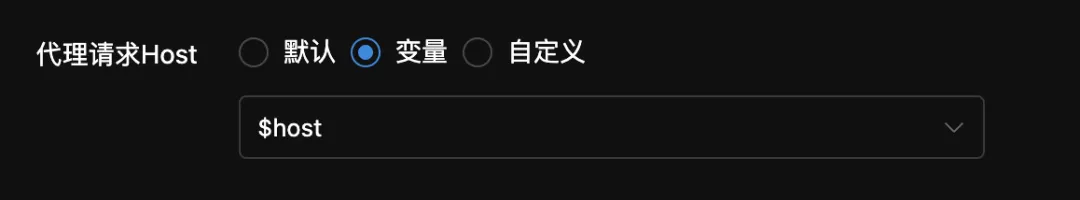
在反向代理配置里,把请求 Host 改成变量。
这样做的原因是:
部分 WordPress 场景下,如果 Host 头不正确,站点地址识别、跳转或部分资源引用可能会出问题。
5. 修改 Nginx 配置
在 Nginx 的反向代理配置中,建议补充以下两项。
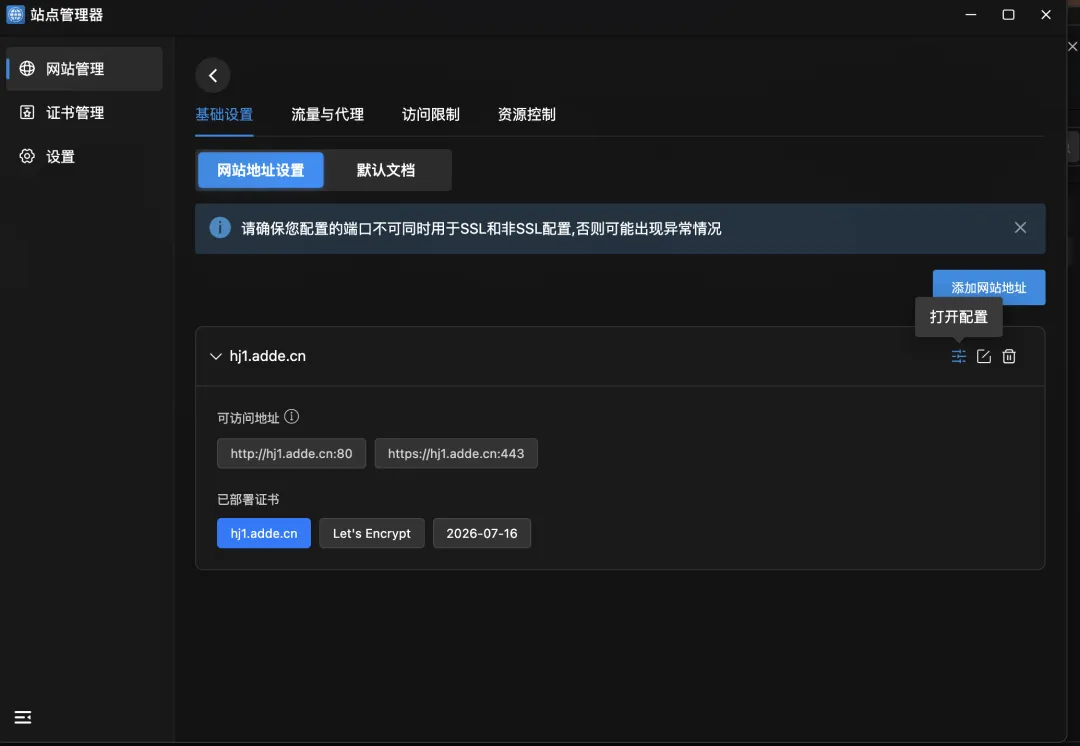
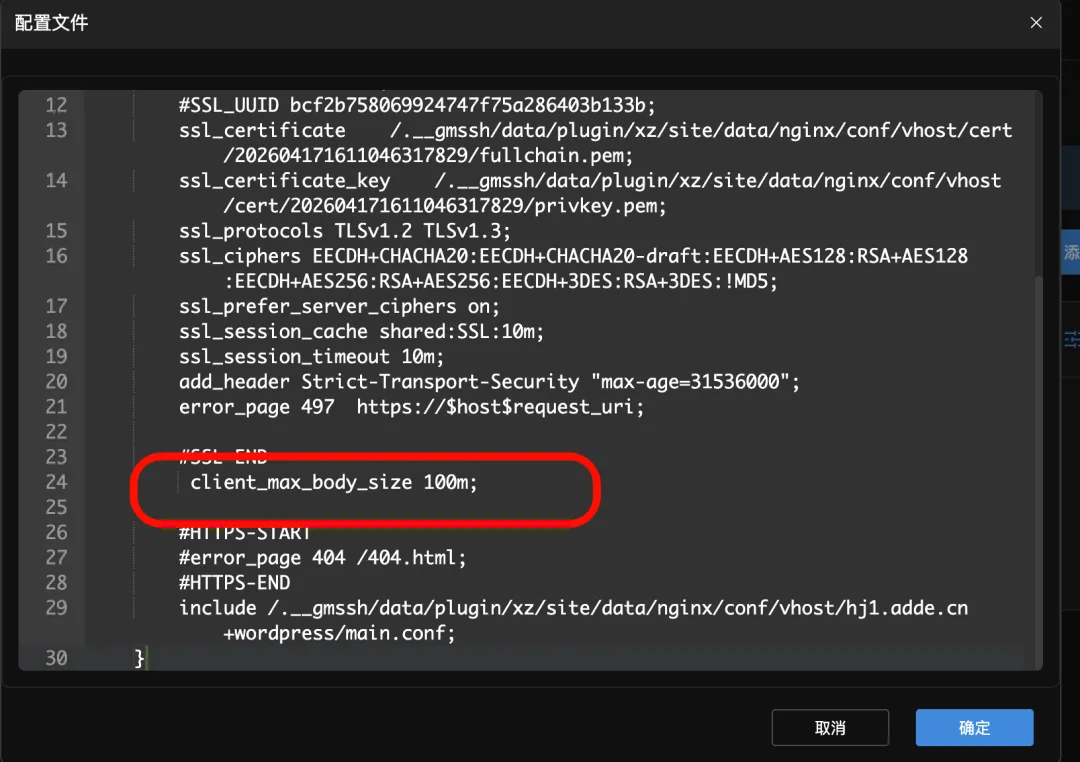
首先增加上传大小限制:
nginx
client_max_body_size 100m;这个配置可以避免后续在 WordPress 后台上传主题、插件或媒体文件时,因为文件过大被限制。
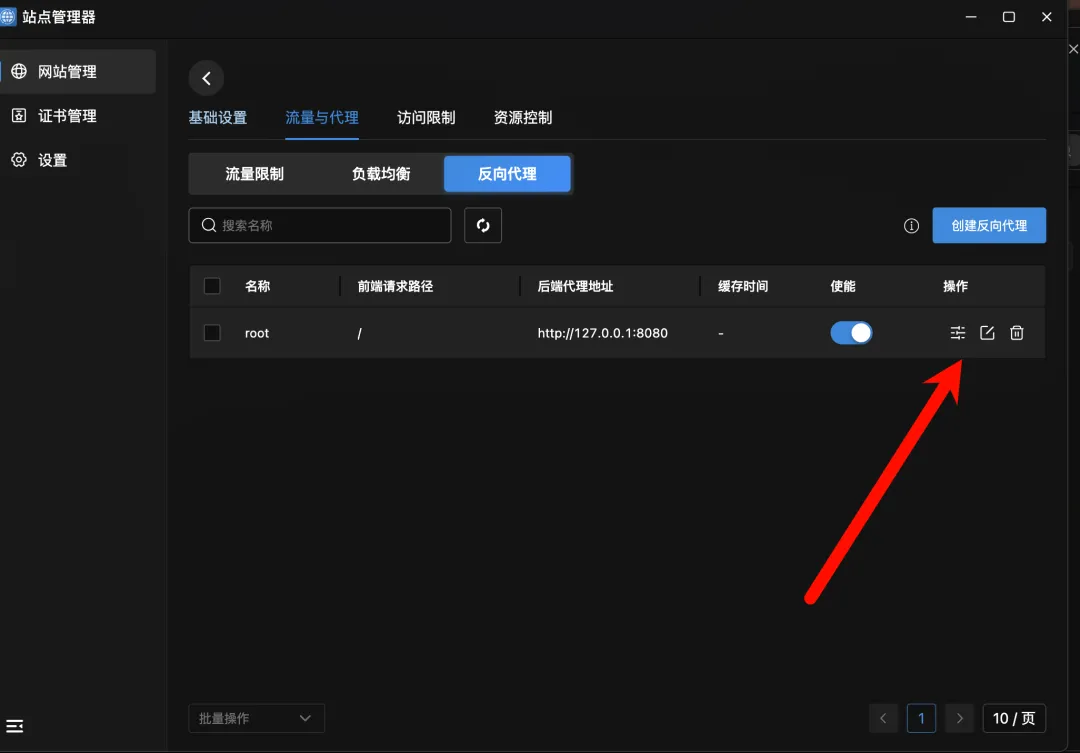
另外增加:
nginx
proxy_set_header X-Forwarded-Proto $scheme;这个配置很关键。
因为在反向代理环境中,WordPress 需要通过它识别当前请求是否为 HTTPS,否则很容易出现后台跳转异常、资源链接错误或者页面混合内容问题。
五、修改 WordPress 配置,让反代后的 HTTPS 正常工作
很多用户会遇到一个很常见的问题:
- 域名已经配好了
- HTTPS 证书也已经申请成功
- 浏览器访问看起来也是 HTTPS
- 但 WordPress 后台或页面仍然识别不正常
这通常不是证书本身的问题,而是 WordPress 没有正确识别反向代理后的 HTTPS 请求。
解决方法是在 WordPress 配置文件中加入 HTTPS 识别逻辑。
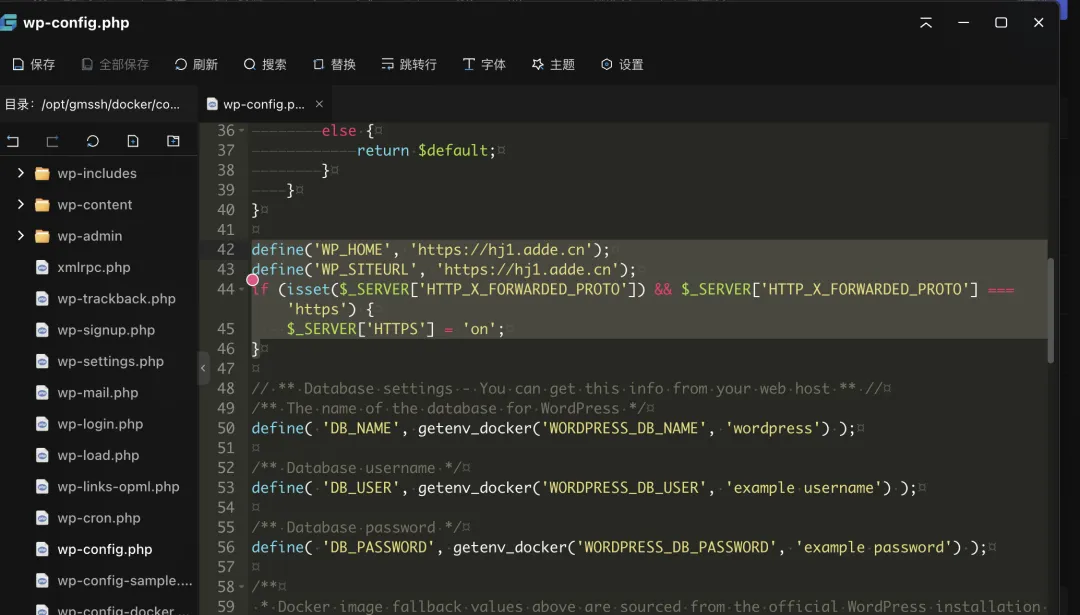
找到 WordPress 所在目录,在 data/wp-config.php 中增加以下内容:
php
define('WP_HOME', 'https://你的域名');
define('WP_SITEURL', 'https://你的域名');

if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && $_SERVER['HTTP_X_FORWARDED_PROTO'] === 'https') {
    $_SERVER['HTTPS'] = 'on';
}
这段配置的作用主要有三个:
- 明确告诉 WordPress 站点地址是什么
- 告诉 WordPress 当前请求实际上来自 HTTPS
- 避免后台地址、资源链接和跳转逻辑异常
如果你是通过 Nginx 反代部署 WordPress 官网,这一步基本是必须的。
六、安装并初始化 WordPress
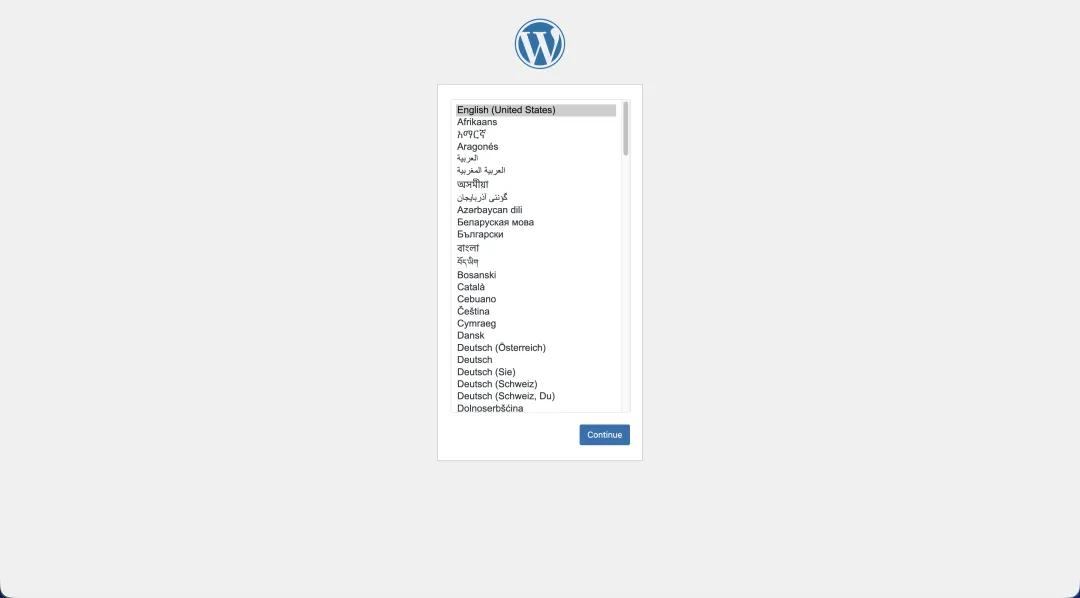
当前面的环境都配置完成后,打开浏览器访问自己的域名。
如果页面正常出现 WordPress 安装界面,说明环境已经可用了。
接下来你只需要按向导完成初始化安装即可。
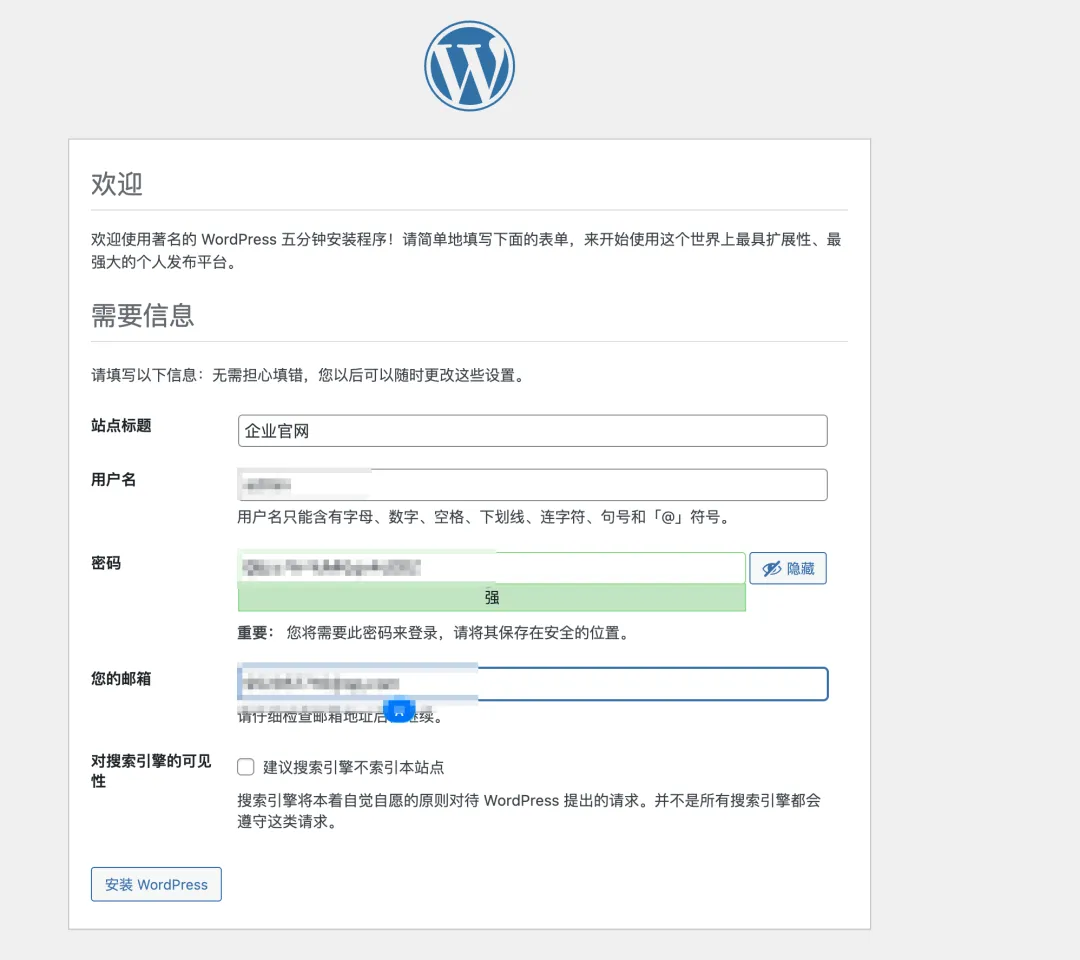
安装时可以这样做:
- 选择中文语言
- 按提示填写站点信息
- 完成安装后登录后台
- 进入主题页面,安装适合企业官网的主题
这里我建议你选择一个偏轻量、适合官网展示的主题。
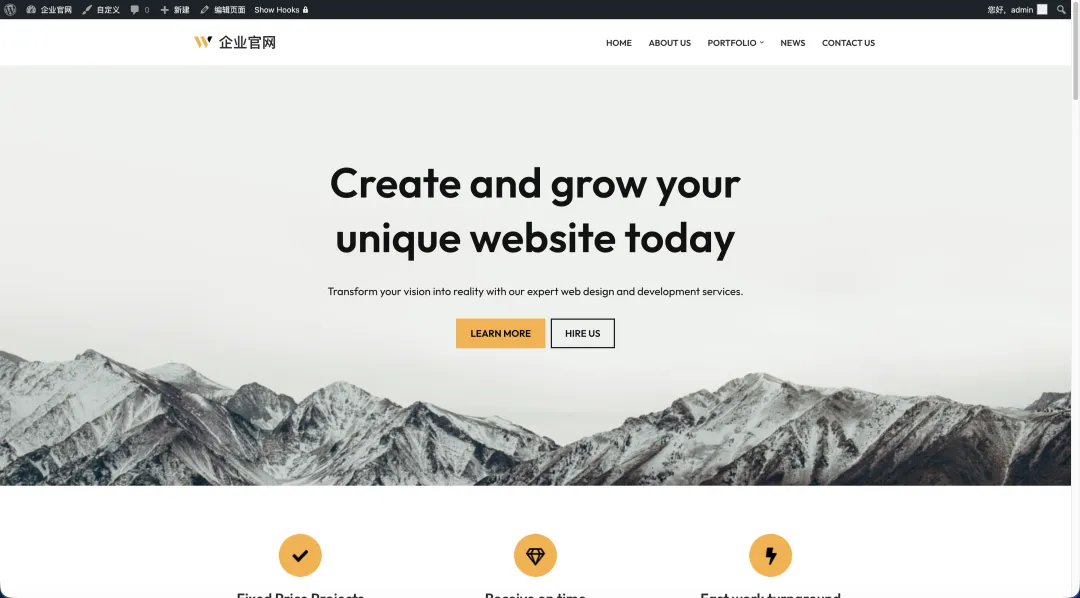
比如原文里使用的 Neve ,就比较适合企业官网、品牌页、产品页这类场景。
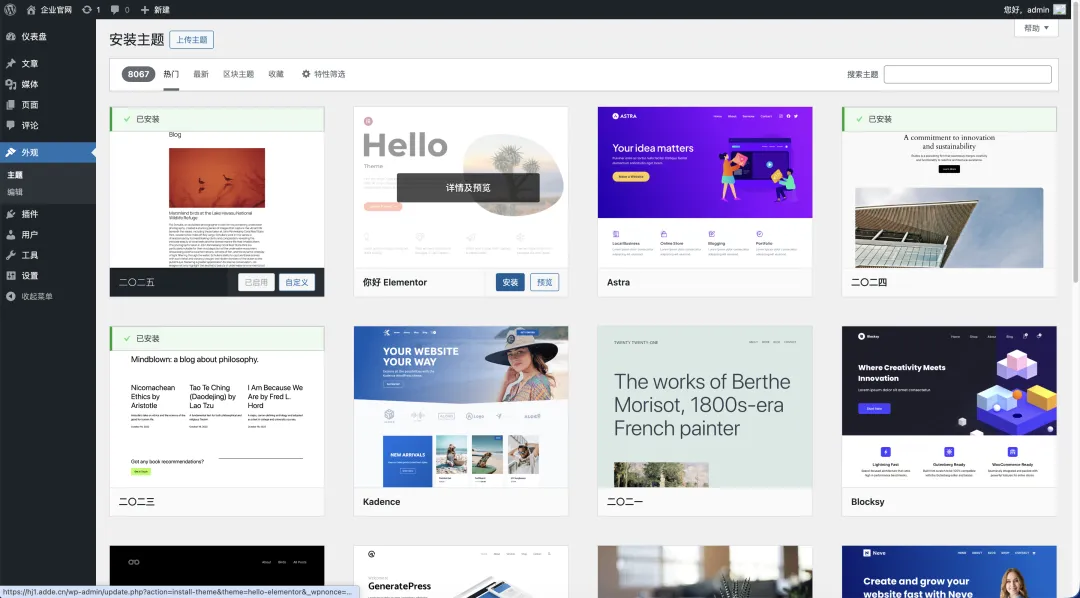
选好模板后,你就可以快速搭出官网的基础结构,例如:
- 首页
- 关于我们
- 产品/服务介绍
- 联系我们
- 新闻或博客页
对于企业官网来说,先把结构搭出来,比一开始追求复杂设计更重要。
七、为什么企业官网上线后建议开启 WAF 防火墙?
很多人会觉得,自己做的只是一个普通官网,应该没必要上防火墙。
但实际情况往往不是这样。
只要网站暴露在公网,就很容易遇到这些情况:
- 被扫描后台登录地址
- 被尝试爆破账号密码
- 遭遇异常探测请求
- 日志里出现大量无效访问
这也是为什么企业官网在上线后,最好尽早加上 WAF 防火墙。
如何在 GMSSH 中开启 WAF?
进入 GMSSH,下载并启用 WAF 防火墙 ,为当前网站开启基础防护能力。
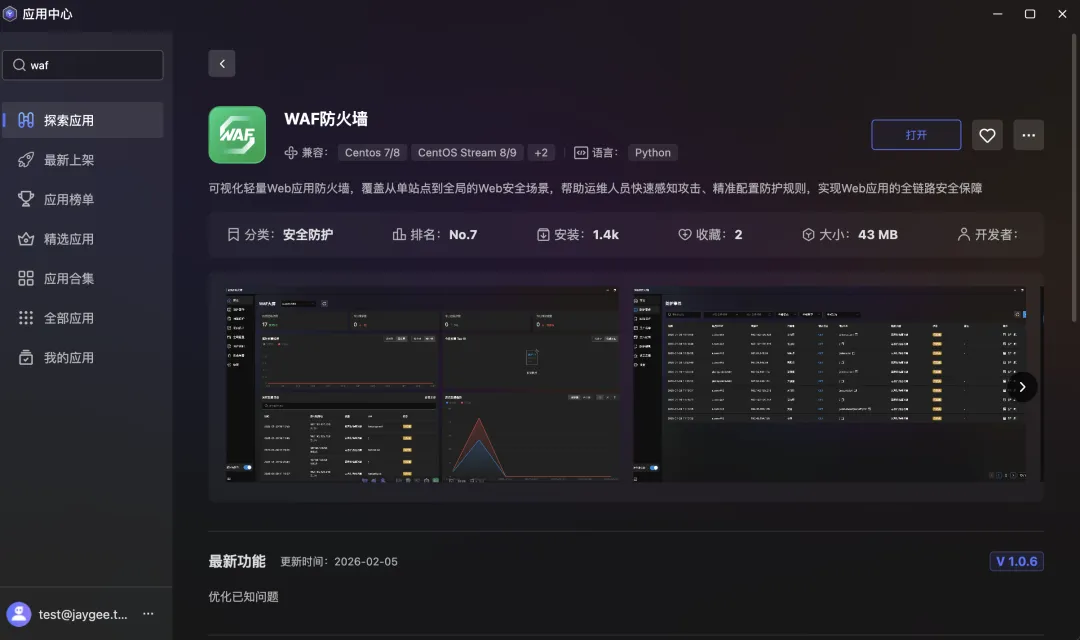
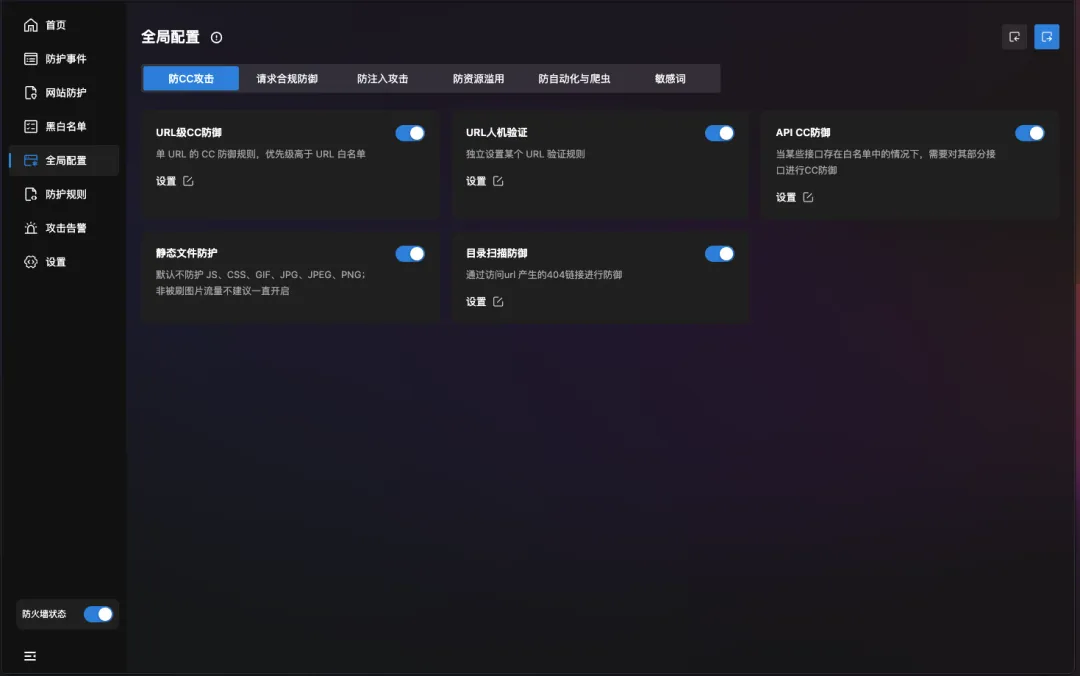
这样做的价值非常直接:
- 给网站增加一层基础防护
- 减少常见扫描和恶意探测
- 降低网站刚上线就被"盯上"的风险
- 对中小企业官网来说,足够实用
更重要的是,这部分能力你可以直接在现有流程里配起来,不需要再额外为一些基础防护能力单独付费。
八、网站上线后,怎么查看访问情况和流量报表?
网站上线之后,很多人只会偶尔打开首页看看能不能访问。
但如果你想知道网站到底运行得怎么样,还需要看报表。
例如:
- 最近有没有访问量?
- 流量是增长还是下降?
- 有没有异常请求?
- 某段时间访问突然增多,是正常流量还是异常扫描?
- 网站后续该优化内容、性能,还是安全策略?
在 GMSSH 中进入 Nginx 管理器 ,可以直接打开 网站报表 查看流量情况。
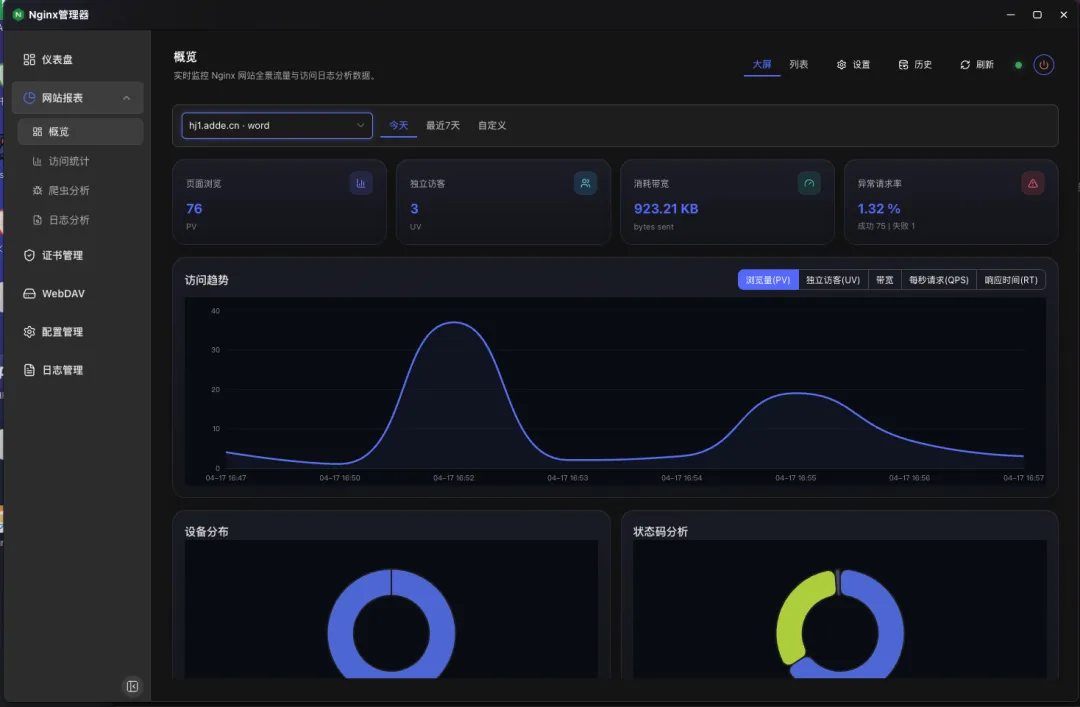
通过这些报表,你可以比较直观地了解:
- 网站访问趋势
- 请求数量变化
- 基础流量情况
- 后续优化方向
如果你的网站前面套了 CDN,也可以在设置中配置 真实 IP 头获取方式 。
这样统计出来的数据会更接近真实用户来源,而不是只看到 CDN 节点 IP。
九、这套 WordPress 企业官网方案的实际价值是什么?
如果只是为了把网站搭起来,网上已经有很多 WordPress 安装教程。
但真正的区别,不在于"能不能装",而在于装完之后是不是能像一个正式网站那样稳定运行。
这套方案的价值在于:
- 不只是部署 WordPress
- 还顺手把企业官网上线阶段真正需要的能力一起补齐
- 包括 HTTPS、WAF、防护和网站报表监控
- 并且在很多用户最关心的"额外成本"上,尽量做到免费可用
这也是为什么这篇文章更适合那些准备做正式官网、品牌站、产品展示站的人,而不只是拿来搭一个临时测试页。
十、常见问题 FAQ
1、没有域名,可以先部署 WordPress 吗?
可以。
如果你暂时没有域名,可以先开放 WordPress 对应端口,通过服务器 IP 访问,先把环境部署完成。后续再补做 Nginx 反向代理和 HTTPS。
2、MySQL 为什么不建议开放外部访问?
因为大多数企业官网场景里,MySQL 只需要给本机上的 WordPress 使用。
如果没有明确的远程连接需求,对外开放数据库只会增加额外风险。
3、为什么已经配置 HTTPS 了,WordPress 还是识别不正常?
这是反向代理场景里最常见的问题之一。
通常需要同时完成两步:
第一,在 Nginx 中增加:
nginx
proxy_set_header X-Forwarded-Proto $scheme;第二,在 wp-config.php 中加入 HTTPS 判断逻辑。
这样 WordPress 才能正确识别当前访问是 HTTPS。
4、普通企业官网有必要开 WAF 吗?
有必要。
哪怕只是普通官网,只要开放在公网,就可能遇到后台扫描、恶意探测和异常请求。基础 WAF 防护对于正式上线的网站来说非常值得。
5、网站报表监控有什么用?
最直接的作用就是让你"看得见"。
你能知道网站有没有访问、访问是否异常、请求趋势如何,也更容易判断后续是该优化页面、调整性能,还是加强安全策略。
结语
很多人以为企业官网搭建的重点,是把 WordPress 跑起来。
但真正决定体验的,往往是上线之后那些更细碎、却又绕不过去的事情:HTTPS、反向代理、基础防护、网站报表、后续维护。
所以如果你想做的不只是一个"能访问的网站",而是一个更接近正式上线状态、具备基础安全和可维护性的企业官网,那么这套流程会更合适。
用 GMSSH 部署 WordPress,再把 HTTPS、WAF 和网站报表一起配好,能省掉很多重复折腾,也更适合长期运行。
工具的价值从来不在功能列表,而在于它能不能真正帮你把事情做完、做好,并稳定跑下去。
当它开始为你节省时间、降低出错率、减少重复操作,它才真正成为你的生产力。