*公司内部有两个网段,高速网段vlan10:192.168.1.0,低速网段vlan20:192.168.2.0,使用三层交换机SwitchB实现vlan间路由。要求:高速网段使用高速链路202.100.1.1访问互联网,低速网段使用低速链路104.114.128.1访问互联网。*
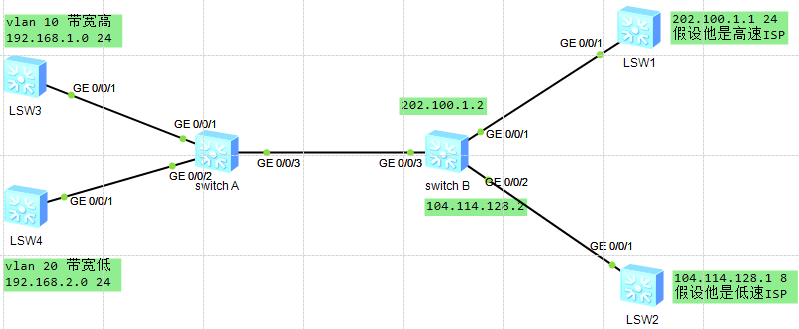
*配置命令如下:*
1、开始
SwitchB>system-view
SwitchB
2、创建高级acl规则3000,实现高速网段192.168.1.0 /24和低速网段192.168.2.0 /24 之间的双向通信。
SwitchBacl 3000
SwitchB-acl-adv-3000rule permit ip source 192.168.1.0 0.0.0.255 destination 192.168.2.0 0.0.0.255
SwitchB-acl-adv-3000rule permit ip source 192.168.2.0 0.0.0.255 destination 192.168.1.0 0.0.0.255
SwitchB-acl-adv-3000quit
3、创建高级acl规则3001和3002。3001允许不去低速网段的高速网段流量通过。3002允许不去高速网段的低速网段流量通过。
SwitchBacl 3001
SwitchB-acl-adv-3001 rule deny ip source 192.168.1.0 0.0.0.255 destination 192.168.2.0 0.0.0.255
SwitchB-acl-adv-3001 rule permit ip source 192.168.1.0 0.0.0.255
SwitchB-acl-adv-3001quit
SwitchBacl 3002
SwitchB-acl-adv-3002 rule deny ip source 192.168.2.0 0.0.0.255 destination 192.168.1.0 0.0.0.255
SwitchB-acl-adv-3002rule permit ip source 192.168.2.0 0.0.0.255
SwitchB-acl-adv-3002quit
4、创建流分类c0,c1,c2。设置其匹配规则:c0:匹配高速网段和低速网段通信的流量。c1:匹配来自高速网段的流量。c2:匹配来自低速网段的流量。
SwitchBtraffic classifier c0 operator or
SwitchB-classifier-c0if-match acl 3000
SwitchB-classifier-c0quit
SwitchBtraffic classifier c1 operator or
SwitchB-classifier-c1if-match acl 3001
SwitchB-classifier-c1quit
SwitchBtraffic classifier c2 operator or
SwitchB-classifier-c2if-match acl 3002
SwitchB-classifier-c2quit
5、创建三个流行为以处理数据包。(流行为b0:流量允许通过。流行为b1:流量重定向到高速链路202.100.1.1。流行为b2:流量重定向到低速链路104.114.128.1)
SwitchBtraffic behavior b0
SwitchB-behavior-b0permit
SwitchB-behavior-b0quit
SwitchBtraffic behavior b1
SwitchB-behavior-b1redirect ip-nexthop 202.100.1.1
SwitchB-behavior-b1quit
SwitchBtraffic behavior b2
SwitchB-behavior-b2redirect ip-nexthop 104.114.128.1
SwitchB-behavior-b2quit
6、创建一个名为p1的流策略,将之前定义好的流分类(c0、c1、c2)用于管理流行为(b0,b1,b2)。
高速网段和低速网段通信的流量允许通过(c0对b0)。
来自高速网段的流量重定向到高速链路(c1对b1)。
来自低速网段的流量重定向到低速链路(c2对b2)
SwitchBtraffic policy p1
SwitchB-trafficpolicy-p1classifier c0 behavior b0
SwitchB-trafficpolicy-p1classifier c1 behavior b1
SwitchB-trafficpolicy-p1classifier c2 behavior b2
SwitchB-trafficpolicy-p1quit
7、将流策略p1应用到交换机的流量入口0/0/3端口。
SwitchBinterface GigabitEthernet 0/0/3
SwitchB-GigabitEthernet0/0/3traffic-policy p1 inbound
8、结束
SwitchB-GigabitEthernet0/0/3return
SwitchB>