0x01 工具介绍
全新开源 Zack-AI-Scanner 是一款搭载大语言模型的 Burp Suite 漏洞扫描扩展,全面覆盖 17 类高频 Web 漏洞检测。内置多种 WAF 绕过策略与优质攻击载荷,依托 AI 引擎智能分析流量特征、动态生成测试 Payload,自动完成漏洞挖掘与高置信度核验。兼容市面主流 AI 接口,操作简单易部署,支持 HTML、Markdown 多格式报告导出,高效赋能日常授权渗透与安全检测工作。
注意:现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo "设为 星标**⭐️****** "否 则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨主要功能
-
AI 智能扫描: 内置 Skills 利用 LLM 自动分析请求并制定测试策略
-
多漏洞类型支持: 支持 17 种常见 Web 漏洞类型的检测
-
WAF 绕过能力: 内置 Prompt 多种 WAF 绕过技术,50% 载荷为绕过载荷
-
实时结果验证: AI 二次验证确保漏洞真实性(置信度阈值 ≥90%)
-
多格式报告导出: 支持 HTML 和 Markdown 格式的渗透测试报告
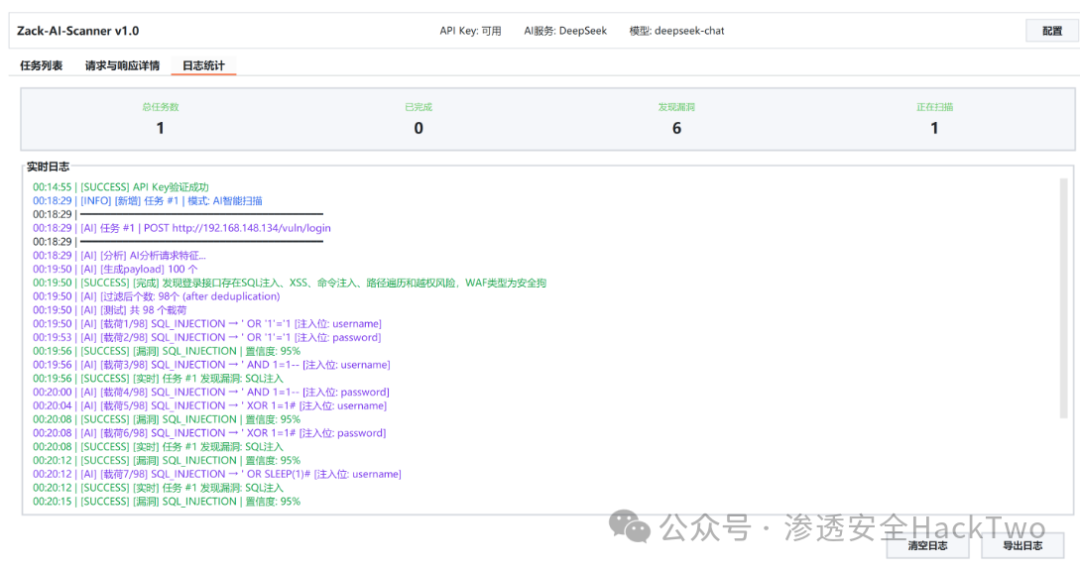
日志统计窗口可实时查看扫描信息:
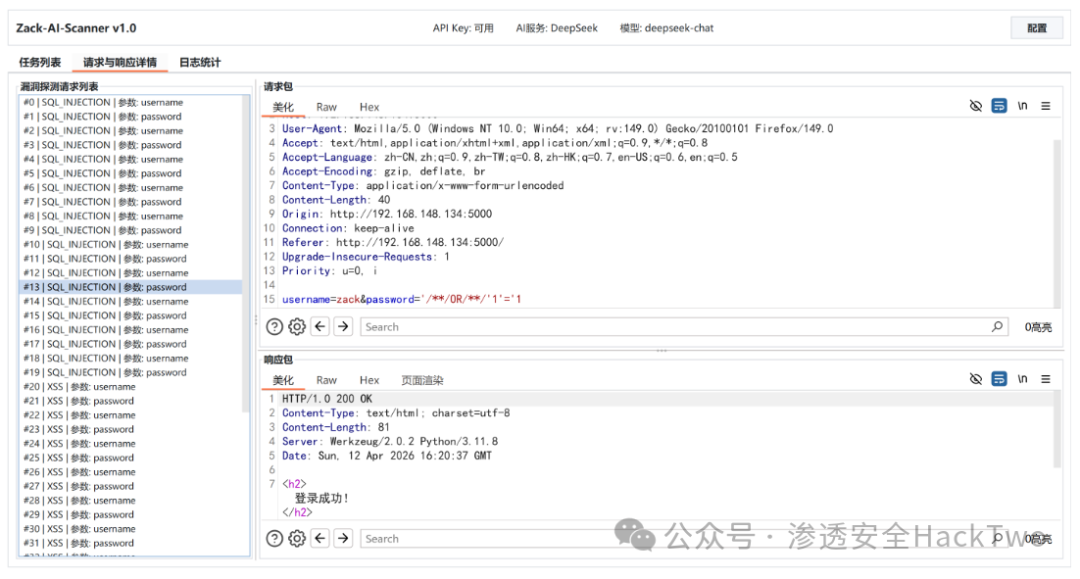
请求与响应详情窗口可以查看实时的扫描流量:
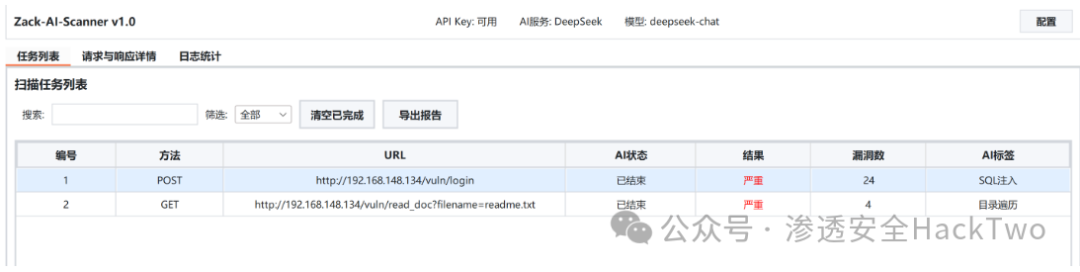
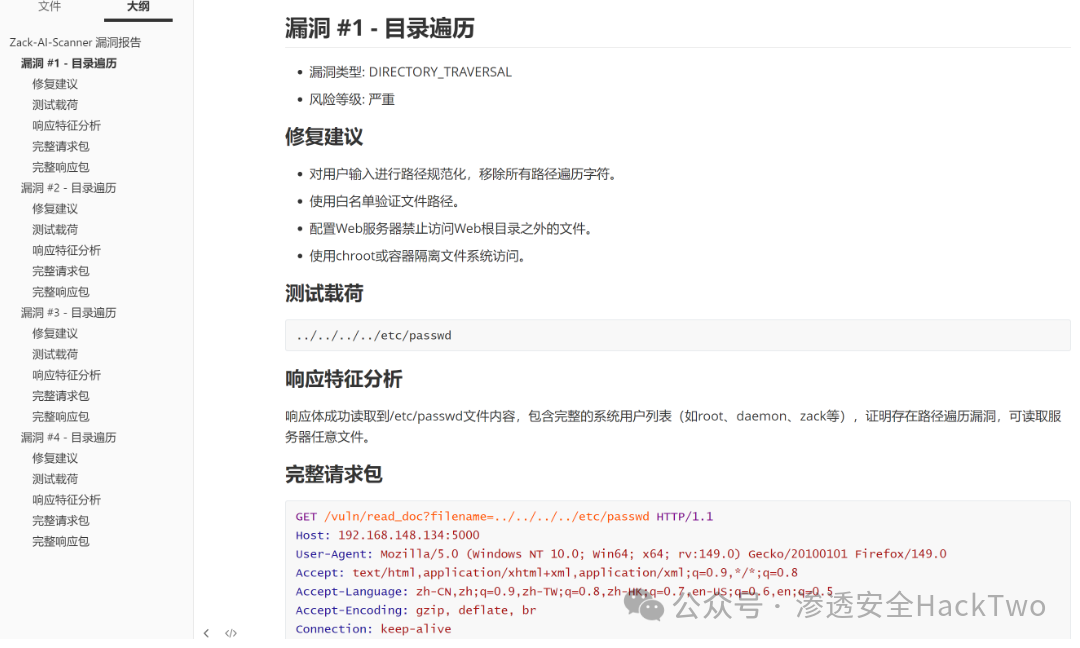
在任务列表窗口可以查看所有扫描任务和状态,扫描结束导出漏洞报告,支持 HTML 和 Markdown 格式:
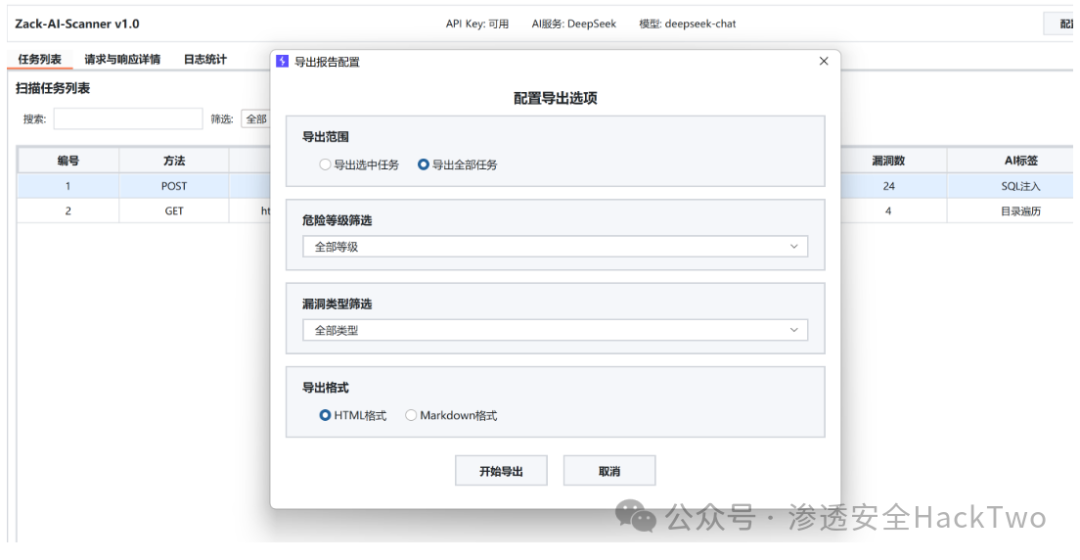
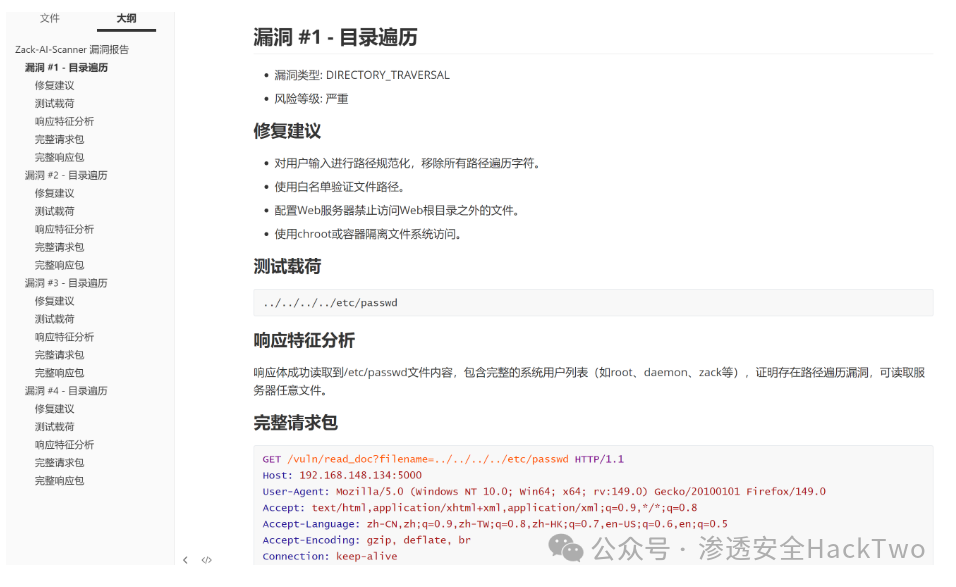
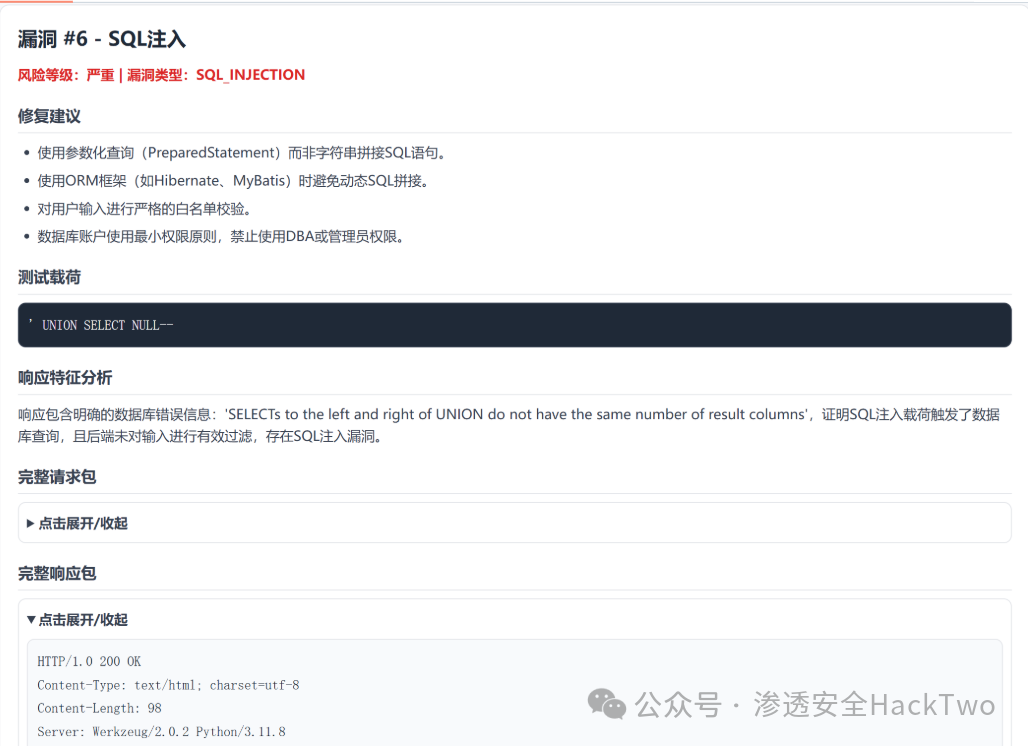
HTML 和 Markdown 格式报告内容:
0x03 更新介绍
Full Changelog0x04 使用介绍
📦基础使用流程
配置
-
点击 "配置" 按钮打开配置中心
-
选择 AI 服务提供商并输入 API Key
-
点击 "获取模型" 按钮获取可用模型列表
-
保存配置后即可开始使用
使用
-
在 Burp Suite 的 Proxy 或其他模块中选择 HTTP 请求
-
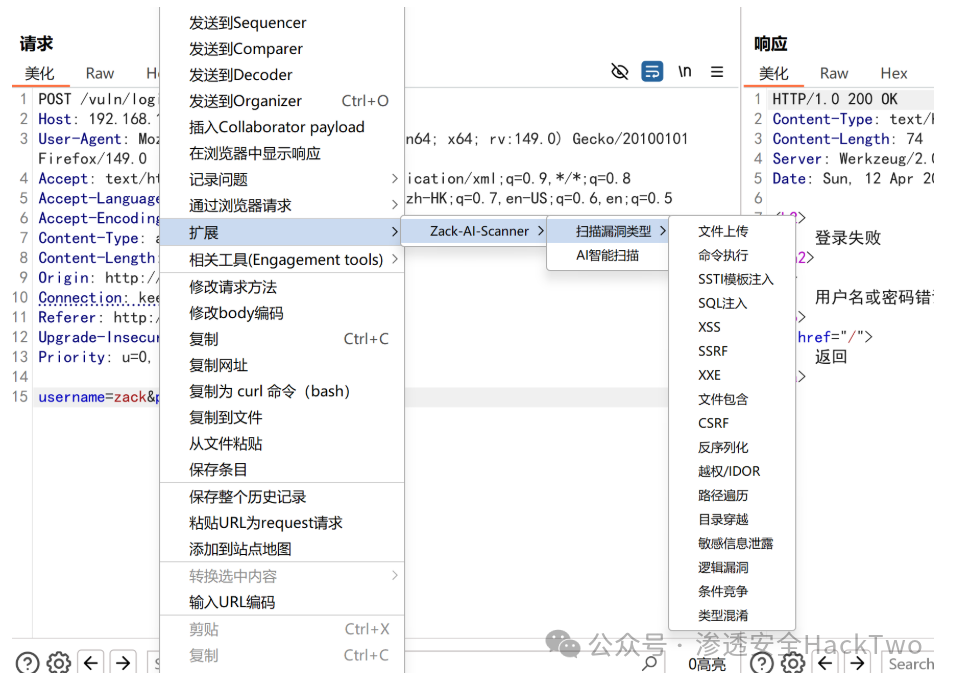
右键点击,选择 "Zack-AI-Scanner" 菜单
-
选择扫描模式(AI 智能扫描或特定漏洞类型)
-
在主面板查看扫描进度和结果
-
导出漏洞报告
插件使用实例
配置大模型API Key信息:
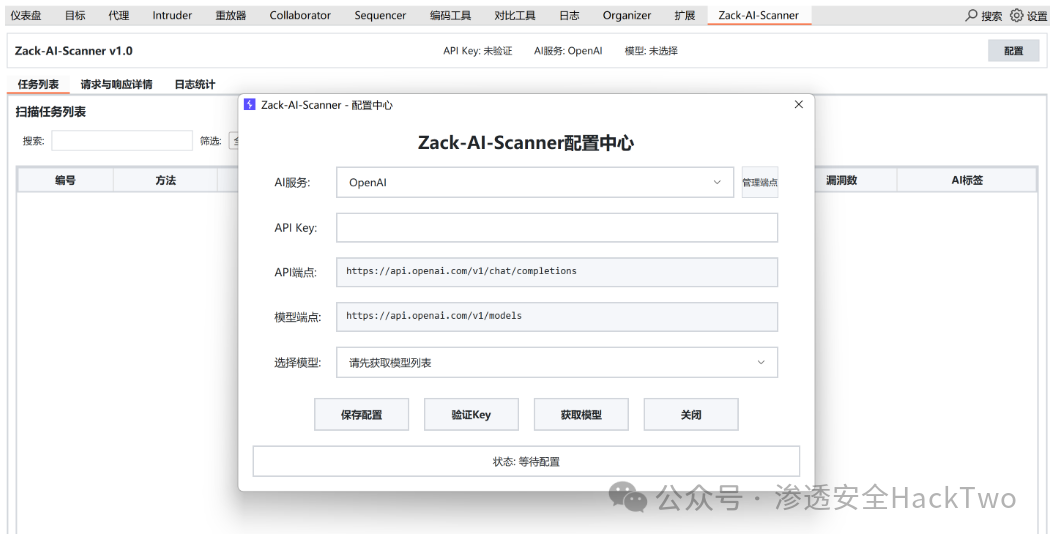
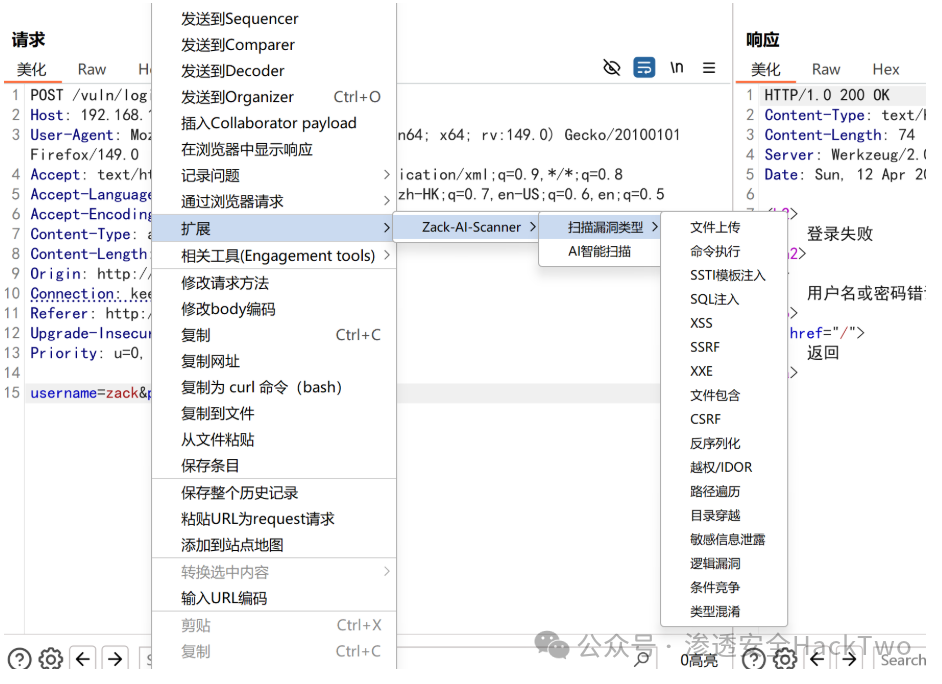
右击请求包->拓展->Zack-AI-Scanner调用工具,可选择AI智能扫描和单漏洞扫描:
下载
下载回复20260424获取下载