1)备份linux上的jenkins为 jenkins-full.zip
step1:
apt install zip


step2:备份
cd /data/jenkins/home

# 打包:任务 + 用户 + 密钥 + 全局配置 + 凭证(完美克隆)
zip -r jenkins-full.zip \
jobs/ \
users/ \
secrets/ \
plugins/ \
nodes/ \
*.xml \
secret.key \
identity.key.enc \
-x "jobs/*/builds/*" \
-x "jobs/*/workspace/*"
2)以在win上还原为例子,注意要使用和备份的jenkins一个版本的jar
3)启动jenkins,可以写个start.sh 通过sh start.sh在win上启动
java -Xmx5120m -Dhudson.security.csrf.GlobalCrumbIssuerConfiguration.DISABLE_CSRF_PROTECTION=true -DJENKINS_HOME=./workspace -jar jenkins.war --httpPort=8089 /dev/null4)输入默认密码
[CRLF]> This may also be found at: E:\work_slm_backup\2测数据_20260430\jenkins_test3\workspace\secrets\initialAdminPassword5)选择右边 "选择插件来安装"--》无--》安装--》使用admin账户继续--》保存并完成--》开始使用jenkins
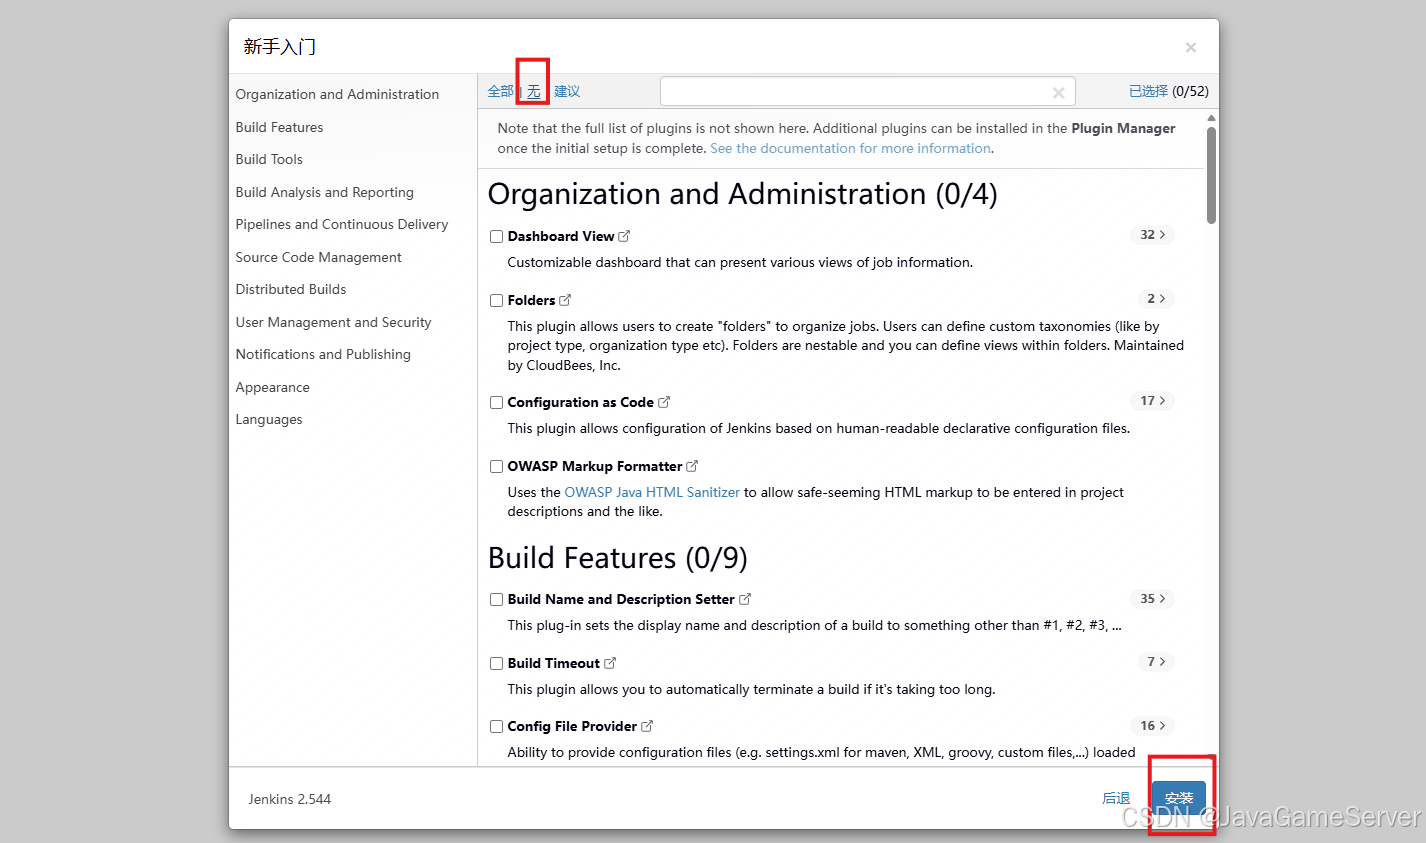
6)停止jenkins
7)还原配置: 解压之前备份的jenkins-full.zip,覆盖下workspace
8)修改为不认证: 修改confix.xml3处
<!-- 保留这一行,你已经改好了 -->
<useSecurity>false</useSecurity>

<!-- 👇 删除或注释掉整个 authorizationStrategy 节点 -->
<!--
<authorizationStrategy class="hudson.security.GlobalMatrixAuthorizationStrategy">
  <permission>USER.com.cloudbees.plugins.credentials.CredentialsProvider.Create:lichengyu</permission>
  ... 所有权限配置都删掉 ...
</authorizationStrategy>
-->

<!-- 👇 同时删掉或注释掉 securityRealm 节点(如果存在) -->
<!--
<securityRealm class="hudson.security.HudsonPrivateSecurityRealm">
  ... 用户配置 ...
</securityRealm>
-->
9)重启jenkins
10)准备能登录的账户和密码
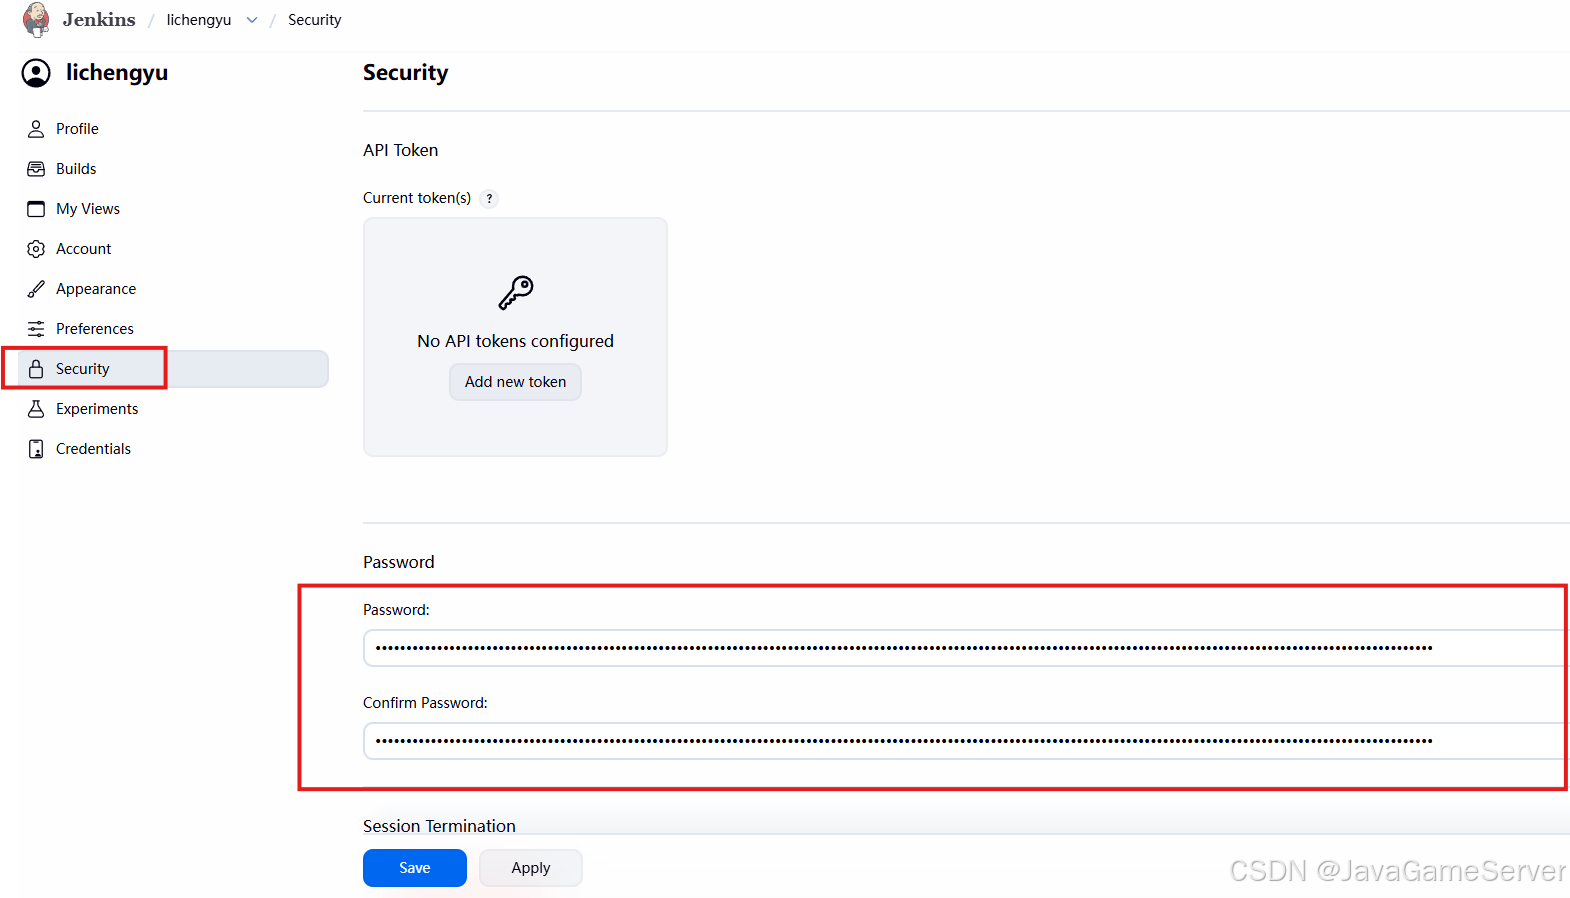
方式1:修改下之前账户密码
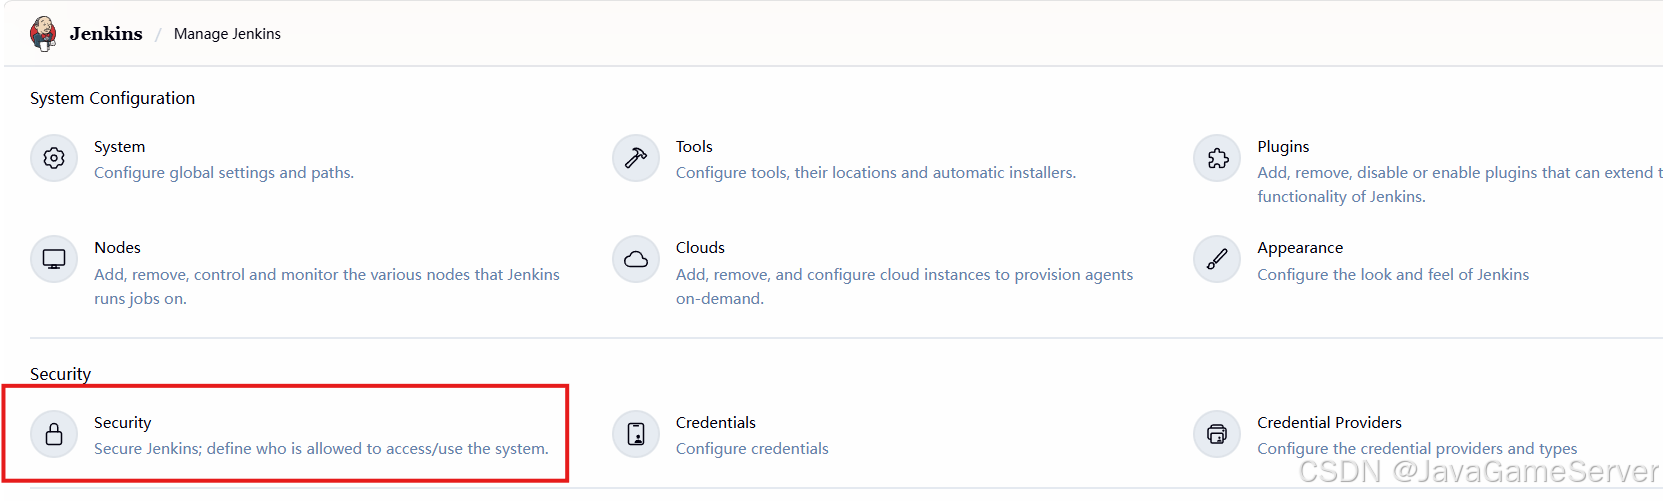
选择为这个后,才能看到users
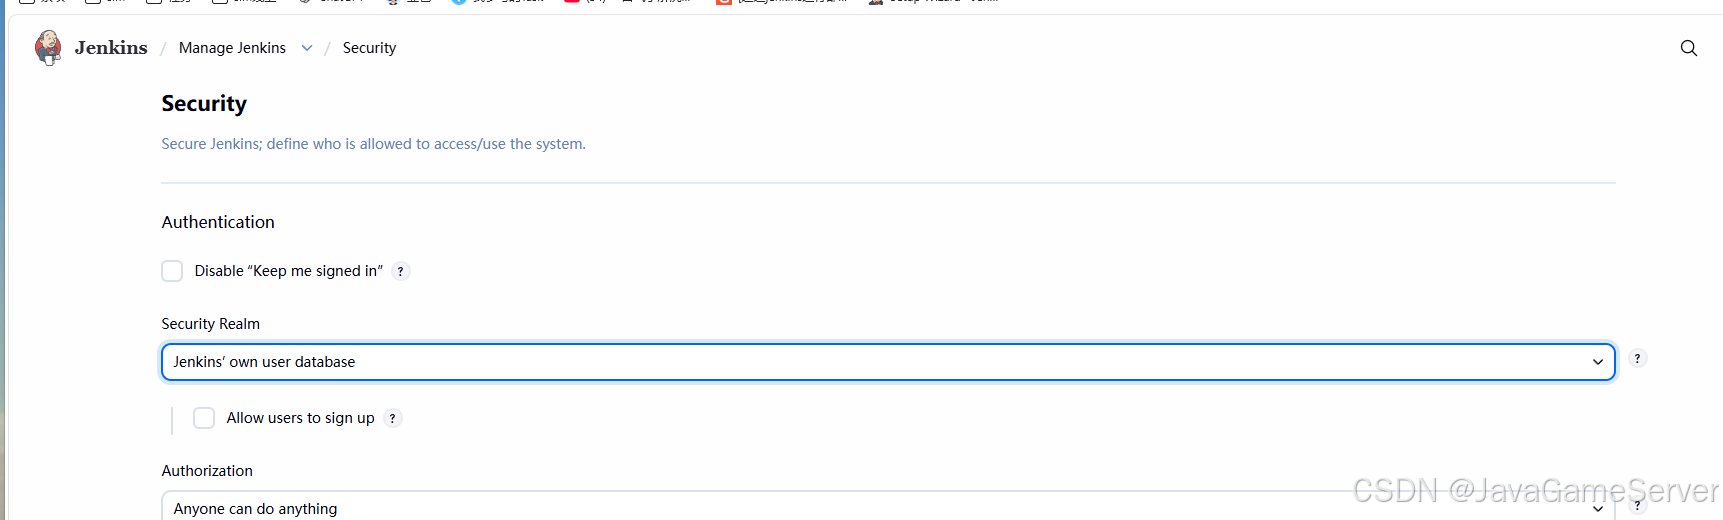
选择任意一个账户
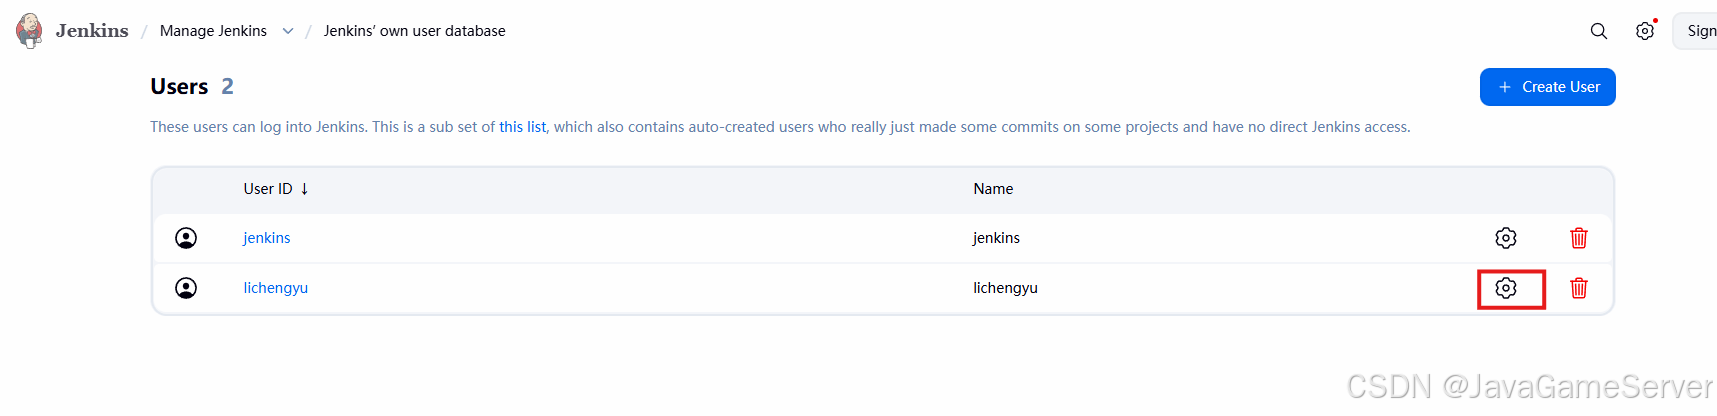
修改下新的密码
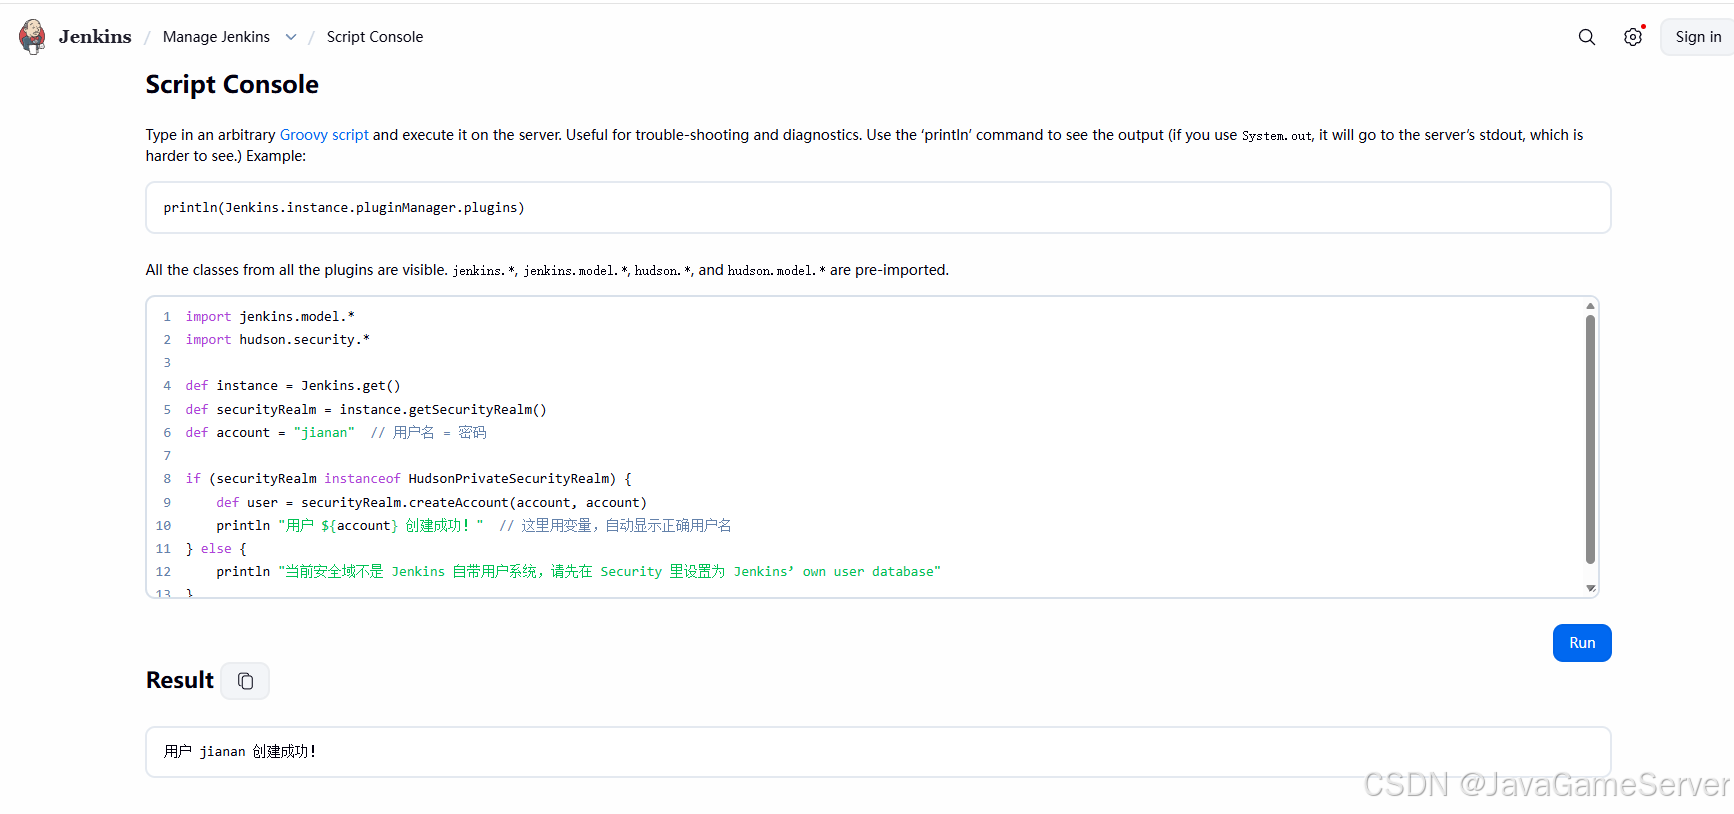
方式2: 新建账户
import jenkins.model.*
import hudson.security.*

def instance = Jenkins.get()
def securityRealm = instance.getSecurityRealm()
def account = "jianan"  // 用户名 = 密码

if (securityRealm instanceof HudsonPrivateSecurityRealm) {
    def user = securityRealm.createAccount(account, account)
    println "用户 ${account} 创建成功!"  // 这里用变量,自动显示正确用户名
} else {
    println "当前安全域不是 Jenkins 自带用户系统,请先在 Security 里设置为 Jenkins' own user database"
}
11)停止jenkins
12)加回来认证
<useSecurity>true</useSecurity>

  <authorizationStrategy class="hudson.security.FullControlOnceLoggedInAuthorizationStrategy">
    <denyAnonymousReadAccess>true</denyAnonymousReadAccess>
  </authorizationStrategy>

  <securityRealm class="hudson.security.HudsonPrivateSecurityRealm">
    <disableSignup>true</disableSignup>
    <enableCaptcha>false</enableCaptcha>
  </securityRealm>
13)重启jenkins
14)用之前的账户或者新的登录下发现恢复了!!!