在实际项目开发中,配置文件(如application.yml/application.properties)会存放数据库密码、Redis 密码、第三方接口密钥等敏感信息。如果直接明文存储,一旦配置文件泄露,会带来严重的安全风险
Jasypt(Java Simplified Encryption)是一款轻量级的 Java 加密工具,能完美集成 Spring Boot,无需修改业务代码,即可实现配置文件敏感信息的加密与自动解密
一、核心依赖引入
Maven 依赖
XML
 <dependency>
       <groupId>com.github.ulisesbocchio</groupId>
       <artifactId>jasypt-spring-boot-starter</artifactId>
       <version>2.1.0</version>
</dependency>
二、生成加密密文
Jasypt 需要加密密钥(盐值) 和加密算法 对明文加密,我们可以通过代码工具类生成密文
工具类生成密文
传入明文 和加密密钥,生成可配置到文件中的密文:
java
public class JasyptUtil {
    public static void main(String[] args) {
        // 1. 创建加密器
        StandardPBEStringEncryptor encryptor = new StandardPBEStringEncryptor();
        EnvironmentPBEConfig config = new EnvironmentPBEConfig();

        // 2. 设置加密密钥
        config.setPassword("secret-key");
        // 3. 设置加密算法(默认算法)
        config.setAlgorithm("PBEWithMD5AndDES");
        encryptor.setConfig(config);

        // 4. 需要加密的明文     如数据库密码、Redis密码
        String plainText = "123456";
        // 5. 生成密文
        String cipherText = encryptor.encrypt(plainText);

        System.out.println("明文:" + plainText);
        System.out.println("加密后的密文:" + cipherText);
        // 解密
        System.out.println("解密后的明文:" + encryptor.decrypt(cipherText));
    }
}
运行结果示例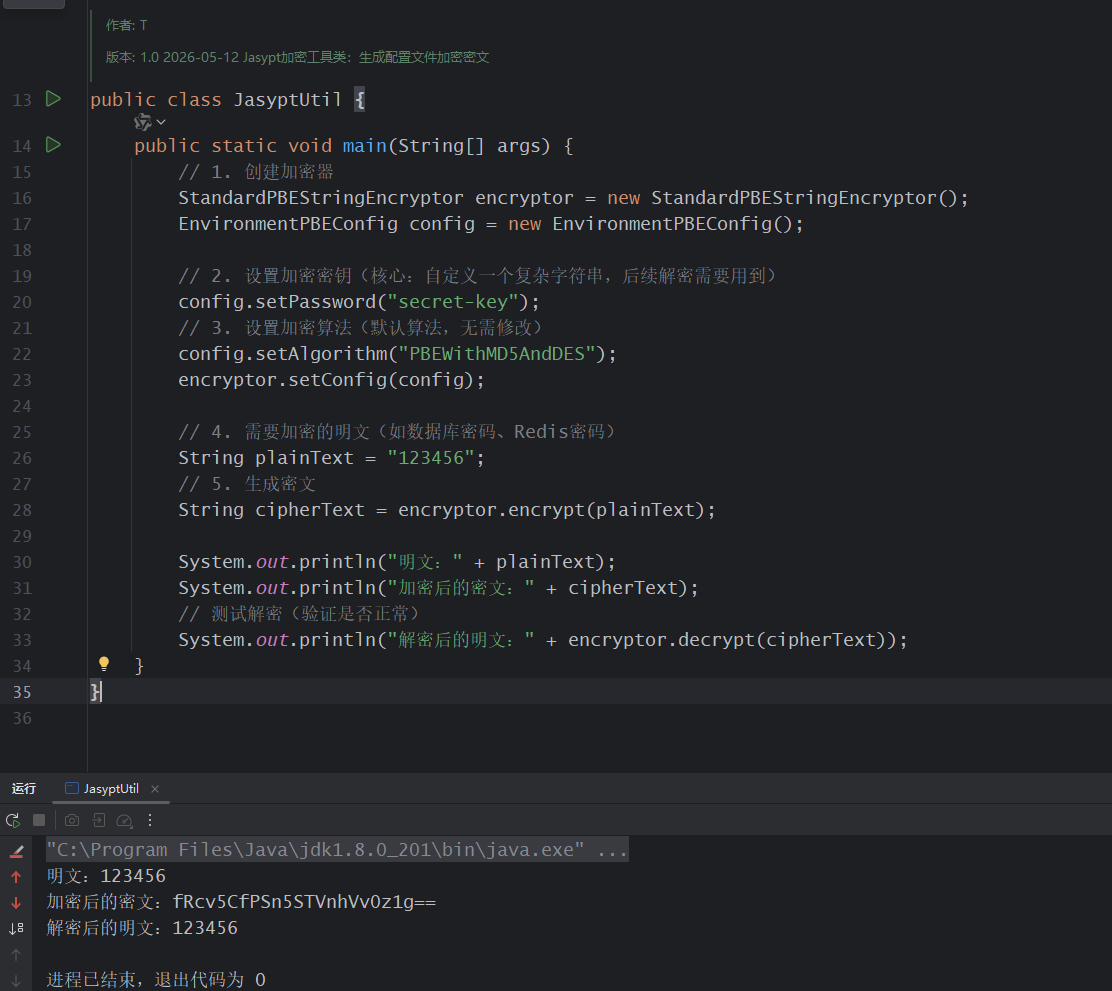
注意:每次加密生成的密文不同,但解密后都会得到相同的明文,这是正常现象。
三、Spring Boot 配置文件集成
1. 配置加密格式
在我们没引入Jasypt 时,我们是这样写的,可以看到密码暴漏,危险系数较高
XML
server:
  port: 8080

spring:
  datasource:
    driver-class-name: com.mysql.cj.jdbc.Driver
    url: jdbc:mysql://localhost:3306/testdb?characterEncoding=utf-8&useSSL=false&serverTimezone=UTC
    username: root
    password: 123456


  redis:
    host: localhost
    password: 123456
    database: 0
密文必须用 ENC(密文) 包裹,框架会自动识别并解密。
在我们引入Jasypt 后,可以看到密码不再是明文显示,安全性大幅度提高
XML
server:
  port: 8080

spring:
  datasource:
    driver-class-name: com.mysql.cj.jdbc.Driver
    url: jdbc:mysql://localhost:3306/testdb?characterEncoding=utf-8&useSSL=false&serverTimezone=UTC
    username: root
    password: ENC(EXDOlKLjBgXxmhlcUNUc9w==)


  redis:
    host: localhost
    password: ENC(EXDOlKLjBgXxmhlcUNUc9w==)
    database: 0


jasypt:
  encryptor:
    algorithm: PBEWithMD5AndDES
    password: secret-key
而我们在配置的
jasypt:
  encryptor:
    algorithm: PBEWithMD5AndDES
    password: secret-key
这个也就是解密信息,放在这里只是测试用,后续我们可以放在启动类参数中,或者服务器环境变量中去读取
2. 启动项目验证
直接启动 Spring Boot 项目,无需修改任何业务代码 ,框架会自动将ENC()包裹的密文解密为明文,数据库、Redis 等组件可正常连接使用
四、解密密钥配置
上述配置中,加密密钥jasypt.encryptor.password直接写在配置文件中,存在密钥泄露风险。生产环境必须避免硬编码密钥,推荐以下 3 种安全方式
方式 1:启动命令参数
打包项目后,将配置文件中密钥删除,启动时通过命令行传入密钥
bash
# Jar包启动,传入Jasypt密钥
java -jar your-project.jar --jasypt.encryptor.password=secret-key
方式 2:环境变量注入
配置文件可直接省略jasypt.encryptor.password,Jasypt 会自动读取环境变量。