知识点概览
实验操作
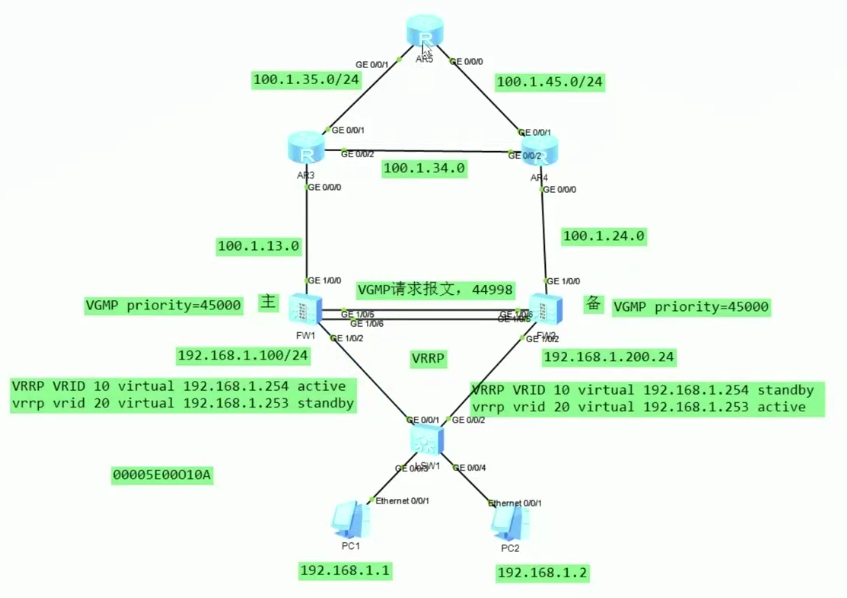
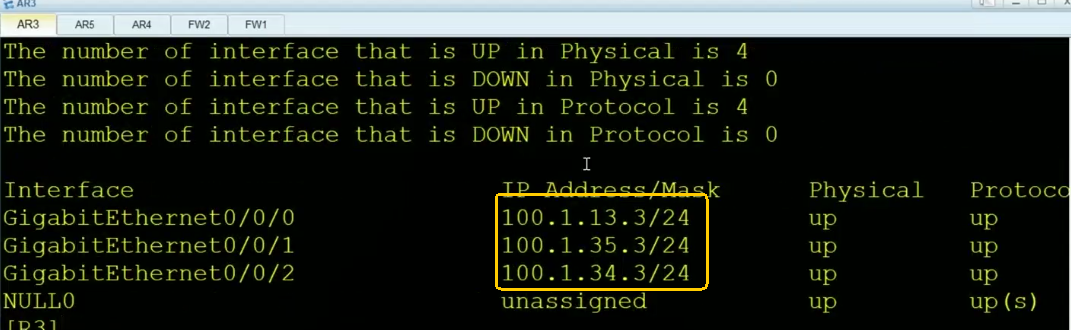
上联AR3的IP配置
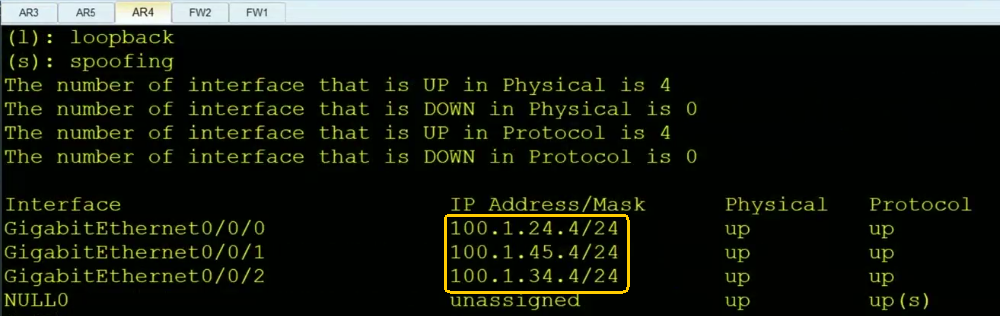
上联AR4的IP配置
防火墙的配置
心跳线配置了链路聚合
FW1上配置
bash
int Eth-Trunk 1
mode lacp-static
trunkport G 1/0/5
trunkport G 1/0/6

ip add 100.1.12.1 24
# 先配置心跳口,到时候hrp可以把一些配置同步到对端
FW2上配置
bash
int eth 1
mode lacp-static
trunkport g 1/0/5
trunkport g 1/0/6

ip add 100.1.12.2 24 # 一般这个心跳口地址配置成私网地址就可以
现在Eth-Trunk已经起来了
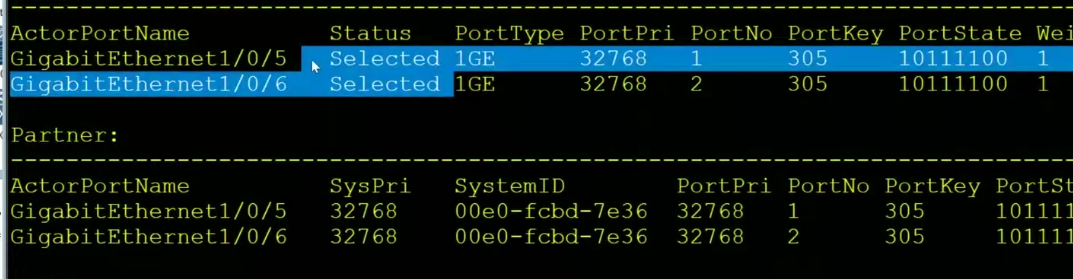
因为安全策略是不会去处理组播报文的,所以即时安全策略没有放行,也能正常起来。
划分安全区域,配置HRP
FW1上配置
bash
firewall zone dmz
add interface Eth-Trunk 1
q

hrp enable # 使能hrp
hrp interface Eth-Trunk 1 remote 100.1.12.2
FW1上配置
bash
firewall zone dmz
add interface Eth-Trunk 1
q

hrp enable # 使能hrp

hrp interface Eth-Trunk 1 remote 100.1.12.1

# FW2上互联接口地址
int g1/0/0
ip add 100.1.24.2 24
使能HRP
bash
hrp enable 新版本HRP是不需要放安全策略的
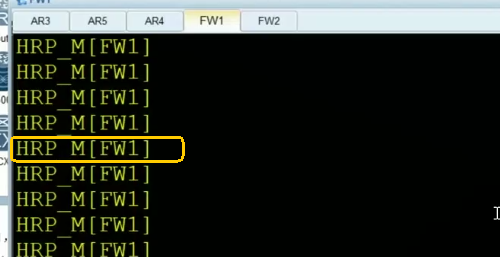
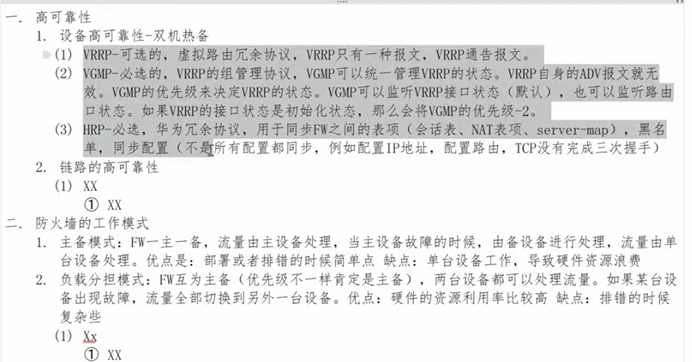
现在在设备上显示的HRP_S跟HRP_S这并不是设备的VGMP的主备或者负载分担状态,指的是配置主跟配置备。有些配置在备设备上是配置不了的
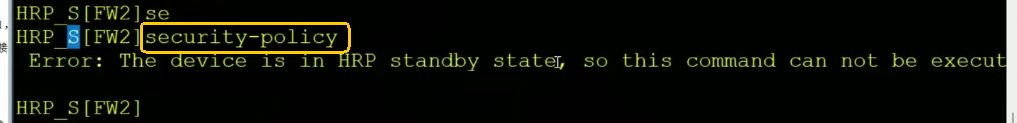
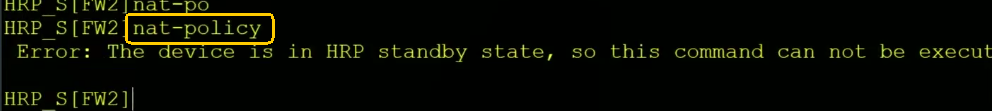
FW1上配置
bash
firewall zone trust
add interface g1/0/2

firewall zone untrust
add interface g1/0/0

这些配置会同步到FW2上
如果不配置安全区域的话,是不能处理单播报文的,只能处理组播报文,我们的业务都是单播的,所以必须划分安全区域。

这个命令默认在真机是开启的,在模拟器里面是关闭的,所以在模拟器里面ospf能起来,但是在真机里面会对ospf检查,协议起不来。但是不会影响hrp协议
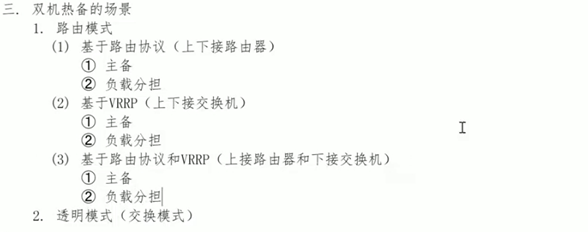
配置VRRP(主备模式)
FW1上配置
bash
int g1/0/2
ip add 192.168.1.100 24
vrrp vrid 10 virtual-ip 192.168.1.254 active
FW2上配置
bash
int g1/0/2
ip add 192.168.1.200 24
vrrp vrid 10 virtual-ip 192.168.1.254 standby
现在就变成主备模式了
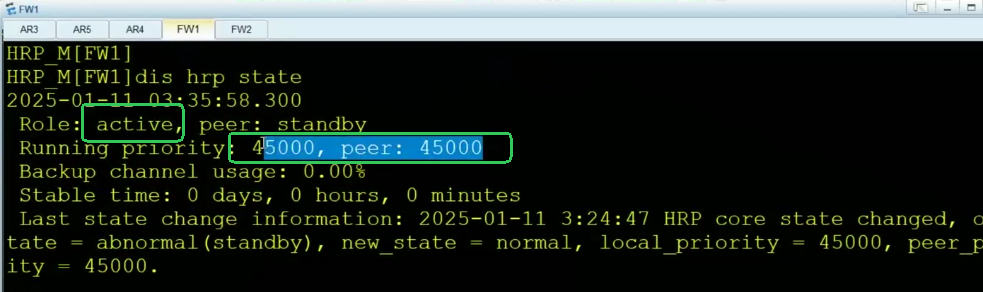
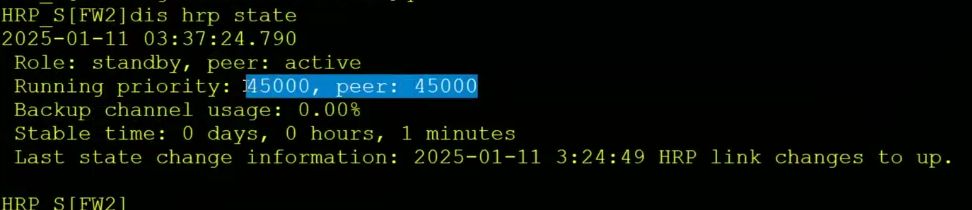
如果是主备状态,配置的是主备模式,配置主跟VGMP的主是一样的
配置OSPF
AR3上配置
bash
ospf route-id 3.3.3.3
area 0
network 0.0.0.0 255.255.255.255 # 宣告全网路由
AR4上配置
bash
ospf route-id 4.4.4.4
area 0
network 0.0.0.0 255.255.255.255 # 宣告全网路由
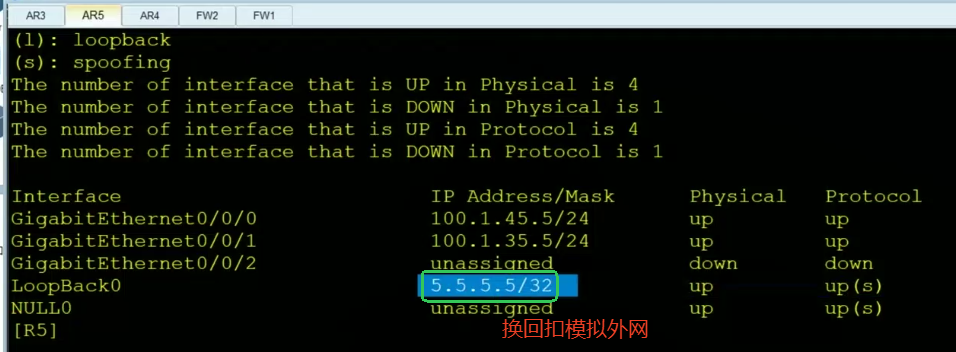
AR5上配置
bash
ospf route-id 5.5.5.5
area 0
network 0.0.0.0 255.255.255.255 # 宣告全网路由
FW1上配置
bash
ospf route-id 1.1.1.1
area 0
network 100.1.13.1 0.0.0.0
network 192.168.1.100 0.0.0.0
FW2上配置
bash
ospf route-id 2.2.2.2
area 0
network 192.168.1.200 0.0.0.0 # 业务网段
network 100.1.24.2 0.0.0.0 # 互联地址
R3上查看ospf邻居状态
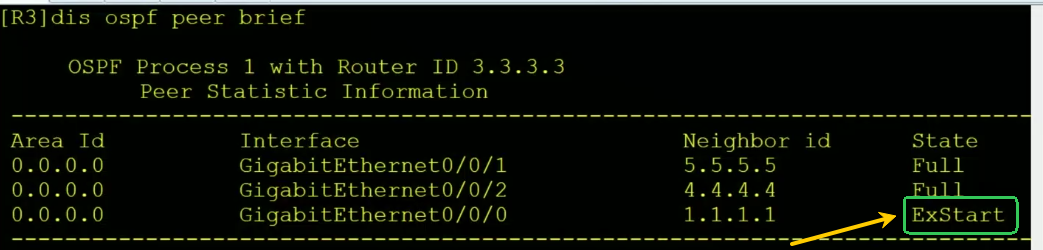
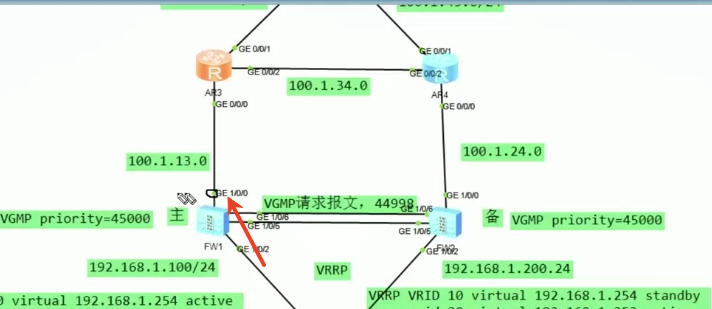
FW1上开启了包过滤的基础协议给开启了,所以AR3发送ospf协议给FW,这是要检查的,第一个包是Hello包,Hello包是不做检查的,因为是组播,所以跳过Hello包的检查,卡在ExStart状态,说明DD报文检查没放行,FW1自己的DD报文其实也发送不出去。
把防火墙基础协议的包过滤检查关闭

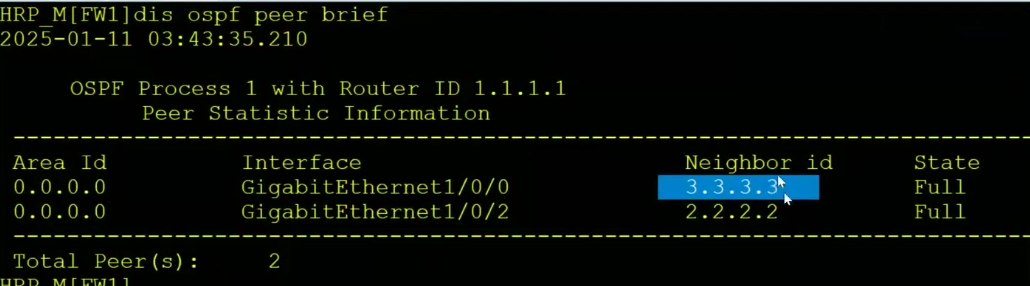
现在防火墙也能正常建立OSPF邻居了
防火墙上查看OSPF邻居
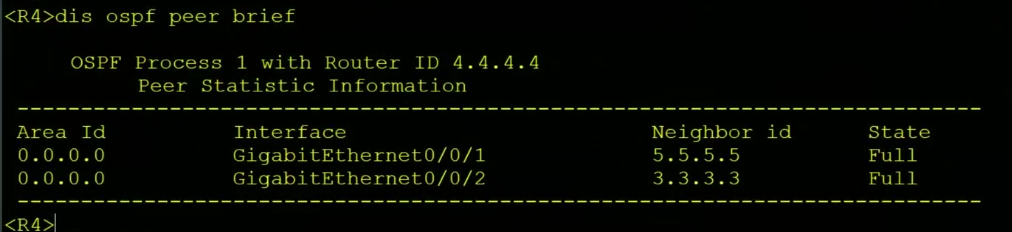
R4上查看OSPF邻居
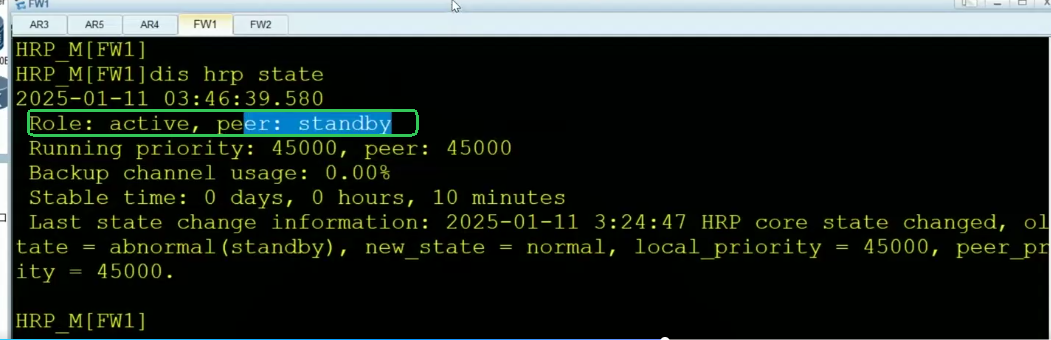
验证1:防火墙是不是主备模式
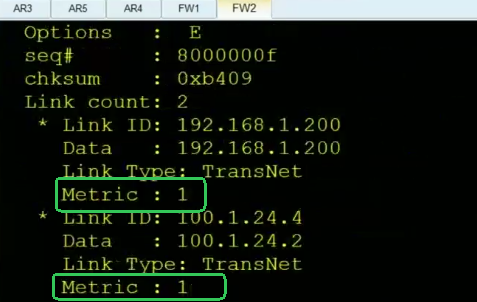
验证2:备防火墙是不是将自己的OSPF的接口开销改为了65500
FW2上查看lsdb,看数据库,看一类LSA

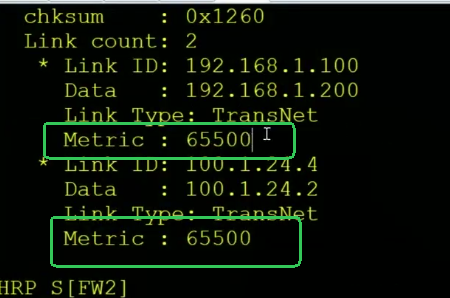
FW2的上下两个接口的Cost都调整为65500,这样的话,就保证了数据在走的时候走左边。
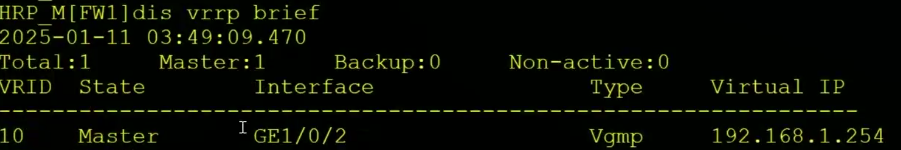
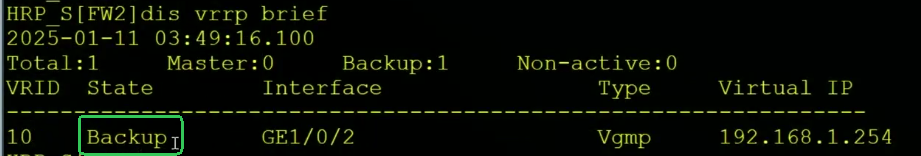
验证3:VRRP的状态
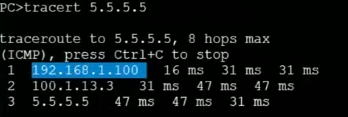
验证4:PC1 PC2能否访问5.5.5.5(tracert)
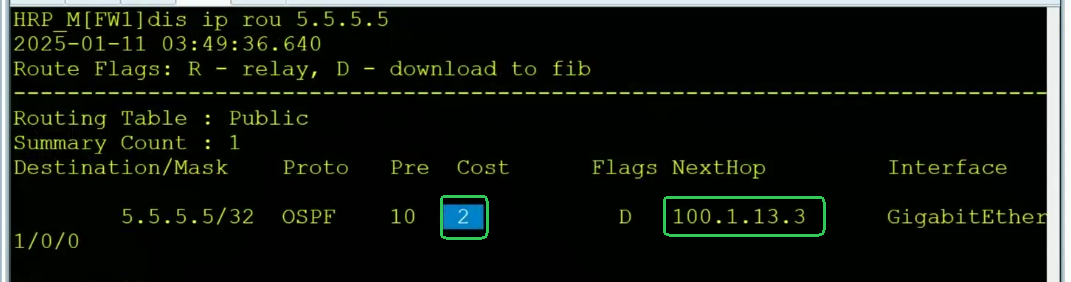
FW1上查看去往5.5.5.5的路由
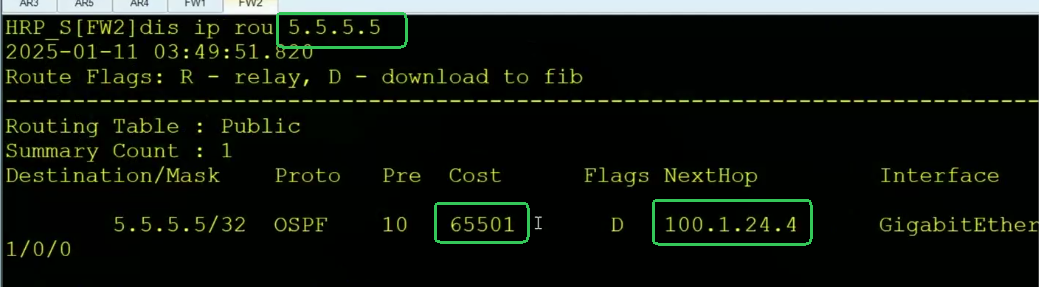
FW2上查看去往5.5.5.5的路由
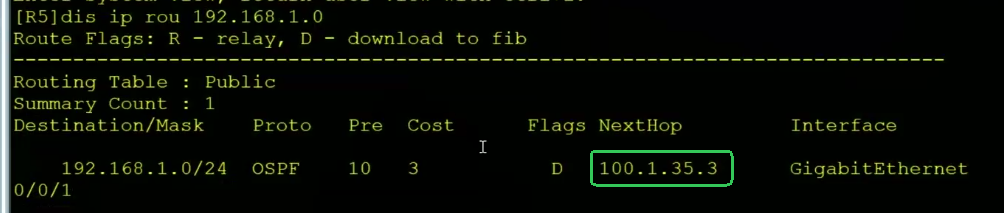
R5上查看去往192.168.1.0网段的路由
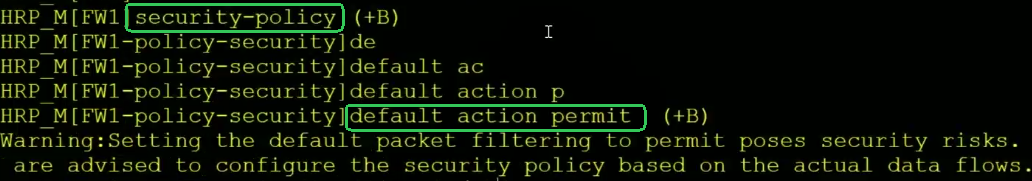
要放行,得先放通安全策略,测试的时候,放行一个大的
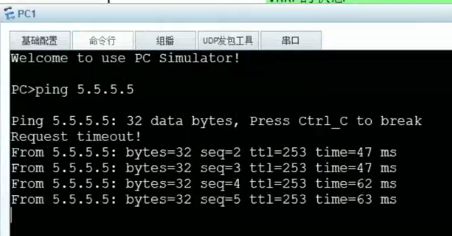
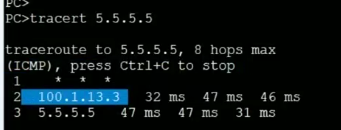
到FW上由于不会回ICMP的超时的报文,所以tracert看不到防火墙上的节点信息
FW上可以配置,

长Ping 5.5.5.5
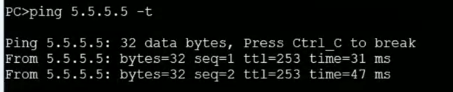
在FW2上查看会话表,看FW1上的会话表是否同步到FW2上
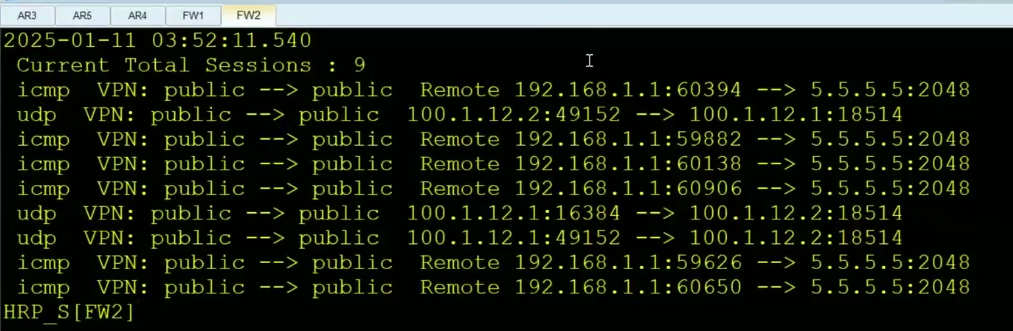
Remote代表的是从对端过来的。
验证4:FW1的G1/0/2口故障,会不会切换
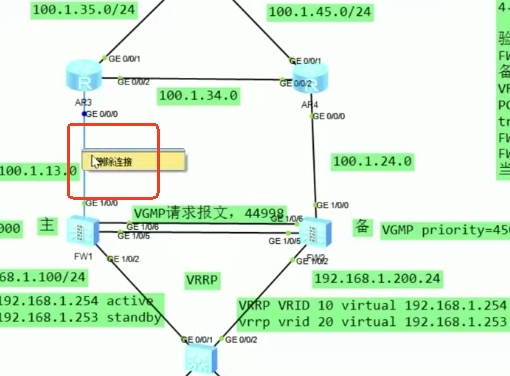
如果模拟FW1上联链路故障,那是看不出鲜果的,因为防火墙并没有跟踪上行链路。
而VRRP的口默认是跟踪了的,跟VGMP会产生联动。
现在FW1的上联链路Down了,网还是会通的,因为流量绕行了。
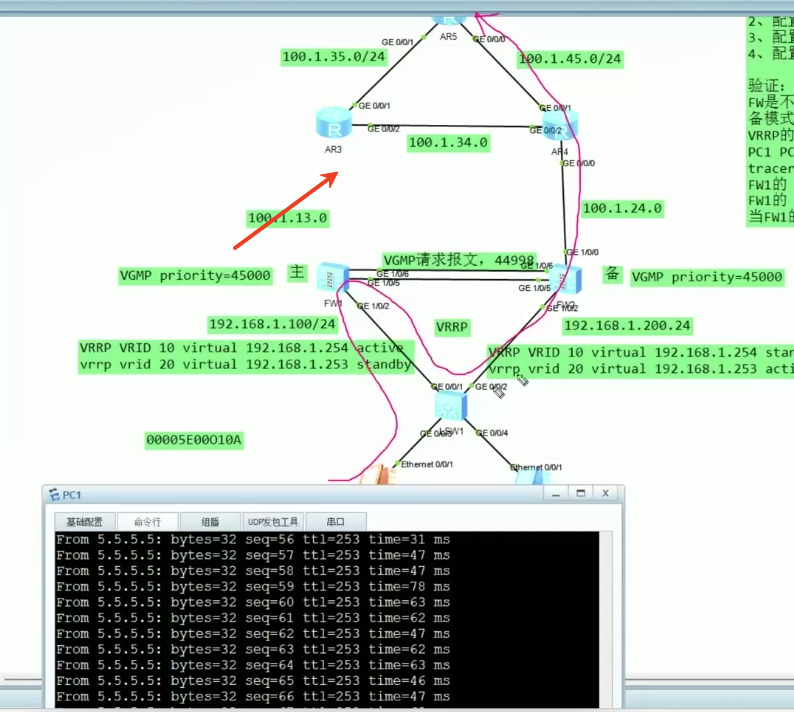
因为防火墙的下行链路也建立了OSPF。
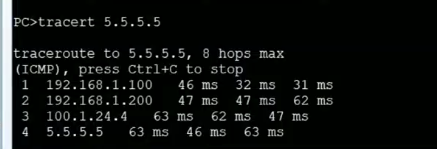
此时的主备是并没有切换的
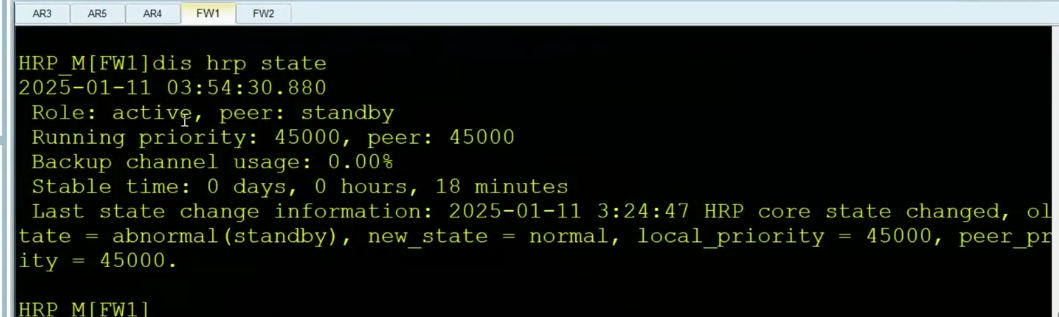
防火墙上跟踪上行接口
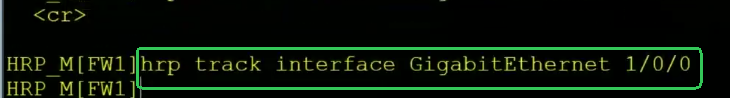
一旦FW1的上行链路Down了,FW1会将自己的优先级减2,通过VGMP请求报文告诉对端,对端就会成为主了。如果FW1的下行链路也断了,优先级还会再减2
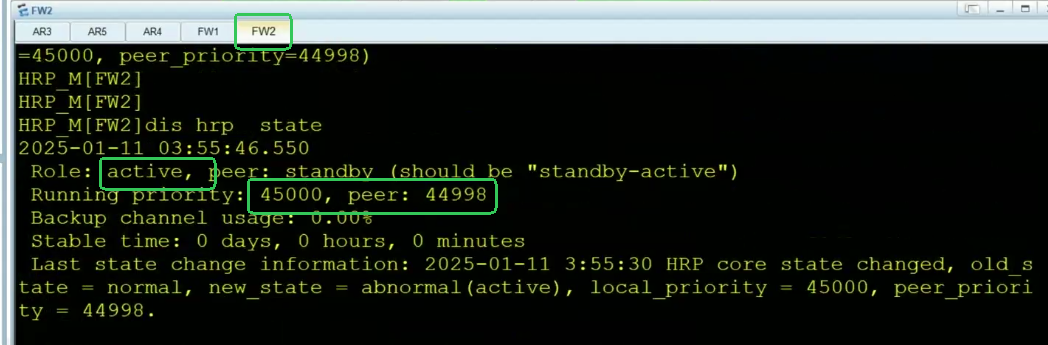
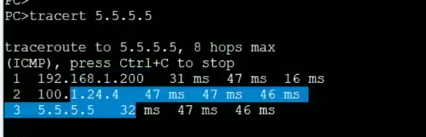
FW2之前OSPF调整的Cost值65500会变回1,这样才能引流到正确的设备去处理
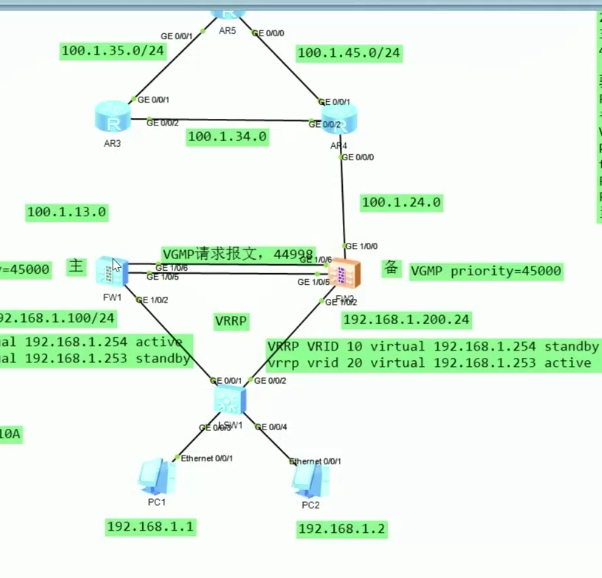
下联交换机的引流是靠免费ARP
验证5:FW1的G1/0/0口故障,会不会切换