一、 实验背景与目标
随着网络规模的扩大,单一DNS服务器面临单点故障风险。通过配置主从DNS架构,不仅可以实现负载均衡,还能在主服务器宕机时由从服务器接管服务,保障业务连续性。本次实验将基于两台Euler虚拟机,实现域名 openlab.com 的解析服务。
二、 实验环境规划
| 角色 | 操作系统 | IP地址 | 服务组件 |
|---|---|---|---|
| 主DNS服务器 | Euler | 192.168.48.130 | Bind |
| 从DNS服务器 | Euler | 192.168.48.131 | Bind |
三、实验步骤
3.1 环境初始化(两台设备均需要配置)
3.11 关闭Firewall&SELinux
bash
[root@node1 ~]# systemctl disable --now firewalld
[root@node1 ~]# setenforce 0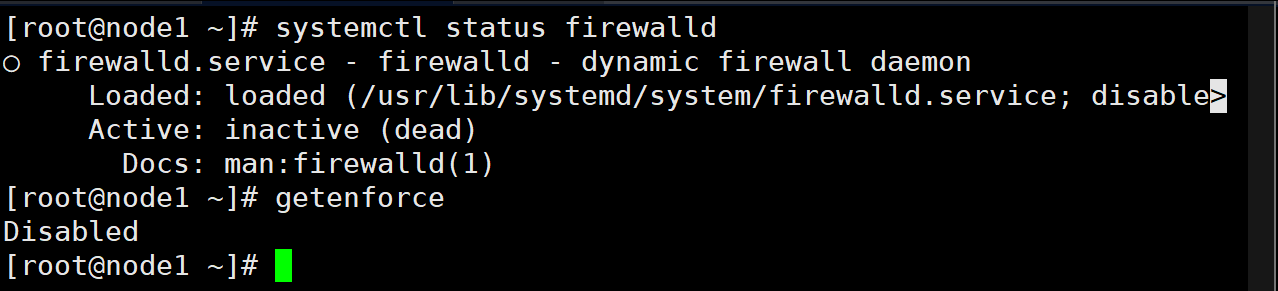
3.12 安装 Bind 软件包
bash
[root@node1 ~]# yum install bind -y #-y:确认跳过安装步骤3.2 主服务核心配置
3.21 修改主配置文件 (/etc/named.conf)
使用 vim /etc/named.conf 编辑文件,修改以下两处(或直接覆盖对应的行):
bash
# 主服务端操作:
[root@server ~]# vim  /etc/named.conf

listen-on port 53 { 192.168.48.130; };  # {}中改为any。也可写为本机IP
         allow-query     { any; }; # {}中改为any,也可写为服务端
3.22 添加区域声明 (/etc/named.rfc1912.zones)
使用 vim /etc/named.rfc1912.zones 在文件末尾添加以下内容:
bash
[root@server ~]# vim  /etc/named.rfc1912.zones

# 修改为以下内容:
zone "openlab.com" IN {
        type master;
        file "openlab.com.zone";
        allow-transfer { 192.168.48.131; };
};
zone "48.168.192.in-addr.arpa" IN {
        type master;
        file "192.168.48.arpa";
        allow-transfer { 192.168.48.131; };
};3.23创建正向解析数据文件 (/var/named/openlab.com.zone)
bash
# 正向解析:
[root@server ~]# cd  /var/named
[root@server ~]# ls
[root@server ~]# cp  -a  named.localhost  openlab.com.zone
[root@server ~]# vim  openlab.com.zone

# 配置内容如下:
$TTL 1D
@       IN SOA  ns.openlab.com. admin.openlab.com. (
                                        0       ; serial
                                        1D      ; refresh
                                        1H      ; retry
                                        1W      ; expire
                                        3H )    ; minimum
        NS      ns.openlab.com.
        NS      slave.openlab.com.
ns      IN      A       192.168.48.130
www     IN      A       192.168.48.130
bbs     IN      A       192.168.48.130
ftp     IN      CNAME   www
slave   IN      A       192.168.48.131
3.24 创建反向解析数据文件 (/var/named/192.168.48.arpa)
bash
# 反向解析:
[root@server ~]# cd  /var/named
[root@server ~]# ls
[root@server ~]# cp -a named.loopback  192.168.48.arpa
[root@server ~]# vim  /var/named/192.168.48.arpa

#配置内容如下:
$TTL 1D
@       IN SOA  ns.openlab.com admin.openlab.com. (
                                        0       ; serial
                                        1D      ; refresh
                                        1H      ; retry
                                        1W      ; expire
                                        3H )    ; minimum
        NS      ns.openlab.com.
        NS      slave.openlab.com.
130     IN      PTR     ns.openlab.com.
130     IN      PTR     www.openlab.com.
130     IN      PTR     bbs.openlab.com.
130     IN      PTR     ftp.openlab.com.
131     IN      PTR     slave.openlab.com.
3.25 重启服务
bash
[root@server ~]# systemctl restart named3.3 从服务核心配置
3.31 修改主配置文件 (/etc/named.conf)
使用 vim /etc/named.conf 编辑文件,修改以下两处:
bash
[root@node1 ~]# vim   /etc/named.conf

11    listen-on port 53 { 192.168.48.131; };
19    allow-query    { any; };
3.32 添加区域声明 (/etc/named.rfc1912.zones)
使用 **vim /etc/named.rfc1912.zones**在文件末尾添加以下内容:
bash
[root@node1 ~]# vim /etc/named.rfc1912.zones
# 清空后,添加以下内容
zone "openlab.com" IN {
        type slave;
        masters { 192.168.48.130; };
        file "slaves/openlab.com.zone";
};
zone "48.168.192.in-addr.arpa" IN {
        type slave;
        masters { 192.168.48.130; };
        file "slaves/192.168.48.arpa";
};
3.33 启动从服务器服务并验证同步
bash
[root@node1 ~]# cd  /var/named/slaves
[root@node1 ~]# ls                       # 启动服务前查看解析配置文件为空
[root@node1 ~]# systemctl start named
[root@node1 ~]# ls                       # 启动服务后自动拉取
四. 实验验证
bash
[root@node1 ~]# nslookup  www.openlab.com
[root@node1 ~]# nslookup  192.168.48.130
[root@node1 ~]# dig @192.168.48.130 www.openlab.com
五、实验总结
本次实验成功搭建了基于Euler系统的主从DNS架构。通过实践,深刻理解了 allow-transfer 的权限控制作用以及 Serial序列号 在增量更新中的核心地位。该架构有效提升了DNS服务的稳定性和可靠性。