1、进入靶机,启动PHPStudy。
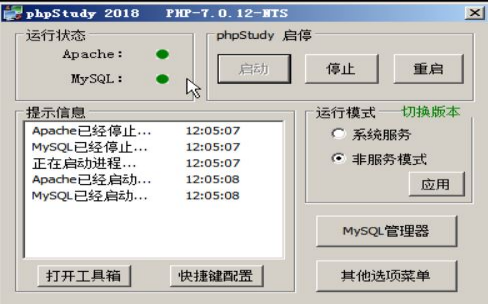
在C:/phpstudy/phptutorial/WWW/csrf目录下,编写代码文件。以下所有文件放入此目录下。
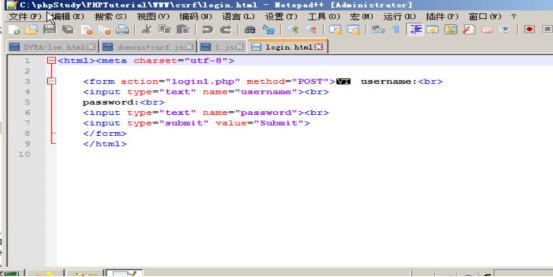
2、在靶机上编写登录前端页面login.html.
<html><meta charset="utf-8">
<form action="login1.php" method="POST">
username:<br>
<input type="text" name="username"><br>
password:<br>
<input type="text" name="password"><br>
<input type="submit" value="Submit">
</form>
</html>
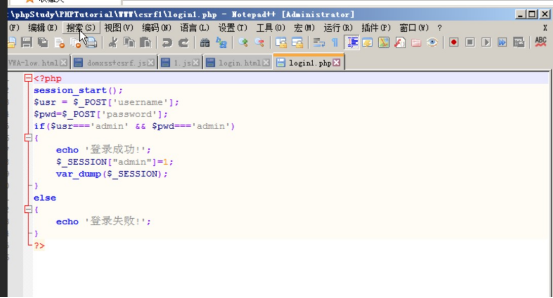
3、编写登录认证页面login1.php。
<?php
session_start();
usr = _POST'username';
pwd=_POST'password';
if(usr==='admin' \&\& pwd==='admin')
{
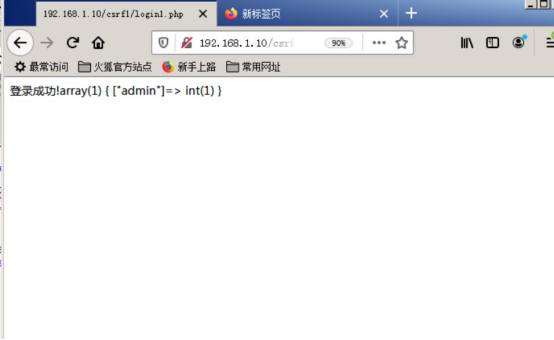
echo '登录成功!';
$_SESSION"admin"=1;
var_dump($_SESSION);
}
else
{
echo '登录失败!';
}
?>
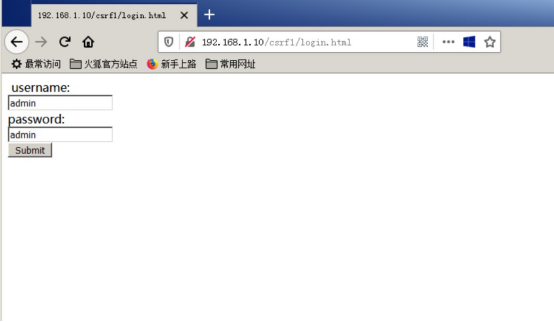
从测试机访问http://ip/csrf/login.html, 并输入admin / admin登录验证
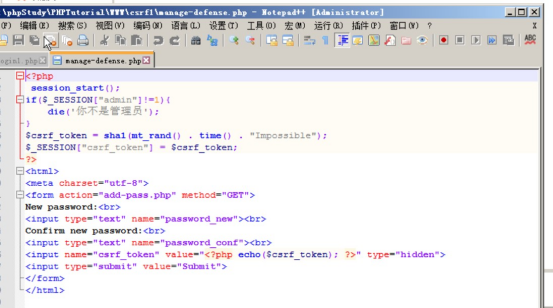
编写管理页面manage-defense.php,加入密码确认表单及token生成函数。
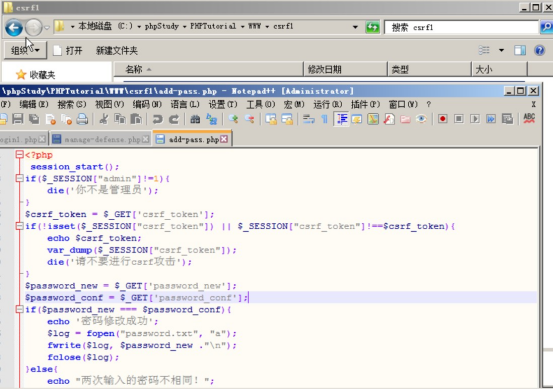
编写修改密码页面add-pass.php,加入token校验机制,并在token使用一次后,销毁token,将修改后的密码写入passowrd.txt。
manage-defense.php源码:
<?php
session_start();
if($_SESSION"admin"!=1){
die('You are not adminer!!');
}
$csrf_token = sha1(mt_rand() . time() . "Impossible");
_SESSION\["csrf_token"\] = csrf_token;
?>
<html>
<meta charset="utf-8">
<form action="add-pass.php" method="GET">
New password:<br>
<input type="text" name="password_new"><br>
Confirm new password:<br>
<input type="text" name="password_conf"><br>
<input name="csrf_token" value="<?php echo($csrf_token); ?>" type="hidden">
<input type="submit" value="Submit">
</form>
</html>
add-pass.php源码:
<?php
session_start();
if($_SESSION"admin"!=1){
die('You are not adminer');
}
csrf_token = _GET'csrf_token';
if(!isset(_SESSION\["csrf_token"\]) \|\| _SESSION"csrf_token"!==$csrf_token){
echo $csrf_token;
var_dump($_SESSION"csrf_token");
die('Don\'t csrf attack!!');
}
password_new = _GET'password_new';
password_conf = _GET'password_conf';
if(password_new === password_conf){
echo 'pwd changed ok';
$log = fopen("password.txt", "a");
fwrite(log, password_new ."\n");
fclose($log);
}else{
echo "PWDs doesn\'t match!!";
}
unset($_SESSION"csrf_token");
//销毁token
?>
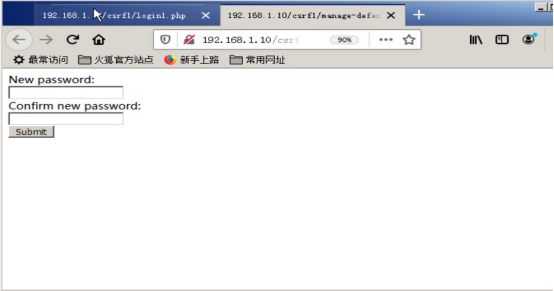
从测试机访问http://ip/csrf/manage-defense.php页面测试
全部填写admin后,确认,会显示更新完毕,然后刷新一会,会显示如下图。
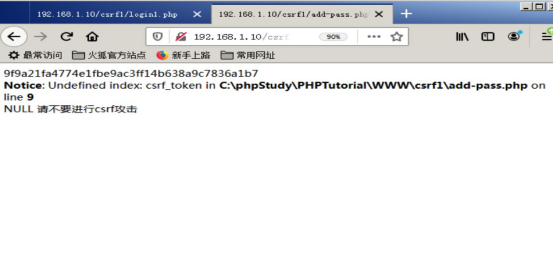
进行一次完整的登录及修改密码过程,验证几个页面联动是否成功。
从测试机重新访问登录页面,验证效果。
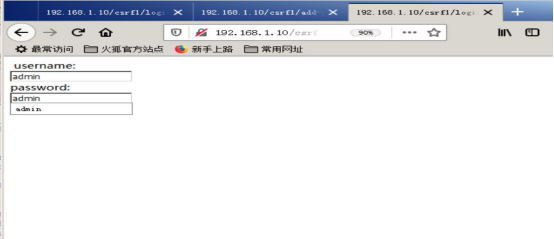
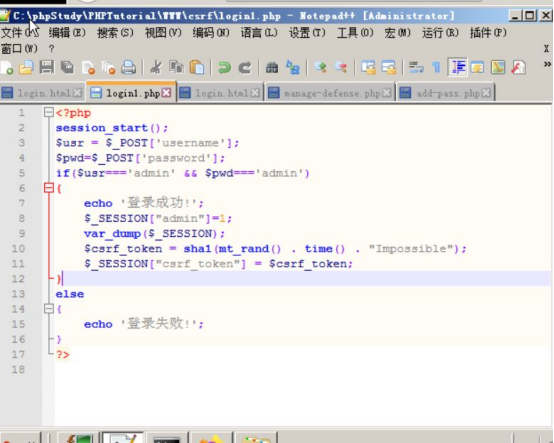
在login1.php中加入两行代码以查看token
$csrf_token = sha1(mt_rand() . time() . "Impossible");
_SESSION\["csrf_token"\] = csrf_token;
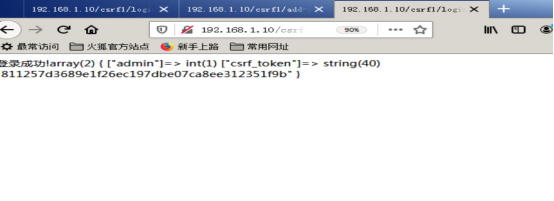
提交后,可以看到,生成了Token。
然后访问:http://ip/csrf/manage-defense.php页面,修改密码。
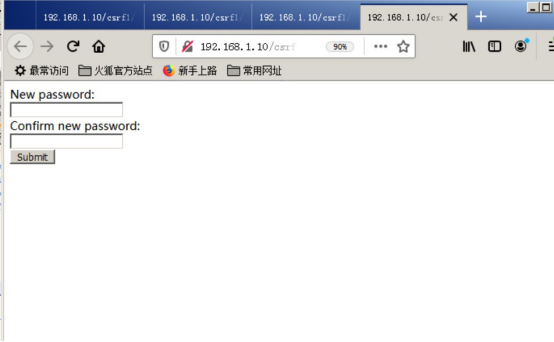
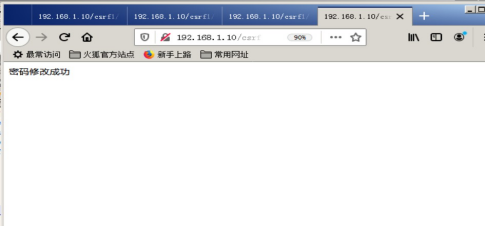
可以看到,密码修改成功。密码也被记入了password.txt文件中,可以打开查看。
3、CSRF防御效果验证
验证思路:通过burpsuite抓包重放、删除token等模拟攻击,检测同一个token能否成功修改密码。
启动Burpsuite做好代理配置,开启抓包。启动Firefox访问http://ip/csrf/login.html然后以admin / admin登录,再访问http://ip/csrf/manage-defense.php 页面,修改密码。
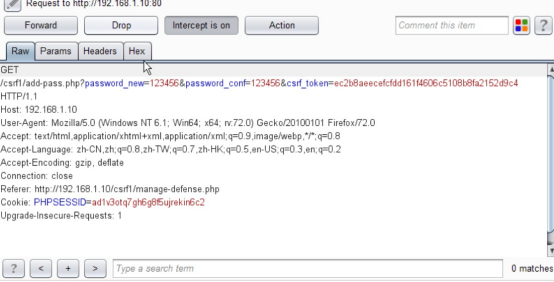
密码修改成功。然后再次访问:http://ip/csrf/add-pass.php, 输入两次密码12345678 / 12345678
在Burpsuite中将Token替换为上次使用的Token,然后再转发数据包,发现被拒绝。
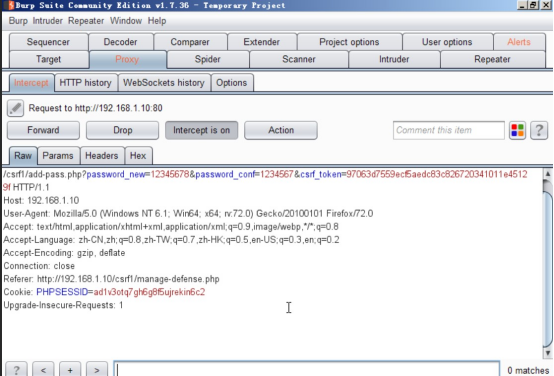
可以看到提示,系统检测到了,Token失效的情况。
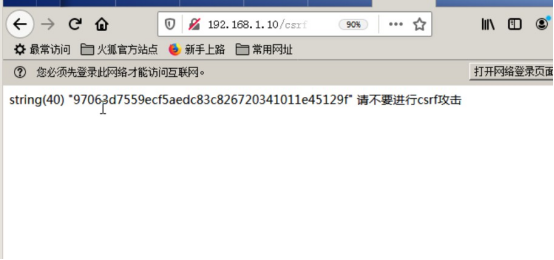
验证的方法,也可以利用Burpsuite的Repeater修改Token后进行重放
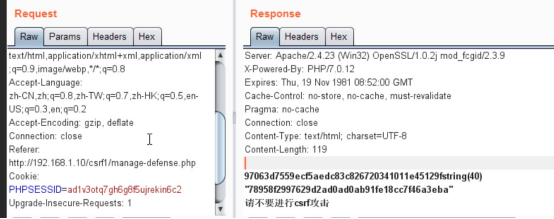
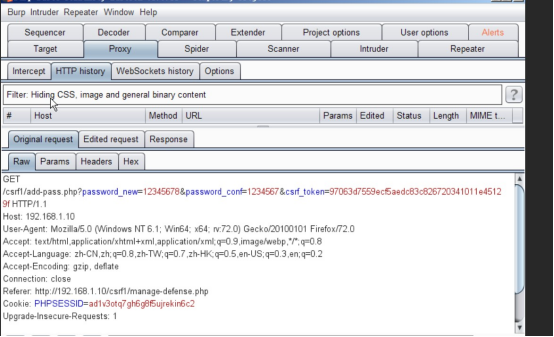
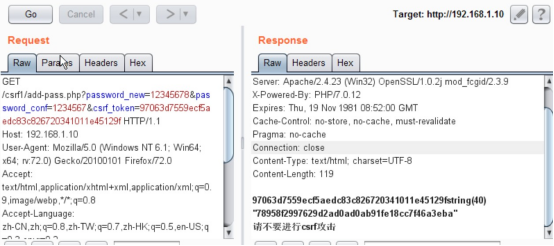
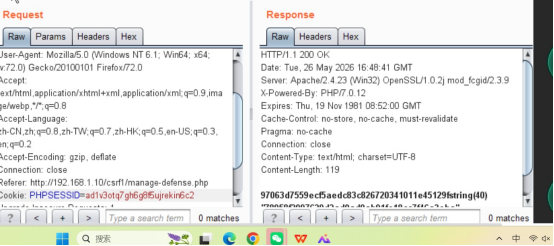
也可看到,检测到Token失效的提示。
实验小结
通过本实验,演示了利用Token机制防止CSRF攻击的工作原理。利用session、Token机制以及用后即销毁的方法,可以防止CSRF攻击。对本实验进行仔细分析,可加深对CSRF的防御机制的深刻理解。