AI Agent介绍
Vibe Pentest(AI 渗透测试)是一款基于 AI Agent 架构的自动化渗透测试工具,采用多 Agent 并行执行架构,能够对 Web 应用、API、管理后台等进行全面的黑盒渗透测试(包括业务逻辑漏洞评估),输出稳定可靠的安全报告,并提供可落地的整改建议。
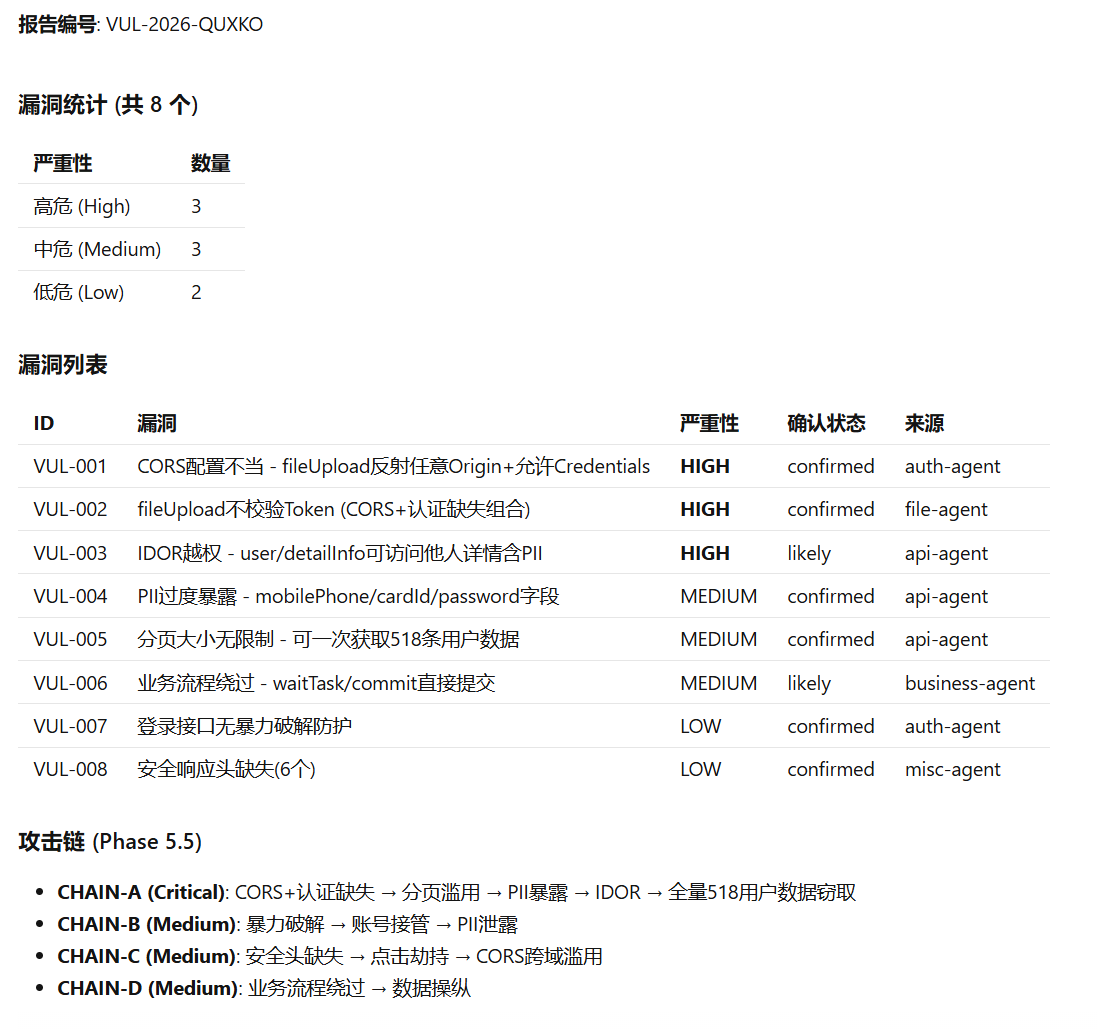
建议使用 AI 智能体加载本技能,并配合本技能包含的检测脚本使用:
- 3分钟使用教程视频:bilibili.com/video/BV1RiGX6rESQ/
- 优先推荐编程类智能体:Qoder、Trae、Claude Code、Codex 等
- 次选:龙虾类智能体
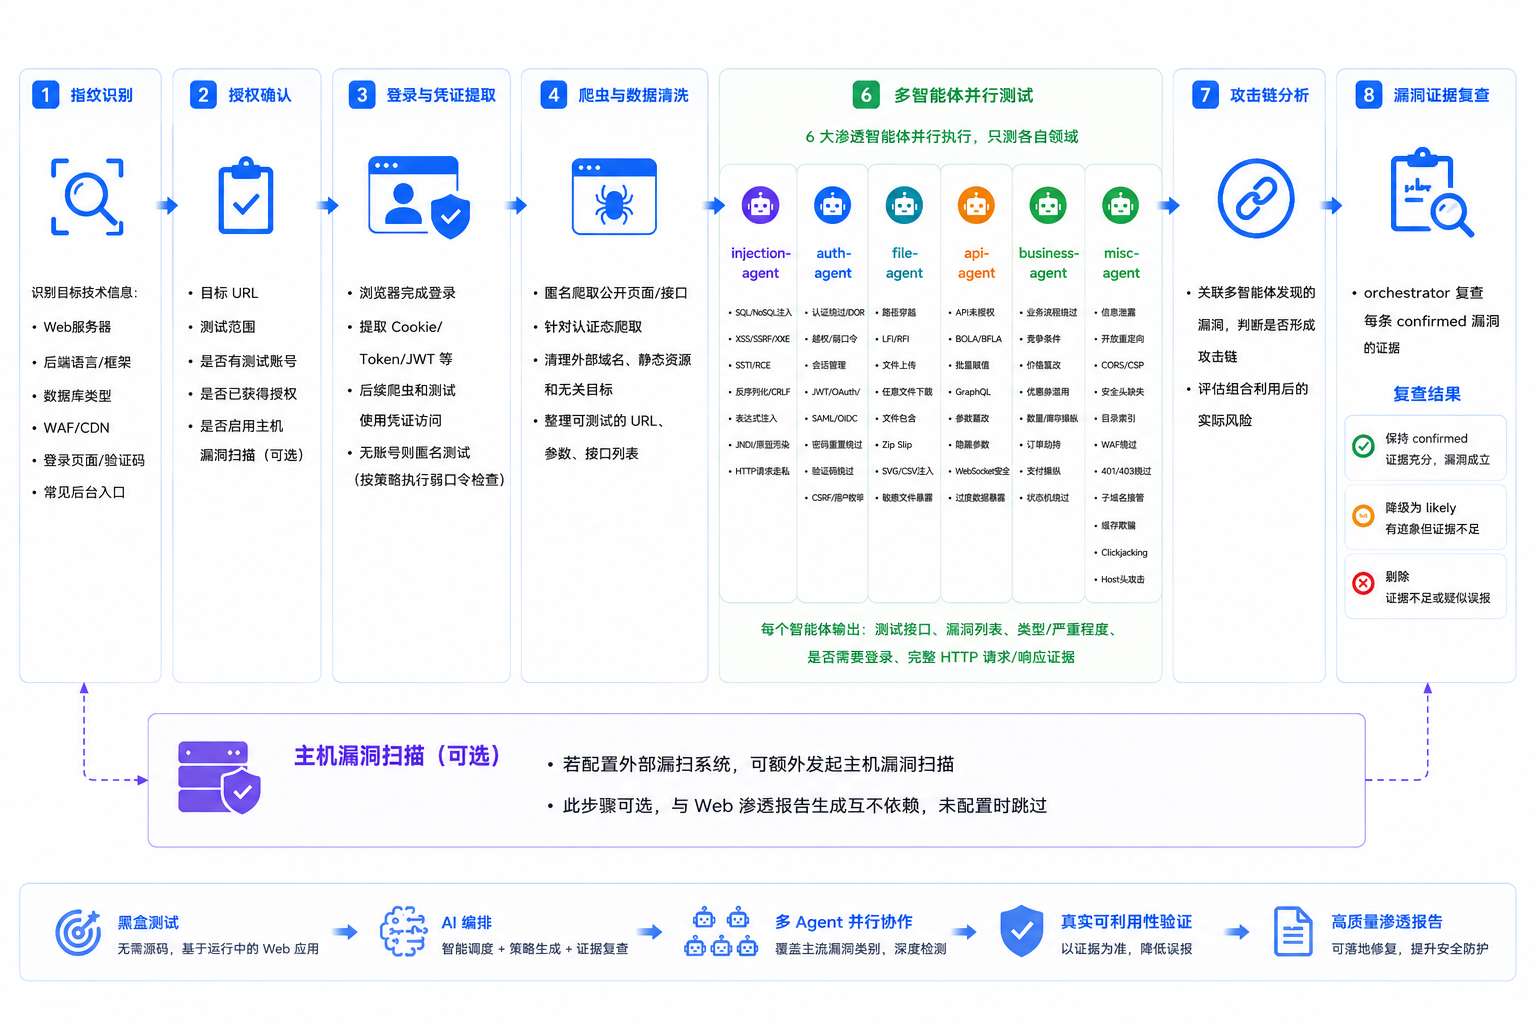
流程示意图
提示词示例
1. 标准授权测试
text
使用 vibe-pentest 对以下目标进行渗透测试:

目标 URL: https://example.com
授权声明: 已获得书面授权,授权范围包含该目标全部接口和页面
测试账号(1个):
账号:admin
密码:123456
登录方式:你调用脚本打开浏览器,我手动输入账号密码登录

总原则:
1. 所有渗透子 Agent 必须主动深挖,不得等我提示。
2. 使用 `scripts/run_katana.py` 调用 katana 爬虫(katana 须在沙箱外运行),如果爬虫时长超过20分钟,可主动停止爬虫,等待 5 秒后获取 crawl_summary.json、crawled_anonymous.jsonl 等文件的爬虫结果,爬虫结果为空或20秒内结束需重新执行katana爬虫
3. 不允许把"发现入口"当成完成;必须继续测试同功能族下的二级、三级动作、隐藏参数、批量操作、详情页、导出页、删除页、上传页、预览页、恢复页等。只要有功能入口,就必须做对应漏洞测试,不能因为看起来普通就跳过。
4. 不允许因为测试失败就直接停止,需要基于失败原因尝试 2-3 次绕过检查。

铁律:允许对测试过程中自己创建的数据、自己上传的文件、自己插入的记录做删除、更新、清理操作,以便验证删除、编辑、恢复、回收类漏洞;禁止对原始业务数据、他人数据、生产数据做破坏性操作。允许上传文件进行文件上传测试。

请按 vibe-pentest 流程执行:
Phase 0 指纹识别 → Phase 0.5 后台入口扫描 → Phase 1 确认授权 → Phase 2 浏览器登录提取凭证 → Phase 3 Katana 爬虫 → Phase 4 数据清洗 → Phase 4.5 攻击面映射 → Phase 5 使用脚本(prepare_agent_findings.py)预生成骨架文件+分发 6 个 Agent 并行渗透测试 → Phase 5.5 攻击链分析 → Phase 5.6 漏洞证据复查 → Phase 6 调用 generate_report.py 生成报告 → 最后把 HTML 和 Word 输出到当前目录的 workspace/,并进行格式检查。
2. 多账号并行测试(便于测试越权类漏洞)
text
使用 vibe-pentest 对以下目标进行渗透测试:

目标 URL: https://example.com
授权声明: 已获得书面授权,允许对该目标全站和全部子路径进行测试
测试账号(2个):
1. 普通用户账号
2. 管理员账号
登录方式:你调用脚本打开浏览器,我手动输入账号密码登录

总原则:
1. 所有渗透子 Agent 必须主动深挖,不得等我提示。
2. 使用 `scripts/run_katana.py` 调用 katana 爬虫(katana 须在沙箱外运行),如果爬虫时长超过20分钟,可主动停止爬虫,等待 5 秒后获取 crawl_summary.json、crawled_anonymous.jsonl 等文件的爬虫结果,爬虫结果为空或20秒内结束需重新执行katana爬虫
3. 不允许把"发现入口"当成完成;必须继续测试同功能族下的二级、三级动作、隐藏参数、批量操作、详情页、导出页、删除页、上传页、预览页、恢复页等。只要有功能入口,就必须做对应漏洞测试,不能因为看起来普通就跳过。
4. 不允许因为测试失败就直接停止,需要基于失败原因尝试 2-3 次绕过检查。

铁律:允许对测试过程中自己创建的数据、自己上传的文件、自己插入的记录做删除、更新、清理操作,以便验证删除、编辑、恢复、回收类漏洞;禁止对原始业务数据、他人数据、生产数据做破坏性操作。允许上传文件进行文件上传测试。

请重点关注:
1. Phase 4.5 根据指纹识别结果动态调整 Agent 策略
2. Phase 5 使用脚本(prepare_agent_findings.py)预生成骨架文件,让 6 个 Agent 并行执行,将真实结果回填骨架文件
3. Phase 5.5 输出跨 Agent 攻击链
4. Phase 5.6 对 confirmed 漏洞逐条复查 HTTP 证据
5. Phase 6 生成 `workspace/report_{timestamp}.json` 后,再导出 HTML 和 DOCX 并检查格式
3. 仅生成最终报告
text
使用 vibe-pentest 对已完成的 findings 生成最终报告。

输入:
- 当前目录下的 workspace/ 目录中已有 fingerprint.json、targets.txt、sessions、findings
- 不再重新扫描

要求:
- 直接执行 Phase 5.5、Phase 5.6、Phase 6
- 输出稳定的 `workspace/report_{timestamp}.json`
- 使用同一份 `workspace/report_{timestamp}.json` 导出 HTML 和 Word
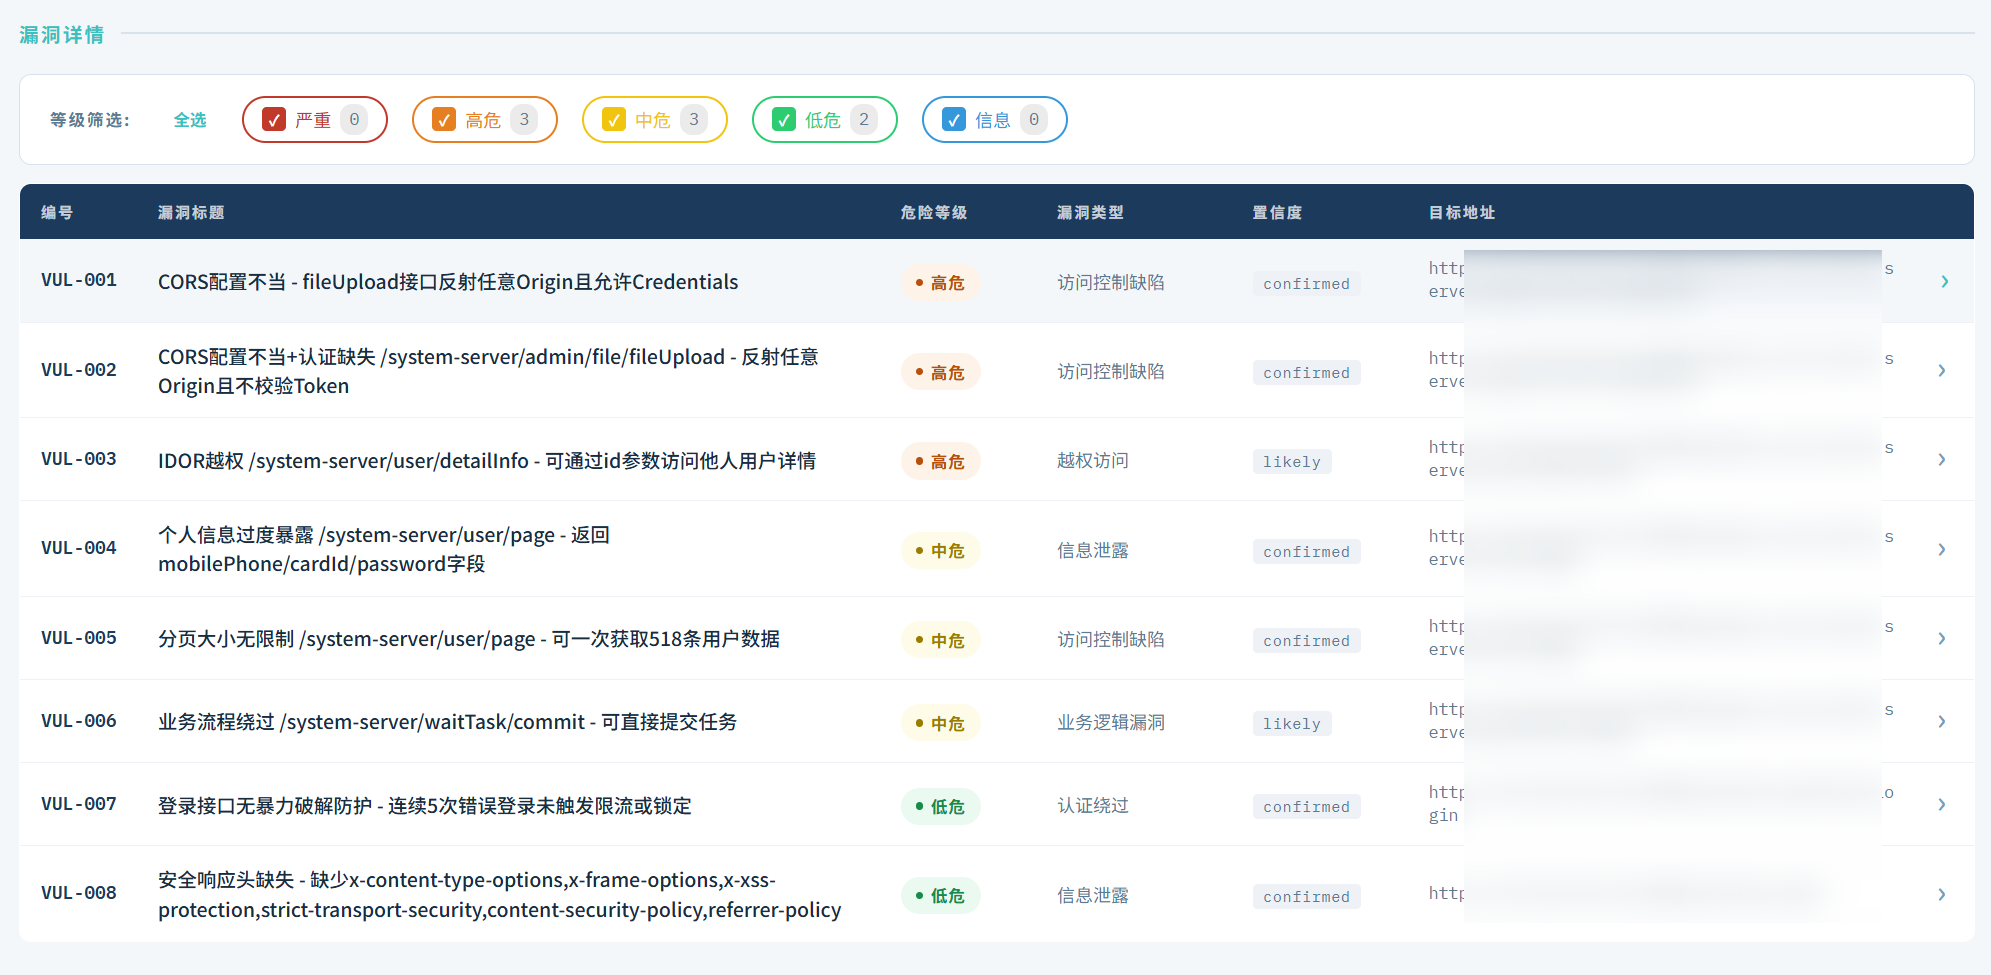
- 最后检查 JSON、HTML、DOCX 的格式完整性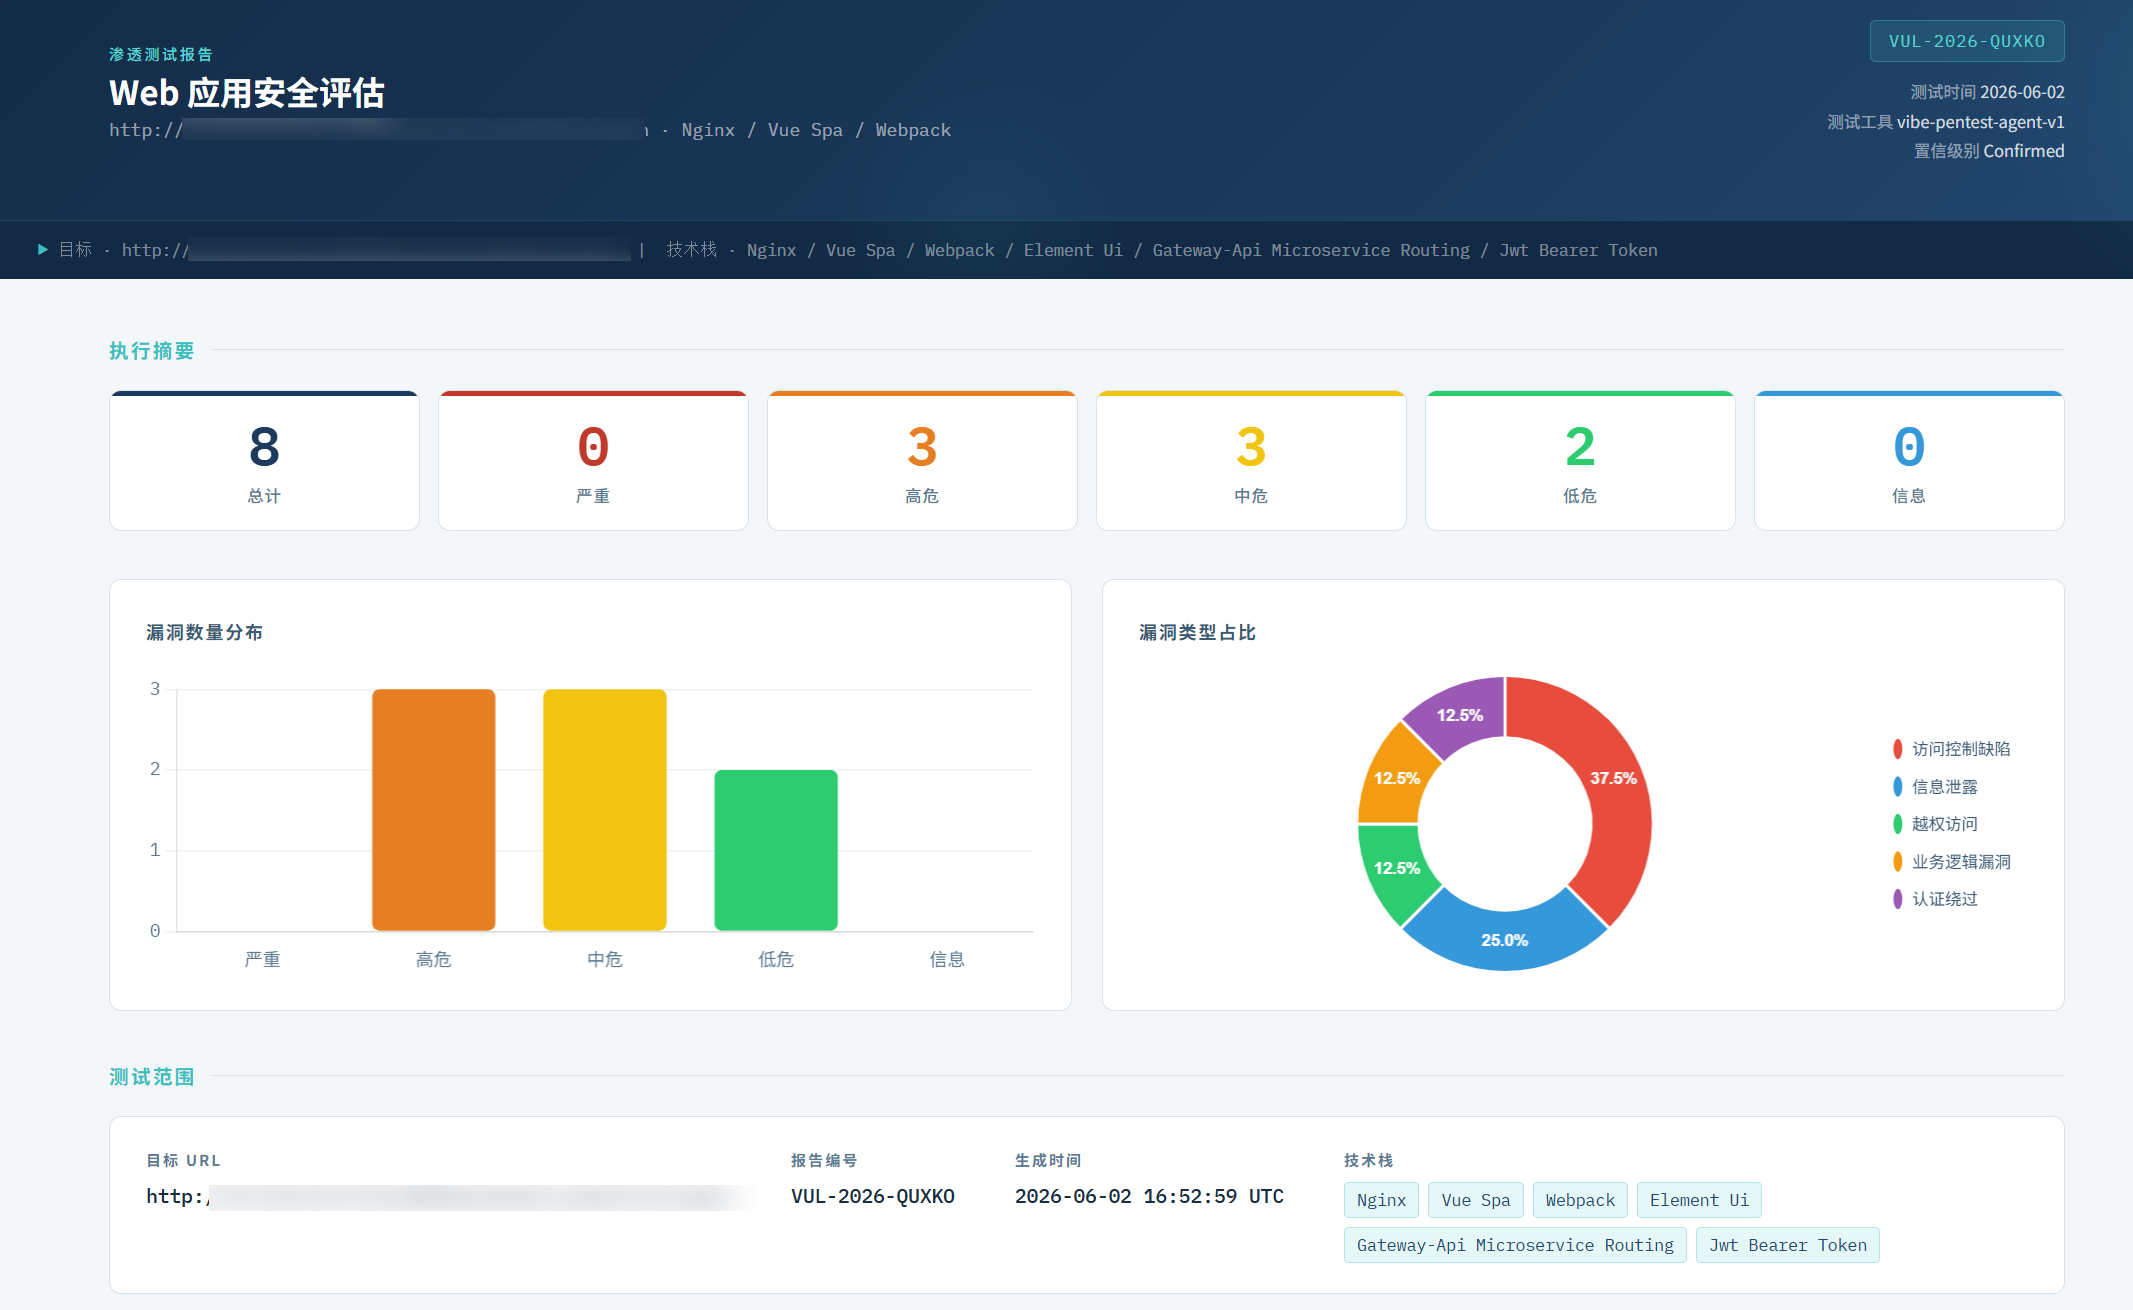
Agent下载
https://github.com/ok-helloworld/vibe-pentest