随着智能网联汽车渗透率突破60%,车辆从单一交通工具演变为"四个轮子上的数据中心"。一辆现代智能汽车涉及超过100个ECU、数十个通信协议、数十亿字节的敏感数据------而这些数据的保护基础,正是密钥管理系统(KMS)。
本文从汽车行业密钥管理的特殊性出发,拆解从HSM硬件到云端KMS的完整架构设计,并给出可直接落地的选型方案。
一、为什么汽车行业需要独立的KMS?
很多车企在数字化转型初期,把密钥分散管理在各子系统里------T-Box用一套、BMS用一套、OTA升级用一套、V2X通信又用一套。这种"各自为政"的模式会带来三个致命问题:
| 风险类型 | 具体表现 | 后果 |
|---|---|---|
| 密钥孤岛 | 各子系统独立管理密钥,缺乏统一策略 | 密钥过期无法统一轮换,管理成本随车辆保有量线性增长 |
| 合规缺口 | 无法满足等保/密评/ISO 21434的密钥集中管控要求 | 年审不通过,影响产品上市 |
| 应急瘫痪 | 凭据泄露后无法快速定位影响范围并批量作废 | 单点泄露演变为全量召回 |
2025年发布的《汽车整车信息安全技术要求》(GB/T 44464)明确要求:车企应建立统一的密钥管理体系,实现密钥的全生命周期集中管控。这不是建议,是硬性法规。
二、汽车密钥管理的四大特殊挑战
汽车场景的KMS与互联网行业的KMS有本质区别,主要体现在四个维度:
挑战1:离线场景密钥分发
车辆在地下车库、偏远山区等无网络环境下仍需正常启动和运行。这意味着密钥必须预置在车端,且预置密钥的激活和更新需要兼顾离线安全。
挑战2:超长密钥生命周期
互联网场景的API Key通常有效期不超过1年,但汽车的密钥生命周期贯穿整个车型生命周期(8-15年)。一辆2026年量产的车型,其密钥管理方案需要支撑到2041年。
挑战3:海量密钥规模
假设年销量50万辆,每辆车200个密钥,每年新增1亿个密钥。加上历史版本和备份,KMS需要管理的密钥规模在10亿级。
挑战4:边缘计算环境约束
车端ECU算力和存储有限,不能像服务器那样运行完整的密钥协商协议。需要在安全性和性能之间做精细平衡。
三、汽车KMS架构设计:云端+车端双层架构
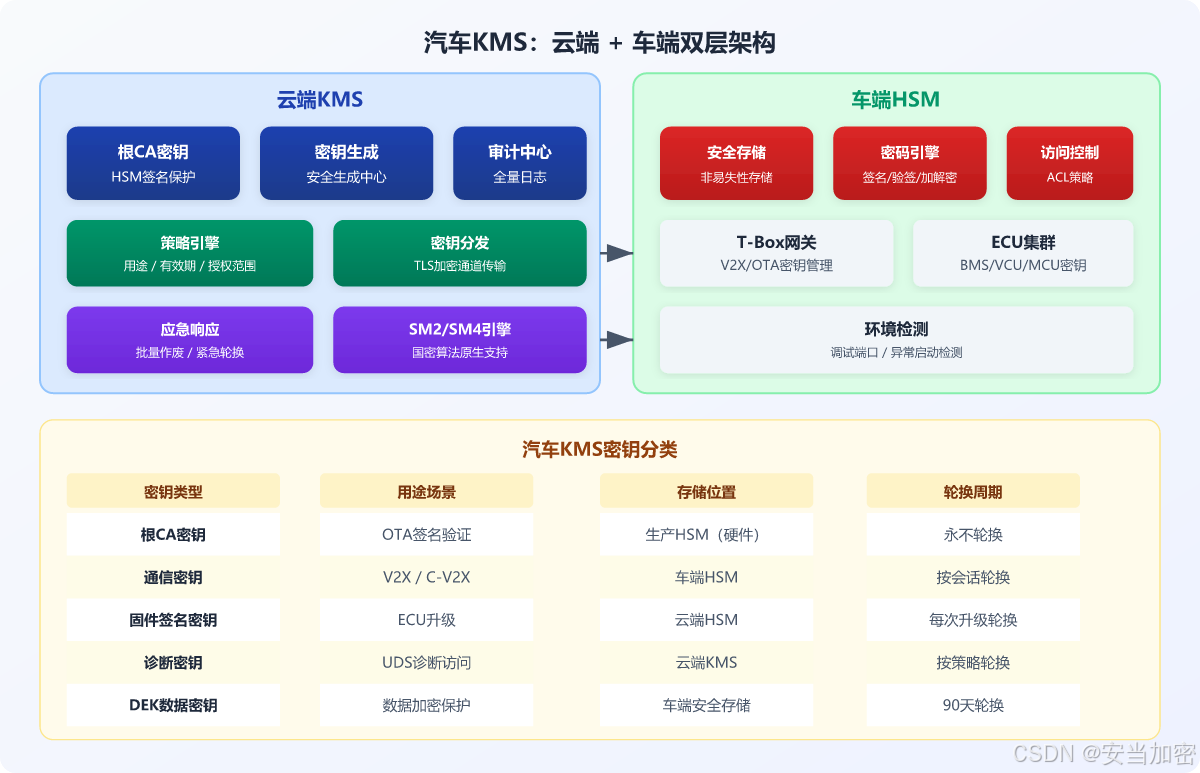
针对上述挑战,业界主流方案是**"云端集中管控 + 车端HSM安全执行"**的双层架构:
3.1 云端KMS层
云端KMS负责密钥的全生命周期管理,核心模块包括:
- 密钥生成中心:根密钥在HSM中生成,子密钥按需派发
- 策略引擎:定义密钥的使用策略(用途、有效期、授权范围、轮换周期)
- 分发通道:通过TLS加密通道向车端安全下发密钥
- 审计中心:记录所有密钥操作日志,支持事后追溯
- 应急响应:批量密钥作废、紧急轮换、泄露通知
3.2 车端HSM层
车端部署HSM(硬件安全模块),负责密钥的安全存储和使用:
- 安全存储:所有密钥在HSM内部的非易失性存储中保存,外部无法直接读取
- 加密运算:签名、验签、加解密运算在HSM内部完成,密钥不离开硬件边界
- 访问控制:通过物理防护和逻辑访问控制,防止未授权调用
- 环境感知:检测调试端口、异常启动等安全状态
四、关键密钥类型的保护方案
不同类型的密钥在汽车系统中有不同的保护要求和生命周期:
| 密钥类型 | 用途 | 存储位置 | 轮换周期 | 保护等级 |
|---|---|---|---|---|
| 根CA密钥 | 整车OTA签名验证 | 产线HSM | 永不轮换 | 最高(HSM物理保护) |
| 通信密钥 | V2X/C-V2X安全通信 | 车端HSM | 每次会话 | 高 |
| 固件签名密钥 | ECU固件升级验证 | 云端HSM+车端 | 每次升级 | 高 |
| 诊断访问密钥 | UDS诊断权限控制 | 云端KMS | 按权限策略 | 中高 |
| 数据加密密钥(DEK) | 行车数据/用户隐私加密 | 车端安全存储 | 90天 | 中 |
五、国密SM2/SM4在汽车KMS中的应用
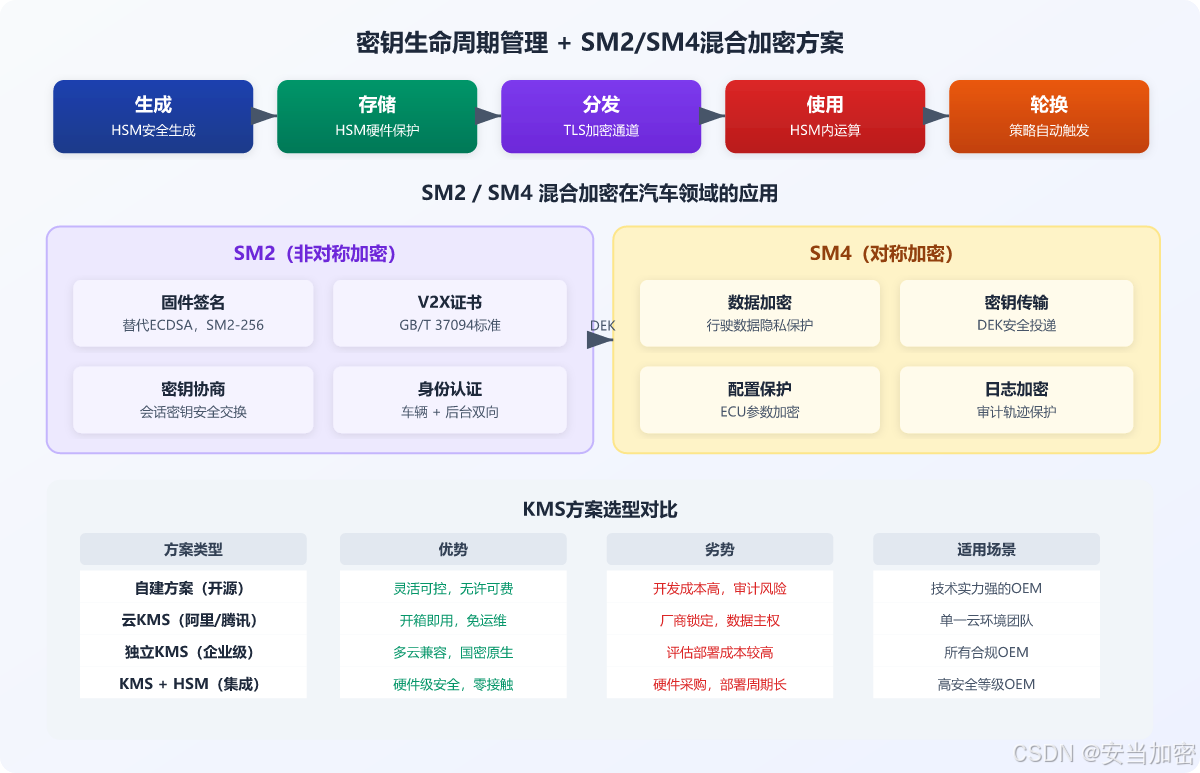
随着《商用密码管理条例》的修订实施和等保2.0的推进,车企的密钥管理系统需要支持国密算法(SM2/SM3/SM4):
**SM2(椭圆曲线公钥密码)**用于数字签名和密钥交换:
- 固件签名:用SM2替代RSA/ECC,密钥长度更短(256位 vs RSA-2048),签名效率更高
- V2X证书:国标GB/T 37094要求V2X场景使用SM2证书体系
**SM4(分组密码)**用于数据加密:
- 行车数据加密:对称加密效率高,适合车端大流量数据场景
- 密钥传输加密:保护DEK在分发过程中的机密性
混合方案:云端用SM2做密钥协商和签名,车端用SM4做数据加密。这在国密合规和性能之间取得了最佳平衡。
六、KMS选型方案对比
| 方案 | 优势 | 劣势 | 适用场景 |
|---|---|---|---|
| 自建KMS(开源拼装) | 灵活可控,无授权费用 | 开发成本高,安全审计难,合规风险大 | 技术实力强的头部车企 |
| 云厂商KMS(阿里云/腾讯云) | 开箱即用,免运维 | 依赖单一云平台,数据主权风险 | 深度绑定单一云的互联网车企 |
| 独立KMS(企业级) | 多云支持,国密原生,等保/密评合规 | 需要评估和部署成本 | 所有涉及合规要求的车企 |
| KMS + HSM一体方案 | 硬件级安全,密钥零接触 | 硬件采购成本,部署周期长 | 金融/政务/医疗+汽车交叉场景 |
选型建议 :对于年产量超过10万辆、涉及出口车型、需要满足等保三级或密评要求的车企,独立KMS + HSM方案是性价比最优解。它在合规覆盖度(等保/密评/ISO 21434/GB 44464)、密钥规模(10亿级)、安全等级(HSM硬件保护)三个维度上都达到了行业天花板。
七、落地路径
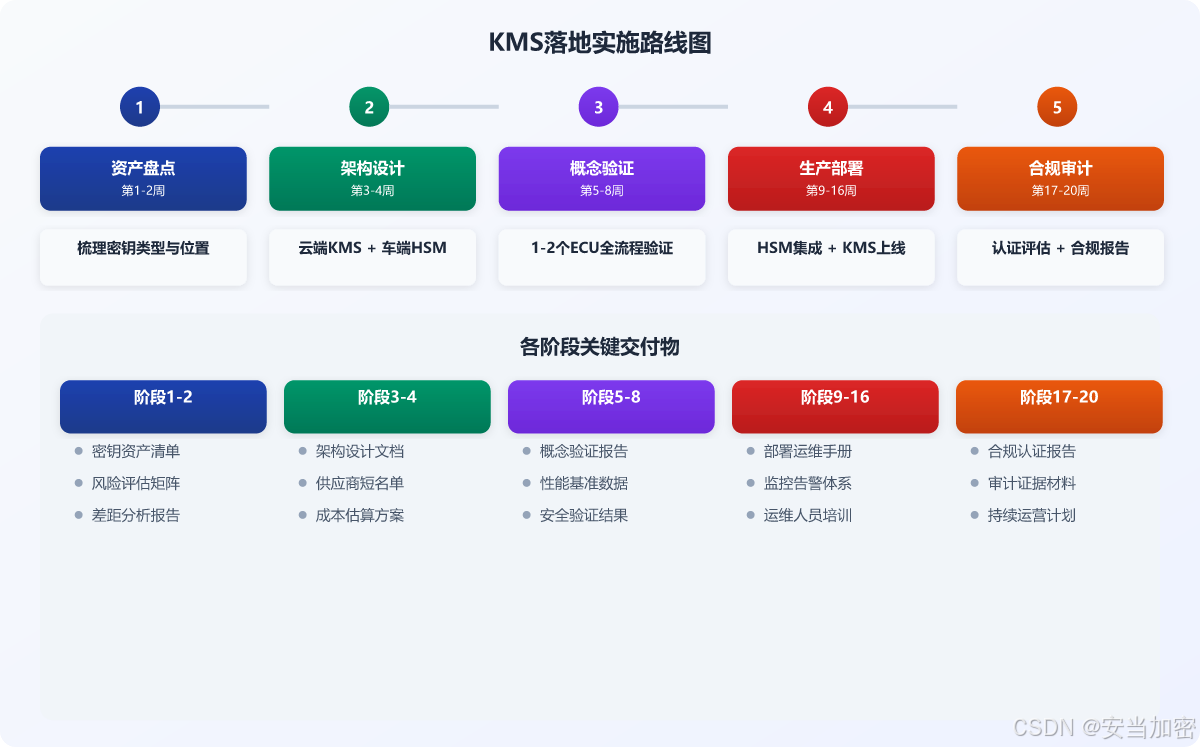
- 资产盘点(第1-2周) --- 梳理全车密钥类型、数量、存储位置、管理方式
- 架构设计(第3-4周) --- 确定云端KMS和车端HSM的选型和部署方案
- PoC验证(第5-8周) --- 在1-2个ECU上跑通密钥生成→分发→使用→轮换的完整流程
- 量产部署(第9-16周) --- 产线集成HSM,部署云端KMS,建立运维流程
- 合规审计(第17-20周) --- 等保测评/密评,出具合规报告
- 持续运营 --- 密钥轮换策略自动化、监控告警、应急演练
汽车密钥管理不是"上线就完事"的项目,而是贯穿车型全生命周期的持续运营。选对KMS架构,决定了未来10年你在这方面的安全水位上限。