【声明】本博客所有内容均为个人业余时间创作,所述技术案例均来自公开开源项目(如Github,Apache基金会),不涉及任何企业机密或未公开技术,如有侵权请联系删除
背景
上篇 blog
【Agent】【OpenCode】项目配置(package.json 和 bun.lock)
提到了 package.json 和 bun.lock 的区别,其中 package.json 定义了项目允许安装的版本范围,以提供灵活性,而 bun.lock 则锁定了实际安装的精确版本和依赖树,确保团队环境的一致性,在 devDependencies 和 dependencies 中,依赖的软件包后面会跟着一串数字,当后面是纯数字的精确版本号时,就代表只允许安装这个绝对精确的版本,没有任何范围可言,但在真实的开发中,写死一个绝对的版本号,会降低灵活性,所以开发者通常会在版本号前面加上特定的符号来约束版本范围,其中插入符 ^ 允许更新次版本和补丁版本,而波浪号 ~ 仅允许更新补丁版本,代表希望获得最大程度的稳定性,接着分析了 bun.lock 文件,package.json 负责声明版本范围,而 Lock 文件则会实时锁定当前实际安装的精确版本号,只要团队里大家都基于同一个 Lock 文件安装,无论 package.json 里规定的范围有多宽,最终每个人电脑上运行的都是完全一模一样的环境,下面继续分析
OpenCode
上篇 blog 分析了 package.json 和 bun.lock 各自的作用,一个负责范围,另一个负责控制精确的版本号,这里有人可能会有疑问:既然 Lock 文件都已经锁死了依赖包的版本号,那么在 package.json 里声明范围还有什么用?
这里打个比方,package.json 里的版本范围就像是公司的招聘要求 ,而 Lock 文件则是最终发下去的正式 Offer,如果只有 Offer 没有招聘要求,这家公司就彻底失去了招新人和更新换代的能力
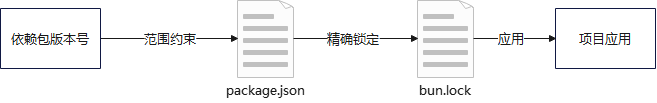
具体来说,package.json 中的版本范围控制有以下三个重要作用
安全升级通行证:Lock 文件确实把当前的环境锁住了,但如果用户需要获取新的 Bug 修复或新功能时
- 如果有
^或~:开发者只需要执行一次npm update或者bun update,包管理器就会在package.json允许的范围内,自动拉取最新的兼容版本,并同步更新 Lock 文件(注意,这里的 Lock 文件是本地的,不会影响库上其他人的环境) - 如果没有范围,全写死 :一旦某个底层库爆出了高危漏洞,开发者就必须手动去改
package.json里的版本号,然后再重新安装,这就会增加维护成本
此外,package.json 的版本范围控制还是团队协作的沟通契约 :package.json 是面向开发者的,向团队传达了明确的意图,比如当同事看到 ""express": "^4.18.2" 时,就能立刻明白,作者允许在这个项目里使用 express 4.x 的任何小版本,如果他发现了一个极好的 4.19.0 版本的性能优化,就知道可以直接用,但如果想升级到 5.0.0,他就会知道这需要经过严格的代码重构和测试,如果没有这个范围,别人就不知道这个项目的底线在哪里
最后,版本范围也是解决依赖冲的边界线 :现代项目的依赖树很复杂,假设 A 库要求 lodash: ^4.17.0,而 B 库要求 lodash: ~4.17.20,包管理器在解析依赖树的时候,必须知道每个包的可接受底线在哪里,才能算出一个大家都能接受的交集版本,如果大家都只给一个绝对精确的版本号,稍微有一点错开,整个依赖树就会因为无法匹配而直接崩溃报错
OK,之前 blog 提到了 SemVer,SemVer 的全称是 Semantic Versioning(语义化版本控制),这是现代软件工程中最重要的版本命名规范之一,其核心目的是通过一套标准化的版本号格式,让开发者仅看一眼版本号,就能准确判断出此次更新包含了什么性质的变更,以及是否会导致现有代码报错(兼容性)
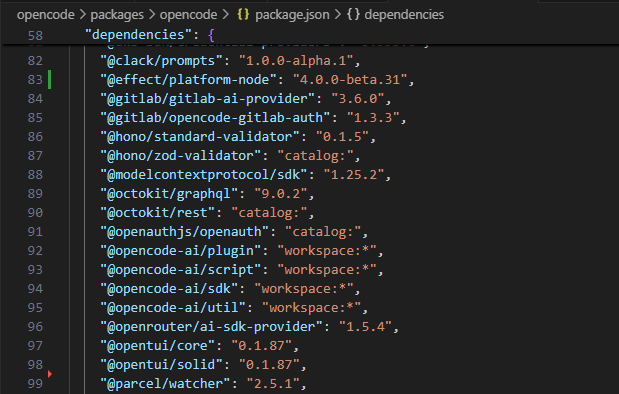
SemVer 标准的语义化版本号由三段数字组成,格式为【MAJOR.MINOR.PATCH】(主版本.次版本号.修订号),每段数字的递增都有着明确含义:
- MARJOR(主版本号) :不兼容的重大变更,当对公共 API 进行了任何破坏性修改,导致旧版本的依赖方必须修改代码才能使用新版本时,主版本号加 1,且次版本号和修订号归零 ,比如删除了某个公开的方法,改变了方法的参数结构,或者重构导致旧接口无法正常工作等,比如从
1.5.0升级到2.0.0 - MINOR(次版本号) :向下兼容的功能新增,当添加了新功能,但这些新功能不会破坏现有代码的运行逻辑时,次版本号加 1,且修订号归零 ,比如增加了一个全新的方法,新增了可选参数等,比如从
1.4.2升级到1.5.0 - PATCH(修订号/补丁号) :向下兼容的问题修复,当仅仅修复了 Bug 或进行了内部性能优化,而没有改变任何对外行为时,修订号加 1 ,比如修复了登录时的崩溃问题,优化了底层算法速度等,比如从
1.4.2升级到1.4.3
OK,本篇先,到这里,如有疑问,欢迎评论区留言讨论,祝各位功力大涨,技术更上一层楼!!!更多内容见下篇 blog