背景
Fail2Ban,是通过扫描文件日志,从而进行防护,这个有个问题,默认为1s扫描一次,但如果这1s内,黑客发起多次请求,套用密码,Fail2Ban会错过这些信息,在1s后才会处理。如下图:
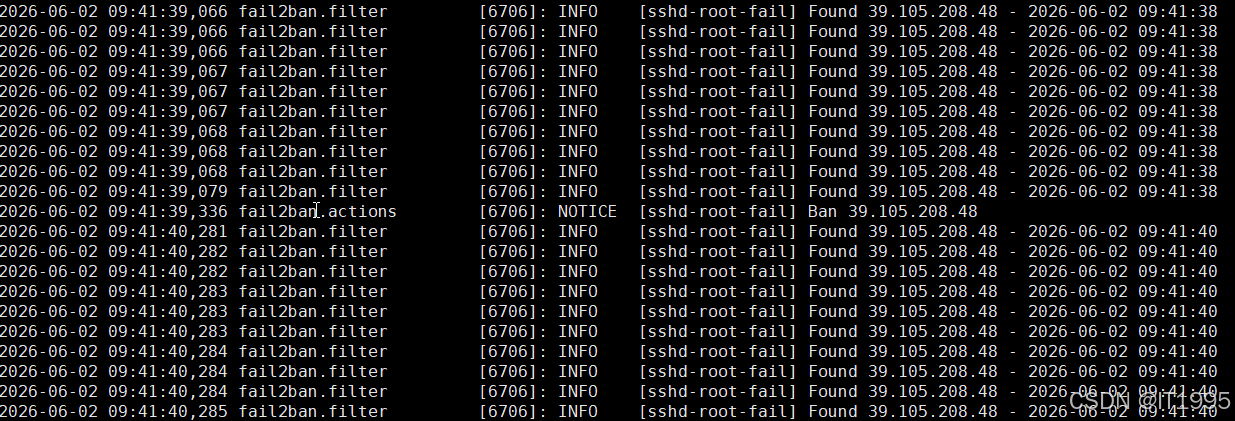
策略配置本来是root,3次失败就应该去Ban的,但1s内发出了好几次。虽然,这个不是什么大事,但既然,黑客攻击升级了,我这边也升级下吧。
操作
直接使用iptables,限制IP每s连接请求,同一个 IP,1 秒内最多只能发起 1 次 SSH 新连接,超过就直接拦截(DROP)。
代码如下:
bash
#!/bin/bash

# ==============================================
# SSH 安全加固脚本
# 功能:1秒内最多允许1次SSH新连接,防止暴力破解
# 一键执行 → 立即生效 → 永久保存
# ==============================================

echo "========================================"
echo "  开始配置 SSH 防暴力破解规则(1秒1次)"
echo "========================================"

# 1. 清空旧规则(避免重复添加)
iptables -D INPUT -p tcp --dport 22 -m state --state NEW -m recent --name ssh_strict --set 2>/dev/null
iptables -D INPUT -p tcp --dport 22 -m state --state NEW -m recent --name ssh_strict --update --seconds 1 --hitcount 2 -j DROP 2>/dev/null

# 2. 添加新规则
# 记录新SSH连接
iptables -A INPUT -p tcp --dport 22 \
  -m state --state NEW \
  -m recent --name ssh_strict --set

# 1秒内超过1次 → 拦截
iptables -A INPUT -p tcp --dport 22 \
  -m state --state NEW \
  -m recent --name ssh_strict --update --seconds 1 --hitcount 2 \
  -j DROP

echo "规则添加完成!"

# 3. 永久保存规则(自动识别系统)
echo -e "\n正在永久保存防火墙规则..."

if [ -f /etc/debian_version ]; then
    # Ubuntu/Debian
    apt install -y iptables-persistent
    netfilter-persistent save
elif [ -f /etc/redhat-release ]; then
    # CentOS/RHEL
    service iptables save 2>/dev/null
    iptables-save > /etc/sysconfig/iptables 2>/dev/null
fi

echo -e "\n全部完成!"
echo "效果:同一个IP 1秒内只能连接SSH 1次,超过直接拦截"
echo "规则已永久保存,重启服务器依然有效!"
赋予权限与运行:
bash
chmod +x ssh-protect.sh
./ssh-protect.sh
查看规则:
bash
iptables -L -n | grep -A 2 ssh