前言
在渗透测试的世界里,"信息收集"往往决定了攻击的成败。最近开始刷 VulnHub 上的 DC 系列靶机,今天先从经典的 DC-1 开始。这篇博客将记录从环境配置到锁定靶机 IP 的全过程,并详细解析 Nmap 扫描中几个关键参数的含义。
0x01 环境准备与自身 IP 确认
在开始攻击之前,首先要确保攻击机(Kali Linux)和目标机(DC-1)处于同一网络环境中。通常我们将虚拟机网络模式设置为 NAT 或桥接模式。
打开 Kali 终端,首先查看自己的 IP 地址,确定所在的网段
ip addr输出分析:
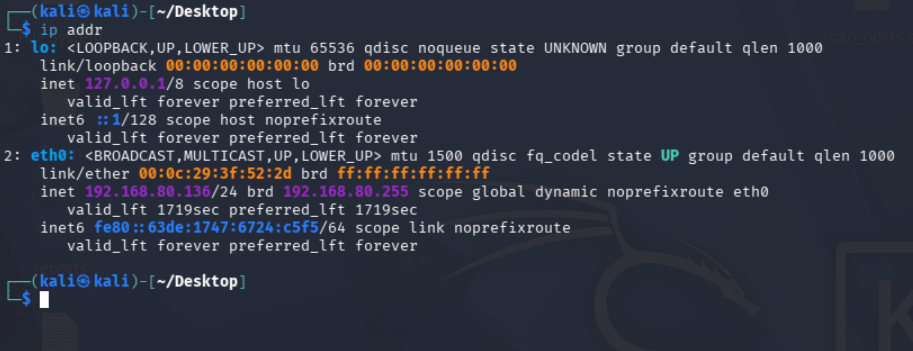
在输出结果中,找到 eth0 网卡(或者是 ens33,取决于版本)。
- 可以看到我的 IP 是
192.168.80.136。 - 子网掩码是
/24(即 255.255.255.0)。 - 这意味着我们的目标靶机一定也在
192.168.80.1到192.168.80.254这个范围内。
0x02 主机发现:寻找靶机
确定了网段后,我们需要找出局域网内有哪些存活的设备。这里我们使用 Nmap 进行快速扫描。
关键知识点:什么是 -sn?
很多新手会疑惑,为什么命令是 -sn 而不是 -ns?
- 含义 :
-sn代表 "No Port Scan" (不进行端口扫描),旧版本中称为 Ping Scan (-sP)。 - 作用:它告诉 Nmap "只检查主机是否在线,不要浪费时间扫描它开了什么端口"。
- 原理:Nmap 会发送 ICMP Echo Request(Ping)、TCP SYN 到 443 端口、TCP ACK 到 80 端口或 ARP 请求(局域网内)来探测存活。
- 效率:因为跳过了耗时的端口枚举,扫描整个 C 段通常只需要几秒钟。
执行命令:
nmap -sn 192.168.80.0/24结果分析与排除法
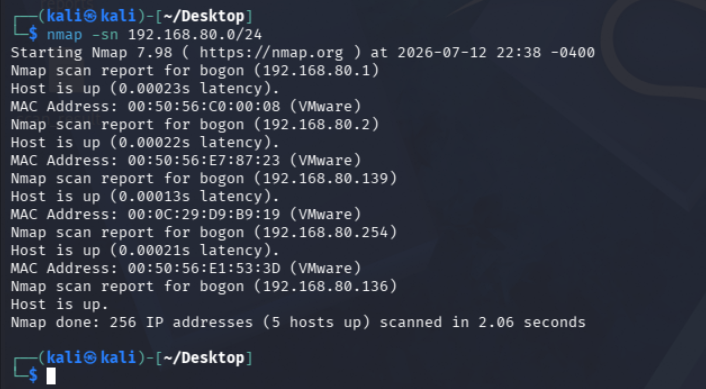
扫描结果显示有 5 个 Host is up,我们需要通过"排除法"找到真正的靶机:
- 192.168.80.1 :MAC 地址以
00:50:56:C0开头,这是 VMware 的虚拟网关,排除。 - 192.168.80.2 :通常是 VMware 的 DHCP 服务,排除。
- 192.168.80.254 :可能是物理机或其他网络设备,排除。
- 192.168.80.136 :这是我自己的 Kali 机器,排除。
- 192.168.80.139 :剩下的这个陌生 IP,MAC 地址显示为 VMware 虚拟机,这就是我们要找的 DC-1 靶机!
0x03 端口扫描:全面侦察
锁定目标 IP 192.168.80.139 后,下一步是探测它开放了哪些服务。
关键知识点:为什么是 -p-?
在命令中我们会看到 -p-,这里的两个短横线并不是手误:
- 第一个
-:是参数的引导符(prefix)。 - 第二个
-:在 Nmap 的语法中代表 "全部" (All)。 - 等价写法 :
-p-完全等价于-p 1-65535。 - 必要性 :默认情况下 Nmap 只扫描最常见的 1000 个端口。为了不漏掉藏在高端口(如 8080, 3306, 6667 等)的服务,必须使用
-p-进行全端口扫描。
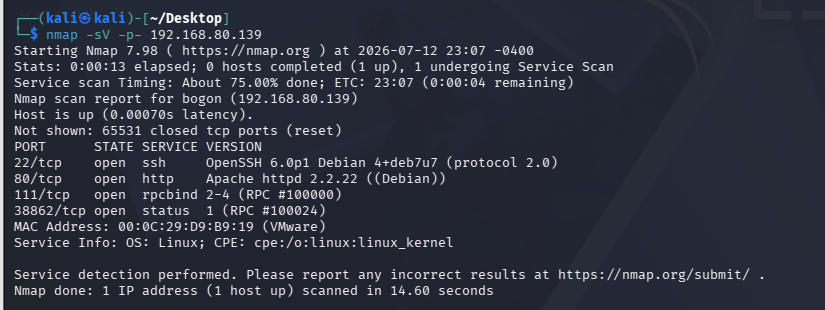
执行命令:
nmap -sV -p- 192.168.80.139-sV:探测服务版本(Service Version),这对于后续查找 CVE 漏洞至关重要。-p-:扫描 1-65535 所有端口。
总结
通过今天的操作,我们完成了渗透测试的第一步:
- 利用
ip addr确认自身网络环境。 - 利用
nmap -sn快速定位靶机 IP。 - 理解了
-sn(不扫端口)和-p-(全端口)的底层逻辑。
接下来,我们将针对扫描出的端口和服务进行漏洞挖掘。