在前面的文章中,我们构建了完整的 Go 微服务系统------Gin 提供 HTTP API,gRPC 处理服务间通信,GORM 操作数据库,Consul 负责服务注册,Jaeger 追踪调用链,Prometheus 暴露监控指标。但这些服务都运行在本地进程中,无法满足生产环境的弹性伸缩和高可用需求。容器化与 Kubernetes 部署是将微服务推向生产的关键一步。本文从 Docker 镜像构建讲起,涵盖多阶段构建、镜像瘦身、Kubernetes 资源清单(Deployment、Service、ConfigMap、Secret)、健康检查配置,以及滚动更新与回滚,帮助你掌握 Go 微服务容器化部署的完整技能。
一、Docker 镜像构建:多阶段构建与镜像瘦身
Go 编译生成的是静态二进制文件,不依赖外部运行时(如 JVM 或 Python 解释器)。这为构建极小的 Docker 镜像提供了天然优势------最终镜像只需要包含二进制文件和必要的 CA 证书。
1.1 多阶段构建 Dockerfile
多阶段构建(Multi-stage Build)通过将编译环境与运行环境分离,将镜像从数百 MB 压缩到 20MB 以下。
dockerfile
===== 阶段1:构建(使用完整的 Go 工具链) =====
FROM golang:1.22-alpine AS builder
WORKDIR /app
先复制依赖文件(利用 Docker 缓存)
COPY go.mod go.sum ./
RUN go mod download
再复制源码并编译
COPY . .
RUN CGO_ENABLED=0 GOOS=linux go build -a -installsuffix cgo -o main ./cmd/server
===== 阶段2:运行(使用极简基础镜像) =====
FROM alpine:latest
安装 CA 证书(用于 HTTPS 请求)
RUN apk --no-cache add ca-certificates
创建非 root 用户(安全最佳实践)
RUN adduser -D -s /bin/sh appuser
USER appuser
WORKDIR /home/appuser
从构建阶段复制二进制文件
COPY --from=builder /app/main .
EXPOSE 8080 50051
CMD "./main"
关键点解析:
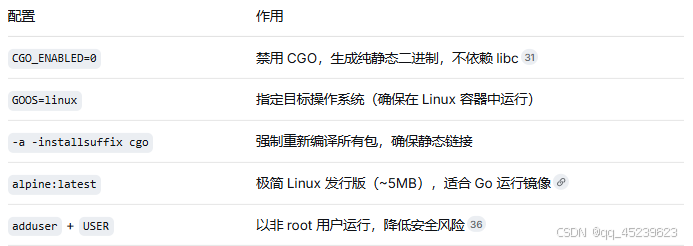
关于基础镜像的选择:
Alpine:包含 shell 和 apk,方便调试,但镜像稍大。
Distroless:无 shell、无包管理器,攻击面最小,适合生产环境。
Scratch:完全空镜像,仅包含二进制文件,无法调试。
1.2 使用 .dockerignore 加速构建
dockerfile
.dockerignore
.git
*.log
*.tmp
coverage.out
Dockerfile
.dockerignore
1.3 构建与验证
bash
# 构建镜像
docker build -t order-service:v1.0 .

# 查看镜像大小
docker images | grep order-service

# 运行测试
docker run -p 8080:8080 -p 50051:50051 order-service:v1.0
二、Kubernetes 核心资源清单
将 Go 微服务部署到 Kubernetes 需要编写 YAML 资源清单,主要包括 Deployment(管理 Pod)、Service(暴露服务)、ConfigMap(非敏感配置)和 Secret(敏感信息)。
2.1 ConfigMap:非敏感配置管理
ConfigMap 用于存储环境相关的非敏感配置(数据库地址、日志级别等),实现配置与代码的解耦。
yaml
# configmap.yaml
apiVersion: v1
kind: ConfigMap
metadata:
  name: order-service-config
  namespace: default
data:
  app.yaml: |
    server:
      port: 8080
    database:
      host: mysql-service
      port: 3306
      name: orderdb
    redis:
      host: redis-service
      port: 6379
    log:
      level: info
2.2 Secret:敏感信息管理
Secret 用于存储密码、Token 等敏感数据(Base64 编码仅为传输格式,生产环境应启用 etcd 加密)。
yaml
# secret.yaml
apiVersion: v1
kind: Secret
metadata:
  name: order-service-secret
  namespace: default
type: Opaque
data:
  database-password: bXlzcWxfcGFzc3dvcmQ=  # "mysql_password" 的 Base64
  jwt-secret: anNvbl9zZWNyZXRfa2V5        # "jwt_secret_key" 的 Base64
创建 Secret 的推荐方式(避免手动 Base64 编码):

bash
kubectl create secret generic order-service-secret \
  --from-literal=database-password=mysql_password \
  --from-literal=jwt-secret=jwt_secret_key
2.3 Deployment:Pod 管理与滚动更新
Deployment 管理 Pod 的副本数、更新策略和回滚。
yaml
# deployment.yaml
apiVersion: apps/v1
kind: Deployment
metadata:
  name: order-service
  namespace: default
  labels:
    app: order-service
spec:
  replicas: 3
  selector:
    matchLabels:
      app: order-service
  strategy:
    type: RollingUpdate
    rollingUpdate:
      maxSurge: 1
      maxUnavailable: 0
  template:
    metadata:
      labels:
        app: order-service
    spec:
      containers:
      - name: order-service
        image: order-service:v1.0
        imagePullPolicy: IfNotPresent
        ports:
        - containerPort: 8080
          name: http
        - containerPort: 50051
          name: grpc
        env:
        - name: DB_PASSWORD
          valueFrom:
            secretKeyRef:
              name: order-service-secret
              key: database-password
        - name: JWT_SECRET
          valueFrom:
            secretKeyRef:
              name: order-service-secret
              key: jwt-secret
        - name: APP_CONFIG
          valueFrom:
            configMapKeyRef:
              name: order-service-config
              key: app.yaml
        resources:
          requests:
            memory: "128Mi"
            cpu: "100m"
          limits:
            memory: "256Mi"
            cpu: "500m"
        # 存活探针:检测容器是否存活(失败则重启)
        livenessProbe:
          httpGet:
            path: /health
            port: 8080
          initialDelaySeconds: 30
          periodSeconds: 10
          timeoutSeconds: 5
          failureThreshold: 3
        # 就绪探针:检测容器是否准备好接收流量
        readinessProbe:
          httpGet:
            path: /health
            port: 8080
          initialDelaySeconds: 5
          periodSeconds: 5
          timeoutSeconds: 3
          failureThreshold: 2
      restartPolicy: Always
关键配置说明:
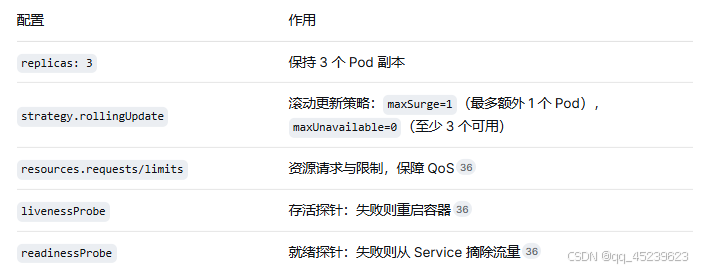
探针的重要性:readinessProbe 确保 Pod 启动完成并依赖就绪后才接收流量;livenessProbe 在 Pod 故障时自动重启,实现自愈。
2.4 Service:服务暴露与负载均衡
Service 为 Deployment 提供稳定的网络访问入口。
yaml
# service.yaml
apiVersion: v1
kind: Service
metadata:
  name: order-service
  namespace: default
spec:
  selector:
    app: order-service
  ports:
  - name: http
    port: 8080
    targetPort: 8080
  - name: grpc
    port: 50051
    targetPort: 50051
  type: ClusterIP
如果需要外部访问(如测试环境),可将 type 改为 NodePort 或 LoadBalancer。
三、部署到 Kubernetes
3.1 应用所有资源
bash
# 应用配置
kubectl apply -f configmap.yaml
kubectl apply -f secret.yaml
kubectl apply -f deployment.yaml
kubectl apply -f service.yaml
3.2 验证部署状态
bash
# 查看 Pod 状态
kubectl get pods -l app=order-service

# 查看 Deployment 状态
kubectl get deployment order-service

# 查看 Service
kubectl get svc order-service

# 查看日志
kubectl logs -f deployment/order-service
3.3 滚动更新
bash
# 更新镜像版本
kubectl set image deployment/order-service order-service=order-service:v1.1

# 查看滚动更新状态
kubectl rollout status deployment/order-service

# 查看历史版本
kubectl rollout history deployment/order-service
3.4 回滚
bash
# 回滚到上一版本
kubectl rollout undo deployment/order-service

# 回滚到指定版本
kubectl rollout undo deployment/order-service --to-revision=2
四、使用 Helm 简化部署(可选)
对于多服务项目,推荐使用 Helm 管理 Kubernetes 资源。
bash
# 安装 Helm
curl https://raw.githubusercontent.com/helm/helm/main/scripts/get-helm-3 | bash

# 创建 Chart
helm create order-service

# 修改 values.yaml 和模板后部署
helm install order-service ./order-service --namespace default
五、生产环境最佳实践
使用非 root 用户运行:在 Dockerfile 中创建 appuser 并切换。
设置资源限制:为每个容器设置 requests 和 limits,避免资源争抢。
配置健康检查:livenessProbe 和 readinessProbe 是生产环境的必备配置。
日志输出到 stdout/stderr:便于 Kubernetes 统一收集。
使用 ConfigMap 和 Secret 管理配置:实现配置与代码解耦。
镜像标签使用语义化版本或 Git Commit SHA:便于版本追踪与回滚。
在 CI 中集成安全扫描:使用 Trivy 等工具扫描镜像漏洞。
六、小结
Docker 镜像:使用多阶段构建,将 Go 二进制文件放入 Alpine/Distroless 镜像,最终镜像 < 20MB。
ConfigMap 与 Secret:管理非敏感配置和敏感信息,实现配置与代码分离。
Deployment:管理 Pod 副本、滚动更新和回滚,配置 livenessProbe 和 readinessProbe 保障服务健康。
Service:为 Deployment 提供稳定的访问入口和负载均衡。
Helm:可选的高级工具,用于管理复杂应用的 Kubernetes 资源。