最新内容 微 信 搜索 公 众 号 网 络 研 究 观
打个电话、伪造一个登录页面,就能把管理着数千亿美元的顶级对冲基金搬空?这不是好莱坞电影里的虚构情节,而是正在现实中上演的真实犯罪。最近,黑客团伙 UNC6671(曾以"BlackFile"黑文件之名横行暗网)再次掀起血雨腥风,将猎杀黑手彻底伸向了全球顶尖的对冲基金与私募股权巨头。
1. 发生了什么?顶级金融巨头集体"中招"
在传统印象中,黑客攻击往往是靠写病毒代码、挖掘系统漏洞硬生生"砸"开企业的防火墙。然而,这群黑客却不走寻常路------他们不用写一行复杂病毒,仅靠"伪装客服打电话"就成功渗透了多家全球顶尖金融机构。
据路透社和彭博社等权威媒体报道,包括Point72、Millennium Management、Two Sigma Investments、Citadel(城堡投资)在内的多家知名对冲基金与私募巨头,近期均遭到了这股黑客势力的密集攻势。
谷歌威胁情报组(GTIG)随后证实,这起针对华尔街金融圈的连环黑客案,正出自代号为 UNC6671 的黑客组织之手。这群黑客早在2025初就曾血洗过全球零售和酒店业,如今到了2026年,他们把猎杀目标彻底转向了钱多、数据敏感的金融巨头。
数据统计显示,仅在2026年1月至5月期间,该团伙的比特币钱包就已进账超过1060万美元(约合人民币7600多万元)!
2. 揭秘黑产绝活:"语音钓鱼"四步连环套
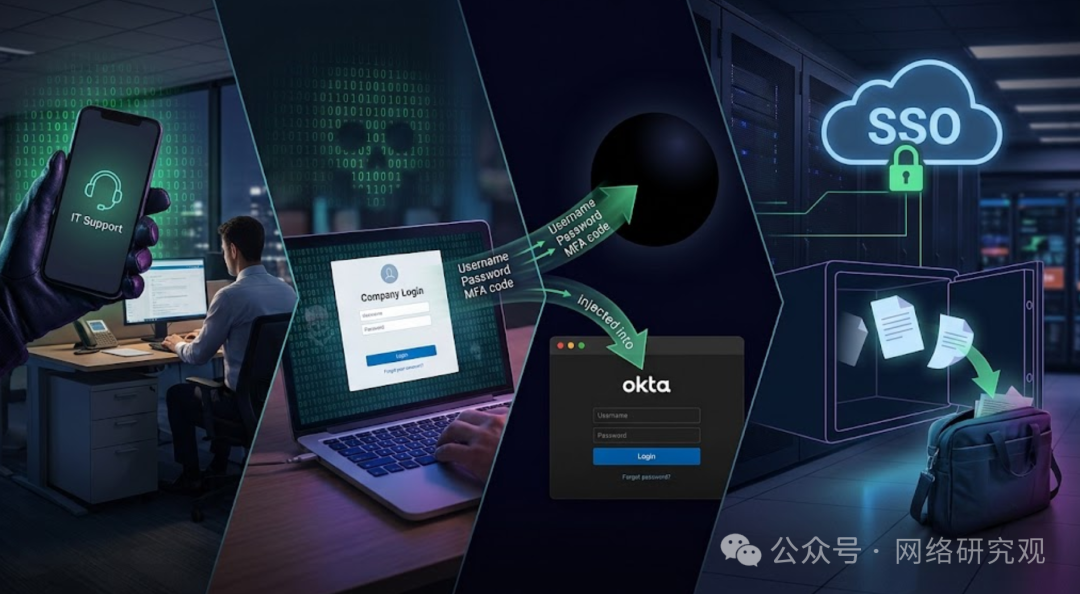
这群黑客究竟是用什么诡计把那些精明过人的华尔街金融精英玩弄于股掌之中的?整个攻击链条极其顺滑且阴险:
第一步:伪装 IT 客服电话,骗取员工信任
黑客通过社工手段拿到员工的个人手机号。随后,他们利用技术手段将来电显示伪装成公司内部IT技术支持部门。电话接通后,黑客用极其专业的语气通知员工:"公司正在升级安全系统,需要您配合绑定新的通行密钥(Passkey)或更新双重身份验证(MFA)。"
第二步:诱导进入高仿登录页面
在成功获取员工信任后,黑客会向其发送一个链接,引导其前往一个精心准备的伪造网站。这个网站的域名和公司内部登录界面极其相似,普通人极难一眼辨别真伪。
第三步:实施"中间人劫持",实时套取凭证
这就是技术圈闻之色变的"中间人攻击"(Adversary-in-the-Middle)。当员工在这个高仿页面输入账号、密码以及手机收到的动态验证码时,黑客在后台实时将这些凭证截获并同步填入真正的公司系统,从而瞬间拿到合法的登录身份与会话令牌(Session Cookie)。
第四步:登录云端后台,自动化一键"搬空"
一旦成功混入公司的单点登录(SSO)后台(如 Okta 或 Microsoft 365),黑客就拥有了通往所有云端软件(SharePoint、OneDrive等)的通行证。他们会立刻运行写好的 Python 自动化脚本,以惊人的速度将内部几百万份机密文件一扫而空,同时还会悄悄删除受害者邮箱里的安全提醒和密码重置邮件,神不知鬼不觉地掩盖罪行。
3. 马甲换得飞起:从 BlackFile 到马甲卡特尔
黑客不仅技术高超,公关和反侦查防线也玩得明明白白。
在2025年到2026年初,他们以 BlackFile(黑文件) 的招牌在暗网立足。当安全机构和执法部门对这个名字展开追查时,他们迅速"化整为零",分化衍生出了 Redact、Pink、Helix、Falcon 等多个分支和马甲品牌!
更嚣张的是,在执法部门和安全机构公布调查报告后,名为 Falcon 的分支甚至直接在他们的数据泄露网站上"发声明澄清":"我们只是 Redact 的独家加盟商,和 Helix、Pink 没关系,别把我们写在一起!"
他们不搞那种破坏性的"电脑封锁锁死",而是专门做数据窃取与精准敲诈:拿到内部敏感数据后,如果不给赎金,就把商业机密公开给竞争对手或者卖给媒体。
4. 普通人能学到什么?"防黑保命"四招
很多普通读者可能会觉得:"黑客打劫对冲基金几百万美元,跟我一个月薪几千的普通人有什么关系?"
关系太大了!
因为黑客这套"假冒客服打电话"和"高仿网站劫持"的套路,目前已经全面下沉到针对普通大众的诈骗和盗号中!你的微信账号、支付宝、银行卡密码,随时可能以同样的方式被套走。
为了防范这类基于人性和信任漏洞的攻击,请牢记以下防黑保命指南:
1. 接到"客服"电话,一律原路核实
不管是自称"IT部门"、"淘宝客服"还是"公检法",只要在电话里让你点击未知链接、提供手机验证码或进行安全升级,一律挂断!通过官方给出的正式渠道打电话重新核实。
2. 认准网址域名,别只看页面长相
现在黑客搭建的登录页面能做到100%还原。登录重要账号前,务必仔细检查浏览器地址栏的域名拼写,看看是不是官方的主域名(比如注意字母 l 和 1、o 和 0 的混淆)。
3. 启用更安全的身份验证
尽量少用简单的短信验证码登录,优先使用硬件安全钥匙或官方 Authenticator 验证器 App,提升账号安全等级。
4. 公司与个人账号要严格分离
千万不要在私人设备和私人邮箱上随意保存公司的敏感业务数据,也不要在工作账号上使用与个人社交账号相同的密码。
在这个时代,最坚固的防火墙往往会被最脆弱的"人性漏洞"击穿。黑客不再需要硬核的攻防技术,而是把社会工程学玩到了极致。看紧你的验证码,别让一句"你好,我是客服"拿走属于你的数字资产!