看得见流量,不代表看得清威胁。
这几年,企业网络环境越来越复杂,攻击方式也越来越隐蔽。告警越来越多,真正有价值的线索却常常被淹没在海量信息里;安全设备越堆越多,研判和处置压力却并没有真正降下来。对很多企业来说,眼下最缺的,已经不是再增加一个告警来源,而是把威胁看清、串联起来并快速处置的能力。
近日,联软科技正式发布网络检测与响应系统 UniNDR(后简称:UniNDR),作为一款面向高级威胁场景打造的产品,UniNDR 以全流量检测为基础,结合威胁情报、规则特征、行为沙箱和 ATT&CK 攻击链分析能力,帮助企业从复杂网络活动中更快识别真实风险,提升威胁发现、分析研判和响应处置效率。
从"看到告警"走向"看懂攻击"
在传统安全运营过程中,最常见的问题不是没有告警,而是告警太多、太散、太难判断。哪些只是噪声,哪些是真正的攻击信号,往往需要安全人员投入大量时间去筛选和分析。
UniNDR 更关注的是把零散线索还原成完整事件------不仅能够对已知威胁进行识别,也能够针对未知威胁、变种攻击以及隐蔽性更强的高级攻击活动进行检测,帮助企业从"被动接收告警"走向"主动识别威胁"。
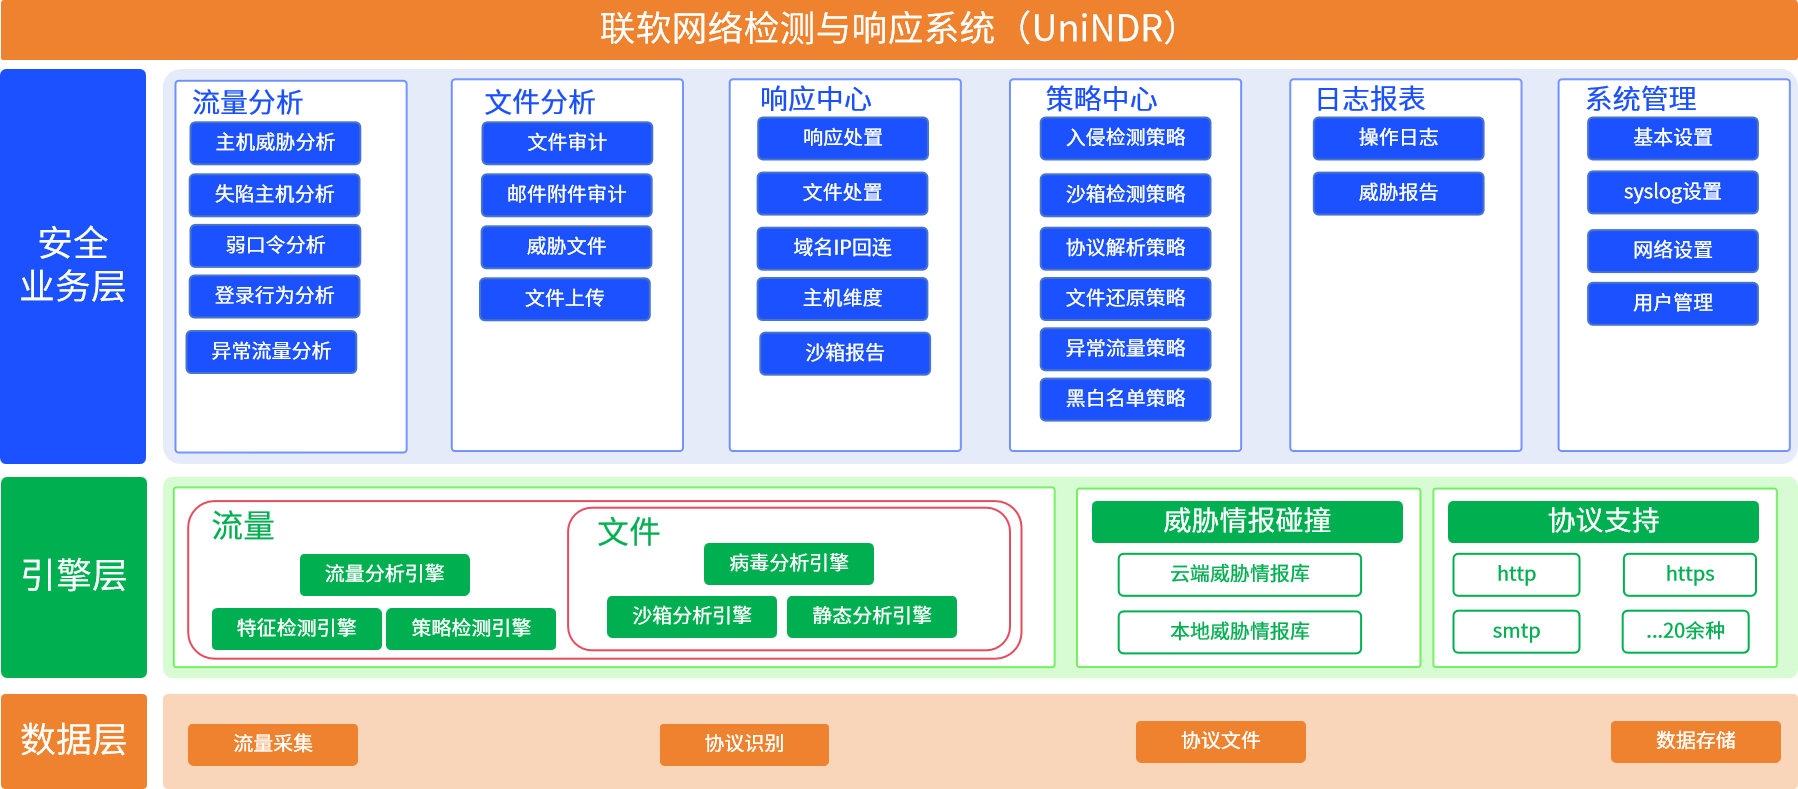
围绕全流量,补上高级威胁检测短板
UniNDR 采用旁路监听方式部署,可对网络流量进行持续采集、解析与分析,并围绕流量、文件、邮件附件等多种对象开展检测工作。基于多协议解析与文件还原能力,可从常见传输协议中提取文件内容,再结合多引擎和沙箱技术进行深度分析,提升对恶意文件、可疑样本和异常行为的识别效率。
对于越来越常见的潜伏型攻击、低频攻击和绕过型攻击,单纯依赖特征匹配已经很难满足需求。UniNDR 将规则检测、威胁情报和行为分析结合起来,目的就是帮助企业更早一步发现那些不那么显眼、但风险更高的威胁活动。
把攻击路径串起来,提升研判和溯源效率
真正有价值的检测,不只是报出问题,更要说明问题是怎么发生的。
在这一点上,UniNDR 引入 ATT&CK 攻击链分析能力 ,可围绕扫描探测、尝试攻击、权限提升、横向移动、命令控制等不同阶段,对威胁行为进行关联展示 。原本分散在不同时间点、不同位置的告警信息,可以被还原为一条更清晰的攻击路径,帮助安全团队更快理解攻击过程,判断影响范围,并为后续取证和溯源提供支持。
与终端侧 EDR、服务器 EDR 形成协同
如果说终端侧 EDR 和服务器 EDR 关注的是主机内部发生了什么,那么 UniNDR 关注的,就是攻击在网络中如何传播、连接和扩散。
其中,终端侧 EDR 主要面向办公终端等设备,重点识别恶意文件落地、异常进程、账号滥用等终端风险;服务器 EDR 主要面向业务主机和核心服务器,重点关注提权、驻留、Webshell、异常命令执行等高价值攻击行为;UniNDR 则从网络侧补足横向移动识别、异常通信发现、外联回连分析和攻击链还原能力。
****三者各有侧重、互相补位。终端侧EDR负责看终端,服务器 EDR 负责看核心主机,UniNDR 负责把网络中的攻击过程串起来。****协同之后,可帮助企业构建覆盖终端、服务器与网络的立体化检测与响应体系,让威胁发现更全面、定位更准确、响应更高效。
让安全运营更聚焦,也更高效
对企业来说,检测能力之外,产品能不能真正用起来,同样重要。
UniNDR 支持告警聚合 、可视化呈现 、自动化报表 以及多类联动响应能力,能够帮助安全团队减少重复性分析工作,把更多精力放在高风险事件处置上。同时,产品也可与 EDR、防火墙等安全设备协同联动,进一步推动从发现问题到响应处置的闭环落地。
为复杂环境下的安全建设提供更直接的支撑
联软UniNDR 的发布,瞄准的正是当前企业在高级威胁检测与响应中的现实难题。面对持续演变的攻击手法和不断增长的运营压力,企业需要的不是更多孤立的安全能力,而是一套能够打通检测、分析、溯源与响应流程的产品体系。
UniNDR 的推出,正是联软在这一方向上的进一步落地,希望帮助企业在复杂网络环境中,更早发现威胁,更准做出判断,也更快完成处置。