关键信息基础设施专项义务(第15-19条)
针对金融业关键信息基础设施运营者,办法在通用义务基础上提出更高要求。
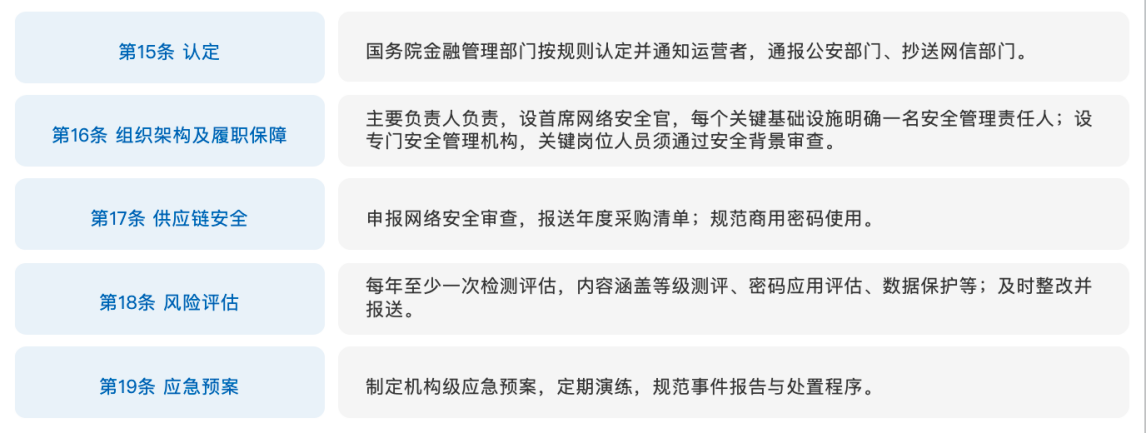
统一认定机制与高管组织架构升级(第15、16条)
- 统一认定机制(第15条)
由央行、银保监会、证监会、外汇局四大金融监管部门牵头,统一组织关基的识别、申报与认定,结果同步公安、网信,实现监管联动无死角。
****动态报备机制:****当机构发生合并、分立,或系统进行重大版本升级、架构重构、业务云化迁移时,必须主动向监管部门提前报备。关基保护清单实施"动态调整、实时管控"。
- 高管与组织架构升级(第16条)
|-------------------|------------------------------------|
| 要求项 | 具体内容 |
| 一把手总负责制 | 法定代表人或主要负责人是关基安全第一责任人,安全成效纳入核心经营考核 |
| 强制设立CSO | 领导班子中需明确专人专职分管网络安全,直接参与重大决策 |
| 一系统一责任人 | 每一套核心业务系统单独配备具备资质的安全管理员 |
| 独立机构+背景审查 | 设立独立的网络安全管理部门;对核心岗位实施严格的政治与安全背景审查 |
| 定期监管报送 | 按季度/年度报送关基安全保护计划、整改落实情况及年度工作总结 |
供应链安全(第17条)
《办法》首次将供应链安全提升至专项义务层面,这是本次新规的重点升级内容之一。
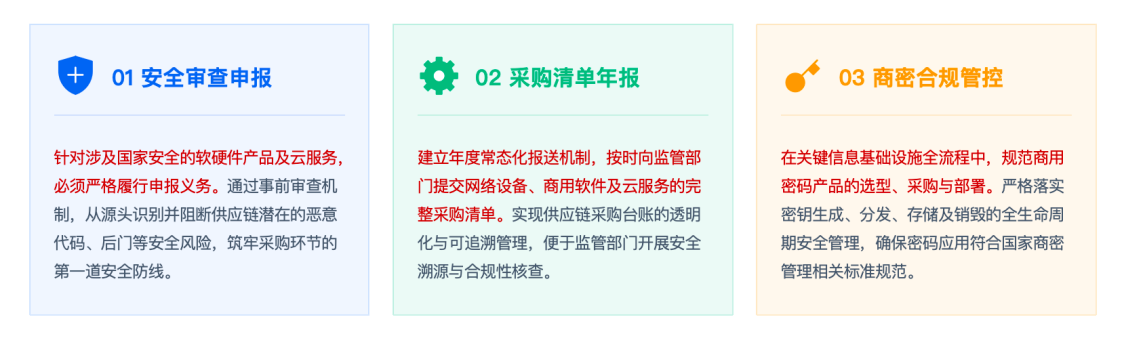
首次将IT厂商、云服务商、外包开发团队及第三方数据处理机构全面纳入常态化监管范畴。明确发生外包服务导致的数据泄露事件时,委托方机构需承担先行责任,以此倒逼企业强化对供应链上下游的安全管控与责任追溯。
年度风险评估: "六合一"综合评审(第18条)
运营者应当自行或委托网络安全服务机构对关键信息基础设施每年至少进行一次网络安全检测和风险评估,评估报告及问题整改台账需每年报送行业主管监管部门。内容至少涵盖以下六个方面:
|------------|---------------------|------------------------------|
| 序号 | 评估维度 | 核心要求 |
| 01 | 网络安全等级测评 | 验证关基系统安全防护措施的有效性与合规性 |
| 02 | 商用密码应用安全性评估 | 核查密码应用的合规性、正确性及有效性 |
| 03 | 关基保护制度落实 | 检查安全管理制度体系建设、责任制落实及常态化安全管理机制 |
| 04 | 数据与个人信息保护 | 评估数据全生命周期安全管控措施,核查个人信息处理的合规性 |
| 05 | 网络安全风险监测处置 | 核查监测预警机制、威胁情报应用能力及安全事件处置闭环 |
| 06 | 网络安全事件应急处置 | 评估实战化应急演练的组织与效果,检查整改闭环验证情况 |
网络安全事件应急预案(第19条)
预案制定法定依据:按照国家网络安全事件应急预案和金融业关键信息基础设施网络安全事件应急预案,制定本机构应急预案,定期进行演练。
重点覆盖场景举例:
|-------------------|----------------------------------------------|
| 场景 | 处置要求 |
| 勒索攻击处置 | 规范"监测-阻断-隔离-恢复"闭环流程,明确加密文件恢复方案、攻击溯源路径及司法联动机制 |
| 数据泄露响应 | 明确泄露范围研判、监管机构上报时限、用户告知标准及舆情管控流程 |
| 重大事件上报 | 规范系统宕机、核心业务中断等事件分级标准,严格执行"首报-续报-终报"机制 |
| 常态化实战化演练 | 每半年至少开展一次实战化演练,涵盖红蓝对抗、桌面推演等形式 |
| 演练复盘与预案迭代 | 建立"演练-评估-整改-优化"闭环机制,动态更新应急预案 |
监督管理协同与法律责任(第20-29条)
监督管理协同机制(第20-23条)
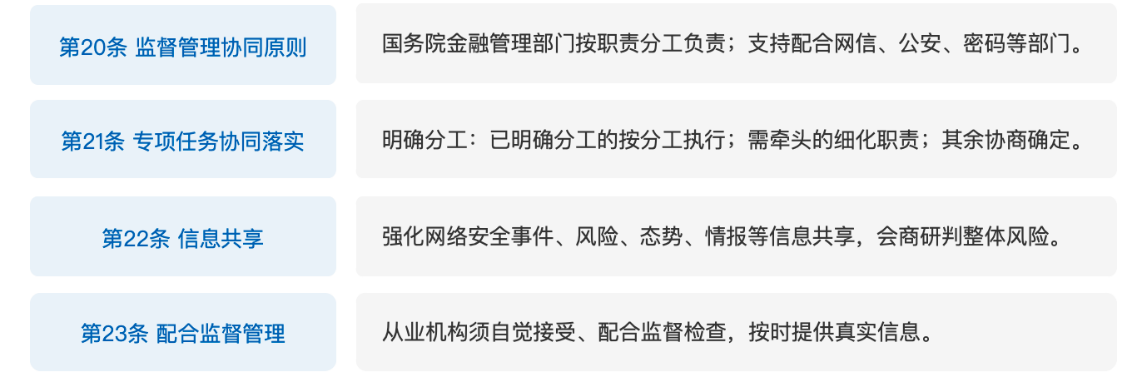
在监管协同方面,办法明确国务院金融管理部门按照职责分工负责各自主管领域的网络安全监督管理,建立信息共享、联合检查、应急协同机制,形成监管合力。
****(1)监督管理协同原则:****金融监管部门依照相关规定,按照监管职责分工,在职责范围内负责金融从业机构网络安全管理相关工作;支持配合网信、公安、密码局和其他有关主管部门依据职责开展涉及金融业的网络安全保护和监督管理工作。
****(2)信息共享:****各金融监管部门间应强化网络安全事件、风险、态势、情报等信息的共享,视情会商研判涉及金融业的整体风险态势。
****(3)配合监督管理:****金融机构应当自觉接受、配合有关监管部门开展的各项网络安全监督管理工作;按时提供真实完整信息、资料,不得拒绝、阻碍监督检查。
法律责任体系(第24-29条)
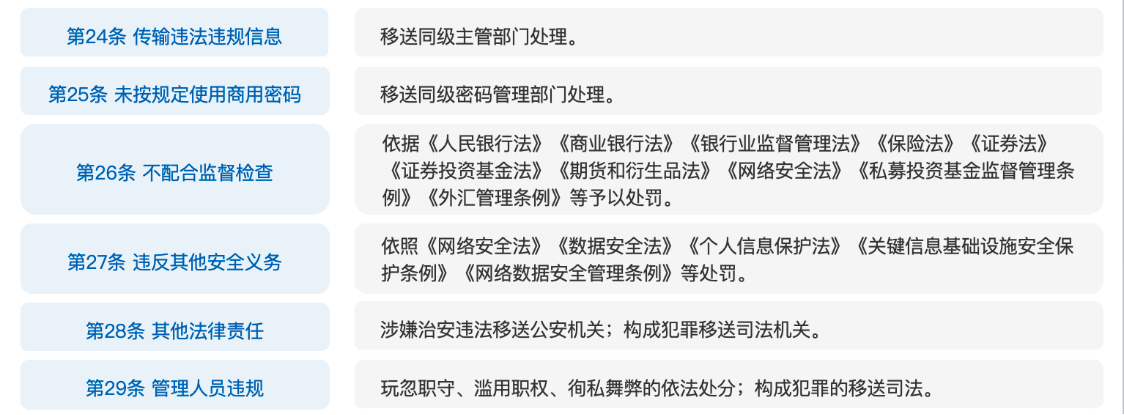
在法律责任方面,办法明确了对违规机构的行政处罚措施,包括警告、罚款、责令停业整顿等,对直接负责的主管人员和其他直接责任人员也设定了相应处罚,构成犯罪的依法追究刑事责任,形成覆盖行政惩戒、涉罪移送的完整追责链条。
(1)分场景移送处置
|----------------------|--------|------------------------|
| 违规情形 | 条款 | 处置方式 |
| 违法信息、恶意程序未处置 | 第24条 | 移送网信、公安等相关主管部门联合处理 |
| 未按规定使用商用密码 | 第25条 | 移送国家密码管理局专项执法与整改督办 |
| 不配合监督检查 | 第26条 | 依据《人民银行法》《网安法》等予以警告、罚款 |
(2)分层处罚逻辑
- ****上位法优先适用(第27条):****若《网安法》《数安法》《个保法》已有明确罚则,直接援引实施高额罚款、责令暂停业务、吊销许可等重罚
- ****行业法规兜底补位(第27条):****上位法未明确规定的情形,依照《商业银行法》《证券法》《保险法》等金融单行法规进行监管处置
- ****行刑衔接严肃追责(第28条):****造成严重后果的移送公安机关予以治安处罚;涉嫌构成犯罪的,依法移交司法机关追究刑事责任
(3)内部监管追责
- ****行政纪律处分(第28条):****针对监管工作人员在履职过程中的渎职失职、滥用职权、徇私舞弊或泄露秘密等行为,给予警告、记过、降级、撤职直至开除的行政处分
- ****刑事责任(第28条):****若涉嫌构成滥用职权罪、玩忽职守罪等职务犯罪,移送司法机关立案侦查