云环境下物理边界模糊、云数据库底层不可控、应用改造成本高,让不少单位在云上密评改造面前进退两难。近日,数达安全正式发布云上密评通关四件套方案,以数据库透明加密为核心,组合防火墙、审计、脱敏能力,实现云上系统业务零改造、快速过密评。
一、云上系统过密评:现状与四大挑战
据IDC报告,2023年中国超过八成企业采用混合云架构部署核心业务。业务上云带来了弹性和效率,但也给密评改造带来了特殊挑战。
1. 物理边界消失,传统防护失效。
云上系统运行在云服务商的共享基础设施上,租户看不到也摸不到底层物理设备。安全防护措施由云服务商统一提供,租户无法自主控制。
2. 云数据库加密部署受限。
租户无法直接登录数据库服务器的操作系统,传统基于OS驱动的透明加密产品无法直接部署。而云平台自带功能往往不支持国密算法,或密钥由云平台托管,不满足密评对密钥自主可控的要求。
3. 应用改造难,业务不能停。
云上系统要改代码、要停业务、要全量回归测试,通常对可用性要求更高,停机窗口更短,应用层加密改造的实际落地难度更大。
4. 责任边界不清,容易重复建设或出现盲区。
云平台和云上应用分别测评,哪些指标云平台已经覆盖、哪些必须租户自己做,要么重复投入建设,要么漏掉租户必须负责的层面,导致测评不过。
二、云服务模式下:云服务商与租户的责任边界
《商用密码应用安全性评估FAQ》明确规定,对运行在云平台上的云上应用进行密评时,原则上需要分别完成两部分测评工作:云平台自身密码应用的测评和云上应用系统密码应用的测评。
简单来说:云平台管"地基",租户管"房子"。云平台已通过密评的,云上应用可以复用其物理和环境安全等底层指标的测评结论;但应用和数据安全层面,必须租户自己负责,不能复用。具体边界如下表:
|-------------|-----------------------|-------------------------------------------|
| 密评层面 | 云服务商负责 | 租户(云上应用)负责 |
| 物理和环境安全 | 机房物理安全、密码设备物理保护 | 不涉及 |
| 网络和通信安全 | 内部网络隔离、密码资源池 | 云上应用对外通信加密 |
| 设备和计算安全 | 虚拟化平台、宿主机安全 云平台密码模块管理 | 云主机/容器内的操作系统加固 应用服务器密码模块安全 |
| 应用和数据安全 | 不涉及(租户全责) | 身份鉴别、访问控制、重要数据 传输/存储机密性与完整性、不可否认性 日志记录完整性 |
| 管理制度 | 云平台密码应用安全管理制度 | 云上应用自身的密码安全管理制度 |
关键点 :应用和数据安全层面是租户的"责任自留地",也是云上密评最容易失分的部分。这一层面包括身份鉴别、访问控制、重要数据传输/存储机密性与完整性、不可否认性、日志记录完整性等核心指标,必须由租户自主建设,无法复用云平台结论。
三、数达安全云上密评通关四件套
针对云上系统应用和数据安全层面的改造痛点,数达安全推出云上密评通关四件套方案。适配主流云主机自建数据库和云数据库代理场景,国密算法全栈支持,密钥对接云密码机或统一密码服务平台。
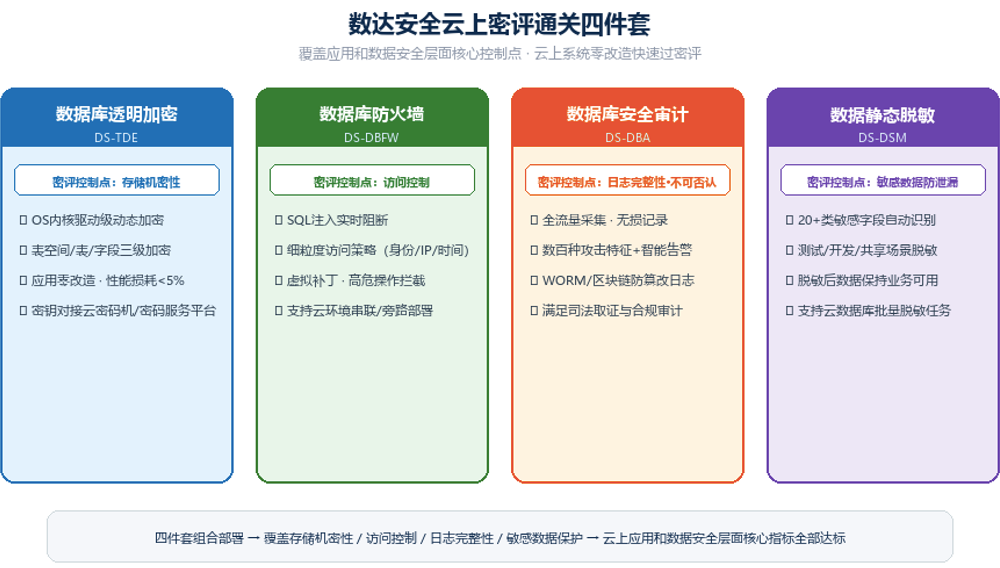
1. 数据库透明加密系统(DS-TDE)------解决存储机密性
采用第三代OS内核驱动动态加密技术,在云主机数据库服务器的操作系统内核层拦截存储命令,写入加密、读出解密,对应用完全透明。支持表空间级、表级、字段级三级加密,密钥由云密码机或统一密码服务平台生成和保护,密钥不出密码硬件,满足密评对密钥管理的要求。对于RDS云数据库,支持通过代理方式实现透明加密。
2. 数据库防火墙系统(DS-DBFW)------解决访问控制与传输防护
串联或旁路部署在应用与数据库之间,屏蔽数据库直接访问通道,防止数据库被扫描和攻击。内置SQL注入特征库,实时阻断注入攻击、拖库行为、高危操作。支持基于身份、IP、时间、操作类型的细粒度访问控制策略,与透明加密配合实现"合法条件下才返回明文"。
3. 数据库安全审计系统(DS-DBA)------解决日志完整性与不可否认性
通过旁路镜像或探针方式,全流量采集数据库访问行为,覆盖每个用户、每类重要操作,无损记录。内置数百种攻击特征库和机器学习模型,实现异常访问智能告警。采用WORM或区块链技术确保审计日志不可篡改,支持定期场外备份,满足司法取证要求和密评对日志记录完整性、不可否认性的指标要求。
4. 数据静态脱敏系统(DS-DSM)------解决敏感数据防泄漏
内置20余类敏感字段识别规则,自动发现数据库中的身份证、手机号、银行卡、病历、交易密码等敏感数据。针对测试、开发、数据分析、数据共享等场景,对敏感数据进行静态脱敏处理,脱敏后数据保持业务逻辑可用性(如身份证校验位正确、银行卡Luhn校验通过)。支持云数据库批量脱敏任务,从源头上防止非生产环境的数据泄露,同时满足个人信息保护法对敏感信息处理的合规要求。
四件套组合部署后,云上应用和数据安全层面的核心控制点------存储机密性、访问控制、日志完整性、敏感数据保护------全部覆盖,配合云平台已通过的物理和环境安全等底层结论,云上系统即可快速满足密评要求。部署过程不需要修改应用代码,不需要停机,典型系统1到2周即可完成改造。
四、结论
云上系统过密评,在厘清云服务商与租户责任边界的基础上,聚焦租户必须自主建设的应用和数据安全层面,选择适配云环境、低改造、国密合规的产品组合。
数达安全云上密评通关四件套,以透明加密为核心,组合防火墙、审计、脱敏能力,覆盖应用和数据安全层面核心控制点,实现业务零改造、不停机、快速过密评。对于已经上云或正在上云的政企单位,四件套方案提供了一条可落地、可验证、可复用的云上密评改造路径。
云上密评,责任要分清,改造要选对路。数达安全通关四件套,让云上系统零改造也能轻松过密评。