2026年8月,OWASP发布了《Top 10 for LLM Applications 2026》。相比2025版,这一版有一个历史性变化:它第一次用真实事件数据来校准社区共识------把社区投票(占75%权重)与来自6,639起真实安全事件的数据(占25%权重)放在一起比对,让一线从业者的判断与实地踩过的坑相互印证。
本文梳理2025→2026的具体变化,并给出开发过程中可落地的防御动作。
一、2025→2026排名变化总览
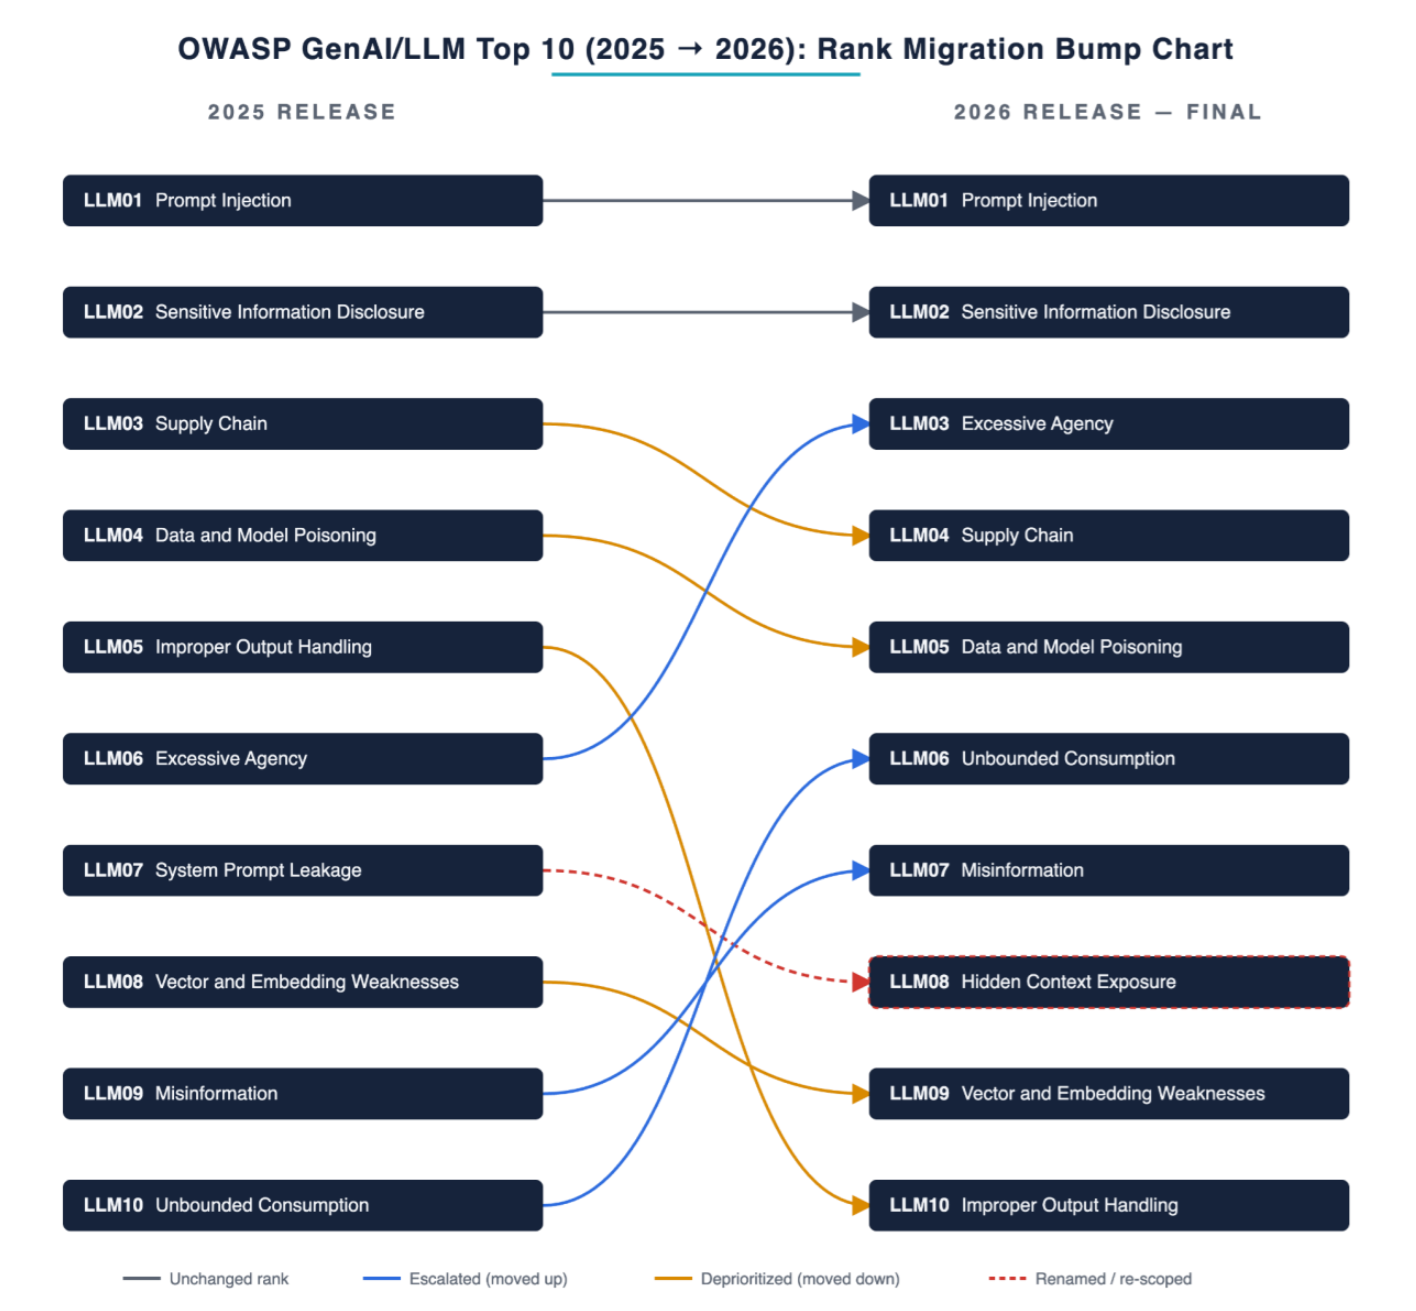
| 排名 | 2026 风险类别 | 2025 排名 | 变化 |
|---|---|---|---|
| 1 | LLM01 提示注入 | 1 | → 不变 |
| 2 | LLM02 敏感信息泄露 | 2 | → 不变 |
| 3 | LLM03 过度代理权 | 6 | ↑ 上升 3 位 |
| 4 | LLM04 供应链 | 3 | ↓ 下降 1 位 |
| 5 | LLM05 数据与模型投毒 | 4 | ↓ 下降 1 位 |
| 6 | LLM06 无界消耗 | 10 | ↑ 上升 4 位 |
| 7 | LLM07 错误信息 | 9 | ↑ 上升 2 位 |
| 8 | LLM08 隐藏上下文暴露 | 7(系统提示词泄露) | 重命名并扩宽 |
| 9 | LLM09 向量与嵌入弱点 | 8 | ↓ 下降 1 位 |
| 10 | LLM10 不当输出处理 | 5 | ↓ 下降 5 位 |
二、三个最重要的变化信号
信号一:过度代理权(Excessive Agency)跃升至第3位
这是榜单上幅度最大的位移。2025年它还排在第6位,2026年跃升至第3位。原因在于投票与事件数据一致认定:Agentic部署正是损害真正落地的所在。AI系统已被赋予工具、API和业务流程的访问权限,一次被操纵的模型调用即可触发连锁自动化操作。
典型场景:Cursor Agent在9秒内删除了生产数据库;Microsoft 365 Copilot因"致命三角"(同时具备访问私密数据+摄入不可信内容+对外通信能力)被零点击劫持,内部文件通过图片渲染外传。
防御原则:高危操作必须有人工在环(Human-in-the-Loop),"agent自己决定了"不该成为事件响应的理由。
信号二:错误信息(Misinformation)上升为安全风险
投票者将错误信息排在最末,但事件数据将其排在最前。两者之间的冲突使得该风险最终上升至第7位。
为什么?当模型输出驱动工具调用、生成代码、推断系统状态、授权动作、协调跨Agent任务时,一个听起来可信的错误答案就变成了一次错误动作------它可以导致财务损失、安全事件、甚至运营中断。
信号三:系统提示词泄露 → 隐藏上下文暴露
这是命名上的一个关键变化。2025年的"系统提示词泄露"被重命名为**"隐藏上下文暴露"**,范围大幅扩宽。需要保护的不仅是系统提示词,还包括:检索到的策略文本、工具Schema、工作流规则、用户角色、权限模型、对话记忆------一切非用户面向但会进入模型上下文的内容。
本质洞察:上下文本身就是一种信任边界,而攻击者可以利用对工具Schema、权限结构和过滤逻辑的侦察信息来精确构造后续攻击。
三、"信念 vs 证据"的三个关键冲突
这一版榜单中,三个最值得关注的"信念与证据落差":
1. 提示注入守榜首------但事件数据将其排除Top 10
社区投票将提示注入排在第1位,但按公开事件数据计,它跌出前十。OWASP将此称为**"防御效应"**:团队投入大量精力严防死守,成功攻击很少进入公开记录------但攻击面仍在持续扩大(多模态、间接注入、Agent记忆持久化),所以保持第1位。
2. 错误信息排名相反------投票垫底,数据榜首
投票者认为错误信息不重要(几乎垫底),但事件数据将其放在最前。最终妥协在第7位------按数据来看,这份榜单实际上低估了此风险。
3. 过度代理权------投票与证据一致
投票与事件数据都认定:Agentic部署正是损害真正发生的地方,因此上升3位。
四、开发过程中如何应用这份榜单
1. 发布新应用前必查新增/提升风险
过度代理权(#3)、无界消耗(#6)、错误信息(#7)、隐藏上下文暴露(#8)------这些在2025年排名靠后或名称不同,但2026年都已显著提升。不要用2025年旧认知来做2026年的设计决策。
2. 编写LLM权限策略时遵循"最小工具+最小权限+人工在环"
过度代理权修复三原则:
-
最小工具集:Agent只能调用任务绝对必需的扩展
-
最小权限身份:数据库读操作用只读账号,不用高权限通用身份
-
人工在环:删除、转账、修改权限等操作必须触发人工确认,不可自动执行
3. 处理Agent输出时,在工具执行前增加验证层
不当输出处理虽降到第10位,但原因不是它变安全了,而是其他风险涨得更快。LLM生成的SQL片段要参数化,Shell命令要用execFile+数组,HTML输出要净化------把输出当作不可信用户输入处理。
4. 成本控制做进安全基线
无界消耗(#6Unbounded Consumption)上升4位,重点在于:Denial of Wallet攻击比DoS更常见------攻击者通过长上下文、多轮循环、复杂推理耗尽预算,服务不宕机但月账单激增。传统速率限制不够用,需要按用户设置每日Token上限和成本配额。
5. 假设所有上下文都可被读取
隐藏上下文暴露的核心应对策略:不要用"隐藏"来保护信息。系统提示词、工具Schema、检索策略、角色定义------都应假设攻击者最终能提取出来。依赖外部授权、权限边界、输出过滤来保护,而非依赖"模型不往外说"。
五、总结:核心理念的转变
OWASP项目负责人对2026版的核心表述是:
"别再试图造一个无法被欺骗的模型。围绕它搭建系统,当模型被欺骗的那一天------而它一定会被欺骗------关键的东西也不会崩坏。"
这一版的真正变化,不在某个具体风险,而是整个安全哲学的转变:从"让模型不被骗"转向**"控制欺骗后的爆炸半径"**。这对开发者的启示是:与其花费大量精力让模型"守口如瓶",不如投入精力设计输出过滤器、最小权限工具和审计日志------让即使一次成功的注入也掀不起大浪。
6、参考:
https://www.helpnetsecurity.com/2026/08/06/owasp-2026-llm-top-10-released/#1
OWASP LLM Top 10 2026: The Full List and What Changed | Superblocks