目录
[1. 范式革命:从碎片化胶水代码到通用上下文总线](#1. 范式革命:从碎片化胶水代码到通用上下文总线)
[1.1. 智能体集成的痛点:孤岛式 Tool Call 的维护噩梦](#1.1. 智能体集成的痛点:孤岛式 Tool Call 的维护噩梦)
[1.2. 架构代际横评:传统单体集成 vs LangChain 工具 vs 原生 MCP 总线](#1.2. 架构代际横评:传统单体集成 vs LangChain 工具 vs 原生 MCP 总线)
[2. 协议核心机理与三大原语设计哲学](#2. 协议核心机理与三大原语设计哲学)
[2.1. 通信传输底座:Stdio 本地管道与 SSE 远程流式信道](#2.1. 通信传输底座:Stdio 本地管道与 SSE 远程流式信道)
[2.2. 三大核心原语穿透:Resources、Prompts 与 Tools](#2.2. 三大核心原语穿透:Resources、Prompts 与 Tools)
[2.2.1. Resources(静态只读数据上下文)](#2.2.1. Resources(静态只读数据上下文))
[2.2.2. Prompts(交互意图与提示词模板)](#2.2.2. Prompts(交互意图与提示词模板))
[2.2.3. Tools(具有外部副作用的动态执行体)](#2.2.3. Tools(具有外部副作用的动态执行体))
[2.3. 基于 JSON-RPC 2.0 的全双工协商与动态能力发现](#2.3. 基于 JSON-RPC 2.0 的全双工协商与动态能力发现)
[3. 生产级实战:构建企业私有数据库只读诊断 MCP Server](#3. 生产级实战:构建企业私有数据库只读诊断 MCP Server)
[3.1. 架构规划与安全沙箱边界设计](#3.1. 架构规划与安全沙箱边界设计)
[3.2. 核心服务端源码实现(基于 Python FastMCP)](#3.2. 核心服务端源码实现(基于 Python FastMCP))
[3.3. 客户端配置与权限最小化注入](#3.3. 客户端配置与权限最小化注入)
[4. 生产级踩坑实录与报错排查闭环](#4. 生产级踩坑实录与报错排查闭环)
[4.1. 真实报错现场:Stdio 管道标准输出污染导致的协议反序列化死锁](#4.1. 真实报错现场:Stdio 管道标准输出污染导致的协议反序列化死锁)
[4.2. 根因剖析与日志重定向通道隔离修复](#4.2. 根因剖析与日志重定向通道隔离修复)
[4.2.1. 致命根因深度还原](#4.2.1. 致命根因深度还原)
[4.2.2. 代码级彻底修复方案](#4.2.2. 代码级彻底修复方案)
[4.3. 生产高可用防御设计](#4.3. 生产高可用防御设计)
[5. 总结与展望:迈向智能体互联互通的下一代基础设施](#5. 总结与展望:迈向智能体互联互通的下一代基础设施)
前言:
随着各大模型厂商与开发环境相继接入智能体,工具调用(Tool Call)的碎片化与适配孤岛成为企业级工程落地的沉重包袱。Anthropic 开源的 Model Context Protocol(MCP,模型上下文协议)通过统一的 JSON-RPC 2.0 规范,为智能体生态构筑起通用"数据总线"。
本文深入剖析 MCP 的底层双向管道流转、三大核心原语与安全沙箱机制,结合生产级私有数据库 MCP Server 源码实现与死锁排查实录,提供企业私有数据总线的高可用落地指南。
个人主页:艺杯羹
1. 范式革命:从碎片化胶水代码到通用上下文总线
在大型语言模型具备函数调用(Function Calling)能力后,工业界迅速掀起了一场将大模型接入企业现有系统的热潮。
然而在传统的实践路径中,开发者很快遭遇了严重的工程"边际成本陷阱"。
如果需要让智能体读取本地项目文件,开发者必须在特定的 IDE 扩展中编写文件解析钩子;
如果需要让智能体查询内部知识库,又得在另一个 Web 交互框架中封装专用的 HTTP 客户端;
而当团队引入全新的代码智能体时,过去写过的所有集成胶水代码往往无法直接复用,必须重新对接一遍新客户端的上下文协议。
这种"一对一硬编码连线"的蛛网状架构,不仅导致了大量的重复劳动,更让企业内部数据的权限管控与审计追踪支离破碎。
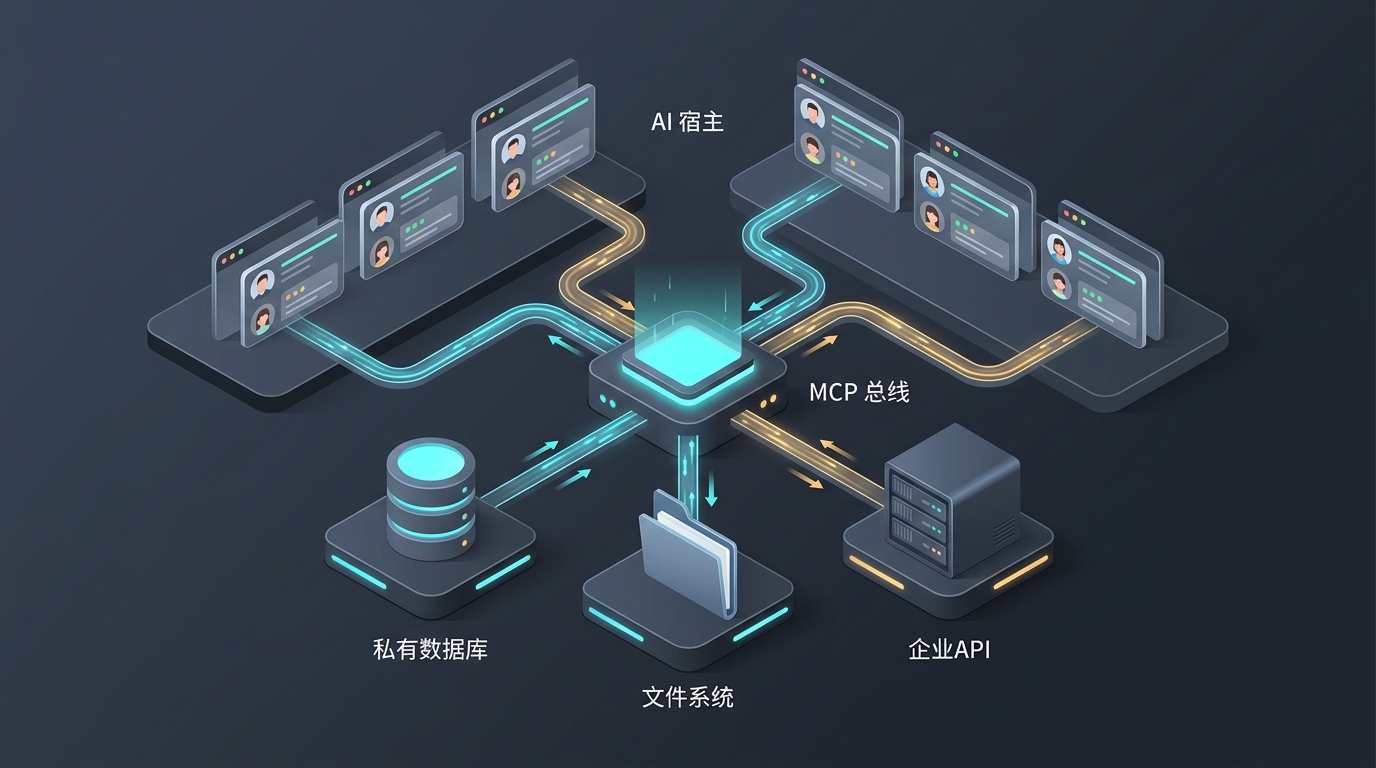
Model Context Protocol(MCP)的诞生彻底改写了这一局面,它将大模型与现实世界的交互标准化为一种开放的通用总线。
1.1. 智能体集成的痛点:孤岛式 Tool Call 的维护噩梦
剖析传统工具调用的技术链路,可以清晰看到其固有的三大瓶颈:
其一,上下文载荷协议私有化。不同大模型提供商在工具调用的定义契约上各自为政,从参数格式校验、错误返回码设计到流式响应截断,均缺乏跨平台的标准化抽象;
其二,运行时权限与网络边界混乱。大部分工具调用代码直接嵌入在智能体运行进程中,一旦模型被提示词注入诱导执行高危 Shell 命令或全表扫描 SQL,缺乏统一的外部沙箱进行阻断拦截;
其三,静态数据与动态动作混杂。在传统的 Prompt 组装模式中,文件内容、实时日志等只读数据常常被迫与可执行函数混杂在一起,挤占了昂贵的工作窗口 Token,且无法建立有效的缓存索引。
MCP 的核心突破在于将大模型应用(Host)与底层系统资源(Server)进行物理级解耦,通过标准协议将智能体能力标准化为类似 USB 接口即插即用的模块。
1.2. 架构代际横评:传统单体集成 vs LangChain 工具 vs 原生 MCP 总线
为了系统评估 MCP 在系统集成架构上的先进性,有必要将其与前两代主流方案进行横向维度解构:
|-------------|------------------------------|----------------------------|---------------------------------------------|
| 评估维度 | 第一代:硬编码单体 Function Call | 第二代:应用级框架工具抽象(如 LangChain) | 第三代:原生模型上下文协议(MCP) |
| 集成耦合度 | 业务逻辑、模型客户端与执行函数深度绑定 | 依赖特定开发语言 SDK 与复杂的中间件抽象 | 语言无关、基于 JSON-RPC 2.0 协议的标准客户端/服务端分离 |
| 进程隔离与安全 | 同进程执行,异常可能导致宿主崩溃,难以权限沙箱化 | 依靠框架内部拦截器,沙箱策略不跨语言 | 进程级物理隔离(标准输入输出或独立 SSE 服务),天然具备安全边界 |
| 上下文发现机制 | 在 Prompt 中全量静态硬编码注入,开销随工具数激增 | 依赖内存向量库临时检索,缺乏生命周期事件通知 | 支持动态能力发现、资源变动主动推送与细粒度权限请求 |
| 生态复用半径 | 仅限于当前脚本或项目内部调用 | 局限于使用同一技术栈或框架的代码库 | 跨编辑器、跨客户端(Claude Desktop、Cursor、终端 CLI)无缝通用 |
| 长期维护成本 | 随着接入系统增加呈现几何级数上升 | 受制于框架大版本重构与底层抽象漂移 | 协议标准稳固,服务端一次开发即可供全网智能体调用 |
2. 协议核心机理与三大原语设计哲学
理解 MCP 的工业级穿透力,关键在于把握其通信底座与抽象原语。
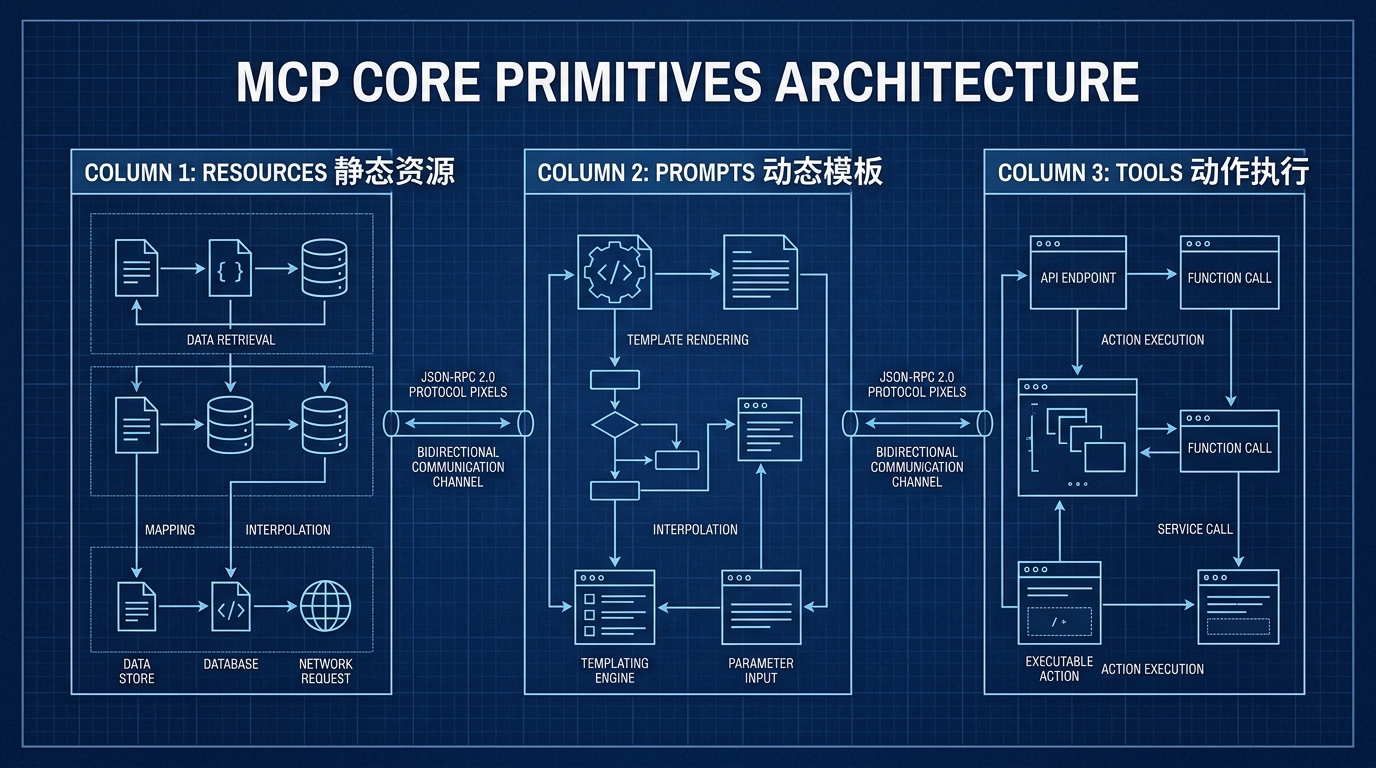
MCP 在传输层完全基于成熟的 JSON-RPC 2.0 协议标准,通过结构化的消息报文实现全双工的请求、响应与通知广播。
2.1. 通信传输底座:Stdio 本地管道与 SSE 远程流式信道
MCP 官方规约了两种标准的底层传输载体,分别应对不同的物理网络拓扑:
其一,标准输入输出管道(Stdio Transport) 。
这是本地开发环境与桌面端工具的首选模式。
AI 宿主应用作为父进程,直接通过子进程命令拉起 MCP Server(例如执行一段本地 Python 或 Node.js 脚本)。
父子进程之间通过标准输入(stdin)和标准输出(stdout)进行逐行 JSON-RPC 报文交互。
这种方式没有任何外部网络端口暴露,不仅延迟极低,而且能够完美继承操作系统的进程级权限隔离机制。
其二,服务器发送事件信道(Server-Sent Events / SSE Transport) 。
这是针对分布式部署与远程集中式服务的通信标准。
客户端通过标准的 HTTP POST 请求向服务端投递指令报文,服务端则通过长连接的 SSE 流式管道向下游实时推送状态变更、资源更新与进度通知。
这种架构天然契合企业内部微服务治理与容器化集中部署。
2.2. 三大核心原语穿透:Resources、Prompts 与 Tools
MCP 打破了以往将"外部能力"通通当成"函数调用"的粗暴做法,极具远见地提炼出三大核心原语:
2.2.1. Resources(静态只读数据上下文)
Resources 代表着系统内部的被动数据源,例如文件内容、数据库表结构拓扑、运行日志或接口文档。
所有资源均遵循标准的统一资源标识符(URI)寻址规范(例如 mysql://cluster-prod/schema/users)。
资源的核心属性是无副作用,智能体可以安全地读取其二进制或文本内容,且客户端支持通过订阅(Subscription)机制感知资源的实时刷新。
这一设计使得海量静态上下文可以在不污染函数执行命名空间的前提下,高效率地按需挂载。
2.2.2. Prompts(交互意图与提示词模板)
Prompts 代表着由服务端预置并经过工程验证的高质量提示词模版与工作流指令。
服务端可以暴露出包含动态参数的交互意图(例如"代码审查模式"、"慢查询根因诊断向导")。
宿主客户端能够动态枚举这些模版,并在界面上呈现给开发者引导操作。
这种原语将专业领域的工程经验固化在服务端,避免了人类使用者在不同工具中重复书写复杂提示词。
2.2.3. Tools(具有外部副作用的动态执行体)
Tools 对应于传统意义上的可执行功能,其本质是具备系统外部副作用的操作入口。
例如执行一条参数化 SQL 查询、触发一次代码编译、或者向远程集群派发部署指令。
每个 Tool 都具备严格的 JSON Schema 输入参数约束,并且客户端在调用具有高危破坏性的工具时,能够触发强制的审批确认机制,确保操作处于人类可控半径之内。
2.3. 基于 JSON-RPC 2.0 的全双工协商与动态能力发现
当 AI 宿主与 MCP Server 建立通信管道时,双方首先通过严格的握手协议交换各自支持的能力集(Capabilities)。
初始化报文交互如下:
客户端发送 initialize 方法声明协议版本与客户端标识;
服务端返回支持的原语列表(例如是否支持订阅通知、是否提供工具列表更新通知);
客户端确认 notifications/initialized 后,连接正式进入就绪态。
这种机制使得无论未来智能体或外部系统如何升级演进,双方都能在运行时动态自适应协商出最优的协作子集。
3. 生产级实战:构建企业私有数据库只读诊断 MCP Server
为了让理论落地为生产级生产力,本节构建一个工业级的私有 MySQL 数据库智能体诊断服务。
该服务向 AI 智能体暴露出安全只读的 SQL 诊断、表结构查询与慢查询日志检索能力,杜绝任何未经授权的篡改操作。
3.1. 架构规划与安全沙箱边界设计
在企业内部将数据库开放给 AI,最核心的底线是安全防御:
第一,严格只读连接池 :底层数据库账号仅授予 SELECT 与 SHOW 权限,杜绝任何 UPDATE、DELETE 或 DROP 动作;
第二,AST 语法分析与前置拦截 :在服务端执行前通过词法校验拦截多语句拼接与高危注释绕过;
第三,最大结果集容量截断:限制每次查询的最大行数,防止大模型上下文被数万条记录直接撑爆引发显存雪崩。
3.2. 核心服务端源码实现(基于 Python FastMCP)
以下是符合最新 MCP 协议规范的企业级数据库诊断 Server 实现:
python
"""
企业级私有 MySQL 数据库诊断 MCP Server
提供表结构只读探测、参数化执行与慢查询安全审计能力
"""
import os
import re
import json
import logging
from typing import List, Dict, Any
from mcp.server.fastmcp import FastMCP
import pymysql

# 1. 初始化标准 MCP 实例,注册能力标识
mcp = FastMCP(
    name="Enterprise-DB-Diagnostic-Bus",
    dependencies=["pymysql"]
)

# 配置内部连接参数,严禁外溢至日志
DB_CONFIG = {
    "host": os.getenv("DB_HOST", "127.0.0.1"),
    "port": int(os.getenv("DB_PORT", "3306")),
    "user": os.getenv("DB_USER", "readonly_monitor"),
    "password": os.getenv("DB_PASSWORD", "SecretSafePass123!"),
    "database": os.getenv("DB_NAME", "order_center"),
    "cursorclass": pymysql.cursors.DictCursor,
    "connect_timeout": 5,
    "read_timeout": 10
}

def get_db_connection():
    """获取底层只读物理连接"""
    return pymysql.connect(**DB_CONFIG)

def validate_safe_sql(sql: str) -> None:
    """
    严格的前置安全词法过滤
    确保只执行单条纯只读查询,严禁数据修改与多重语句攻击
    """
    clean_sql = sql.strip().rstrip(";")
    if ";" in clean_sql:
        raise ValueError("安全策略违规:严禁执行包含分号分隔的多重 SQL 复合语句。")

    # 匹配高危 DDL / DML 关键字
    forbidden_pattern = re.compile(
        r"\b(INSERT|UPDATE|DELETE|DROP|ALTER|TRUNCATE|CREATE|RENAME|REPLACE)\b",
        re.IGNORECASE
    )
    if forbidden_pattern.search(clean_sql):
        raise ValueError("权限阻断:当前 MCP Server 处于只读沙箱状态,仅允许 SELECT 与 EXPLAIN 操作。")

# --- 2. 暴露 Resources 原语:用于零副作用挂载数据库元数据 ---
@mcp.resource("db://schema/tables")
def list_table_schemas() -> str:
    """读取当前数据库所有业务表的基本结构定义,供模型构建全景数据字典"""
    with get_db_connection() as conn:
        with conn.cursor() as cursor:
            cursor.execute(
                "SELECT TABLE_NAME, TABLE_COMMENT, TABLE_ROWS "
                "FROM information_schema.TABLES WHERE TABLE_SCHEMA = %s",
                (DB_CONFIG["database"],)
            )
            tables = cursor.fetchall()
            return json.dumps(tables, ensure_ascii=False, indent=2)

# --- 3. 暴露 Tools 原语:执行受控的诊断查询动作 ---
@mcp.tool()
def execute_readonly_query(sql_query: str, max_rows: int = 50) -> Dict[str, Any]:
    """
    安全执行一条只读 SQL 分析语句,返回结构化数据集与执行元数据
    :param sql_query: 待执行的单条 SELECT 语句
    :param max_rows: 安全限制返回行数,最大不超过 200 行
    """
    # 1. 前置安全断言
    validate_safe_sql(sql_query)
    clamped_limit = min(max(1, max_rows), 200)

    # 2. 执行安全查询
    with get_db_connection() as conn:
        with conn.cursor() as cursor:
            cursor.execute(sql_query)
            # 仅抓取受控数量的记录,防范上下文撑爆
            rows = cursor.fetchmany(clamped_limit)

            return {
                "status": "success",
                "database": DB_CONFIG["database"],
                "returned_rows": len(rows),
                "data": rows,
                "truncated": len(rows) == clamped_limit
            }

@mcp.tool()
def explain_query_plan(sql_query: str) -> Dict[str, Any]:
    """
    针对给定的复杂 SQL 语句生成底层执行计划(EXPLAIN 分析)
    辅助智能体评估是否命中索引或发生全表扫描
    """
    validate_safe_sql(sql_query)
    with get_db_connection() as conn:
        with conn.cursor() as cursor:
            cursor.execute(f"EXPLAIN FORMAT=JSON {sql_query}")
            plan_result = cursor.fetchone()
            return {
                "query": sql_query,
                "execution_plan": json.loads(list(plan_result.values())[0])
            }

if __name__ == "__main__":
    # 使用标准 I/O 管道启动 MCP 服务端
    mcp.run(transport="stdio")
3.3. 客户端配置与权限最小化注入
编写完 MCP 服务端后,可以在主流的智能体宿主应用中直接挂载。
以 Claude Desktop 或 Cursor 为例,在系统的 claude_desktop_config.json 配置文件中注入以下声明:
python
{
  "mcpServers": {
    "enterprise-mysql-diagnostics": {
      "command": "python",
      "args": [
        "/opt/mcp-servers/db_server.py"
      ],
      "env": {
        "DB_HOST": "192.168.10.88",
        "DB_PORT": "3306",
        "DB_USER": "monitor_agent",
        "DB_PASSWORD": "SecureAgentToken2026",
        "DB_NAME": "production_order_center"
      }
    }
  }
}
配置落盘后,当开发者在客户端向智能体提问:"请分析 orders 表昨天退款率异常偏高的订单分布,并检查关联查询是否命中索引"时,智能体将自主通过 db://schema/tables 读取表结构,自动构造安全的 EXPLAIN 分析计划,并调用 execute_readonly_query 提取诊断切片,整个过程安全透明。
4. 生产级踩坑实录与报错排查闭环
在复杂生产环境中推广基于标准 I/O 的本地 MCP 服务时,最易发生令人费解的进程假死与交互无响应。
以下复盘一例典型的通信死锁排查现场。
4.1. 真实报错现场:Stdio 管道标准输出污染导致的协议反序列化死锁
某团队在部署自研的 Python MCP Server 后,宿主应用在启动协商阶段频繁出现超时崩溃。
终端控制台没有抛出任何常规的 Python 业务异常,而是在等待 30 秒后抛出致命的协议解析失败日志:
java
[FATAL-MCP-CLIENT] 2026-09-13 14:15:22.904 [Protocol-Transport-Worker] Handshake failed!
mcp.types.JSONRPCError: Failed to parse incoming JSON-RPC frame from sub-process.
Raw stream snippet: [DEBUG-LOGGER] Connecting to MySQL cluster at 192.168.10.88...
{"jsonrpc": "2.0", "id": 1, "result": {"protocolVersion": "2024-11-05", ...}}
json.decoder.JSONDecodeError: Extra data: line 1 column 1 (char 0)
    at JSONRPCMessageStream.parseMessageChunk(stream.ts:142)
    at ChildProcessWorker.onData(process.ts:88)
4.2. 根因剖析与日志重定向通道隔离修复
4.2.1. 致命根因深度还原
对于基于 Stdio 传输的 MCP 体系,标准输出通道(stdout)是且仅是 JSON-RPC 报文的唯一物理传输信道。
在上述故障现场中,研发人员引入的第三方库或测试代码随意调用了 print() 或者使用了未重定向的 logging.StreamHandler(sys.stdout)。
这些调试日志直接混杂在标准输出流中,导致客户端反序列化引擎在读取数据帧时,率先读到了非 JSON 格式的字符串 [DEBUG-LOGGER]...,引发解析器语法错误。
更隐蔽的问题在于:如果输出内容没有及时执行流刷新(Flush),管道缓冲区填满后将导致父子进程互相等待,最终诱发整个智能体界面的彻底死锁假死。
4.2.2. 代码级彻底修复方案
必须将所有非协议层的业务日志、调试诊断信息全面且唯一地重定向至标准错误通道(stderr),并对输出流强制实施行刷新控制:
python
"""
MCP 管道日志隔离与防御配置
强制重定向所有标准输出至标准错误,保护 JSON-RPC 协议通道纯净度
"""
import sys
import logging

def configure_mcp_logging():
    # 1. 彻底清除根日志记录器中挂载的任何标准输出处理器
    root_logger = logging.getLogger()
    for handler in root_logger.handlers[:]:
        root_logger.removeHandler(handler)

    # 2. 显式构建输出到 sys.stderr 的工业级流处理器
    stderr_handler = logging.StreamHandler(stream=sys.stderr)
    formatter = logging.Formatter(
        "[%(asctime)s] [%(levelname)s] [MCP-INTERNAL] %(message)s"
    )
    stderr_handler.setFormatter(formatter)

    # 3. 启用行缓冲刷新机制,防止缓冲区阻塞
    root_logger.addHandler(stderr_handler)
    root_logger.setLevel(logging.INFO)

    # 4. 防御性拦截原生 print 调用,重定向至日志器
    class PureStdoutGuard:
        def __init__(self, original_stdout):
            self._stdout = original_stdout

        def write(self, data):
            # 只有符合合法 JSON 报文特征的数据才允许流入物理 stdout
            if data.startswith("{") or data.endswith("}\n"):
                self._stdout.write(data)
                self._stdout.flush()
            else:
                # 任何杂质文本被自动降级转发到 stderr
                sys.stderr.write(f"[INTERCEPTED-STDOUT] {data}")
                sys.stderr.flush()

        def flush(self):
            self._stdout.flush()

    # 接管全局标准输出流
    sys.stdout = PureStdoutGuard(sys.stdout)

# 在初始化 MCP 实例前强制执行信道隔离
configure_mcp_logging()
4.3. 生产高可用防御设计
在企业级部署中,针对 MCP 数据总线建议落地三道安全屏障:
其一,严密实施执行超时熔断机制。针对所有后端 Tool 设定坚决的硬超时门限(建议设置为 10~15 秒),一旦数据库发生死锁或网络慢响应,立即阻断子进程并向智能体回传超时报文,杜绝无休止的上下文等待;
其二,审计日志与敏感字段动态脱敏。所有经过 MCP 报文传输的数据在离开 Server 前,必须遍历结构化字典,对手机号、身份证、密钥等正则表达式模式进行掩码脱敏;
其三,细粒度参数校验防护。基于 Pydantic 或 JSON Schema 严格校验输入参数的类型与长度,从协议入口处切断任何潜在的代码注入与越权漏洞。
5. 总结与展望:迈向智能体互联互通的下一代基础设施
Model Context Protocol 的推出,代表着人工智能落地从"单点模型探索"正式步入"企业系统互联"的深水区。
正如当年 HTTP 协议的普及造就了现代万维网的繁荣、SQL 语言的规范催生了关系型数据库生态的爆发一样,MCP 正在以其极简且严谨的设计,消除智能体与多维系统间的数据鸿沟。
对于现代软件架构师而言,尽早掌握 MCP 的通信规约、构建标准化企业内部私有数据总线,将是构筑团队下一代智能化研发效率与系统护城河的最坚固基石。