一、防火墙
题目1
判断下面这段话是否正确:
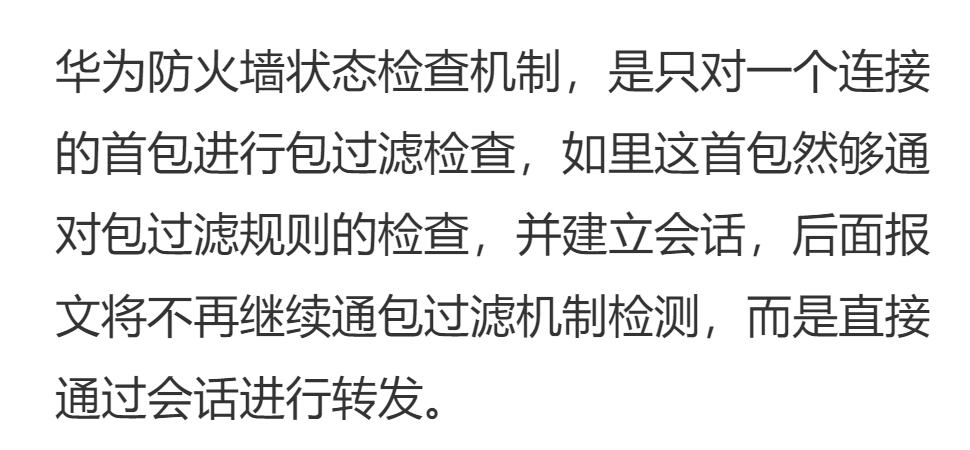
答案:正确
解析
华为防火墙是状态检测防火墙:
- 首包 :流量的第一个报文,会匹配安全策略(包过滤规则)。如果允许通过,防火墙在会话表中创建一条会话。
- 后续报文 :同一个连接的其余报文,不再重新匹配包过滤安全策略 ,直接查询会话表。会话表存在,就直接转发。 / 首包查策略,后继查会话 /
易错点提醒
很多人会误以为 "所有报文都要匹配安全策略",这是传统包过滤防火墙的特点,不是华为状态防火墙。传统包过滤:每一个数据包都独立匹配规则,不感知连接。状态检测防火墙:感知完整连接,只校验首包。
内容补充
1、防火墙的作用
防火墙是部署在不同安全等级网络之间 (内网 ↔ 外网)的安全隔离设备,核心是访问控制。
-
隔离网络:划分可信区域(内网)和不可信区域(互联网),控制区域之间流量互通。
-
访问控制 :根据预先配置的安全策略,允许 / 拒绝流量进出。
-
状态监控(状态防火墙 / NGFW):维护会话表,跟踪 TCP/UDP 连接状态,拦截伪造报文。
-
日志审计:记录访问日志,可用于事后排查攻击。
-
扩展安全能力(NGFW):入侵防御 IPS、病毒查杀 AV、URL 过滤、应用识别、用户认证。
⚠️重要局限(选择题常挖坑) 防火墙不能防范内网内部攻击;不能防范已经绕过防火墙的病毒;不能识别加密流量里面的攻击内容。
2、工作原理(分两代来讲,对应刚才的分类)
1)传统包过滤防火墙(第一代)
-
工作在网络层、传输层
-
对每一个数据包,单独检查:源 IP、目的 IP、源端口、目的端口、协议号
-
逐条匹配 ACL 规则,匹配上就执行允许 / 拒绝;不记录连接状态,没有会话表
-
缺点:无法识别伪造的会话报文,安全性弱。
2)状态检测防火墙(华为防火墙基础机制,重点!)
也就是上一道考题的原理
-
首包 :一条新连接的第一个报文,匹配安全策略。
-
如果策略允许:防火墙创建会话表项(记录五元组:源 IP、目的 IP、源端口、目的端口、协议,同时记录 TCP 连接状态),转发报文。
-
如果策略拒绝:直接丢弃,不生成会话。
-
-
同一条流的后续报文 :不再匹配安全策略!直接查询会话表。会话表存在就放行转发。
-
连接结束 / 超时:会话表项自动删除。
口诀:首包查策略,后继查会话
3)NGFW 下一代防火墙(华为 USG 系列,竞赛最常考)
在状态检测的基础上叠加应用层识别
-
不再只依靠端口号判断业务;可以识别应用(如微信、QQ),哪怕应用使用非标准端口。
-
安全策略可以基于:用户、应用、内容,而不只是 IP 端口。
-
集成 IPS、AV、URL 过滤等安全模块。
3、华为防火墙的五元组(必背!会话表关键字段)
五元组用来唯一标识一条会话:
-
源 IP 地址
-
目的 IP 地址
-
源端口
-
目的端口
-
IP 协议号(TCP=6,UDP=17,ICMP=1)
补充:TCP 是有连接的,会话表会记录 SYN、SYN+ACK、ACK 等状态;UDP 无连接,靠老化超时管理会话。
4.防火墙的四大主流分类(按工作原理,必考)
1. 包过滤防火墙(第一代)
-
工作层次:网络层、传输层
-
原理:每一个数据包单独检查,不关心报文属于哪个连接。只看 IP、端口、协议。
-
特点:无会话表,不记录连接状态。每个包都匹配 ACL 规则。
-
缺点:容易被欺骗(比如伪造 ACK 报文),安全性弱。
一句话:一包一查,不认连接
2. 状态检测防火墙(第二代,华为防火墙默认就是这种!)
也就是题目里的状态防火墙
-
工作层次:网络层 + 传输层,感知连接状态
-
原理:
-
首包 :匹配安全策略(包过滤规则),允许则建立会话表(记录源目 IP、端口、协议、连接状态)
-
后续报文:不再匹配 ACL / 安全策略,直接查会话表;会话存在就放行
-
-
会话表会记录 TCP 状态(SYN、ACK 等),能拦截伪造的非法报文
-
优点:性能更好,安全性高于单纯包过滤
一句话:首包建会话,后继查会话(就是刚才那道原题)
3. 应用代理防火墙(第三代,代理网关)
-
工作层次:应用层
-
原理:防火墙代替客户端和服务器建立连接,内外网不直接互通。所有流量由防火墙代理转发。
-
特点:可以识别应用层内容;缺点:性能差,每种应用都要单独代理。
4. 下一代防火墙 NGFW(第四代,华为 USG6000 系列就是 NGFW)
ICT 大赛高频考点!NGFW ≠ 单纯状态防火墙,是增强版状态防火墙
-
在状态检测基础上,增加:
-
✅ 应用识别(区分微信、抖音,不是只看端口)
-
✅ 用户识别(基于账号,不是只看 IP)
-
✅ 入侵防御 IPS、病毒查杀 AV、URL 过滤
-
重点区分: 普通状态防火墙:只能识别 IP / 端口; NGFW:可以识别应用层协议,哪怕应用用了非标准端口也能识别。
二、华为静态路由 浮动静态路由
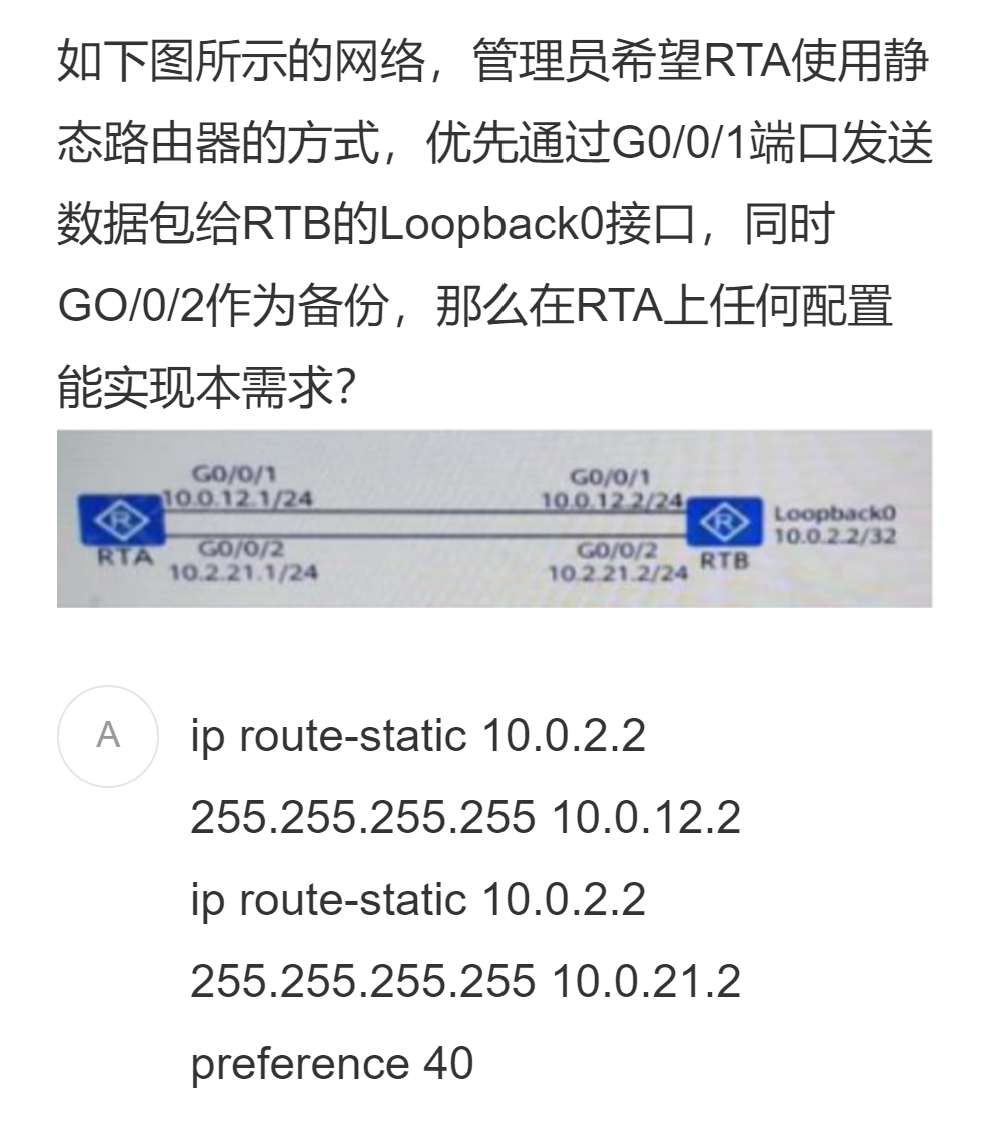
题目2:
解析
华为静态路由 浮动静态路由,ICT 竞赛高频考点
核心知识点:静态路由优先级(preference)
华为设备:静态路由默认优先级(Preference)=60 ✅ 优先级数值越小越优先!
题目需求:
-
主链路:G0/0/1,下一跳 10.0.12.2(优先走这条)
-
备份链路:G0/0/2,下一跳 10.0.21.2(链路故障时才启用)
实现方法:浮动静态路由 主路由保持默认优先级 60;备份路由设置一个更大的优先级数值(大于 60)。正常情况下:优先级 60 的主路由放入路由表;主链路断开,备份路由自动进入路由表。
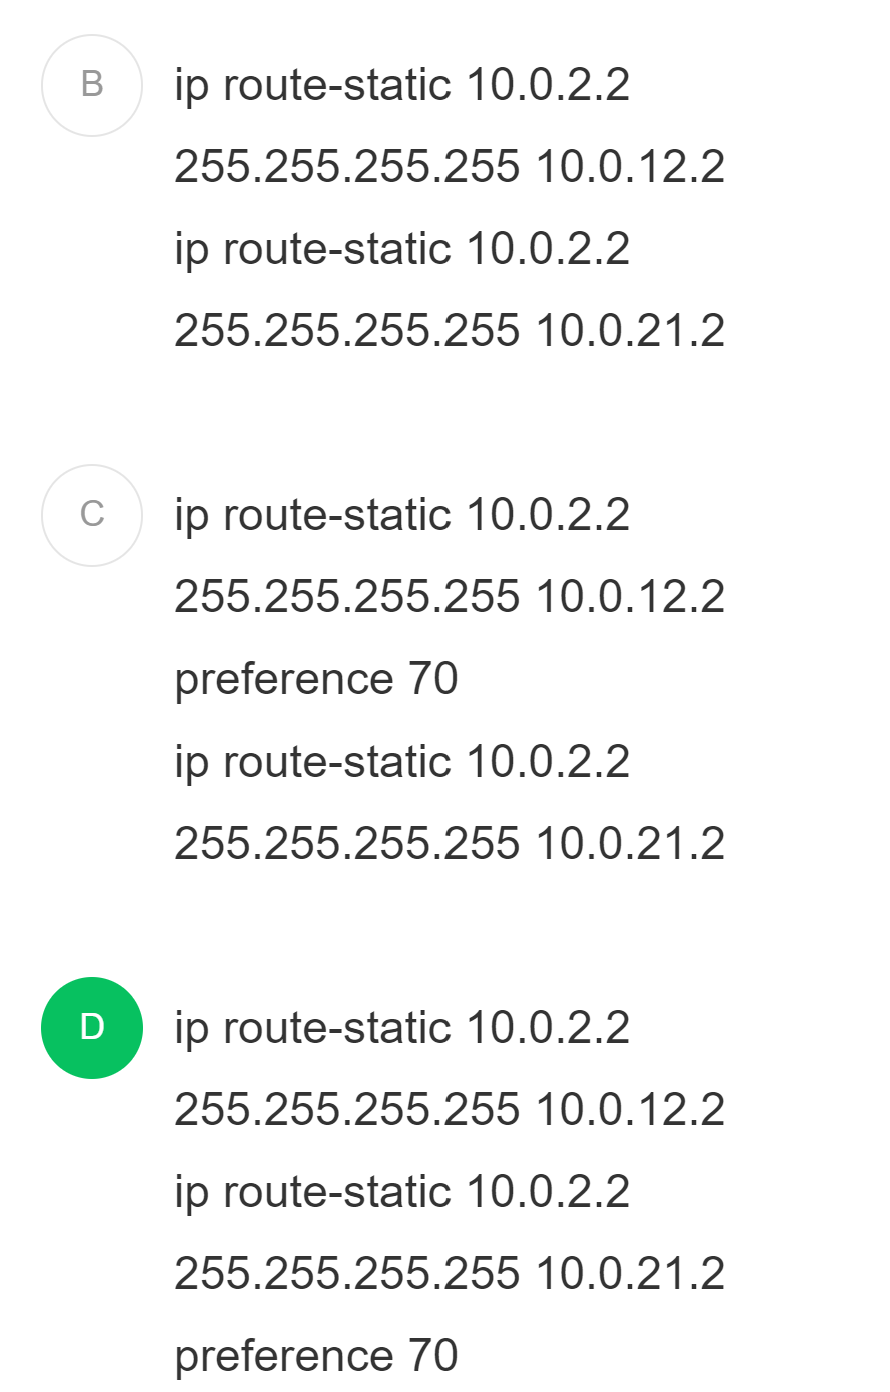
逐个看选项
A
ip route-static 10.0.2.2 255.255.255.255 10.0.12.2
ip route-static 10.0.2.2 255.255.255.255 10.0.21.2 preference 40
备份路由优先级 40<60 → 备份路由变成主路由。❌
B
ip route-static 10.0.2.2 255.255.255.255 10.0.12.2
ip route-static 10.0.2.2 255.255.255.255 10.0.21.2
两条路由都没有写 preference,都默认优先级 60。等价开销,形成负载分担,不是主备。❌
C
ip route-static 10.0.2.2 255.255.255.255 10.0.12.2 preference 70
ip route-static 10.0.2.2 255.255.255.255 10.0.21.2
主路由优先级 70,备份默认 60。备份路由优先级更小,变成主链路。❌
D ✅(正确答案)
ip route-static 10.0.2.2 255.255.255.255 10.0.12.2
ip route-static 10.0.2.2 255.255.255.255 10.0.21.2 preference 70-
主路由:默认优先级 60
-
备份路由:优先级 70(>60)正常:只加载优先级 60 的主路由;G0/0/1 链路断开,优先级 70 的备份路由进入路由表,实现主备备份(浮动静态路由)。
一句话记忆口诀
静态默认 60,数值越小越优先;备份路由写大数,链路断了才上线。
坑点提醒(竞赛常考)
-
华为和思科优先级(管理距离)方向相反!思科 AD 越小越优先,华为 preference 也是越小越优先,这点是一样;但是默认值不同,不要记混。
-
两条相同目的路由,优先级相同会负载分担,不是主备。
三、Python 基础考点
题目3
解析
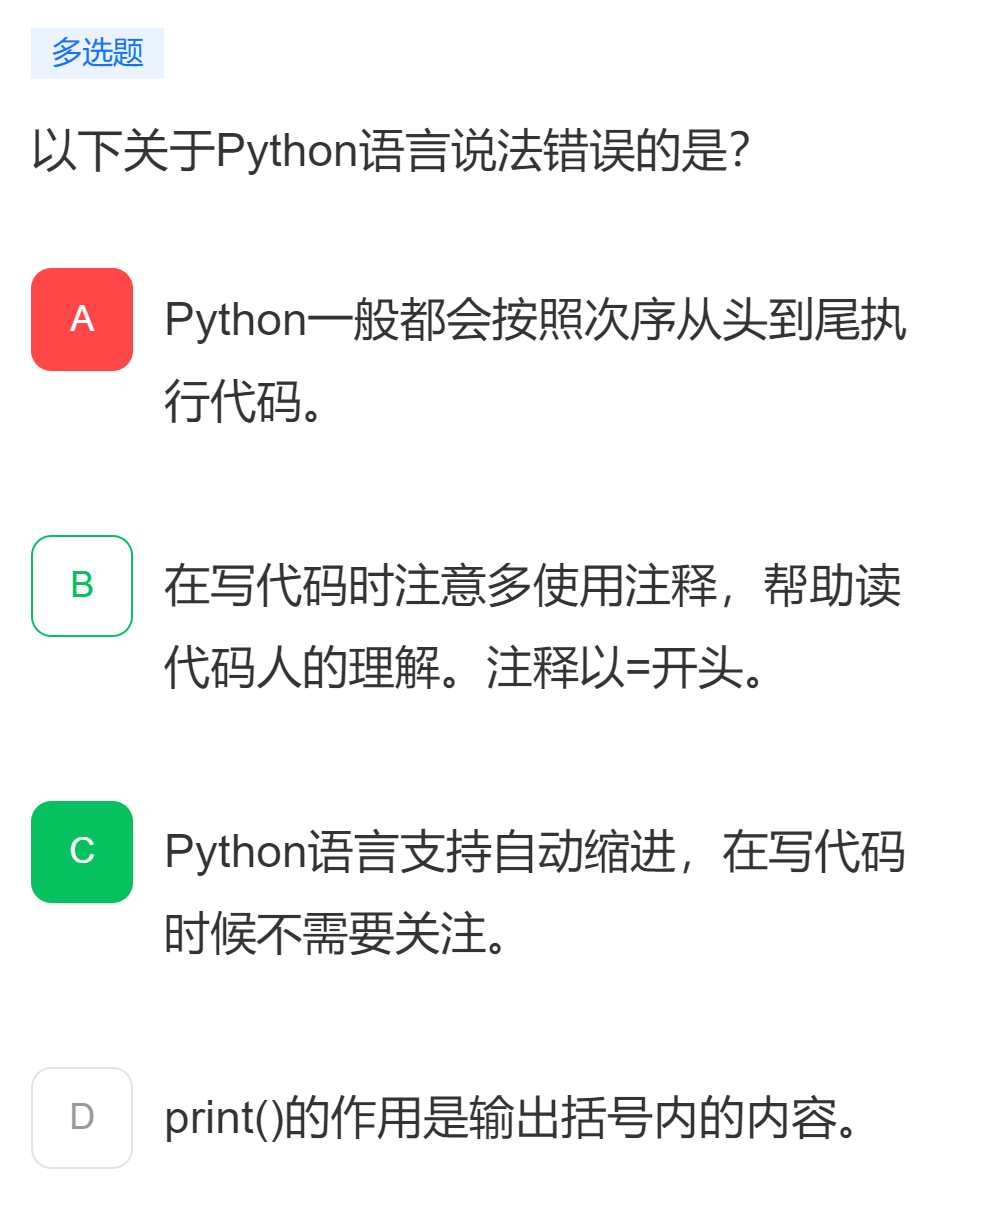
题目要求选出说法错误 的选项(多选):✅ 答案:B、C
选项分析
-
A:Python 一般都会按照次序从头到尾执行代码。正确。Python 默认顺序执行,从上到下依次运行代码(分支、循环会改变流程,但默认是顺序执行)。
-
B :在写代码时注意多使用注释,帮助读代码人的理解。注释以
=开头。错误 。Python 单行注释是 **#** 开头,不是=。# 这是Python注释 -
C :Python 语言支持自动缩进,在写代码时候不需要关注。错误 。Python强制缩进!缩进代表代码块,缩进错误会直接报语法错误,写代码必须严格关注缩进。
-
D :
print()的作用是输出括号内的内容。正确。print()是 Python 输出函数。
考点小结(ICT 大赛 Python 基础考点)
-
Python 单行注释:
#;多行注释:""" """ -
Python 是强制缩进语言,缩进决定代码块归属,缩进不能随便写。
-
代码默认顺序执行;
print()输出内容。
四、MPLS
题目4:
解析
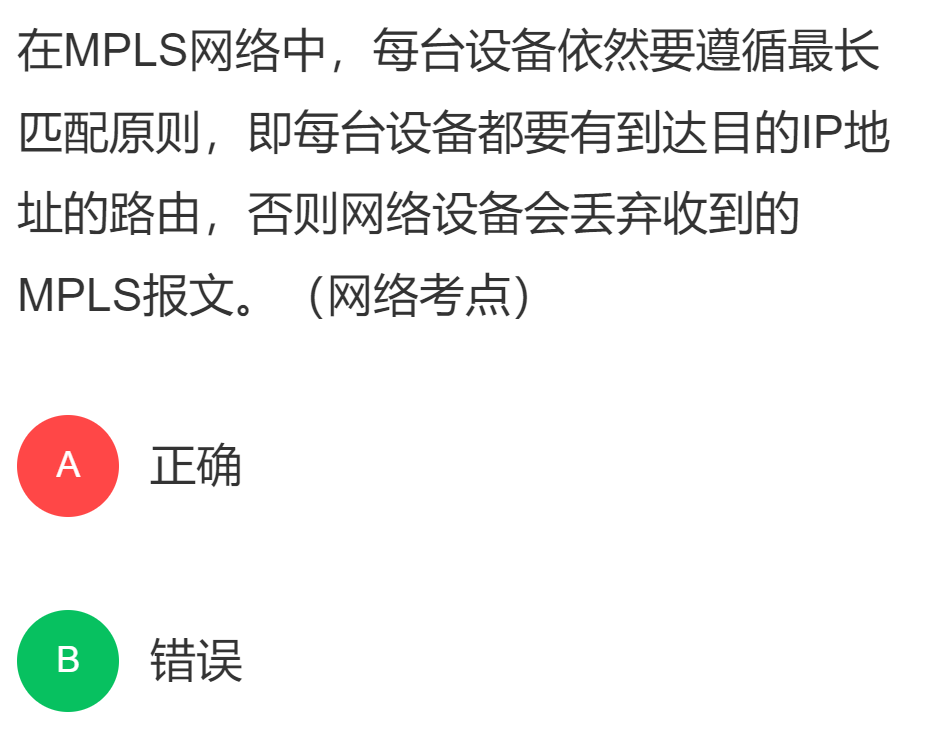
MPLS 的核心:**MPLS 域中间的 P 路由器收到带标签的 MPLS 报文,查的是 LFIB 标签转发表,根据标签做标签交换转发,不查 IP 路由表、不做 IP 最长匹配。
-
只有 ** 入口 PE(Ingress)** 收到原始 IP 报文的时候,才会查询 IP 路由(最长匹配),给报文打上标签。
-
MPLS中间 P 设备 收到带标签报文:只看标签,查找标签转发表 LFIB,交换标签转发,不需要拥有目的 IP 的路由,不执行 IP 最长匹配。
-
只有倒数第二跳弹出标签之后,出口设备才会再查 IP 路由。
题干描述 "每台设备依然要遵循最长匹配原则,每台设备都要有到达目的 IP 地址的路由",这句话是错的。
一句话考点(ICT 竞赛背诵):MPLS 中间路由器转发带标签报文基于标签查表,不查 IP 路由、不做最长匹配。
五、SDN控制器
题目5:
解析
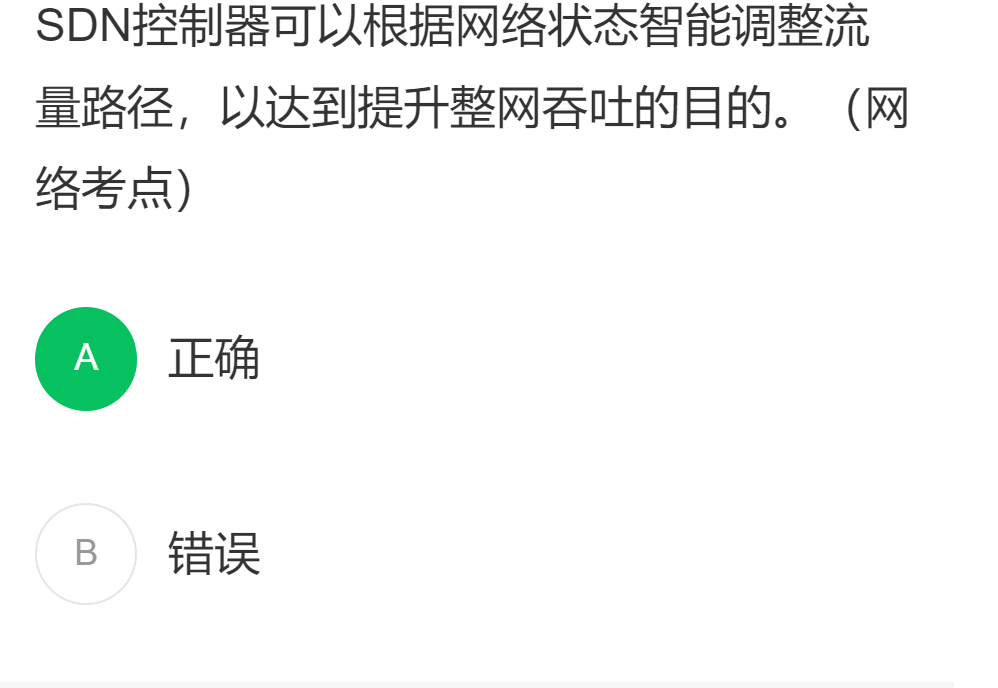
SDN(软件定义网络)的核心特点:控制平面与数据平面分离。
- SDN 控制器掌握全网拓扑、链路带宽、流量负载等全局网络状态。
- 控制器可以基于全局信息动态下发流表,智能调整流量转发路径 ,把流量调度到空闲链路上,避免链路拥塞,从而提升整个网络的吞吐量。
一句话速记:SDN 控制器拥有全网视图,能够动态调度流量,优化网络吞吐。
基础复习+由题目引发的衍生问题和解答
1.什么是流量(在计算机网络领域,流量的含义是什么?)
一、基础定义
流量(网络流量):网络中传输的数据包的集合,指从一个主机 / 设备发送到另一个主机 / 设备的所有报文。
在防火墙、路由器语境下:一条流量(流,flow) 指同一个五元组标识的连续数据包序列,也就是同一通信连接的所有报文。
✅ 流(Flow)的五元组(防火墙会话表核心,必考)
-
源 IP
-
目的 IP
-
源端口
-
目的端口
-
传输层协议(TCP/UDP/ICMP)
只要五元组完全一样,就属于同一条流量;任意一项不同,就是新流量。
举例子: PC (192.168.1.10:1025) → 访问网页服务器 (202.100.1.1:80,TCP) 所有来回的数据包,五元组不变 → 属于同一条流量。
二、两个容易混淆的概念(选择题坑点)
-
流量(flow / 数据流) :侧重一次通信连接的一组报文(防火墙会话表,一条流对应一个会话)
-
带宽流量(数据量,GB/MB) :日常说的手机流量,是传输的数据总字节大小。
ICT 竞赛(防火墙、路由交换)题目里提到的流量,99% 指【数据流 / 流 Flow】,不是字节总量!
三、在华为防火墙里的应用(承接上一题状态检测)
防火墙识别到一个新流量的首包 → 匹配安全策略;允许则创建会话表。 后续属于同一条流量的报文,直接查询会话表转发,不再匹配安全策略。
四、拓展:单向流 vs 双向流
TCP 通信是双向的:
-
客户端发往服务器:正向流
-
服务器回复客户端:反向流
华为防火墙会话表会同时记录双向的流量,会话表里包含正反两个方向。
2.TCP协议
TCP 协议(ICT 备赛精简考点)
TCP:传输层协议,协议号 6,全称传输控制协议 Transmission Control Protocol
✅ 四大核心特点(必背,选择判断高频)
-
面向连接:通信前必须建立连接(三次握手),通信结束释放连接(四次挥手)
-
可靠传输 :保证数据不丢失、不重复、按序送达
-
全双工通信:双方可以同时收发数据
-
面向字节流:没有报文边界,把数据当成连续字节流
对比 UDP:无连接、不可靠、数据报,协议号 17
一、实现可靠传输的 5 大机制
-
序列号 Seq:给每一字节编号,用来排序、去重
-
确认应答 ACK:接收方回复 ACK,告诉发送方:到哪个序号的数据我收到了
-
超时重传:发送方发送报文后启动定时器;超时没收到 ACK → 重新发包
-
流量控制(滑动窗口 rwnd) :防止发送方发太快,把接收方缓冲区撑爆;控制收发双方之间的速率
-
拥塞控制(cwnd 拥塞窗口):防止发送量太大,把整个网络堵死;算法:慢启动、拥塞避免、快重传、快恢复
二、三次握手【建立 TCP 连接】⭐超级高频
目的:同步双方初始序列号 ISN,验证双方收发能力正常
-
第 1 次:客户端→服务器,
SYN=1,Seq=x;客户端状态:SYN_SENT -
第 2 次:服务器→客户端,
SYN=1,ACK=1,Seq=y,Ack=x+1;服务器状态:SYN_RCVD -
第 3 次:客户端→服务器,
ACK=1,Seq=x+1,Ack=y+1;双方进入ESTABLISHED(连接建立,可以传数据)
考题坑:为什么不是两次握手? 两次握手只能保证客户端发、服务器收正常;无法确认服务器发出的数据客户端能不能收到。
三、四次挥手【断开 TCP 连接】⭐高频
TCP 是全双工,两个方向要分别关闭,所以需要 4 次报文
-
客户端→服务器:
FIN=1,客户端不再发送数据(客户端进入 FIN_WAIT1) -
服务器→客户端:
ACK=1,确认收到关闭请求;服务器还能继续发剩下数据(CLOSE_WAIT) -
服务器数据发完,服务器→客户端:
FIN=1 -
客户端→服务器:
ACK=1,确认关闭;服务器直接 CLOSED;客户端等待 2MSL 后关闭
一句话记忆:关闭是单向的,一方说不发了,另一方确认;等另一方数据发完,再发起关闭
四、TCP 标志位(考题常出现)
-
SYN:同步,用来建立连接
-
ACK:确认应答
-
FIN:结束,断开连接
-
RST:重置,强制断开连接
-
PSH:推送,立刻上交应用层
-
URG:紧急位
五、应用场景(选择填空)
TCP 适用:HTTP/HTTPS 网页、FTP 文件传输、SSH 远程登录、邮件 SMTP/POP3 UDP 适用:直播、视频会议、DNS 查询、游戏(追求实时,丢一点没关系)
六、TCP 连接标识
TCP 连接由四元组唯一确定:源 IP、源端口、目的 IP、目的端口
之前防火墙会话五元组 = 四元组 + 协议号(TCP=6)
3.UDP协议
UDP 全称:用户数据报协议 User Datagram Protocol ,传输层,IP 协议号 17
✅ 核心特点(必背,选择题高频)
-
无连接 :通信前不需要建立连接,直接发数据包;没有三次握手。
-
不可靠传输 :没有确认、没有重传。报文丢了不会补发,收到重复报文也不会处理。
-
尽最大努力交付:只负责把报文发出去,不保证对方一定收到。
-
面向报文:保留报文边界,不会拆分合并报文。
-
没有流量控制、没有拥塞控制。
-
开销小,头部简单:UDP 头部固定 8 字节;TCP 头部最少 20 字节。
-
支持一对多、多对多通信(组播、广播)
一句话速记:UDP 简单粗暴,发完不管,开销小,实时性优先。
UDP 头部字段(4 个,每个 2 字节,合计 8 字节)
-
源端口号
-
目的端口号
-
长度(UDP 头部 + 数据总长度)
-
校验和:可选,用来检测报文是否损坏;校验失败直接丢弃。
UDP 适用场景(高频考点,经常和 TCP 一起考)
适合能容忍少量丢包、优先保证实时性的业务:
-
DNS 域名解析
-
视频直播、视频会议
-
网络游戏
-
TFTP 简单文件传输
-
SNMP 网络管理
📊 TCP vs UDP 对比表(直接背!)
表格
| 项目 | TCP | UDP |
|---|---|---|
| 连接 | 面向连接(三次握手) | 无连接 |
| 可靠性 | 可靠传输(ACK、重传) | 不可靠,无确认重传 |
| 控制机制 | 流量控制、拥塞控制 | 无 |
| 头部长度 | 最少 20 字节 | 固定 8 字节 |
| 特点 | 准确,开销大,延迟高 | 开销小,延迟低 |
| 典型业务 | HTTP、HTTPS、FTP、SSH | DNS、直播、游戏、TFTP |
⚠️竞赛易错坑点
-
❌误区:UDP 没有校验。✅UDP有校验和字段,只是可选。
-
❌误区:UDP 不能保证数据有序。✅正确,UDP 报文到达顺序可能乱序,没有排序机制。
-
❌误区:UDP 不能使用端口。✅错误!UDP 同样依靠端口号区分上层应用。
-
重点:UDP 没有会话建立过程,防火墙里 UDP 会话依靠首包自动生成会话,依靠超时老化。
4.端口
- 基本概念
端口是传输层的概念 (TCP/UDP 都有端口),作用:区分同一台主机上不同的应用程序。
IP 负责找到主机 ;端口负责找到主机上的应用进程。 IP + 端口 = 定位到具体应用。
端口编号范围:0 ~ 65535(16bit,2¹⁶=65536 个)
端口分类(必背)
-
公认端口(知名端口 0--1023):固定分配给标准服务,系统服务使用,特权端口。
表格
端口 协议 服务 20 TCP FTP 数据 21 TCP FTP 控制 22 TCP SSH 远程登录 23 TCP Telnet 明文远程 25 TCP SMTP 邮件发送 53 UDP(也可 TCP) DNS 域名解析 67/68 UDP DHCP 80 TCP HTTP 网页 443 TCP HTTPS 加密网页 -
注册端口(1024--49151):厂商 / 应用注册使用,普通软件。
-
动态 / 私有端口(49152--65535):客户端临时随机使用的端口。
客户端发起访问,源端口一般是动态端口;服务器监听知名端口作为目的端口。
- 四元组 & 五元组(和防火墙会话联动!)
TCP/UDP 连接四元组 :源 IP、源端口、目的 IP、目的端口 防火墙会话五元组 :源 IP、源端口、目的 IP、目的端口、协议号(TCP=6,UDP=17)
五元组唯一标识一条网络流量。
-
竞赛高频考点 & 坑点
-
端口独立 :TCP 的 80 端口 和 UDP 的 80 端口,互不干扰,是两个独立端口!(极易挖坑选择题)
-
端口只是标记应用,本身不具备传输数据能力,由 TCP/UDP 使用。
-
服务器:监听目的端口;客户端:随机源端口访问服务器目的端口。
-
端口状态:
LISTEN监听(等待连接,TCP 才有,UDP 无连接,没有 LISTEN 状态) -
一句话速记
IP 找主机,端口找程序;0-1023 知名端口,客户端用高端口。TCP 和 UDP 端口相互独立。
5.交换机
一、基础概念
交换机工作在数据链路层(二层) ,依据MAC 地址转发帧。
路由器看 IP(三层);交换机看 MAC(二层)。
核心作用:在同一个广播域内,转发数据帧,隔离冲突域。
二、核心原理:MAC 地址表(MAC 地址映射表)
MAC 表字段:MAC 地址 + 接口 + VLAN
-
学习 :收到数据帧,读取源 MAC 地址,记录:这个 MAC 从哪个接口进来,写入 MAC 地址表。
-
转发 :读取目的 MAC 地址,查表:
-
✅ 表中存在:单播转发,从对应接口发出(精准转发)
-
❌ 表中没有:泛洪(Flood),向除入接口以外所有接口广播该帧
-
-
老化:MAC 表条目有老化时间(华为默认 300s),长时间无流量则删除。
一句话记忆:源 MAC 学习,目的 MAC 查表;未知单播就泛洪
三、交换机的两大域(必背,选择题高频坑)
-
冲突域 :交换机每个端口是独立冲突域 。 同一端口内设备同时发数据才会冲突;不同端口之间不会冲突。交换机隔离冲突域。
-
广播域 :交换机不能隔离广播域 。 广播帧会在整个 VLAN 内泛洪。想隔离广播域,需要VLAN 或者路由器 / 三层交换机。
对比集线器 Hub:所有端口在同一个冲突域、同一个广播域,现在基本淘汰。
四、二层交换机 vs 三层交换机(竞赛高频对比)
表格
| 项目 | 二层交换机 | 三层交换机 |
|---|---|---|
| 工作层次 | 数据链路层(二层) | 二层 + 网络层(三层) |
| 转发依据 | MAC 地址 | MAC + IP |
| 能否隔离广播域 | ❌不能(依靠 VLAN 划分) | ✅可以,VLANIF 接口实现 VLAN 间路由 |
| 核心功能 | 同网段转发 | 同网段转发 + VLAN 之间路由 |
五、VLAN(虚拟局域网,交换机必考)
VLAN 作用:在一台物理交换机上,逻辑划分多个广播域。
-
同一个 VLAN 内:可以二层互通,广播互相传递
-
不同 VLAN 之间:二层隔离,默认不能直接通信,需要三层设备(三层交换机 / 路由器)实现互通。
VLAN 的两种接口类型(华为交换机)
-
Access :属于1 个 VLAN ,用于连接终端 PC。发出的帧不带标签。
-
Trunk :允许多个 VLAN 通过,用于交换机之间互联;只允许本征 VLAN 帧不带标签,其他 VLAN 带标签。
六、竞赛易错坑点
-
❌误区:交换机根据 IP 地址转发。✅错!二层交换机看 MAC。
-
❌误区:交换机可以隔离广播。✅错!二层交换机不能隔离广播,VLAN 才隔离广播域。
-
❌误区:MAC 地址表永久保存。✅错,有老化时间。
-
广播帧、组播帧、未知单播帧 → 触发泛洪。
6.路由器
一、基础概念
路由器工作在网络层(三层) ,依据IP 地址转发数据包。
对比记忆:二层交换机看 MAC(二层,同网段转发);路由器看 IP(三层,跨网段转发)
核心功能:连接不同网段,隔离广播域。
二、核心原理:路由表
路由表核心条目:目的网络地址 + 子网掩码 + 下一跳 / 出接口 + 优先级 preference + 开销 cost 转发规则:最长匹配原则(最重要!必考) 收到数据包,拿目的 IP,和路由表所有条目匹配,子网掩码最长的那条路由优先选用。
路由的 4 大类来源:
-
直连路由:接口配置 IP,接口 UP 自动生成。优先级 0。
-
静态路由:管理员手动配置。华为默认优先级 60。
-
动态路由协议:路由器之间自动交换路由信息。
-
RIP:距离矢量,度量值跳数,最大 15 跳,优先级 100
-
OSPF:链路状态,度量值开销 cost,优先级 10(内部路由)
-
-
默认路由:0.0.0.0 0.0.0.0,所有路由都不匹配时使用(网关最后手段)
一句话速记:查路由表,最长匹配;优先选优先级小的路由
三、两大域考点(和交换机对比背诵)
-
冲突域:路由器每个接口独立冲突域
-
广播域 :路由器每个接口是独立广播域 ,路由器隔绝广播,广播报文不会从一个接口转发到其他接口!
重点区分:二层交换机不能隔离广播;路由器可以隔离广播域。
四、路由器收到数据包处理流程
-
接收二层帧,剥掉二层头部(去掉源目 MAC),取出三层 IP 报文
-
读取目的 IP 地址,查询路由表,最长匹配
-
找到路由:封装新二层 MAC(下一跳 MAC),从出接口转发
-
没有匹配路由:直接丢弃数据包
-
路由器转发数据包,二层 MAC 会改写,三层源目 IP 不变(普通单播场景,NAT 除外)⭐高频坑点!
五、交换机 vs 路由器对比表(背这个!)
表格
| 项目 | 二层交换机 | 路由器 |
|---|---|---|
| 工作层级 | 数据链路层(二层) | 网络层(三层) |
| 转发依据 | MAC 地址 | IP 地址 |
| 转发单元 | 数据帧 | IP 数据包 |
| 能否隔离冲突域 | ✅每个端口独立冲突域 | ✅每个端口独立冲突域 |
| 能否隔离广播域 | ❌不能(靠 VLAN 逻辑划分) | ✅每个接口天然隔离广播域 |
| 适用场景 | 同一网段内部互通 | 不同网段之间互通 |
六、竞赛高频坑点
-
❌误区:路由器转发时,源目 IP 会改变。✅普通转发源 IP、目的 IP 不变;二层 MAC 地址重新封装(NAT 场景才会改 IP)
-
❌误区:广播包可以穿越路由器。✅路由器不转发广播包,隔离广播域。
-
❌误区:路由表匹配看最短掩码。✅最长掩码优先(最长匹配原则)。
-
优先级 preference:数值越小越优先。