上个月帮朋友排查一个"数据传不上去"的问题,他的环境挺典型:开发机 Windows,测试机两台(一台安卓、一台 iPhone),采集数据的服务器是 Linux。落到抓包这件事上,就是三套环境------Windows 上抓本机的桌面程序,手机上抓 App,服务器上只有终端。以前遇到这种局面是换工具:Windows 装一个、手机配代理、服务器上 tcpdump,光记住三套工具的用法就得小半天。这次换了条路:用 TraceEagle 做这套全平台抓包,三端用同一套操作走下来,这篇把这次排查按顺序记下来:每个系统境里怎么抓、抓完的数据怎么合到一处看
先说清:全平台的"全",不只指能装几个系统
抓包语境的"全平台"分两层。一层是软件能装在几个系统上------Wireshark 三系统都能跑,但手机流量要另想办法;Charles 在桌面上好用,手机上还得单独配证书和代理。另一层是流量来源覆盖到哪:本机、连着的手机、局域网设备、远端服务器。实际工作流里卡人的恰恰是第二层------流量是散在好几个系统上的,软件能装没装到"抓得到"的那一层上。
跨端抓包的技术麻烦主要在两个地方:一是驱动与权限,Windows 的网卡抓包要装 Npcap、macOS 要给权限、Linux 要 root 或相应 capability,每家一套;二是手机端的证书生态,安卓高版本不再信任用户证书,iOS 的政策也一年比一年紧。所谓全平台,值钱的部分就是把这几类差异收进同一套操作里,而不是每换一个环境就换一套流程。
下面按这次走的顺序,一个环境一个环境说。
Windows:本机流量,代理和网卡两种抓法都能用
朋友要查的第一个问题是桌面客户端上传失败。Windows 上两种抓法都通:走代理抓包,把客户端流量指到本地代理,装好根证书就能看 HTTPS 明文;不想动代理设置就切网卡抓包,直接抓整块网卡,HTTP 和非 HTTP 的流量一起进来。他在 Windows 上配代理时没折腾 iTunes 驱动之类的东西,装完证书就能抓。
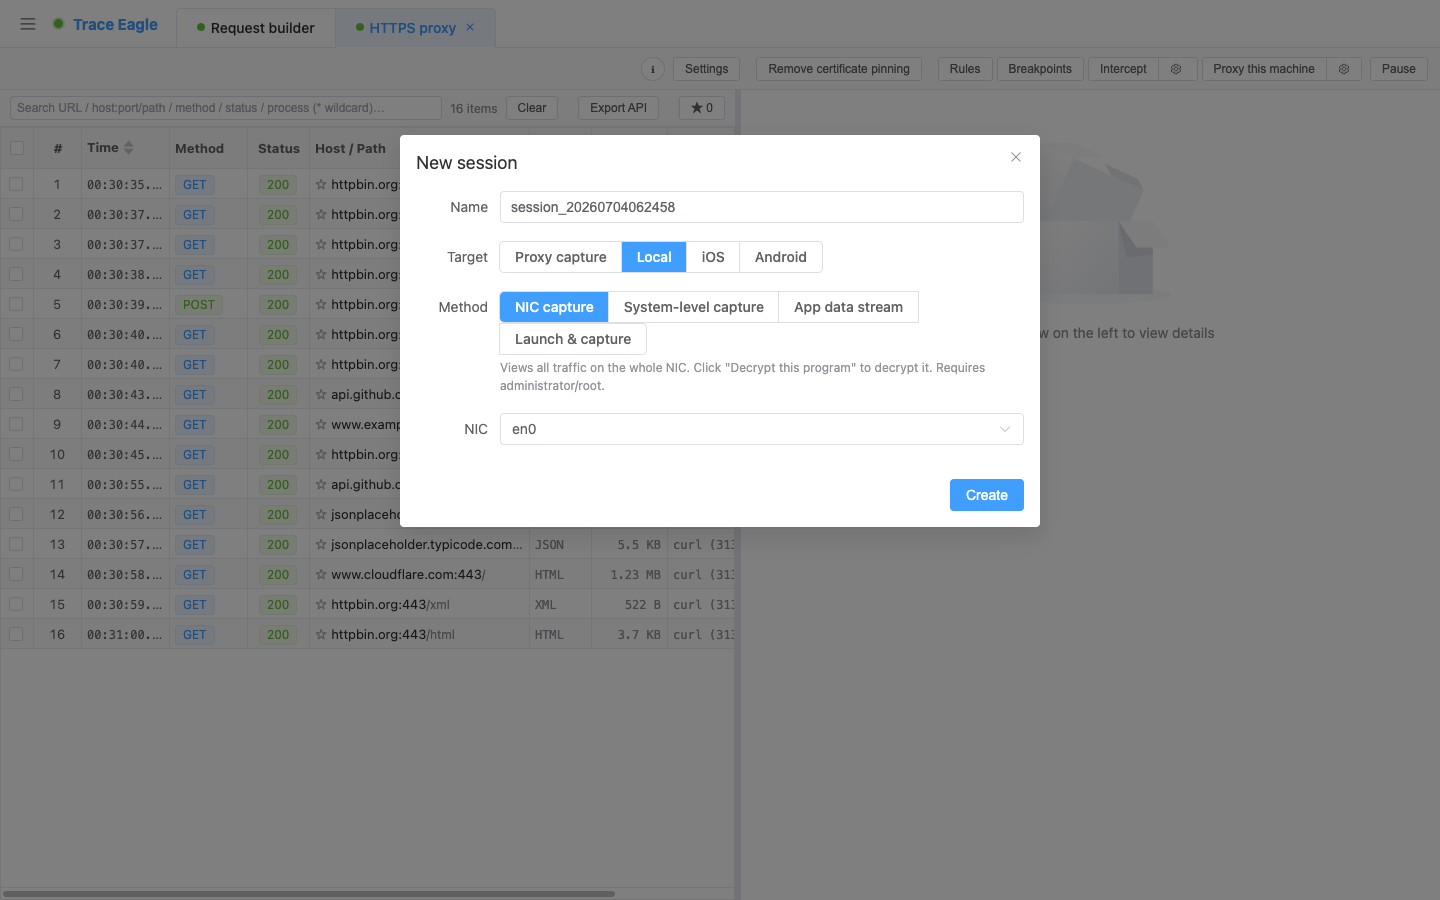
这一步和后面两步用的其实是同一套规则语法------网卡抓包的显示过滤、代理会话的改写规则,界面和写法不因系统变。这是他后面最常用的一处:配置跟着人走,不跟着系统走。
iPhone:USB 连上直接抓,不用越狱
第二个环境是 iPhone。这类需求最容易卡在"免越狱"上------代理式抓法对证书绑定的 App 无能为力,走系统级路线又要越狱,两头堵。这次绕开的办法是 USB 直连:设备连上后直接抓流量,不需要 rvictl 那一套(那是 macOS 专属的命令,Windows 上用不了),也不需要越狱。Windows 和 macOS 上的操作步骤一致,朋友在 Windows 上完成了全部操作。
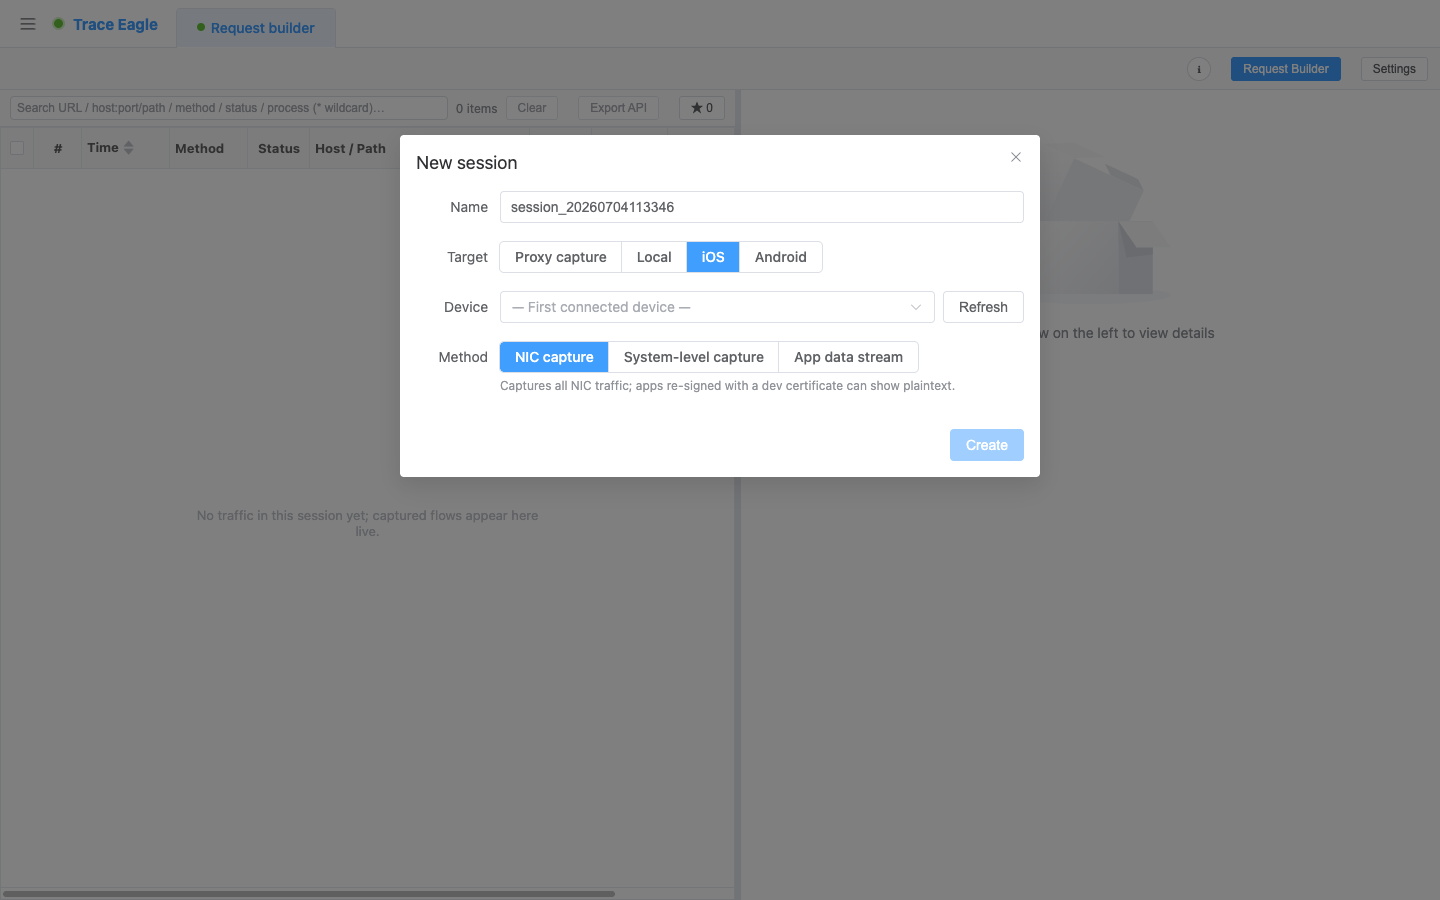
安卓这边顺带记一笔:高版本安卓不信任用户证书,装到系统层要 root。免证书的整机抓法是从网卡层取流量再解密,手机端不用装任何东西------这次那台安卓测试机走的就是这条路,和 iPhone 在同一个请求列表里出现。
Linux 服务器:没有图形界面也能抓
服务器上没有 GUI,这是很多人卡住的地方。TraceEagle 在 Linux 上提供命令行方式,服务器抓包不用装桌面环境;还有一种更省事的:远程抓包------在 Windows 开发机上直接发起对 Linux 服务器的抓包任务,抓到的流量回到本机界面里看,不用登录服务器倒文件。
这次查的问题恰好在这台服务器上收口:客户端传的数据到了服务器,服务端处理后再转发第三方接口,问题出在转发出去的那一跳。远程抓包把那几条出向请求直接抓回了开发机上。
三端的数据合到一处看
这一步才是"全平台"真正的落点。以前拼工具时,Windows 抓的、手机抓的、服务器抓的分别在三个地方,对齐时间线靠导出文件加手工比对。这次三端流量在 TraceEagle 里进了同一个请求列表:电脑抓的请求和手机上抓的请求挨着排,筛选、解码、导出是同一套操作。
具体的用法有两个:出问题的请求从手机端到服务器端一路顺着看,同一笔业务在哪一跳断的,列表里前后翻就能对上;另一个是跨端对比------安卓和 iPhone 各抓一份同一个请求,选中做对比,参数差异直接列出来,不用肉眼逐行核对。
顺便回答几个问题
每台设备都要重新配置一遍吗? 规则和证书配置跨平台同一套,Windows 上写好的改写规则拿到 macOS 或 Linux 上直接生效,不用重写。手机端是配置抓取通道,装一次之后平时不用管。
Linux 服务器不方便装东西怎么办? 命令行方式对服务器很轻;或者直接用远程抓包,从开发机发起,服务器侧不需要常驻什么。
抓到的数据能导出去吗? 可以,整段会话导出标准 HAR 1.2,原始流量导出 pcap / pcapng,交给 Wireshark 之类的工具接着分析,或者按 HAR 交付给同事。
拼装几件开源工具不行吗? 行,Wireshark 加 tcpdump 加手机代理的组合很多人都在用,各件工具本身都很扎实。差别在切换成本:每换一个环境就换一套界面、一套用法、一套导出流程,三端来回切的时候这部分开销不小。
和拼装工具链的关系
这套组合不是要替代谁。Wireshark 的协议级分析深度没有对手,tcpdump 在服务器上的顺手程度也是多年的口碑;全平台一体化工具解决的是另一件事------同一个操作方式覆盖所有环境,把"换环境就换工具"这件事去掉。
实际用法上两者是叠着的:日常抓包、跨端排查用一体化工具走,需要看 TCP 重传、时序细节的时候,把 pcap 导出来丢进 Wireshark。这次排查收口的那一步就是这么干的:服务端那条连接的不规则重传,还是 Wireshark 帮着确认的。
这次三端走下来,最顺手的其实是跨端对比:安卓和 iPhone 各抓一份同一个请求,选中直接比参数差异,不用把两个文件倒来倒去。