做数据集整理这件事快一年了,前前后后扒过数万个开源YOLO数据集。
第04期发出来后,有朋友说想看点电力巡检和矿山场景的,这一期正好凑齐了------从输电杆塔的金具螺栓,到露天矿的采场矿带,再到后厨的洗手监控。
这一期挑了10个,标注规范、开箱即用,希望能继续帮大家省去找数据集的时间。
数据集列表
1. 工厂指示牌识别数据集
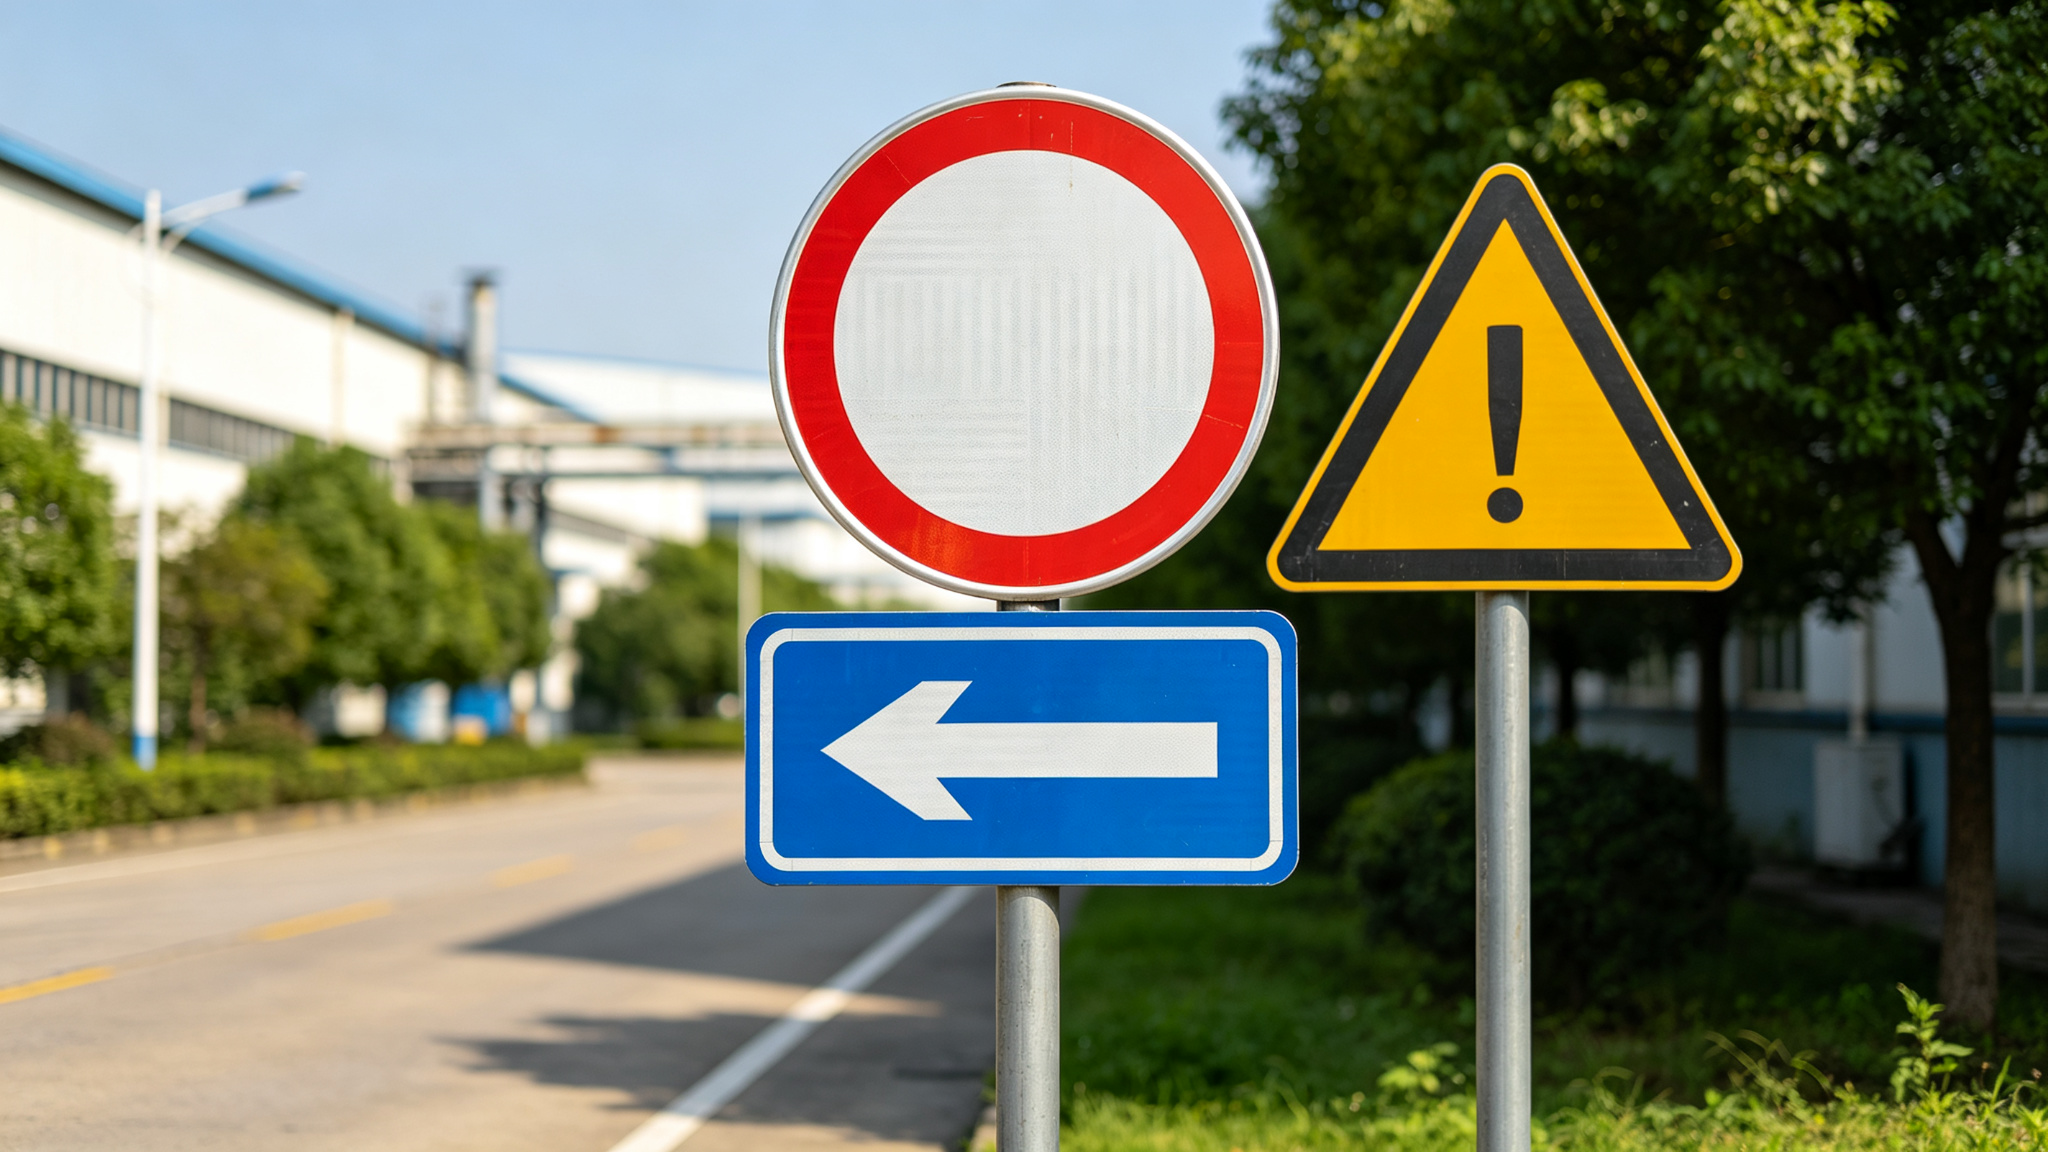
- 任务类型:目标检测
- 应用领域:智慧交通/自动驾驶
- 详细介绍:采集自真实道路与厂区周边环境,涵盖禁止通行、限速、环岛、减速带、交通信号灯、让行、停车等18类常见交通标志的检测数据集,YOLO格式标注,适用于自动驾驶、智慧交通监控与辅助驾驶视觉感知模块训练。
2. 无人机检测数据集
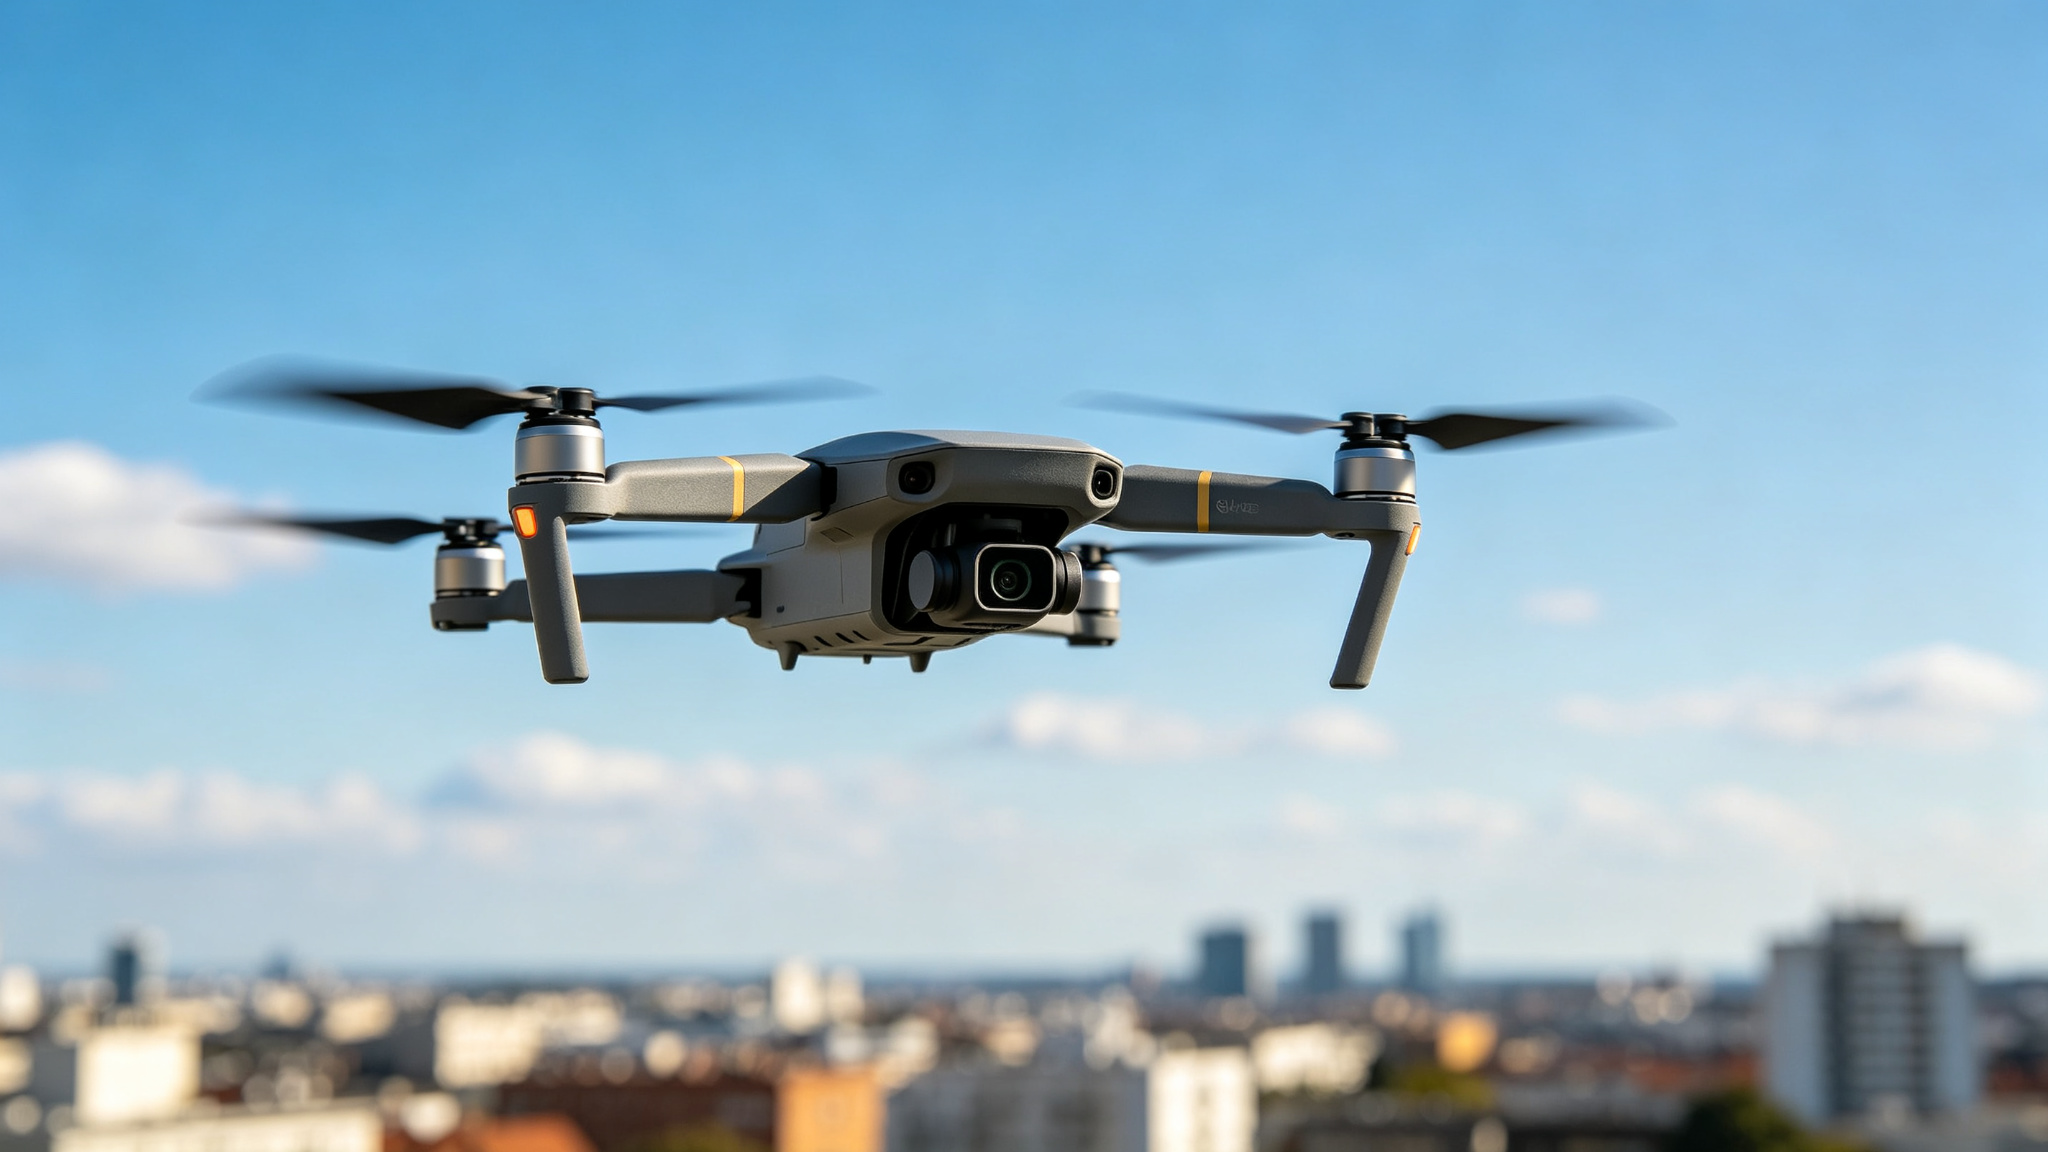
- 任务类型:目标检测
- 应用领域:低空安防/反无人机
- 详细介绍:面向低空无人机目标检测场景,共标注16711张图像,涵盖多旋翼与固定翼等两类无人机目标,覆盖不同高度、光照与背景,YOLO格式标注,适用于反无人机系统、低空空域管理与智慧机场安防监控。
3. 挂点金具螺栓检测数据集
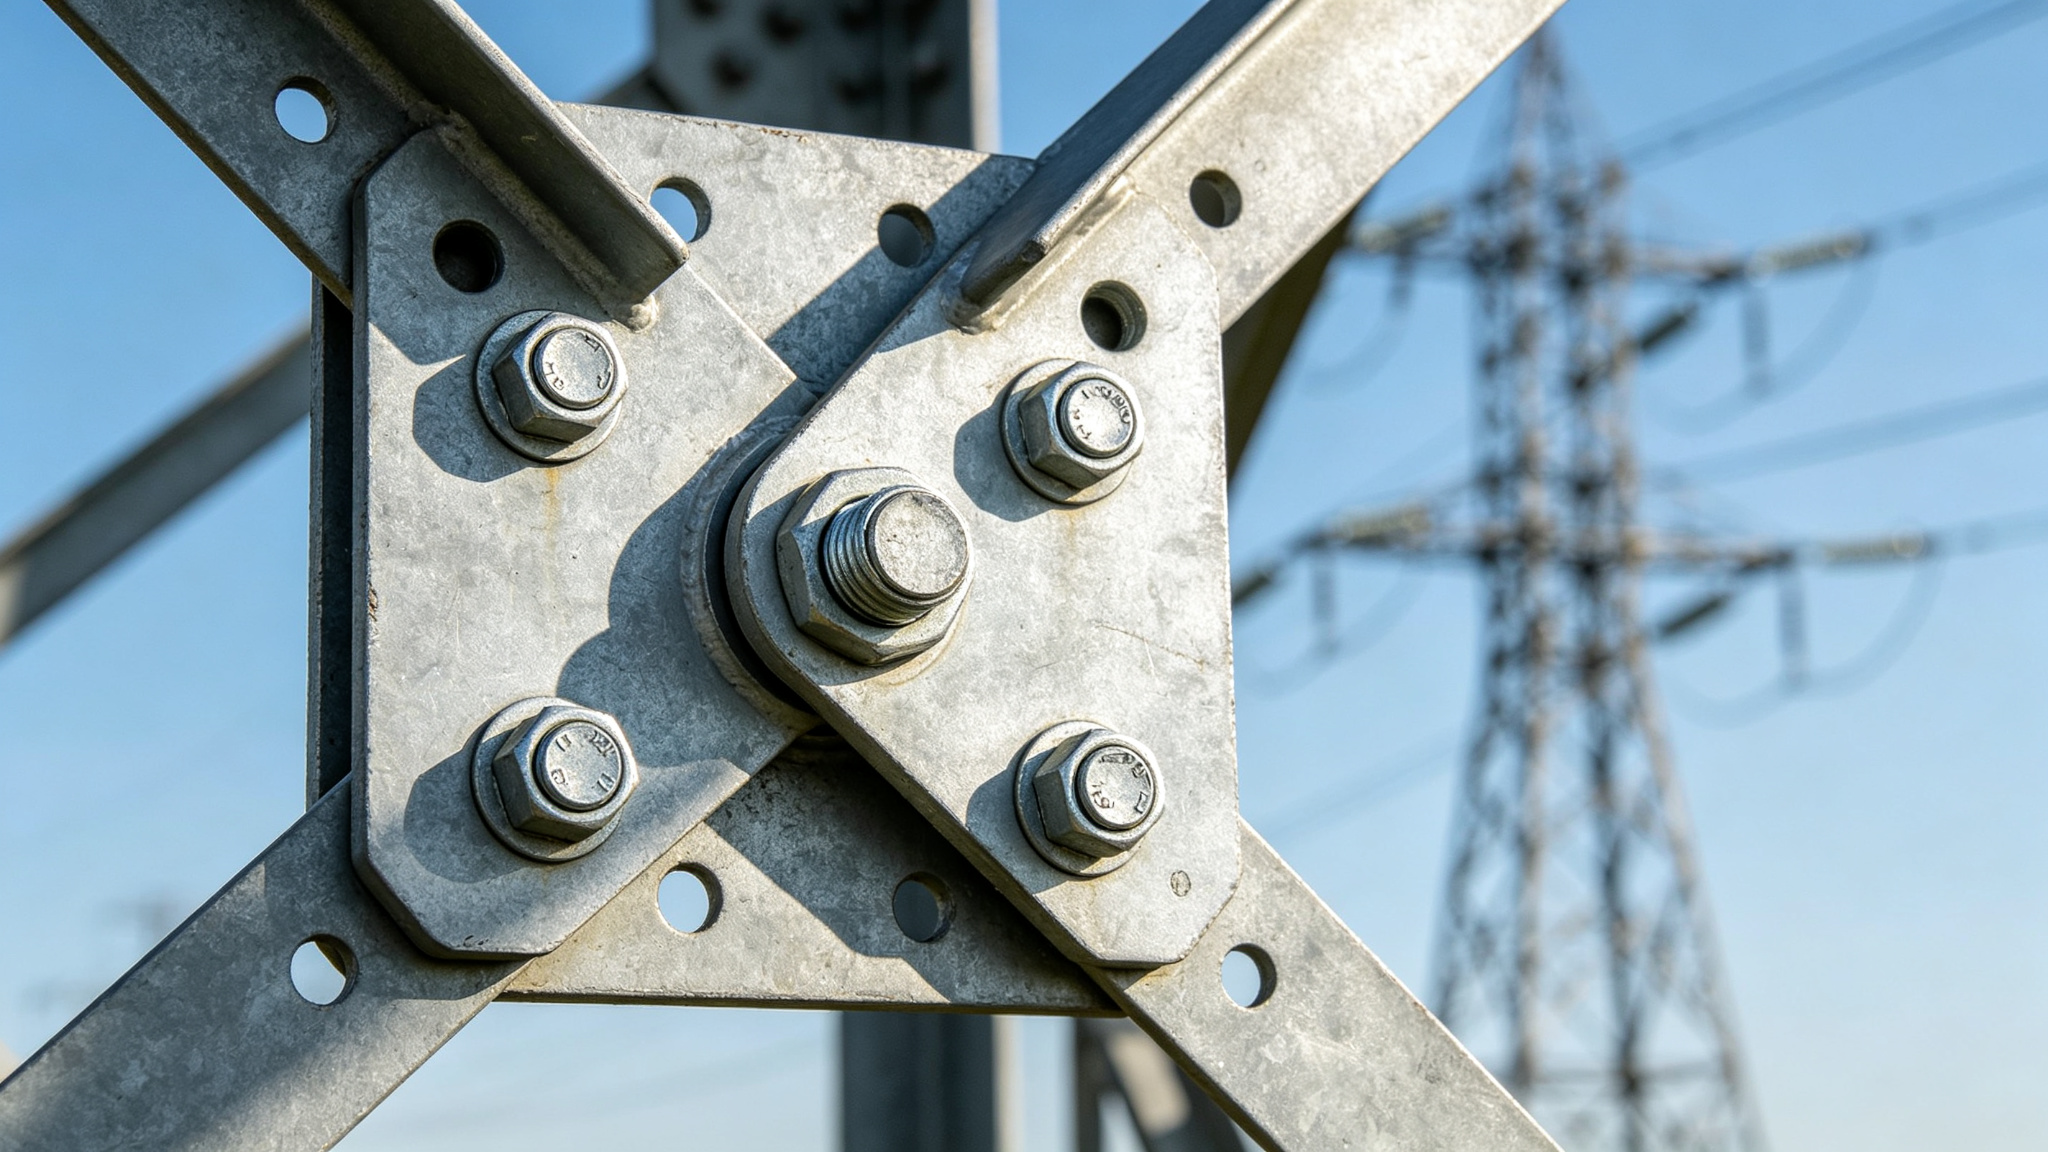
- 任务类型:目标检测
- 应用领域:电力巡检/输电运维
- 详细介绍:面向输电线路挂点金具与螺栓孔的无人机航拍自动巡检场景,标注挂点金具与螺栓孔两类关键结构件,YOLO格式标注,可用于输电杆塔挂点部位缺陷定位、螺栓松动识别与智能巡检模型训练。
4. 火车车轮表面缺陷检测数据集
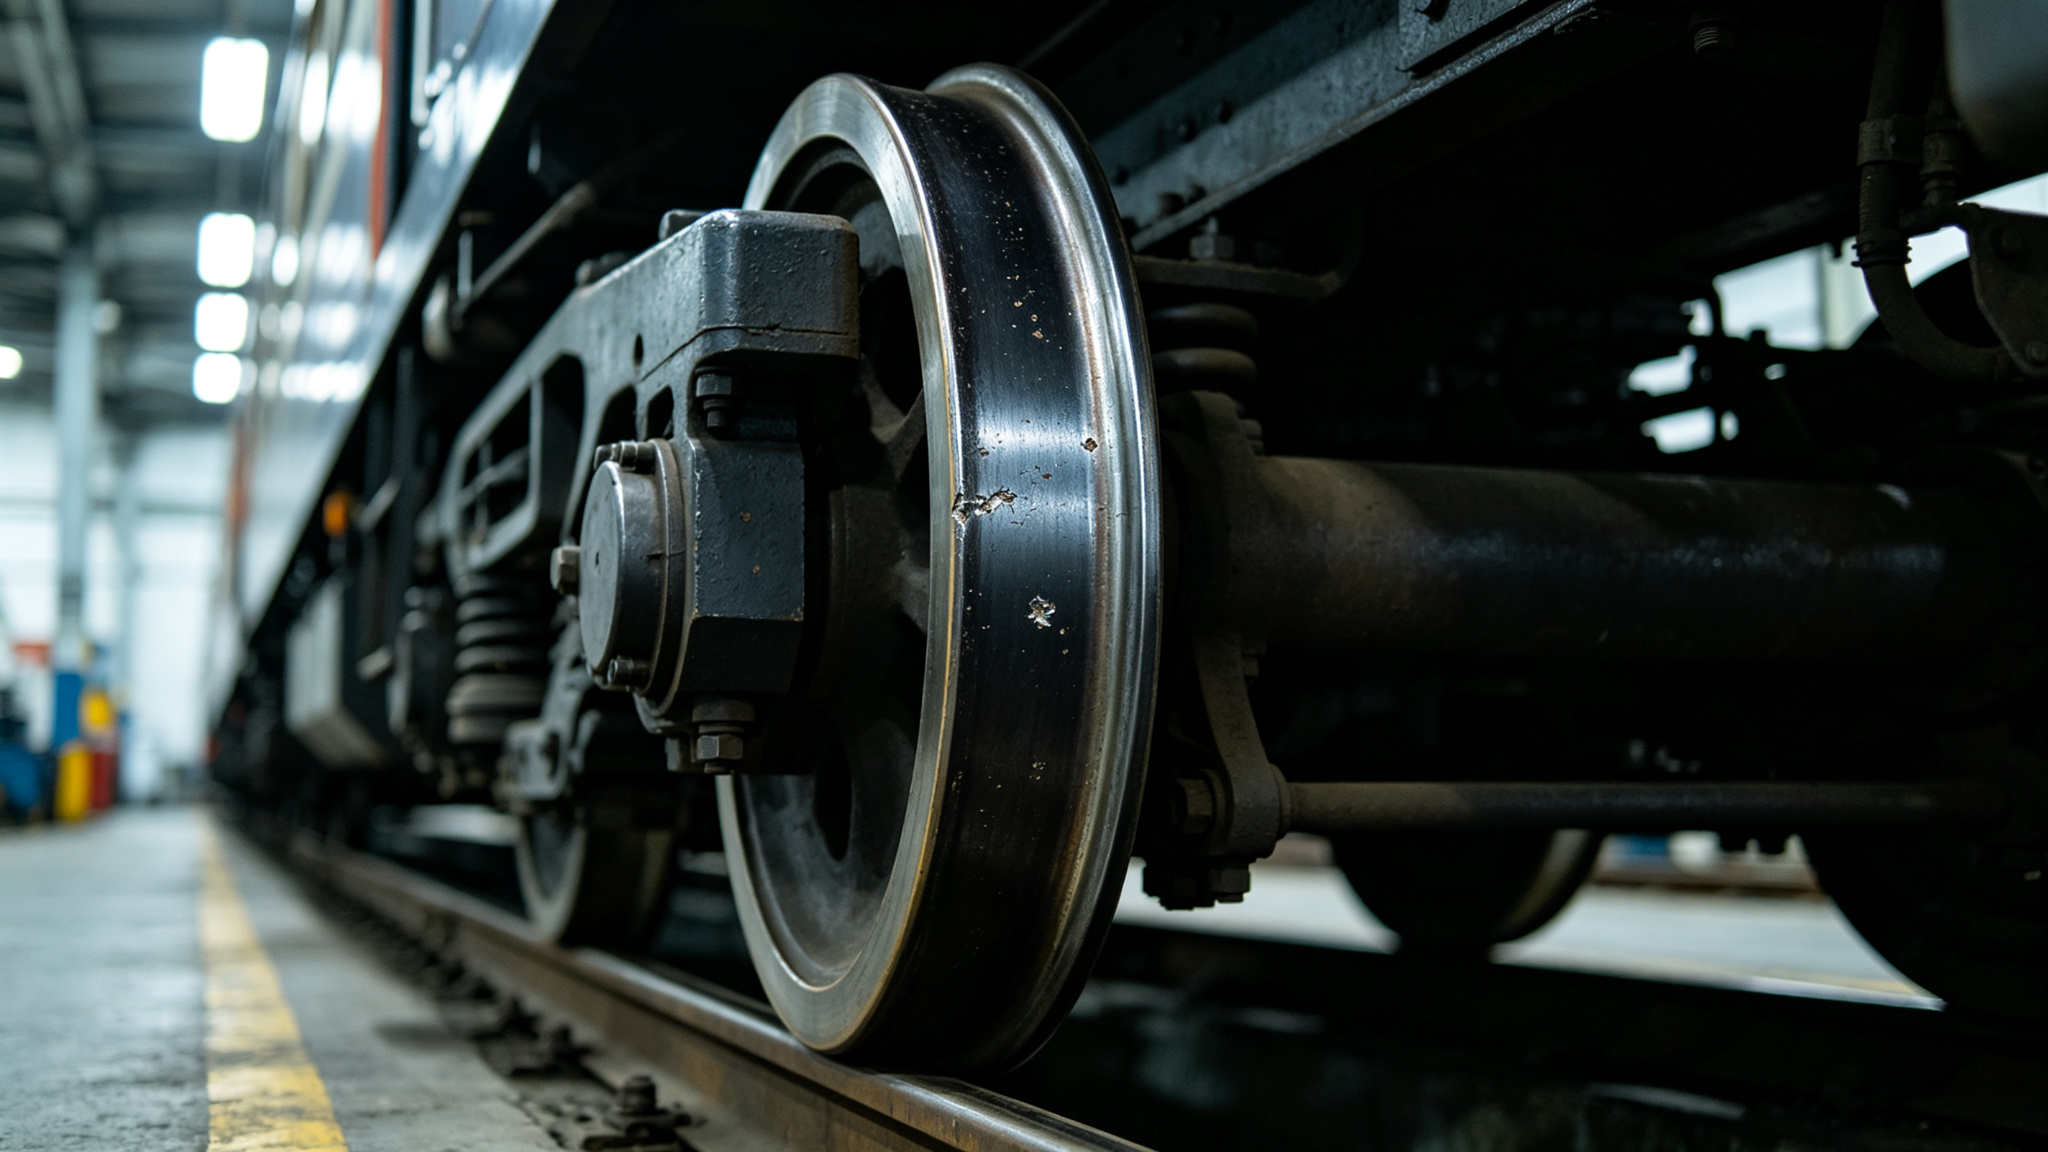
- 任务类型:目标检测
- 应用领域:轨道交通/工业质检
- 详细介绍:聚焦火车车轮踏面与轮辋表面的擦伤、孔洞、污斑三类典型缺陷,基于真实车轮检测图像标注,YOLO格式标注,可用于轮对自动化探伤、车辆段检修辅助与轨道交通运维AI模型训练验证。
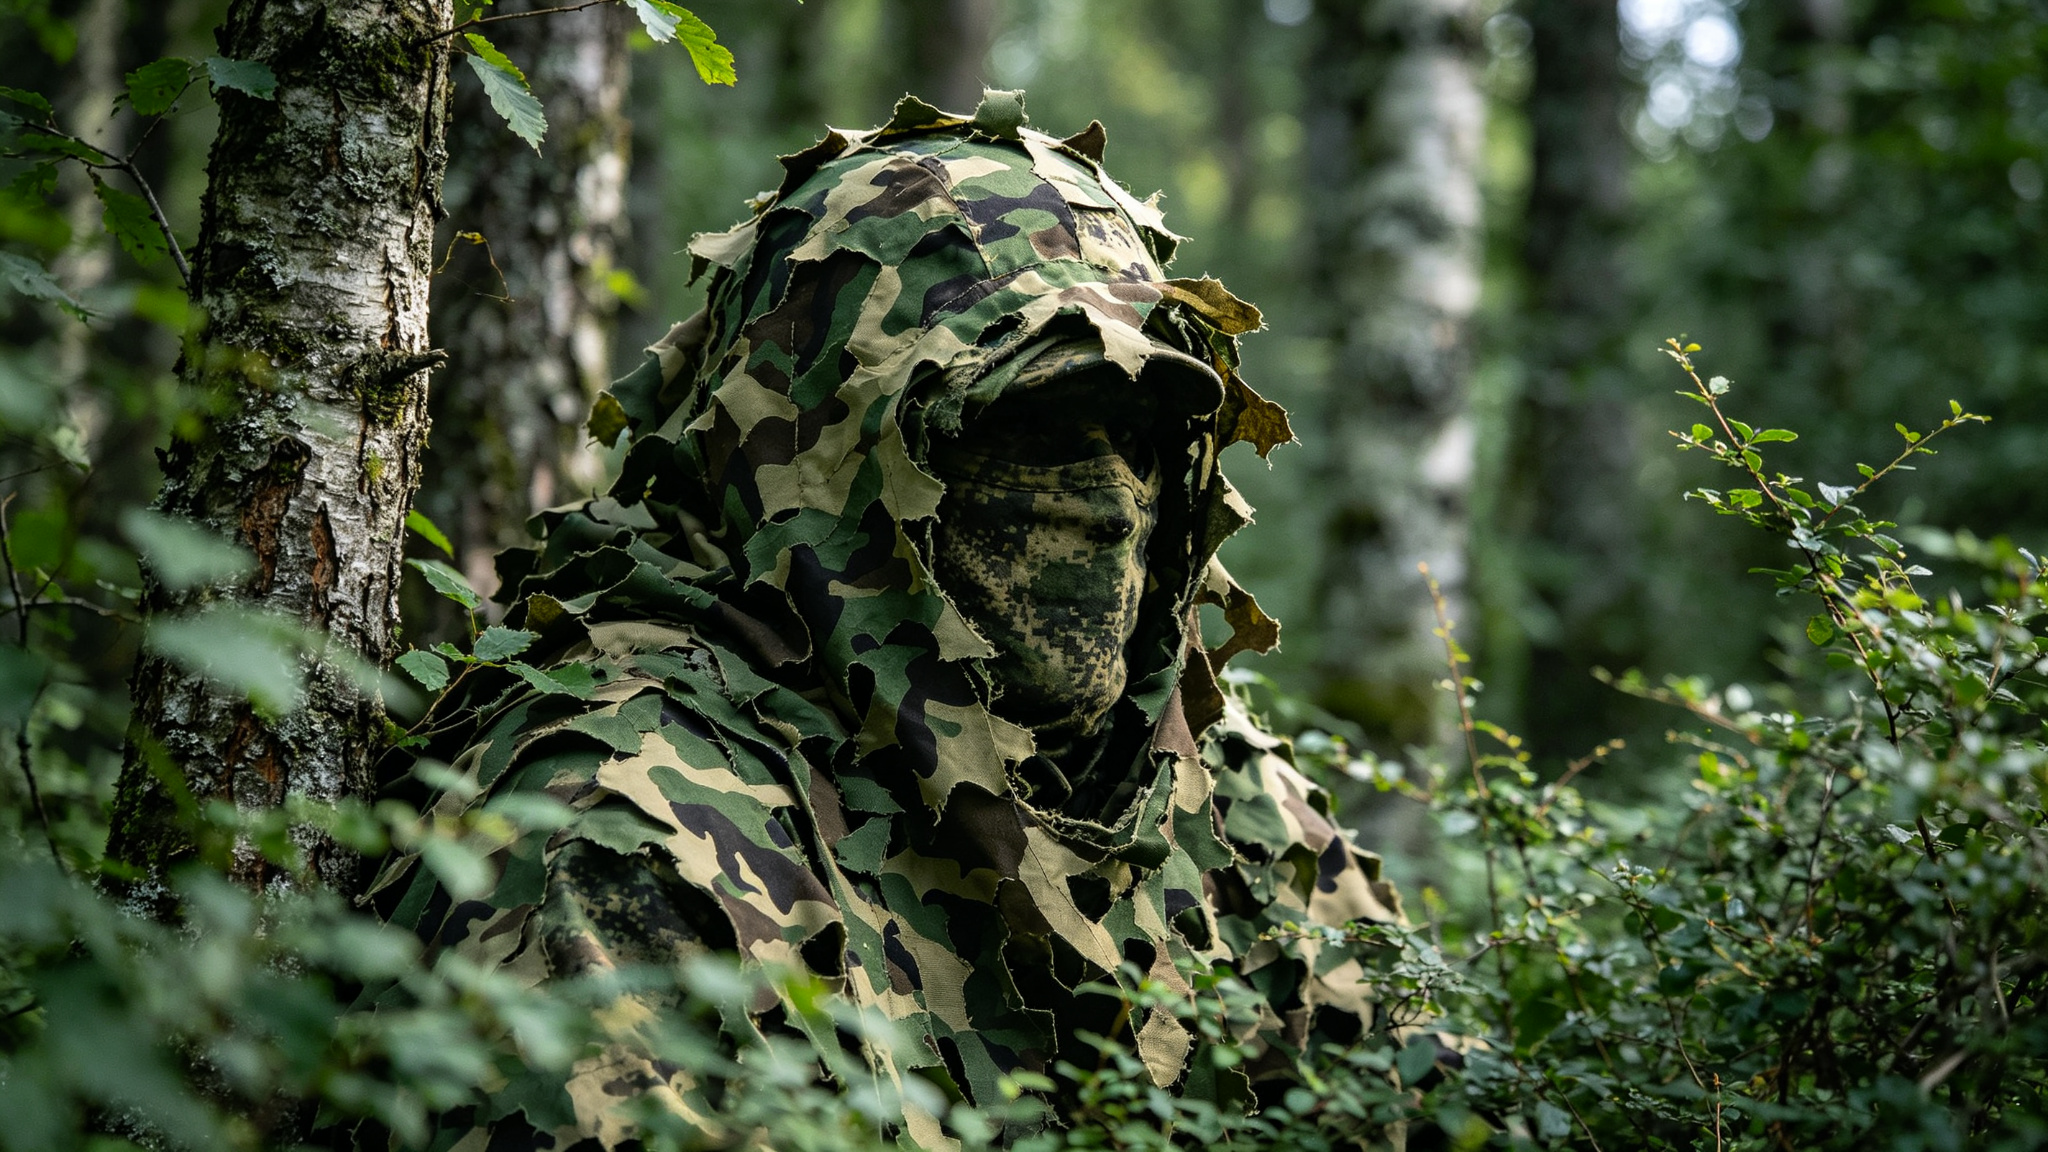
5. 伪装效果评估识别数据集
- 任务类型:目标检测
- 应用领域:低可观测目标识别
- 详细介绍:面向战场伪装与自然背景融合目标的识别场景,标注在植被、地形中经过伪装处理的目标,YOLO格式标注,可用于伪装效果量化评估、低可观测目标检测算法研发与视觉显著性模型训练。
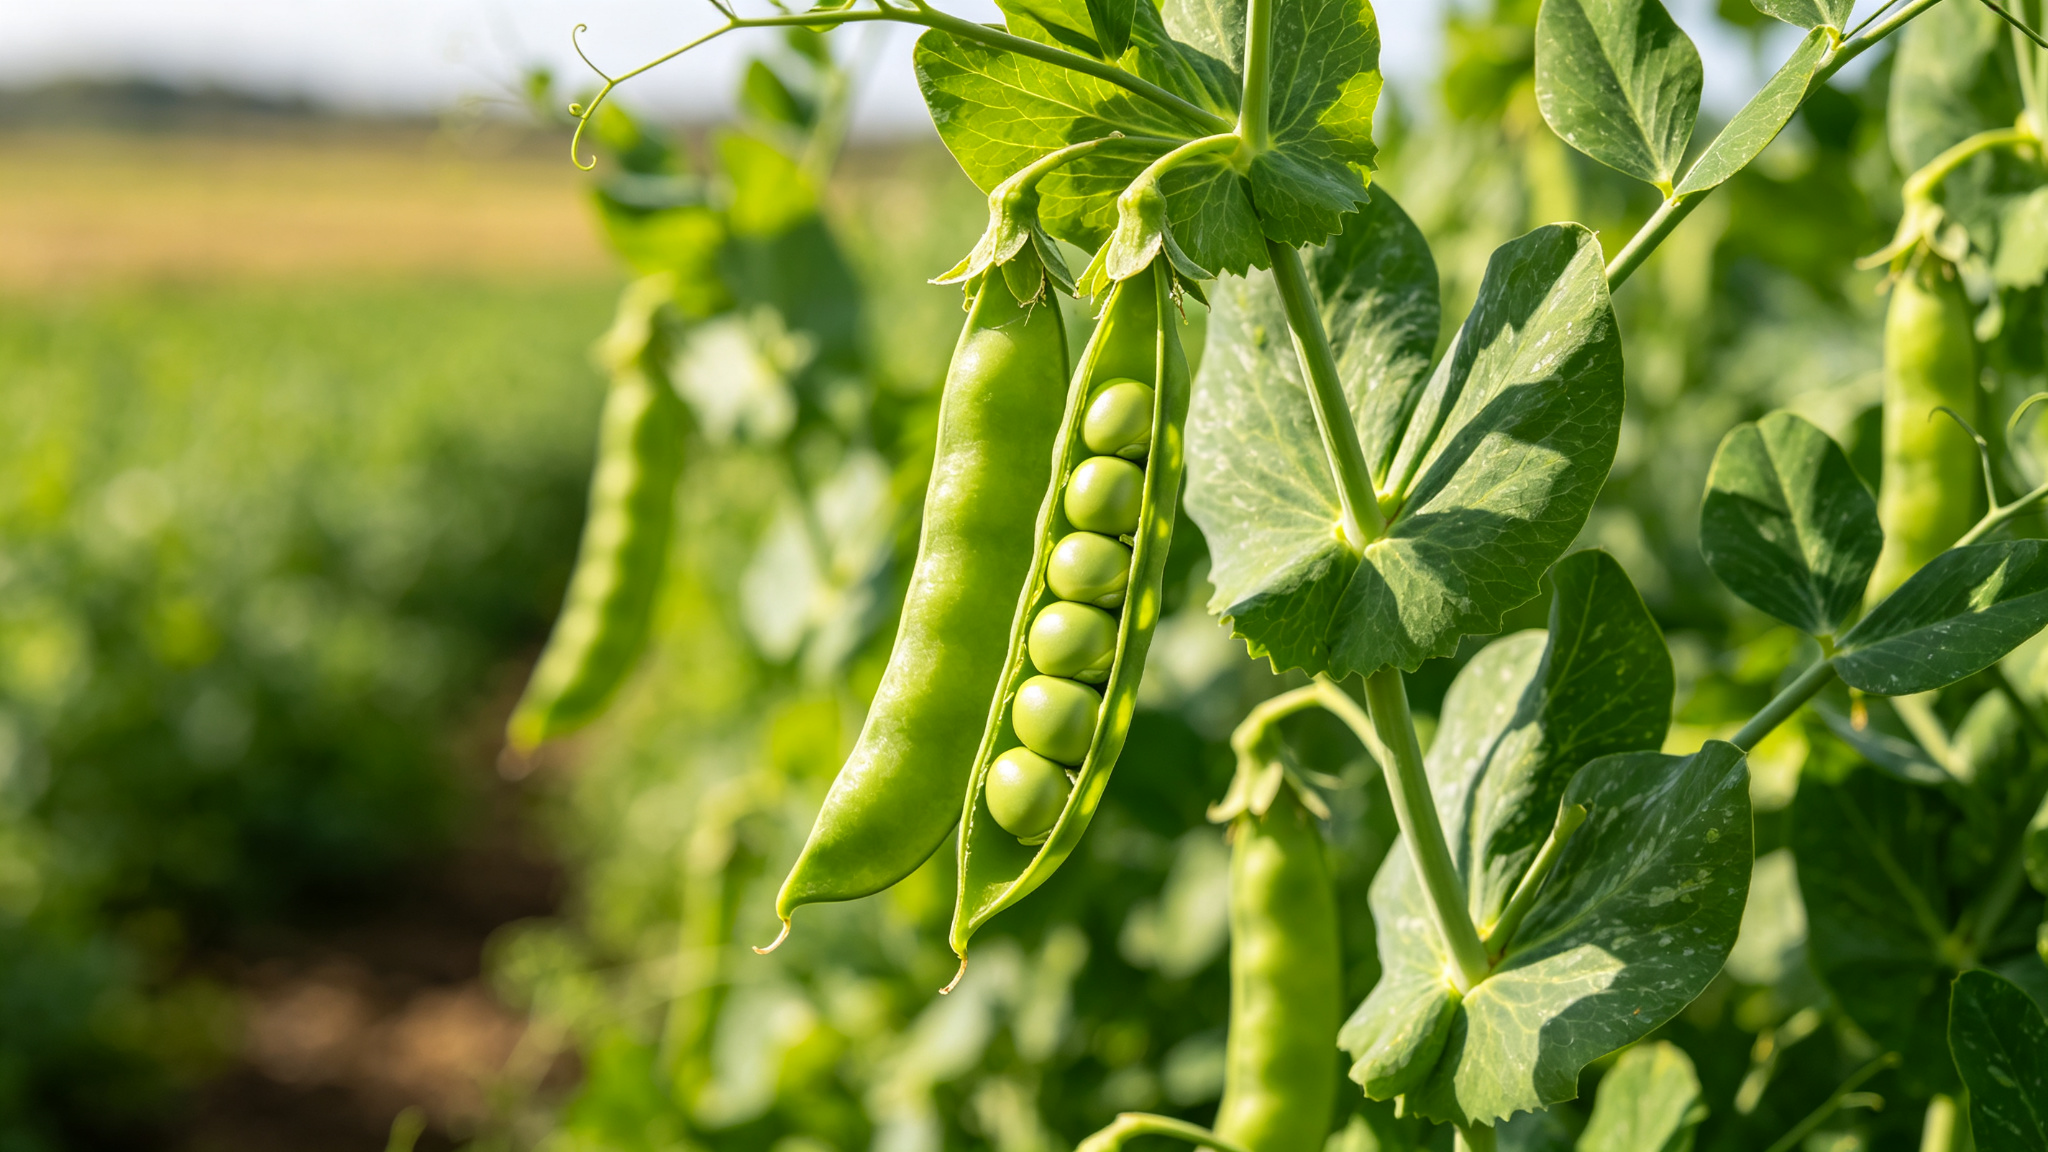
6. 豌豆识别数据集
- 任务类型:目标检测
- 应用领域:农业识别/计算机视觉
- 详细介绍:面向豌豆主题的多类别目标检测数据集,共标注1776张图像,包含9个检测类别,YOLO格式标注,适用于农业果实识别、多类别目标检测算法研究与模型训练验证。
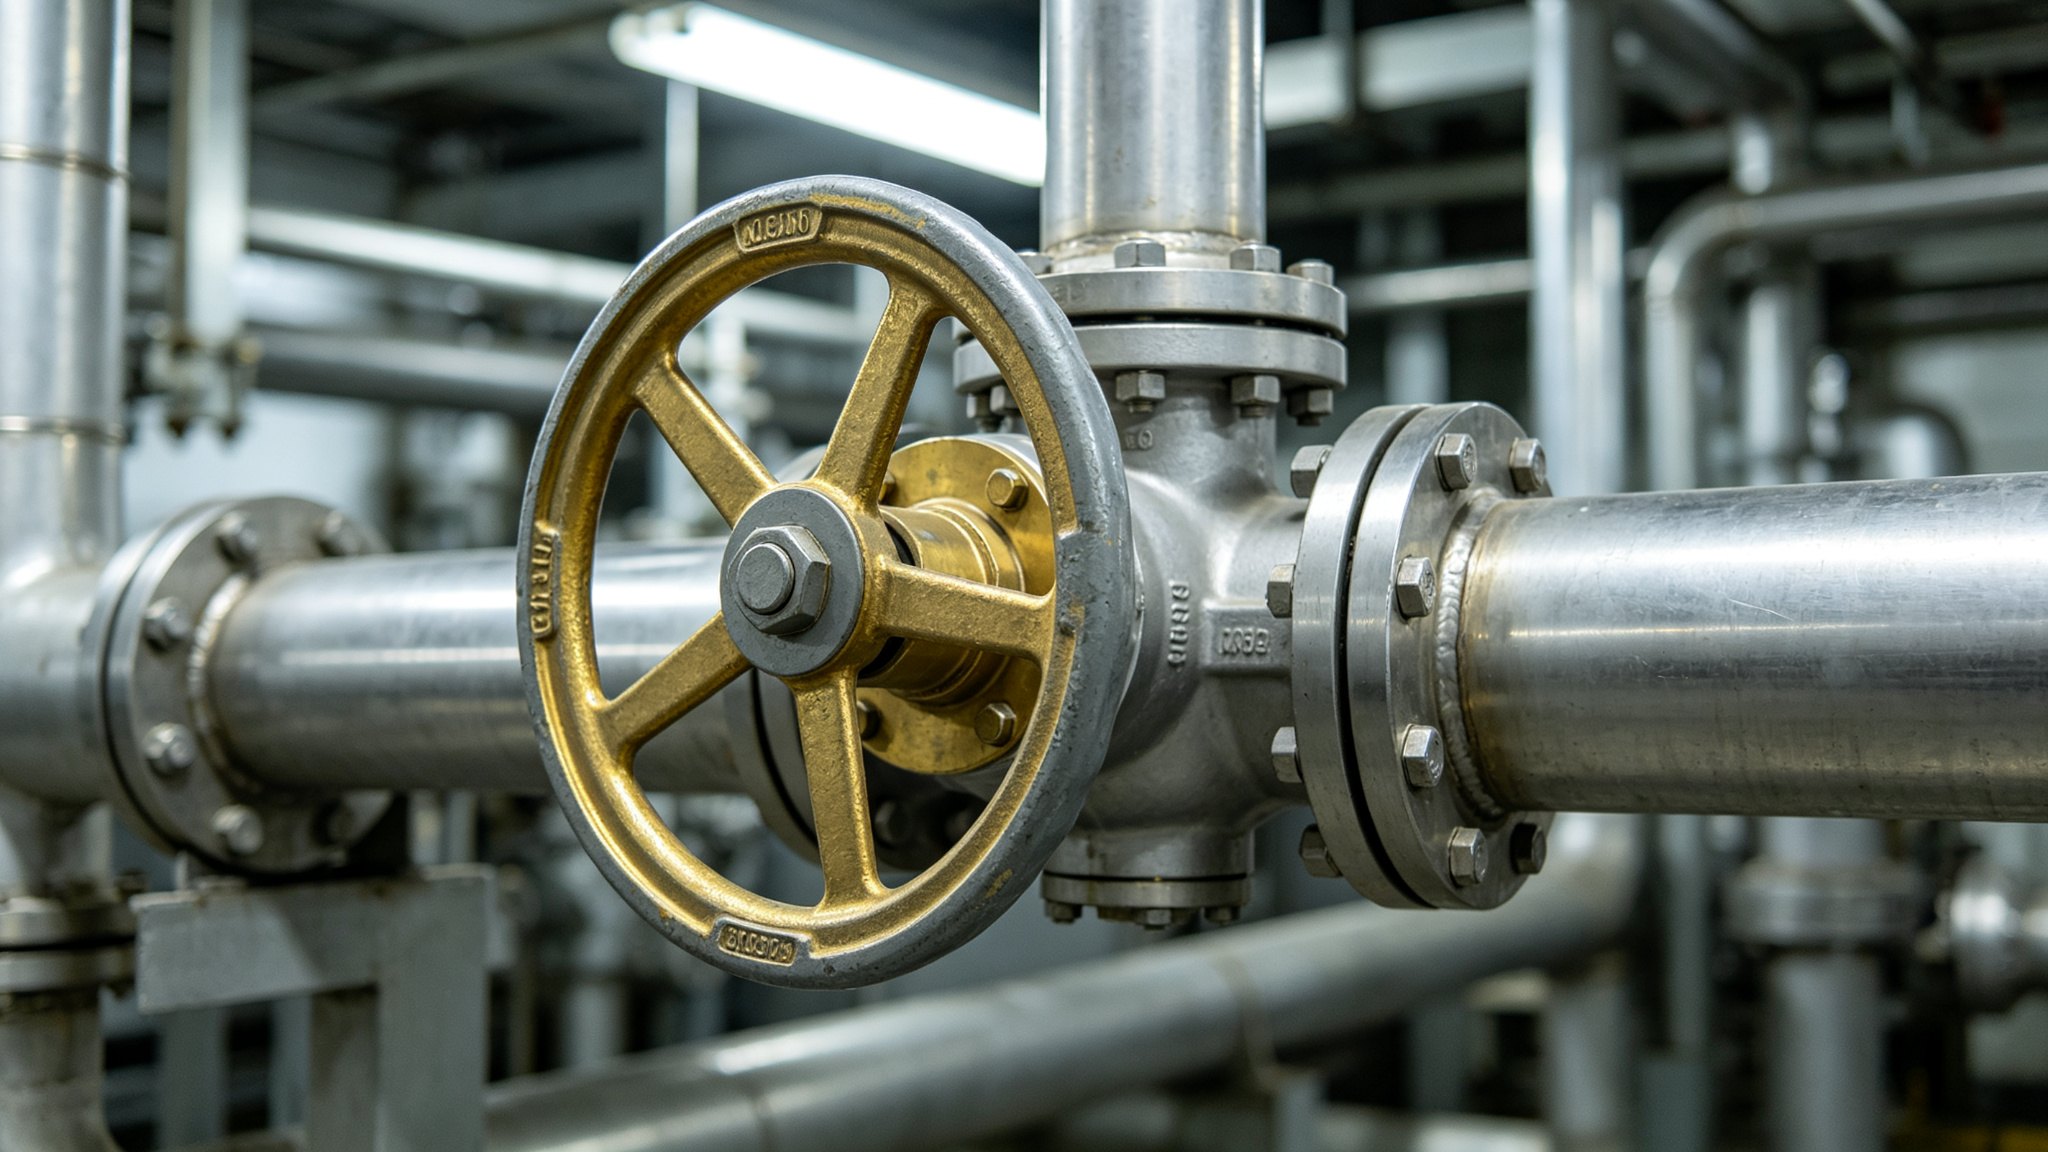
7. 阀门识别数据集
- 任务类型:目标检测
- 应用领域:工业视觉/流程工业
- 详细介绍:面向工业流体控制场景中的阀门识别,共标注3932张图像,包含16类不同形态与状态的工业阀门目标,YOLO格式标注,适用于化工、能源等流程工业的设备巡检与视觉识别。
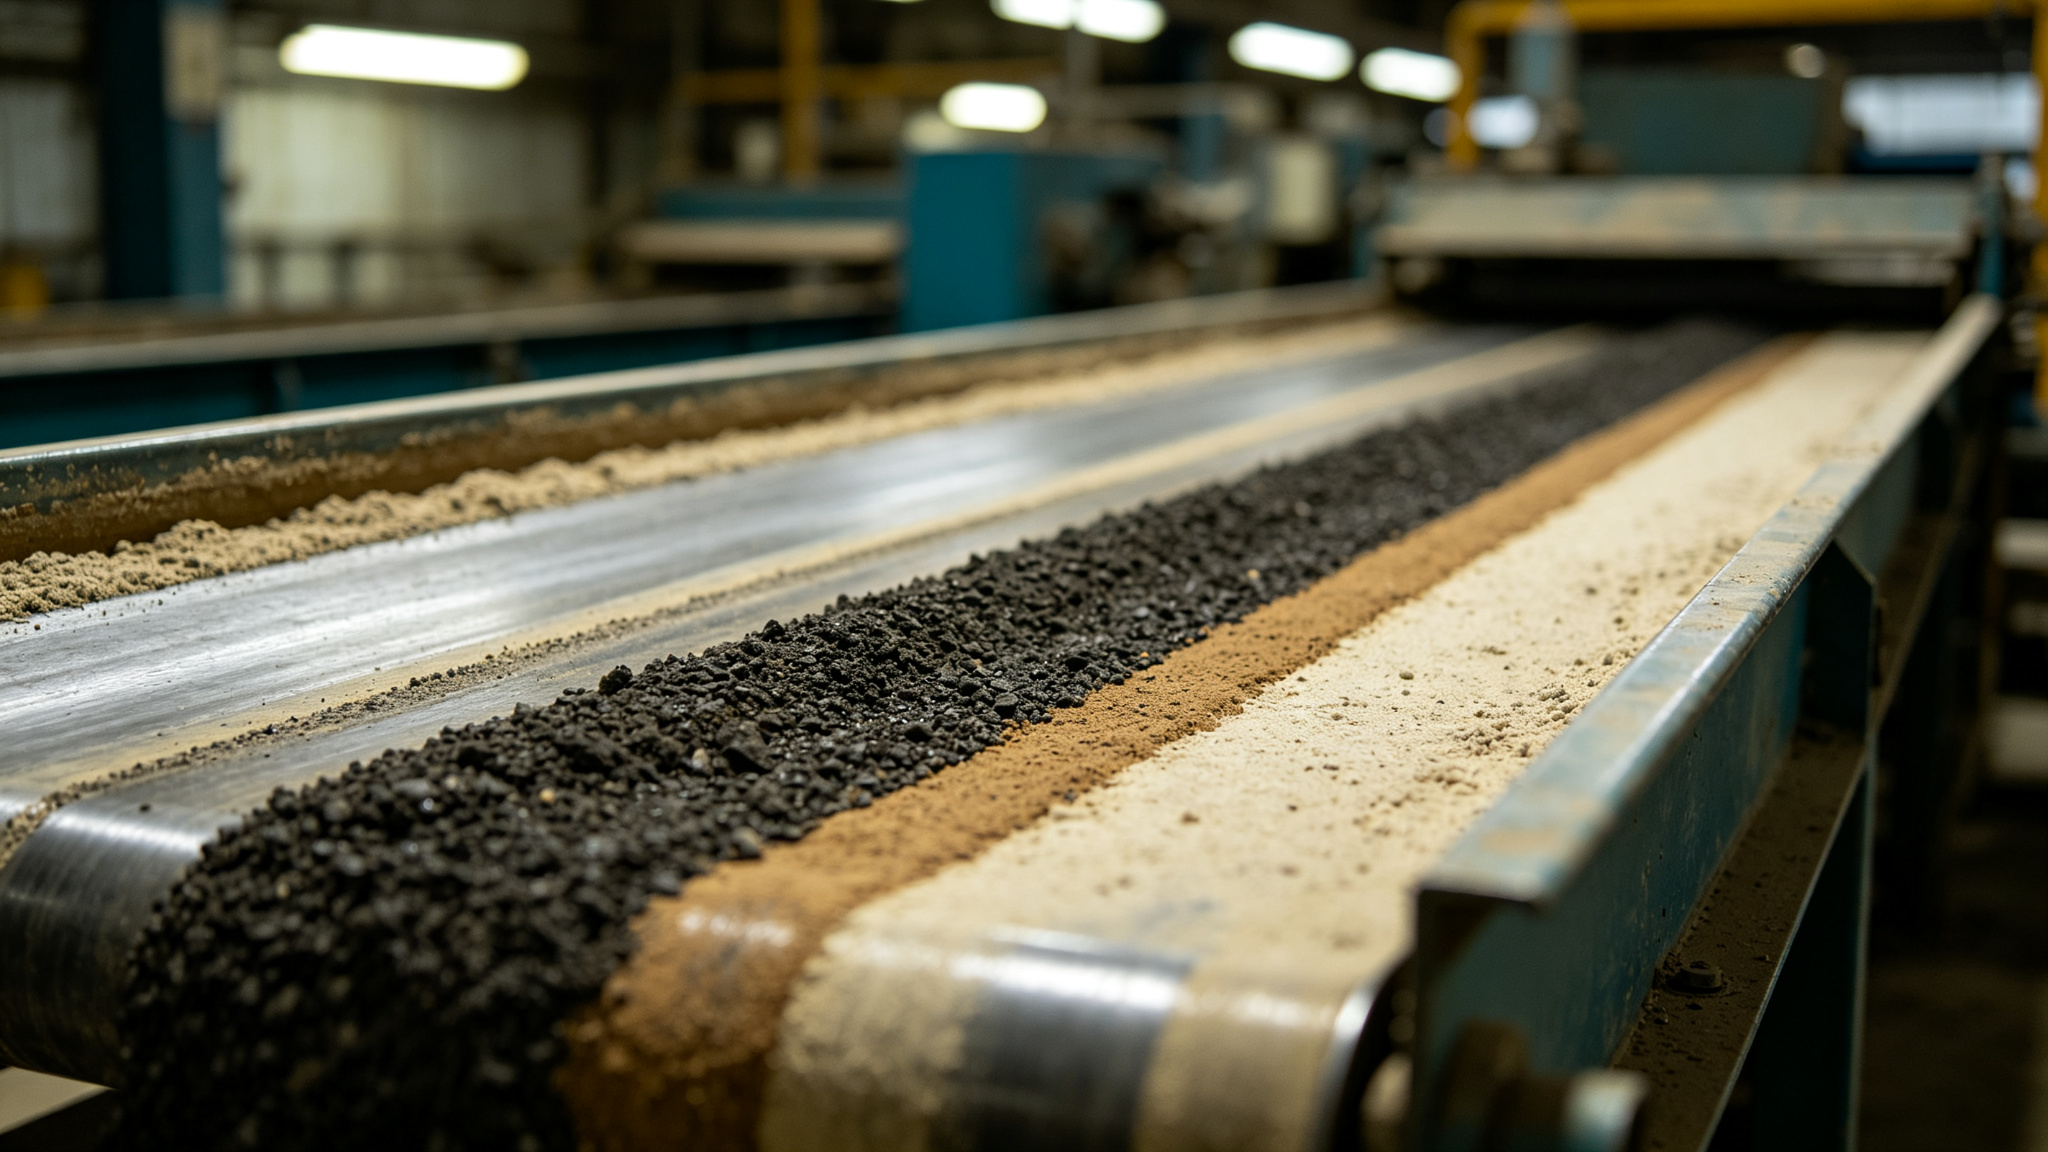
8. 选矿摇床矿带边缘检测数据集
- 任务类型:目标检测
- 应用领域:选矿流程/矿山智能选别
- 详细介绍:面向选矿摇床精矿带、尾矿带与矿带边缘的自动识别场景,标注精矿带、尾矿带与边界点三类目标,YOLO格式标注,可用于重选过程品位在线监测、摇床分选效果评估与选矿工艺参数优化。
9. 露天矿区检测数据集
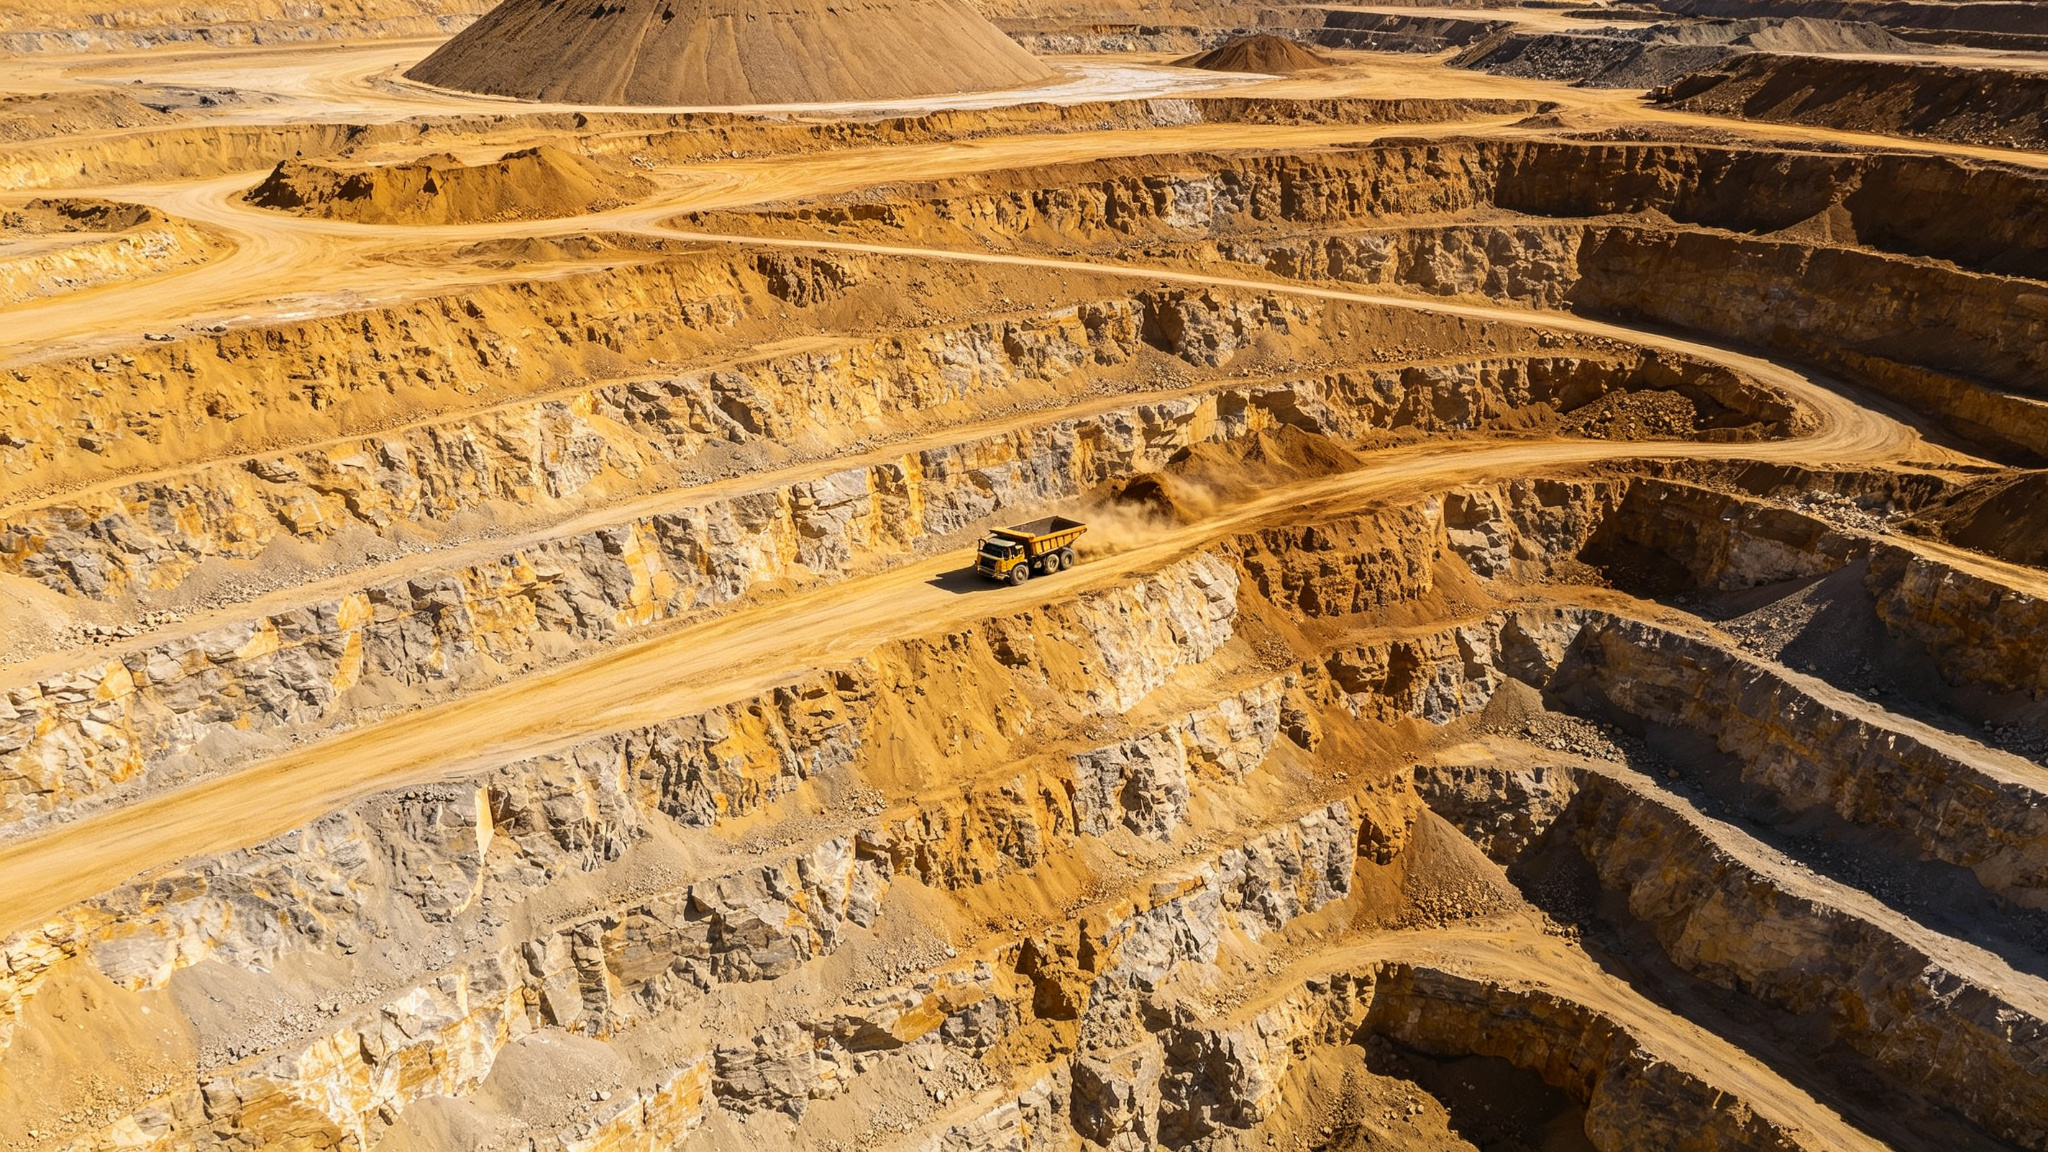
- 任务类型:目标检测
- 应用领域:矿山安全监测
- 详细介绍:面向露天矿山采场、排土场与矿用设备的视觉识别场景,YOLO格式标注,可用于矿区开采范围监测、无人机矿山巡检、越界开采预警与矿区安全生产监管。
10. 厨房卫生安全检测数据集
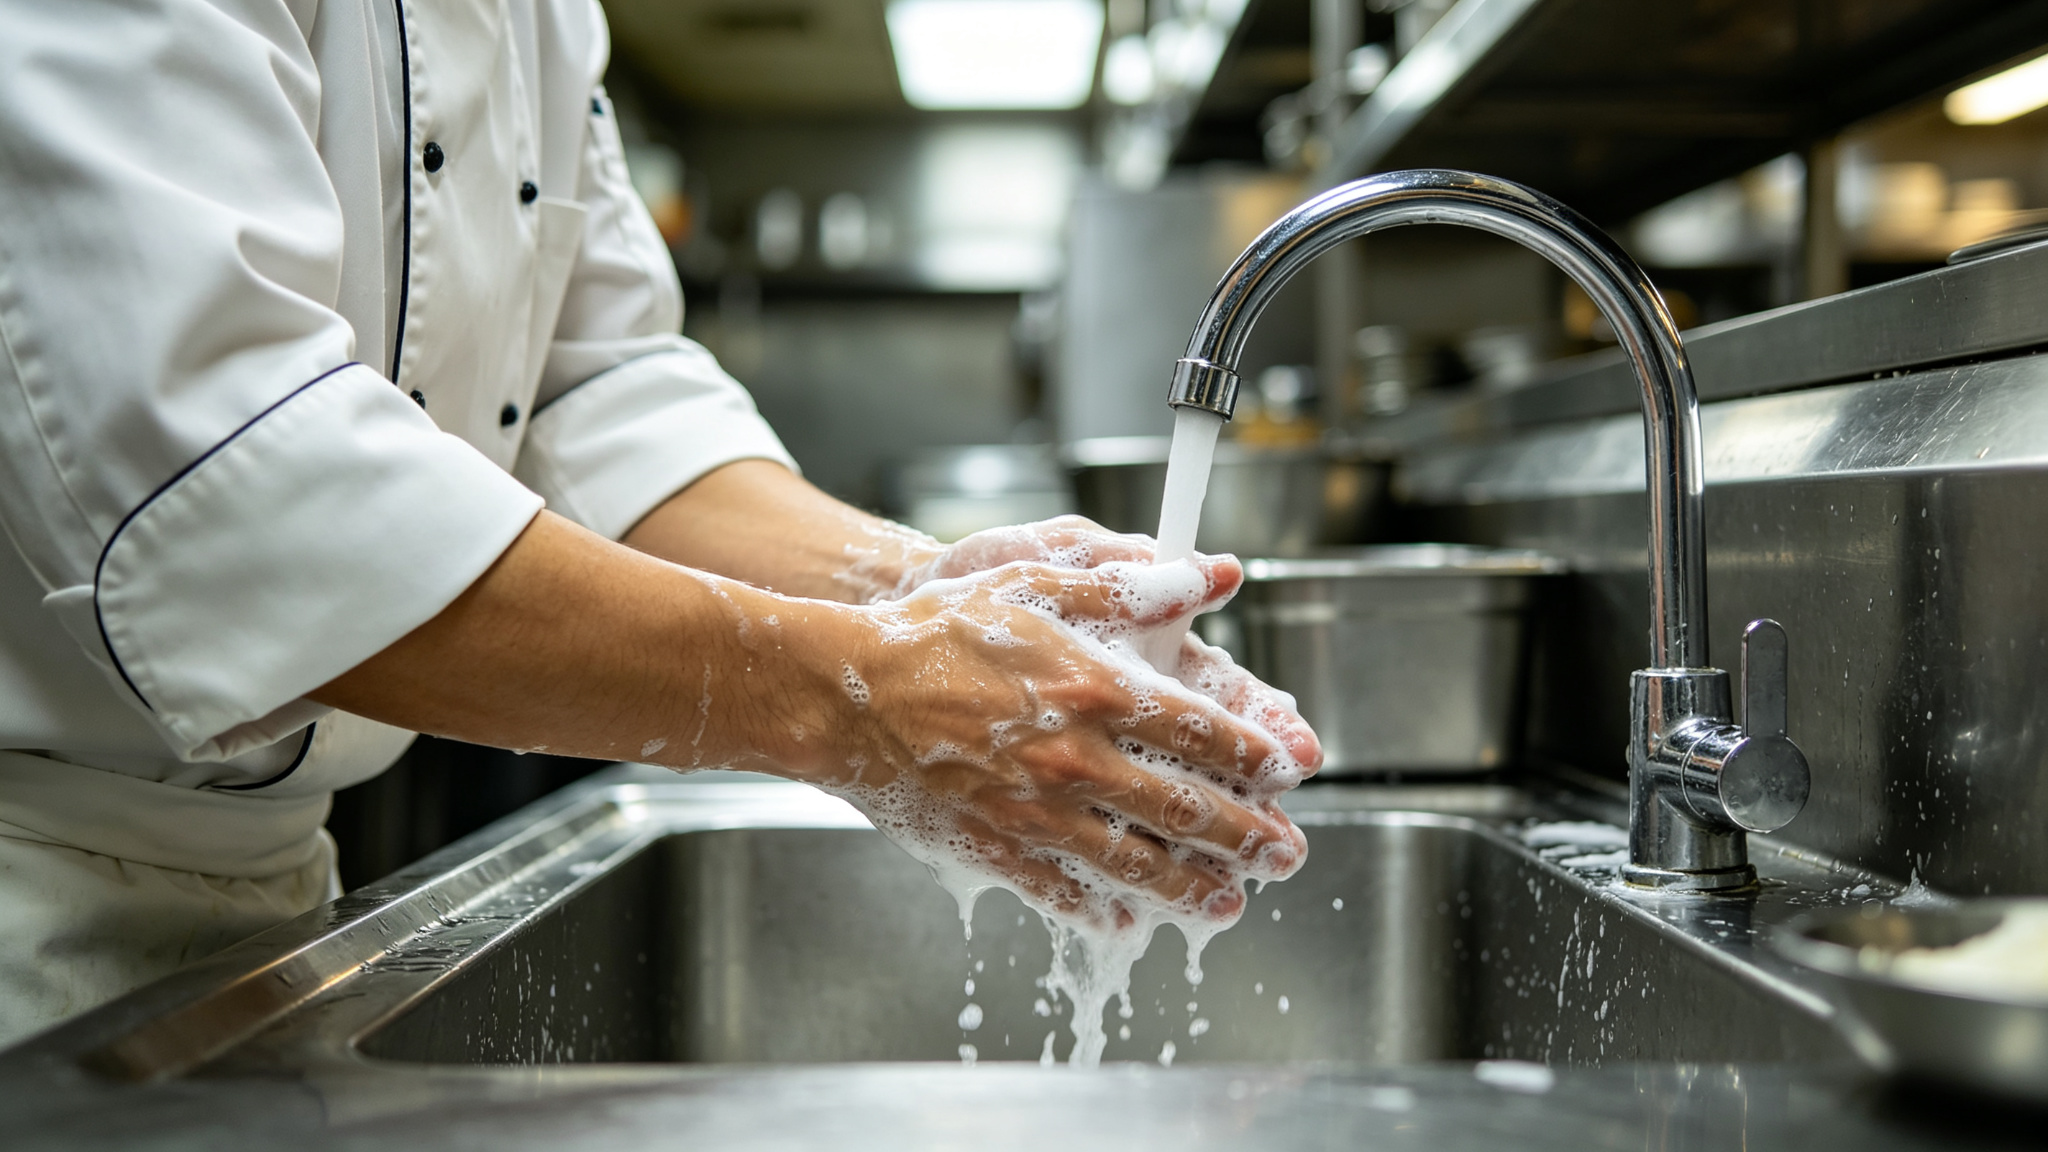
- 任务类型:目标检测
- 应用领域:餐饮后厨/食品安全监管
- 详细介绍:面向餐厅后厨员工手部清洁行为识别场景,标注手部清洁动作,YOLO格式标注,可用于明厨亮灶视频监控、食安AI监管与员工操作规范考核。
1. 引言:从「手写 Commit」到「AI 代笔」
- 为什么 Commit Message 值得被认真对待:代码审查、历史追溯、自动化发布
- Codex 等 AI 编程助手兴起,写 Commit 成为高频诉求
- 核心矛盾:效率诱惑 vs 质量与安全风险
- 本文要回答的问题:全自动到底可不可行?边界在哪里?
2. Codex 写 Commit 的能力边界
- Codex 能做什么:分析 diff、总结变更、生成 Conventional Commits 格式
- 典型工作流:
git diff→ 喂给 Codex → 生成提交信息 - 能力上限:对上下文的理解深度、对业务意图的还原度
- 常见翻车场景:语义理解偏差、遗漏破坏性变更、过度概括
3. 全自动提交的三大风险
- 风险一:Commit 信息与代码实际变更不符,误导后续审查与回溯
- 风险二:敏感信息泄露------AI 可能把密钥、路径、内部术语写进提交信息
- 风险三:破坏性变更未被标注,触发 CI/CD 误判或回滚困难
4. 半自动 vs 全自动:推荐的分级策略
- 全自动(零人工):仅适合低风险、格式化的场景(如 chore、docs)
- 半自动(AI 生成 + 人工确认):适合 feature、fix、refactor 等核心变更
- 分级规则建议:按变更类型、影响范围、是否涉及敏感信息划分
- 落地工具链:git hooks + Codex CLI 的组合方案
5. 实践:搭建一个「可控的半自动 Commit」流程
- 步骤一:用 git diff 提取变更内容
- 步骤二:让 Codex 按 Conventional Commits 规范生成候选信息
- 步骤三:人工审查关键字段(type、scope、breaking change)
- 步骤四:确认后提交,必要时补充 body 说明
- 代码示例:一个简单的 shell 脚本或 git alias 演示
6. 安全红线与团队规范
- 禁止全自动的场景清单:涉及生产环境、数据库迁移、安全补丁
- 团队约定:Commit 信息模板、敏感词过滤、审查人机制
- 如何用 CI 校验 Commit 信息质量(commitlint 等)
- 文化层面:AI 是助手不是决策者,最终责任在人
7. 总结与行动建议
- 核心结论:全自动可行但有边界,推荐「分级半自动」
- 给个人开发者的建议:从小范围试点开始
- 给团队的建议:先定规范,再上工具
- 下一步可以尝试的方向:结合本地模型、私有化部署