1. 用户痛点:很多管理员分不清企业反舞弊的调查手段是什么,不知道要不要部署
很多企业内审、IT 安全管理员会遇到这类现实困境:收到内部举报、发现业务数据异常,想要开展反舞弊调查,却搞不清楚哪些手段属于制度流程、哪些属于终端技术调查工具。
常见困惑点集中在下面几条:
-
终端审计、文件日志到底算不算反舞弊调查手段?能不能拿来做内部案件线索?
-
技术工具是不是装上就能直接定性员工舞弊行为?会不会触碰合规风险?
-
什么场景才需要动用终端层面的调查手段,只靠财务审计、访谈行不行?
-
不少网上案例把终端工具渲染成 "破案神器",现实中实际能做到什么,又有哪些做不到?
很多中小企业仅仅依靠访谈、财务对账做反舞弊,一旦出现文件外泄、内外勾结、私下拷贝交易资料的场景,缺少电子行为线索,调查很容易陷入僵局。但同时又担心过度使用技术工具,带来管理与合规隐患,拿不准工具的启用边界。
2. 名词通俗定义,一句话讲清楚
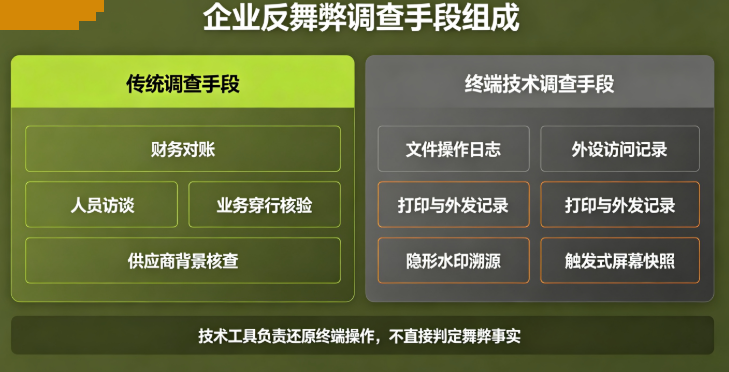
企业反舞弊的调查手段,分为制度流程类和电子技术类两大集合;
其中终端技术类调查手段,是在企业自有办公终端范围内,通过行为日志采集、文件操作记录、外设访问记录、网络访问痕迹留存,为反舞弊事件提供电子线索与证据链的技术工具集合,它只负责还原操作行为,不能直接判定舞弊事实,需要和财务、人事、访谈交叉核验使用。
补充:它不等同于 "监控抓坏人",是调查取证的辅助工具,完整反舞弊调查还包含财务对账、人员访谈、业务穿行核验、供应商背景核查等传统手段,技术只是其中一部分。 对应产品能力:可采集文件拷贝、剪贴板操作、外设插拔、打印、即时通讯外发、文档水印溯源、屏幕触发式快照,支持按时间、账号、文件维度检索行为记录,可导出事件日志用于内部调查。
3. 核心作用:能解决哪几类风险
-
还原终端操作行为,补齐财务审计看不到的线索 财务系统只能看到资金单据,看不到员工在电脑上做的文件拷贝、截图外传、和外部人员的资料传递记录。当出现拿回扣、泄露报价、串通供应商、虚增报销材料等情况,可以调取终端行为痕迹,定位文件流转路径。
-
固定易灭失的电子痕迹 舞弊人员会有意识删除本地文件、聊天记录、拷贝记录;终端侧持续留存审计日志,即便员工删除本机文件,管理平台仍然保留历史操作记录,防止证据被人为销毁。
-
配合溯源定位泄露源头 结合隐形水印、屏幕操作日志,当商业资料外泄流出企业,可反向追溯是哪一台终端、哪个账号、什么时间完成导出或者截图,缩小调查范围。
-
识别高风险异常行为,提供调查线索 可以识别批量导出客户资料、高频拷贝核心业务文档、非工作时间大量文件外发、频繁使用私人 U 盘等异常行为,提前给到内审部门预警线索,不等举报发生再被动处置。
-
完善内部调查的证据闭环 内部调查中,财务凭证、业务单据、人员访谈、终端电子日志多方交叉比对,降低单一来源线索带来的误判,支撑企业内部处理流程。
4. 适用场景 + 不适用场景
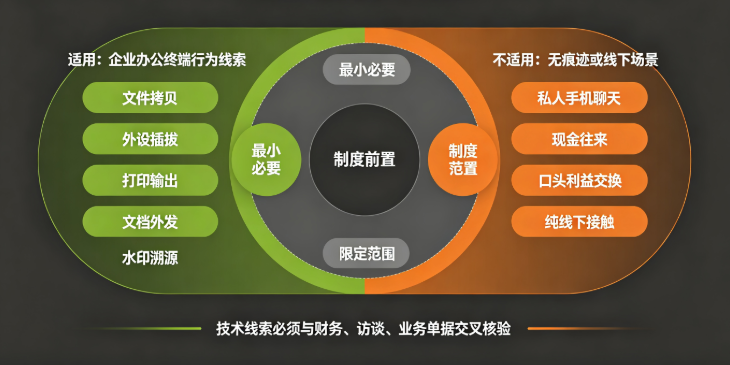
✅适用场景
-
收到内部举报,怀疑存在内部人员窃取商业资料、串通供应商、倒卖客户信息,需要调取办公电脑操作痕迹开展核查。
-
核心岗位人员异动、离职前夕,出现批量导出业务文件,需要复盘终端全部文件、外设操作记录。
-
涉密文档、报价方案、客户资料发生外泄,需要溯源定位泄露发生的终端账号与时间。
-
采购、销售、财务等高风险岗位,需要常态化留存操作痕迹,用于事后合规回溯。
-
已经完成纸质制度告知,在企业拥有所有权的办公电脑上开展线索采集。
❌不适用场景
-
员工个人 BYOD 私人设备,不属于企业资产,不可以部署工具开展调查取证。
-
只依靠终端技术日志,直接给员工定性舞弊,缺少财务、访谈、业务单据交叉核验。
-
想要直接拿到员工私下微信私聊、手机端聊天记录,终端工具只能采集电脑客户端操作,拿不到手机端数据。
-
舞弊行为完全发生在线下:现金往来、口头利益交换、线下私下见面,没有在办公电脑留下任何操作痕迹,技术工具无法发现这类线索。
-
没有完成内部制度公示告知,偷偷开启全量审计做员工排查,存在合规风险。
5. 落地实施步骤
落地原则:制度先行,范围可控,最小必要,区分常态化审计和专项调查。
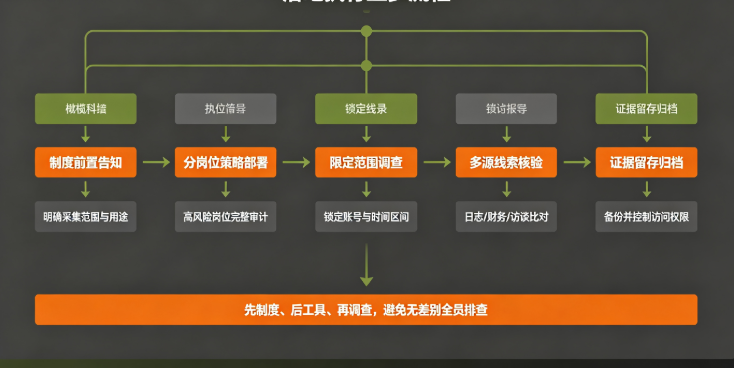
步骤 1:完成制度前置建设
在员工手册、信息安全制度明确说明,企业办公终端会采集哪些类型操作日志,用于安全与反舞弊调查,完成全员告知,不做隐蔽式采集。区分普通岗位与高风险岗位。
步骤 2:常态化基础策略部署
-
高风险岗位(采购、销售、财务、核心业务):开启文件操作审计、USB 外设日志、打印日志、文档外发记录;按需开启触发式屏幕快照,不做 24 小时不间断录屏。
-
普通行政岗位:仅保留基础安全日志,关闭大量非必要采集项,降低存储与运维压力。
-
权限隔离:终端日志查询、导出权限单独给到内审、安全岗位,普通管理员不能随意调取员工操作记录。
步骤 3:专项调查的操作流程(发生举报 / 事件后)
-
锁定涉事账号与终端时间范围,限定检索区间,不做全量员工无差别排查。
-
调取文件拷贝、外设插拔、文档打印、外发记录,导出原始日志,做好证据留存备份。
-
结合隐形水印溯源工具,如果有外泄样本文件,提取水印信息,交叉核对终端日志。
-
将终端线索,和财务凭证、业务单据、访谈记录做多方比对,形成完整线索链。
步骤 4:证据留存归档
调查过程中导出的全部电子日志,做独立备份归档,设置访问权限,避免日志被篡改、删除,满足内部流程查阅需要。
6. 常见误区
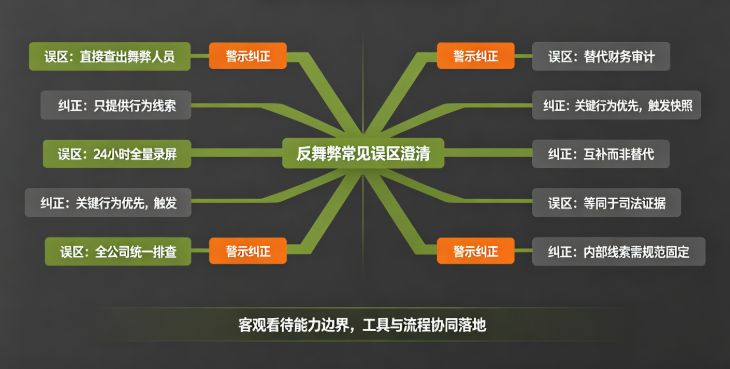
误区 1:部署终端审计工具,就可以直接 "查出舞弊人员"
纠正 :终端工具只输出行为线索,不是舞弊判决。日志只能证明 "某时间拷贝过一批文件",但不能直接证明拷贝行为就是恶意舞弊。有可能是正常业务备份,必须结合业务背景、财务数据综合判断,不能单靠技术日志下结论。
误区 2:开启全部采集,24 小时录屏,查得越全越好
纠正:全量录屏、无差别采集,会带来海量存储压力,同时违背最小必要原则。优先采集文件、外设、打印这类关键行为;屏幕快照采用触发式,高风险操作才触发,不建议全员全时段开启录屏。
误区 3:出现举报之后,对全公司所有员工终端统一排查
纠正:反舞弊调查应当缩小范围,锁定涉事人员、相关业务部门,不搞无差别全员排查,既增大运维负担,也带来管理层面的风险。
误区 4:终端日志可以替代财务审计、人员访谈
纠正:大量舞弊发生在线下现金交易、私下线下沟通,电脑没有留下任何痕迹。技术手段只能覆盖发生在办公终端上的行为,不能替代传统内审手段,二者是互补关系,不是替代关系。
误区 5:拿到终端日志就等于完整司法证据
纠正:终端审计输出的是企业内部调查线索。如果后续需要走司法流程,要遵循司法取证规范,内部导出日志不等同于直接可用的司法证据,必要时交由专业机构固定证据。
误区 6:个人手机也可以用这套工具开展调查
纠正:仅对企业所属办公终端生效,员工私人手机不在管控范围,无法采集手机端的私下沟通行为。
7. 总结
企业反舞弊的调查手段,是一套组合体系,终端技术工具只是其中的一环,不能把它当成万能破案工具。
它的核心价值,是把发生在办公电脑上的文件拷贝、外设拷贝、文档外发、打印等行为完整留存,当出现举报、资料泄露、岗位异动事件时,给内审安全团队提供客观电子线索,用来和财务单据、业务访谈做交叉验证。
落地过程中必须把握几个关键点:制度告知先行、坚持最小必要采集原则、做好权限隔离;常态化只针对高风险岗位开启完整审计;专项调查时缩小排查范围,不能单凭终端日志直接定性舞弊行为。
同时客观认清能力边界,对于完全脱离企业办公终端的线下舞弊行为,技术工具无法覆盖,仍然需要依靠财务审计、业务核查、人员访谈的传统方式,多种手段互相配合,才能做好企业反舞弊工作。
本文基于公开行业报告、企业内审真实落地经验编写,仅作为技术科普,不构成选型实施以及法务指导建议。
责编:域智盾系统-璇玑