权限失焦:为什么文档系统'能用'却不'管用'?
很多企业文档系统功能完备,但实际使用中仍频繁出现:销售误用过期合同模板、实施人员依据未更新工艺文件作业、客服无法在技术文档中评论反馈问题。这些并非API缺失或前端交互缺陷,而是权限模型与业务动作精度不匹配所致。
传统RBAC(基于角色的访问控制)将权限绑定到静态岗位或部门,难以表达'仅允许销售复制文案但禁止下载原始PDF''法务修订后旧版模板自动失效'等细粒度行为约束。结果是管理员被迫在'全开'和'全锁'间妥协,安全靠流程兜底,效率靠人工协调。
文库成员组:解耦身份与权限的建模范式重构
文库成员组不是RBAC的增强版,而是授权单元的根本性迁移------从'人→角色→权限'转向'场景→成员组→动作'。
同一用户可在不同文库中归属多个成员组,获得上下文敏感的权限组合:
-
在法务文库中属于'法务编辑组' → 拥有编辑、版本控制、删除权限;
-
在市场资料库中属于'品牌素材组' → 仅开放查看、标注、收藏;
-
在销售方案库中属于'脱敏引用组' → 允许复制文本、插入水印、生成限时链接,但禁用下载与客户字段提取。
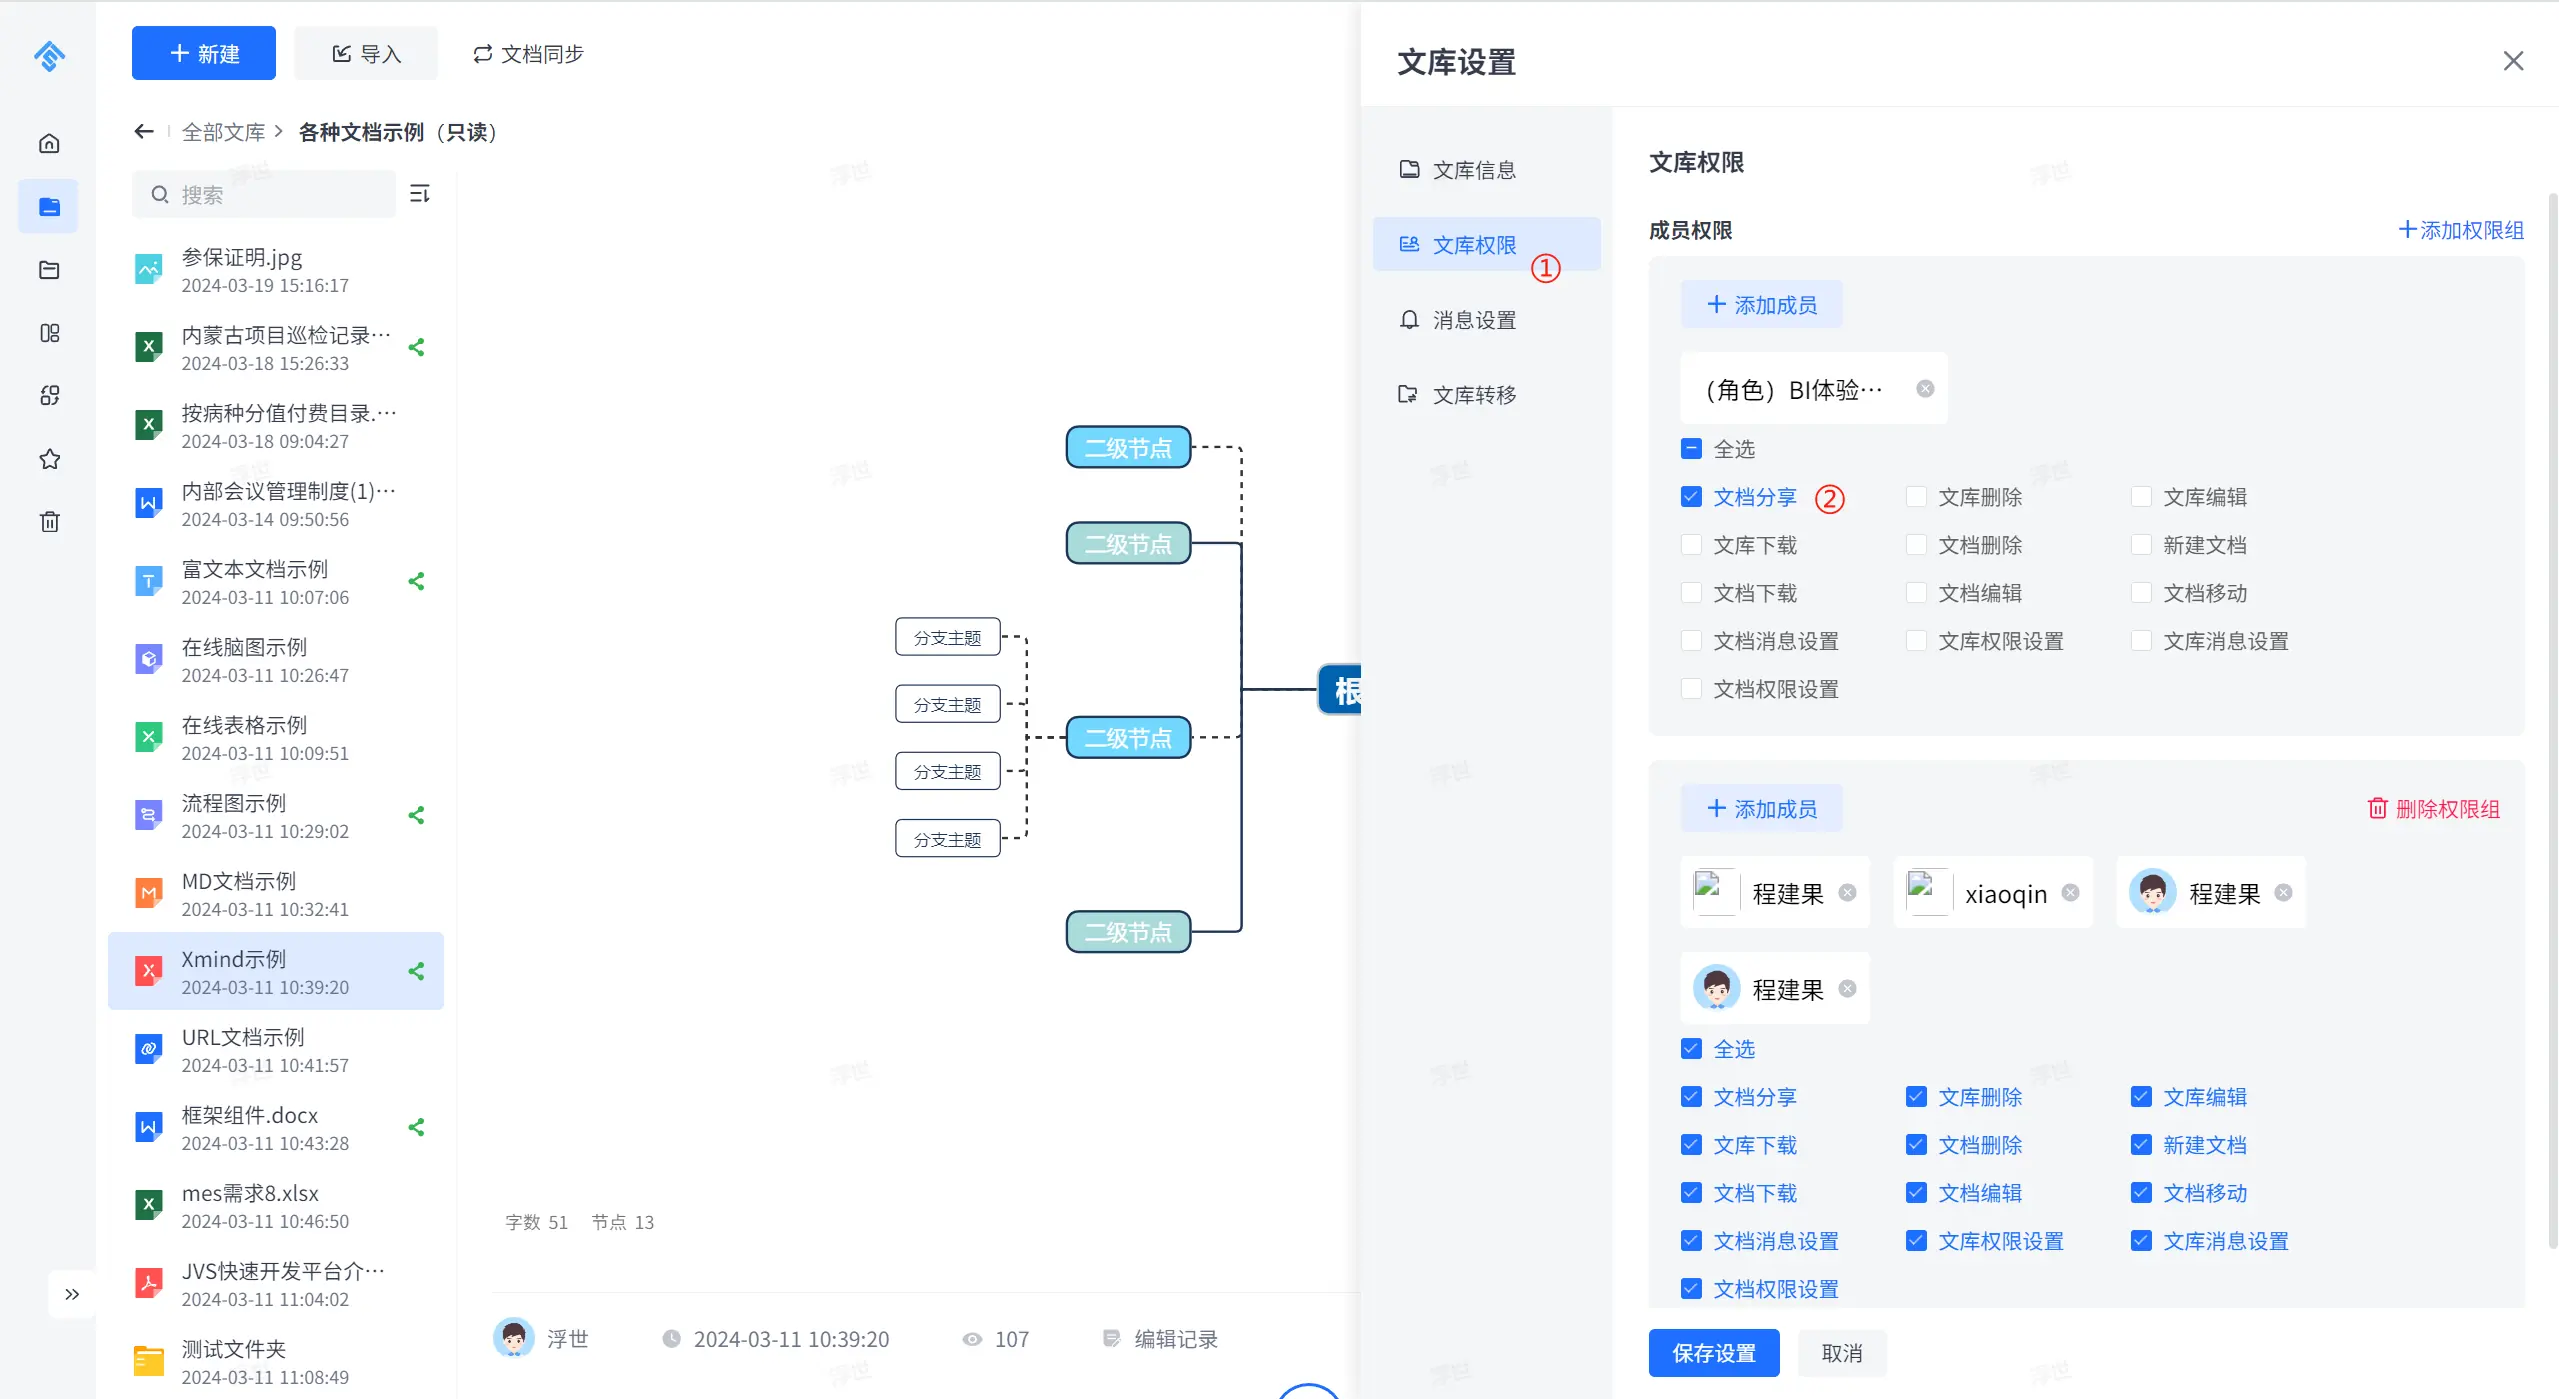
这种设计使权限配置脱离组织架构依赖。人事变动时,只需调整成员组成员关系,无需重刷全量角色策略,显著降低运维复杂度。
三级权限结构:如何实现精准行为管控?
权限控制呈现清晰的三层嵌套结构,每层职责明确、继承有序:
-
文库级:定义基础策略,如'制度库默认全员可查''合同库默认禁用外部分享';
-
成员组级:划定访问范围,如'仅市场部可加入品牌素材组''项目组成员自动归属实施组';
-
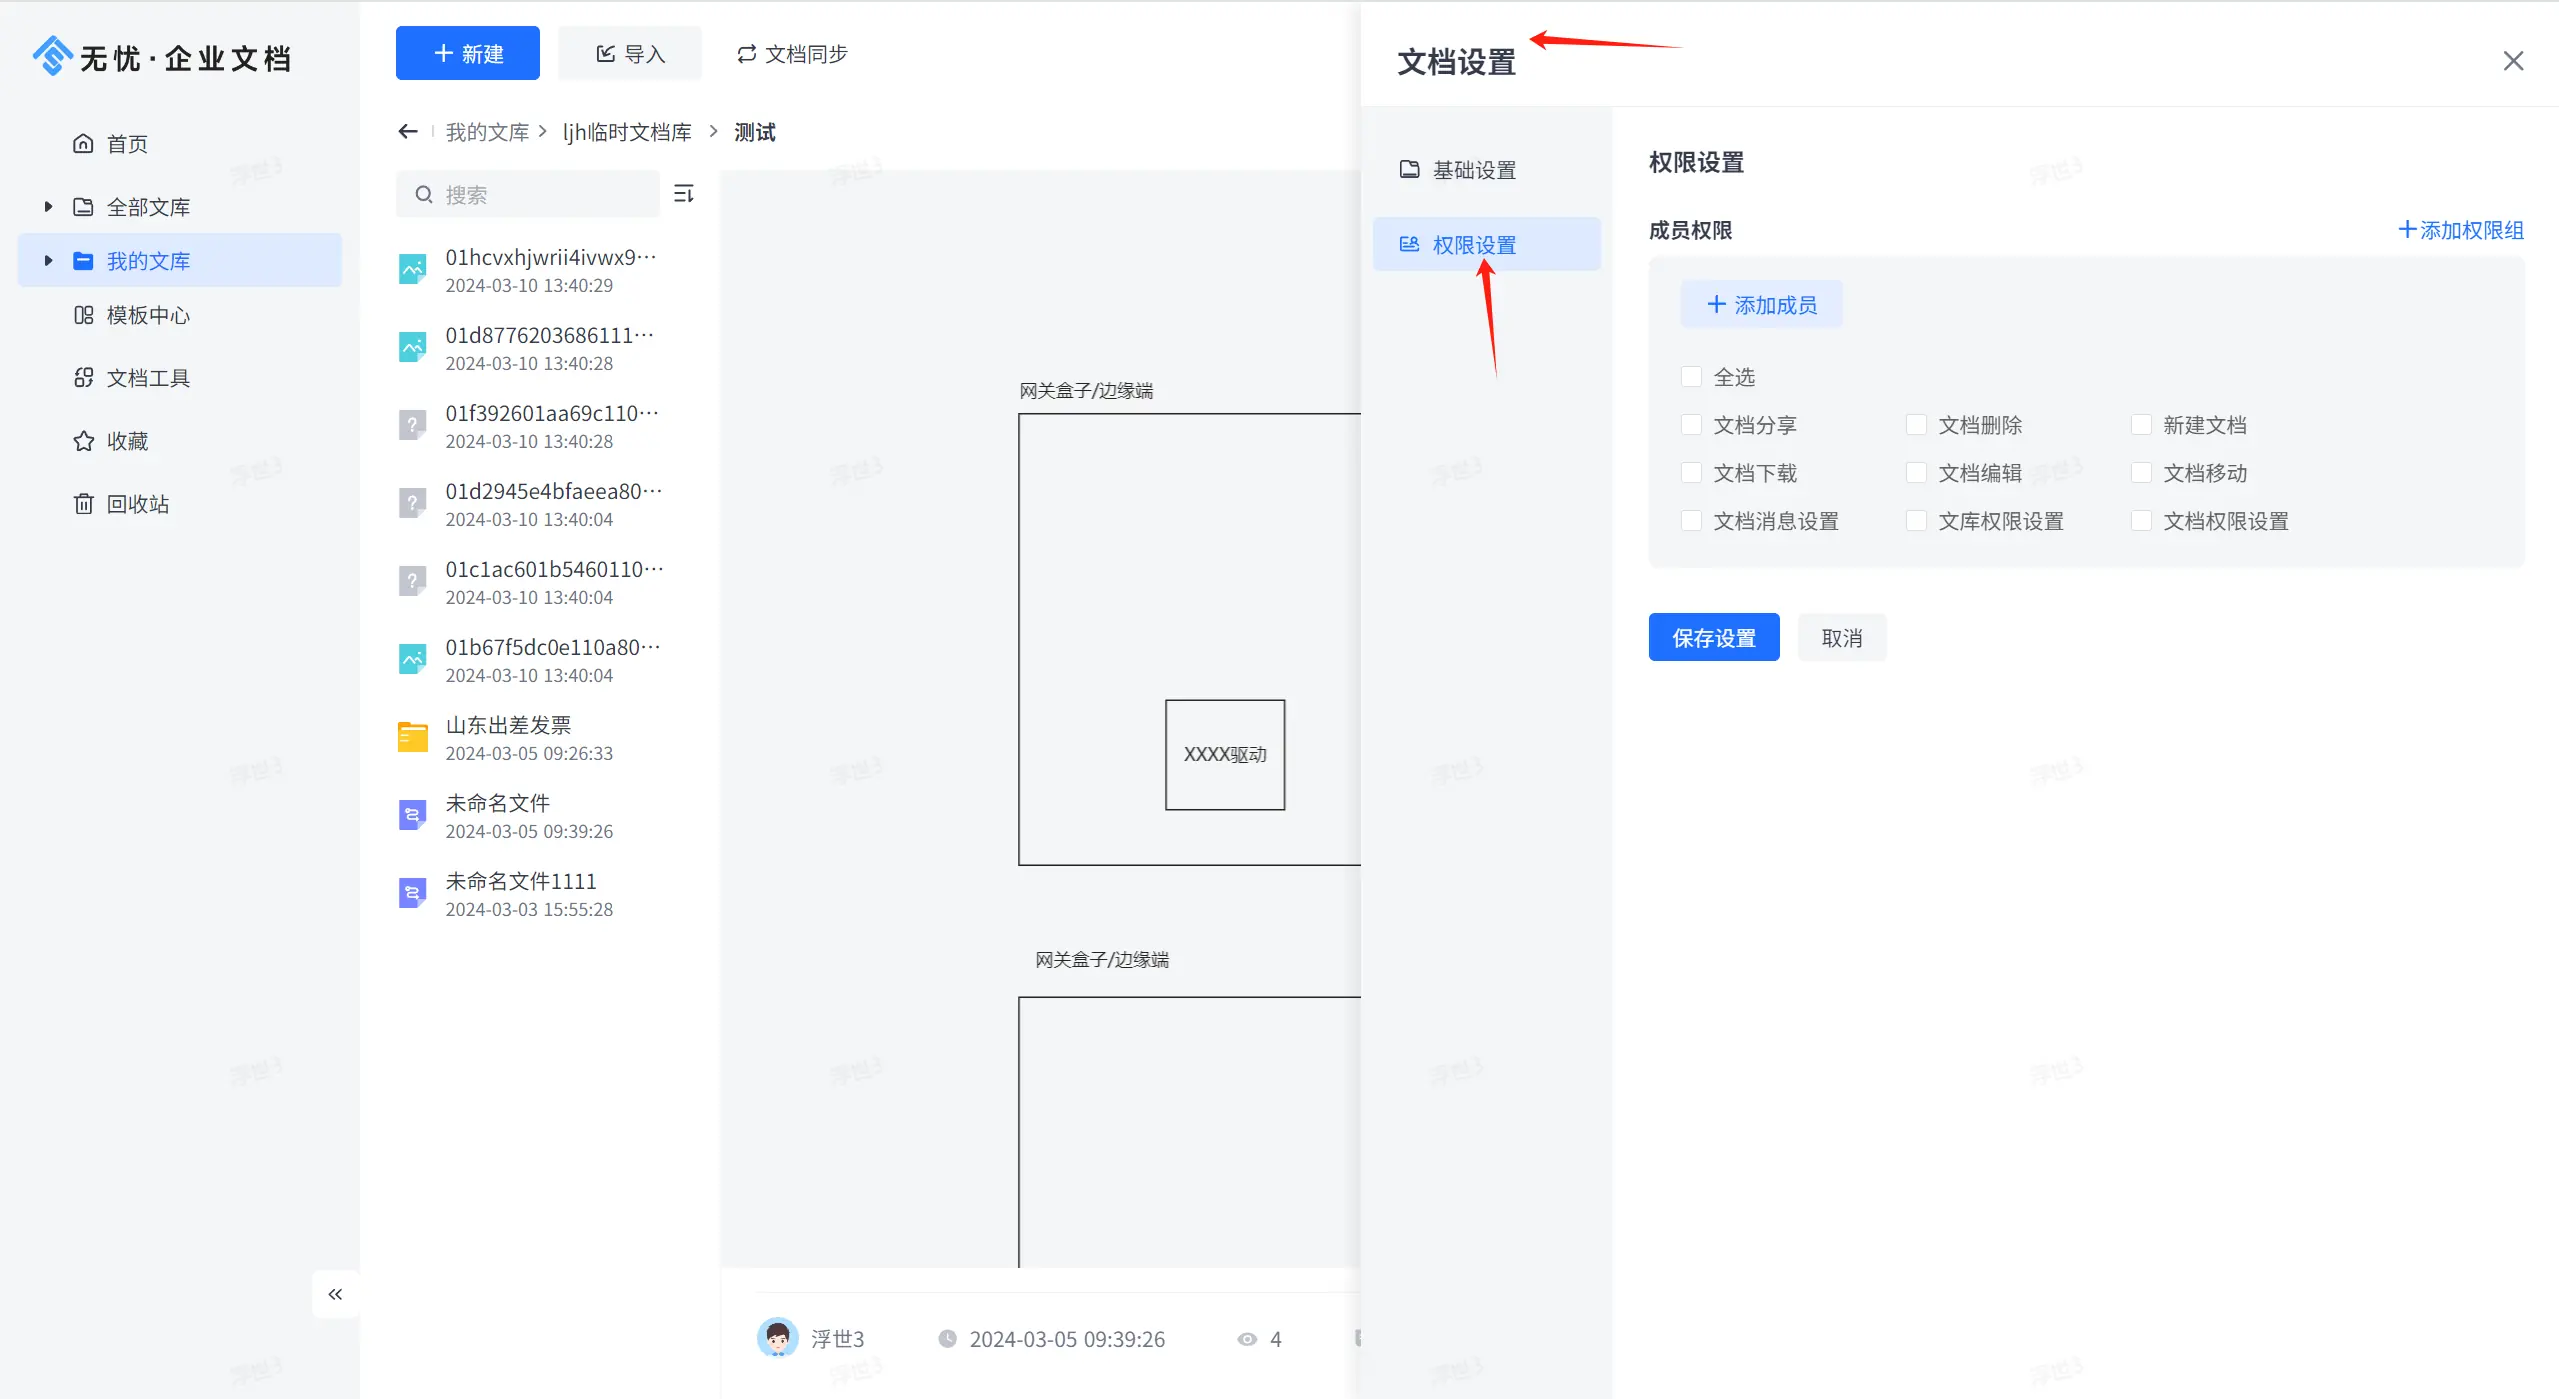
动作级:精确约束具体操作,如'允许在线编辑但禁止导出PDF''启用分享需同时满足密码+7天有效期+动态水印'。
所有策略通过统一配置中心完成,且支持逐层覆盖与继承。例如:
-
文库默认禁用外部分享,但'销售脱敏引用组'可单独启用带密码与时效的分享能力;
-
'实施组'权限可绑定项目状态,在Jira/飞书项目结项后自动回收;
-
合规审计文库的'检查组'权限按审计周期定时启停,避免长期暴露。
这种分层机制杜绝了权限叠加冲突,让每次协作都对应可审计的行为契约。
技术落地四步法:以业务流驱动权限配置
高效权限体系不能从组织架构出发,而应基于真实协作流构建。我们总结出可复用的四步实践路径:
-
识别高频协作流:优先梳理'合同模板使用流''项目交付资料流转流''新员工入职学习流',从中提取关键动作节点(如'法务审阅''市场摘录话术''销售生成客户链接'),而非先按部门建文库;
-
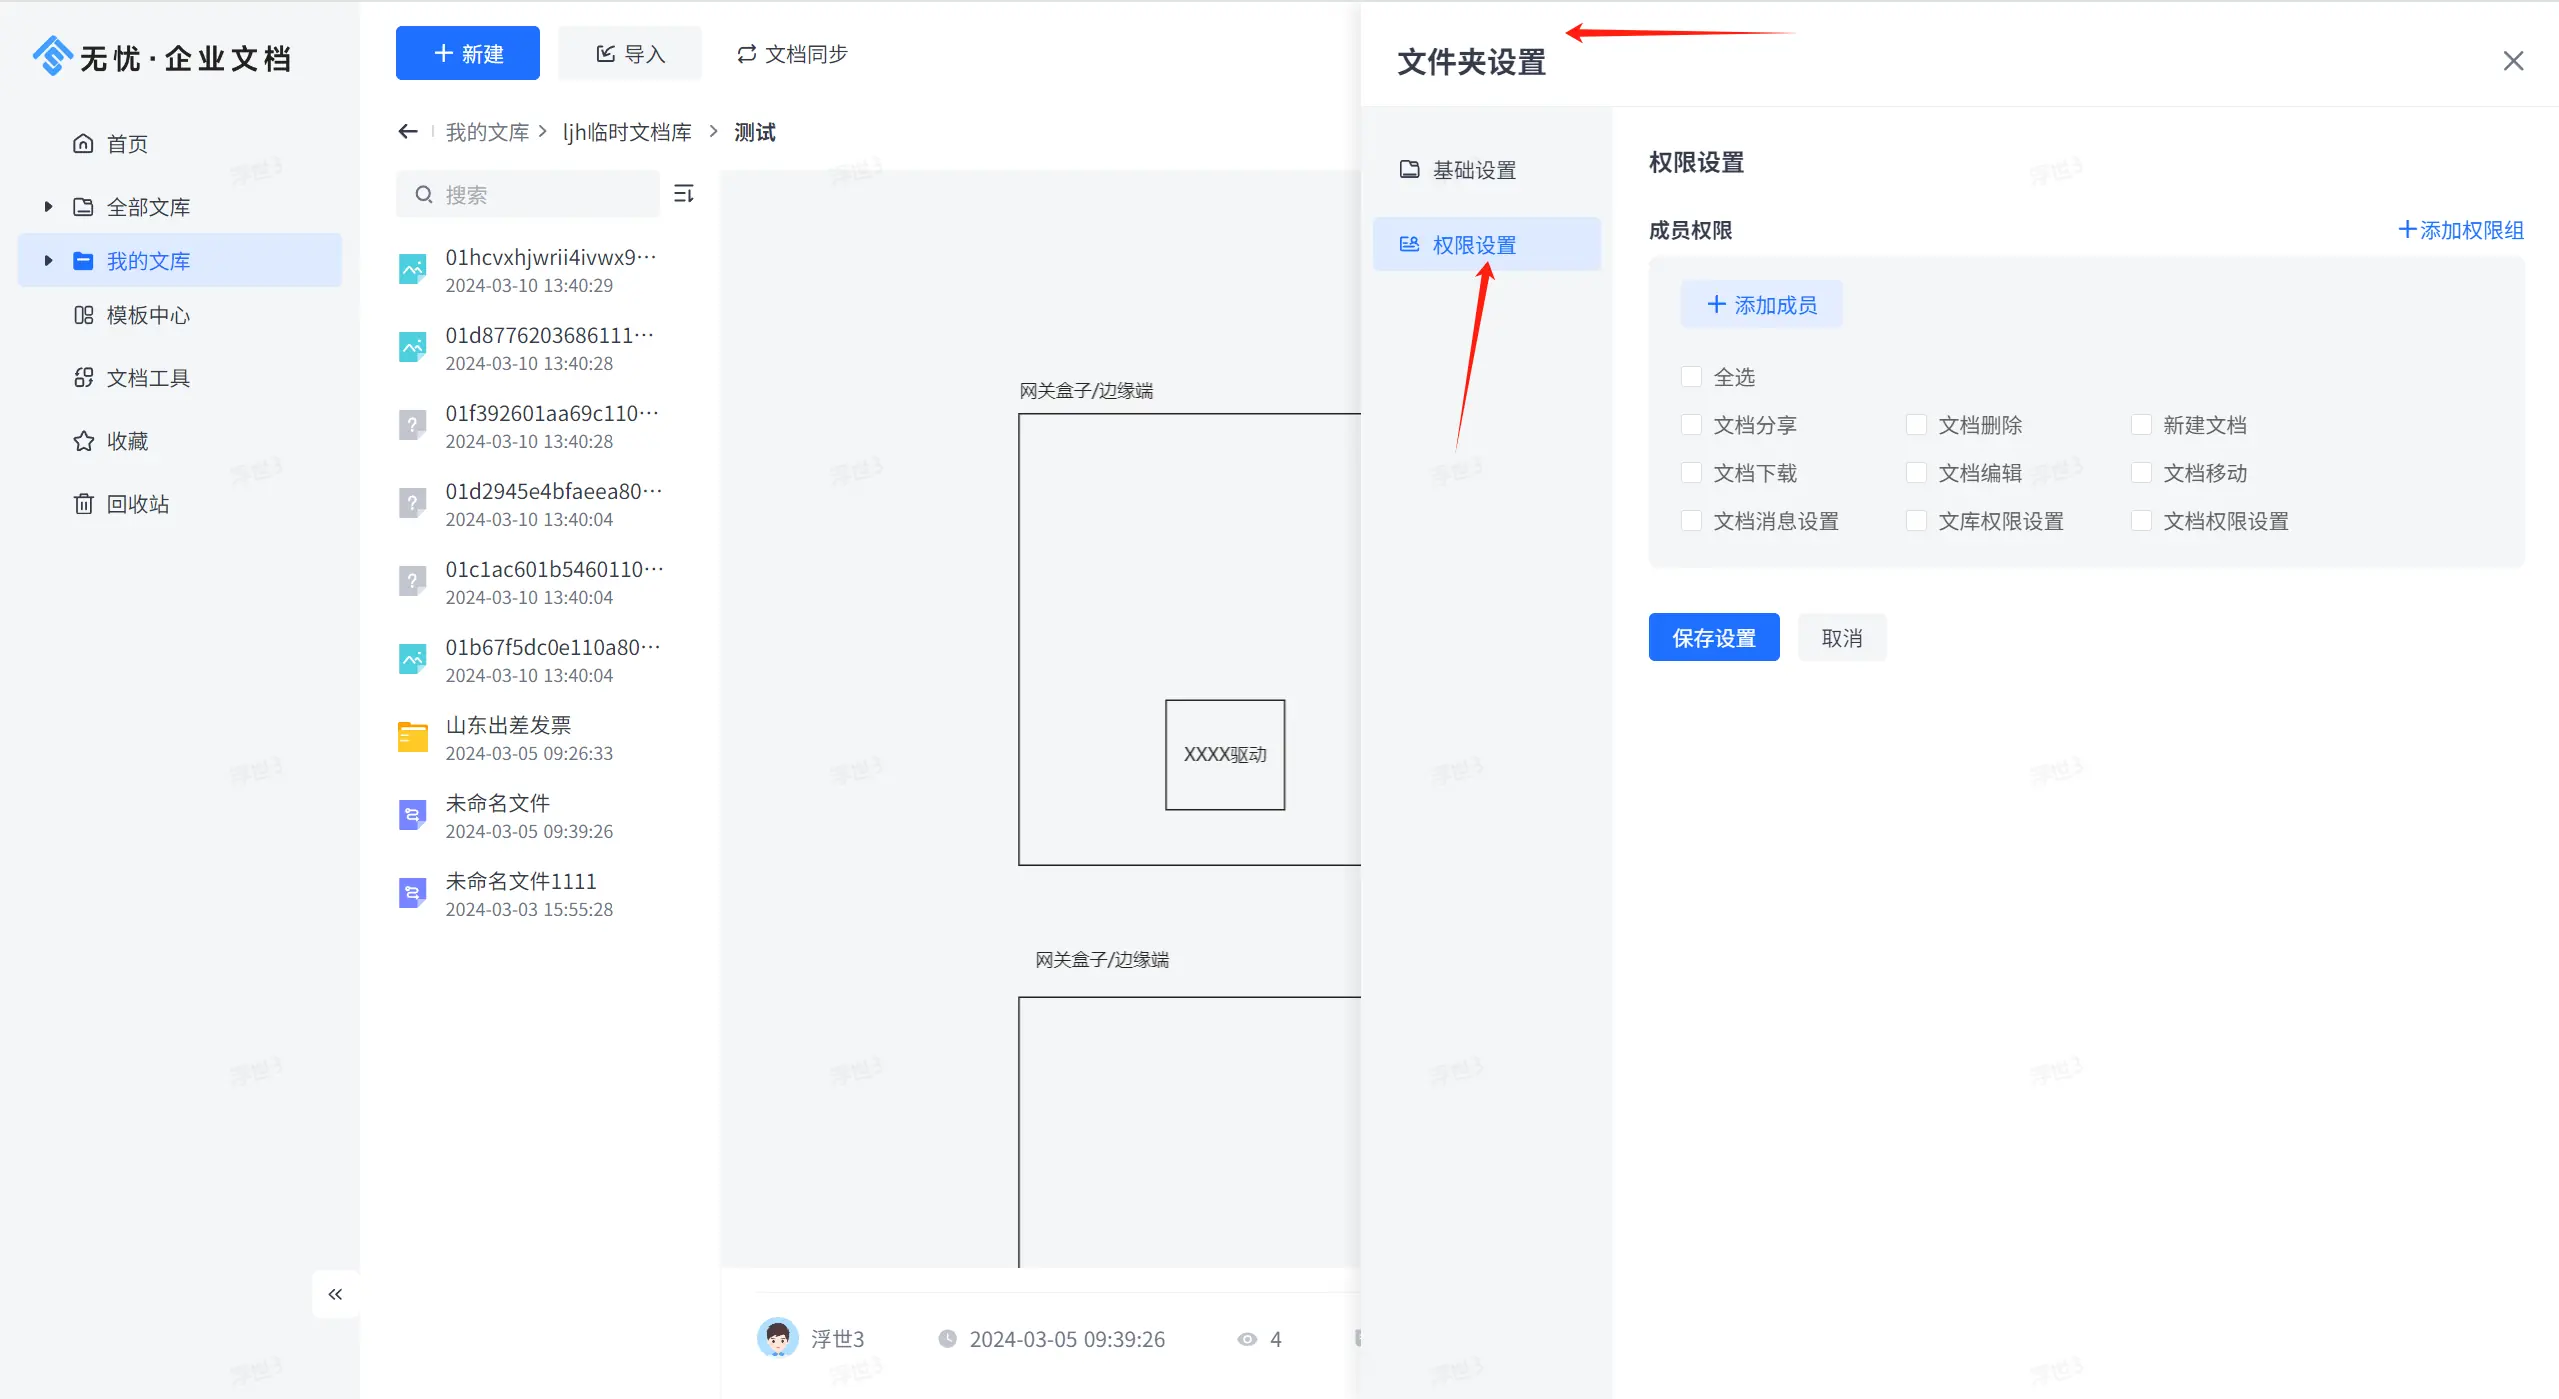
定义最小权限集:对每个动作设定必要且充分的权限组合。例如'对外分享'必须强制绑定三要素:有效期、访问密码、动态水印,不可降级为裸链;
-
匹配生命周期时效:权限应随业务状态自动演进。如'实施组'权限与项目状态联动,'检查组'权限与审计周期对齐,避免手动维护;
-
用互动数据反哺优化:采集收藏、点赞、评论等行为日志,分析权限合理性。若某销售高频收藏法务条款却无编辑权限,提示需新增'法务要点速查组'并开放只读+高亮标注能力。