作者:来自 Elastic Mia LaVada
Elastic 位于今年 AV-Comparatives 网络风险象限(CyberRisk Quadrant)的最顶端,在 2026 Endpoint Prevention and Response(EPR)测试中以唯一达到 100% 的防护评分脱颖而出,同时在所有受测产品中拥有最低的模拟运营影响,并且零误报。
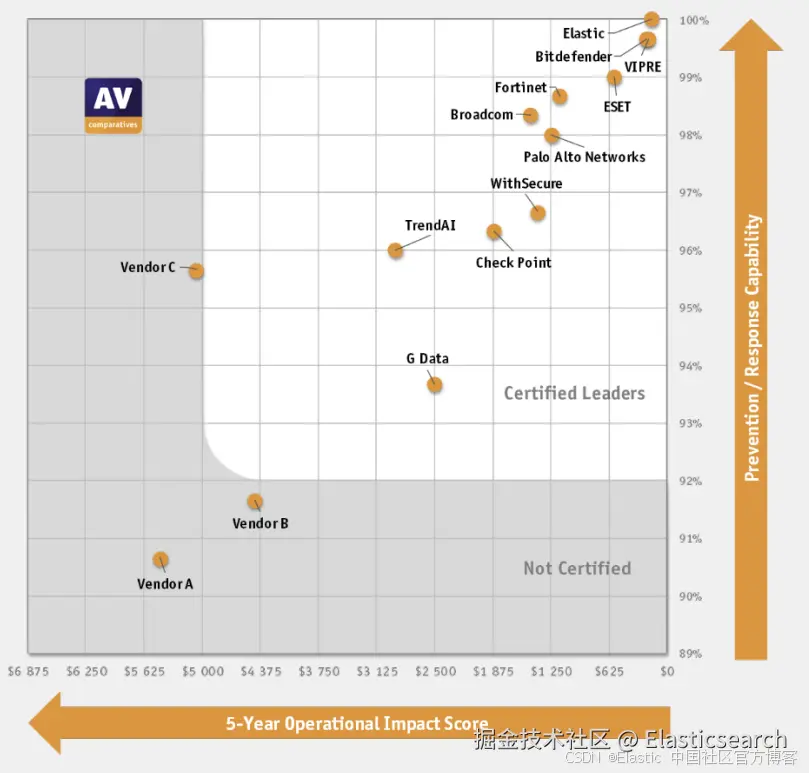
Elastic Security 通过在测试的第 1 阶段阻止每一个威胁而取得了这些成绩,从"入侵与立足"(Compromise and Foothold)开始,该阶段涵盖 MITRE ATT&CK 攻击链中的前三个战术:初始访问(Initial Access)、执行(Execution)和持久化(Persistence)。由于每一次攻击都在第 1 阶段被遏制,因此攻击从未进入第 2 阶段(内部传播)或第 3 阶段(资产入侵)。(AV-Comparatives)
不过,我们要解决的是一个严峻的现实问题:测试分数只是其中一个 组成部分 ;SOC 分析师正被大量告警淹没。在端点进行预防,是我们解决告警疲劳的方法。每一个在执行之前就被阻止的威胁,都意味着少一个需要分类处理的告警,甚至少一次需要启动的调查。
要理解端点预防为何是解决方案的关键部分,首先需要了解这项测试关注的是什么。
AV-Comparatives EPR 测试衡量什么
EPR 测试运行 50 个完整的攻击场景;每个场景都按照基于 MITRE ATT&CK 框架技术构建的多阶段攻击链进行设计。这些场景涵盖多种攻击向量、可执行文件、脚本、安装程序、Office 加载项和通过 USB 传播的有效载荷,其中许多还叠加了混淆、AMSI 绕过、EDR 解钩(unhooking)和无文件执行等技术。
今年的测试采用了 AI 辅助开发方法来构建测试工具和场景变体,以更好地反映攻击者工具的发展方式。
所有 14 家厂商都针对相同的 50 个场景进行测试,评分分为 4 个组成部分:
-
**主动响应(预防)**衡量产品是否自动阻止攻击,并通常报告该结果。Elastic 在这一阶段捕获了全部 50 个场景。
-
**被动响应(检测)**衡量产品是否检测并报告它没有阻止的可疑活动。
-
运营准确性成本衡量合法程序或操作被错误阻止或检测的频率。
-
工作流延迟成本衡量产品是否拖慢用户操作,例如产品停止执行未知文件并将其发送到沙箱进行分析时所产生的延迟。
即使主动响应率和被动响应率都达到 100%,Elastic 仍然实现了零运营延迟和零 工作流 延迟,同时在 14 家厂商中保持最低的总拥有成本之一。这意味着强大的预防和检测能力并不以高误报率为代价。
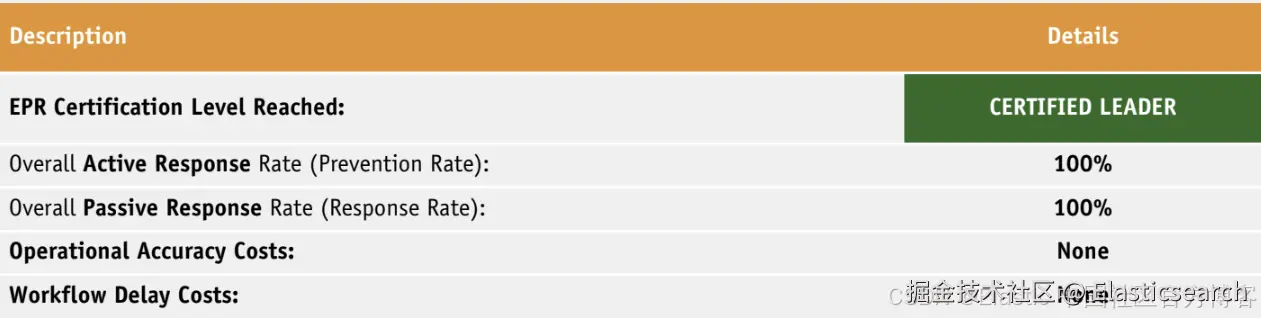

Elastic Security 在 AV-Comparatives EPR Test 2026 中获得了 "认证领导者"(Certified Leader)称号。该产品在入侵的第一阶段就阻止并检测了所有受测攻击场景,同时没有产生任何运营准确性成本,也没有给用户带来任何工作流延迟。这是一项干净、完整的成绩,体现了其在企业威胁预防方面的真正实力。
- Andreas Clementi,AV-Comparatives 创始人兼首席执行官
端点预防是防御策略的起点
故障事件中代价最高的部分,是从入侵到遏制之间的时间。时间越长,可能发生的横向移动就越多,需要重新部署镜像的端点也越多。凭据访问可能意味着密码重置和访问权限审核。数据外泄则取决于被窃取的数据,可能意味着必须披露数据泄露事件。
尽早进行预防,可以将这些成本降到接近于零。无需进行补救,因为攻击者根本没有进一步移动。也无需披露数据泄露事件,因为数据从未被访问。
在端点被阻止并报告的可疑活动只会生成_一个_事件,由_一名_分析师进行审核,并且很容易得到解决。当同一可疑活动进一步扩散时,你现在就需要关联多个端点上的告警、身份事件和网络遥测数据。如果横向移动继续扩大,就会变成一个需要专门响应团队处理的活动故障事件。
这就是预防的全部意义所在。
Elastic Defend 提供端点预防和响应
Elastic Defend 通过开箱即用的端点防护能力,保护 Windows、macOS 和 Linux 上的端点免受恶意软件、勒索软件和内存中威胁的侵害,同时支持云端、本地、混合和气隙环境。
这些防护能力由 Elastic Security Labs Threat Command (Elastic 的威胁研究团队)构建并定期维护。它们发布在开放的 Github 仓库中。你可以查看每条规则保护的内容,了解它为什么会触发,甚至可以根据需要修改它。
对于与其他端点厂商的合同尚未到期的团队,或者同时管理多种端点工具的团队,Elastic 可以摄取第三方端点遥测数据,并提供与原生 Elastic agent 相同的检测和响应能力。这意味着,对可疑登录进行调查时,所有告警、时间线和响应操作都集中在一个平台中,而不是分散在多个平台之间。
预防是目标,但有时仍会有威胁漏网。当这种情况发生时,检测过程中呈现的信息决定了团队能够多快采取行动。Elastic 的 Attack Discovery 使用你选择的 大语言模型 (LLM)来分析告警、识别潜在攻击,并呈现经过汇总的攻击叙事,从而为你梳理发生了什么。
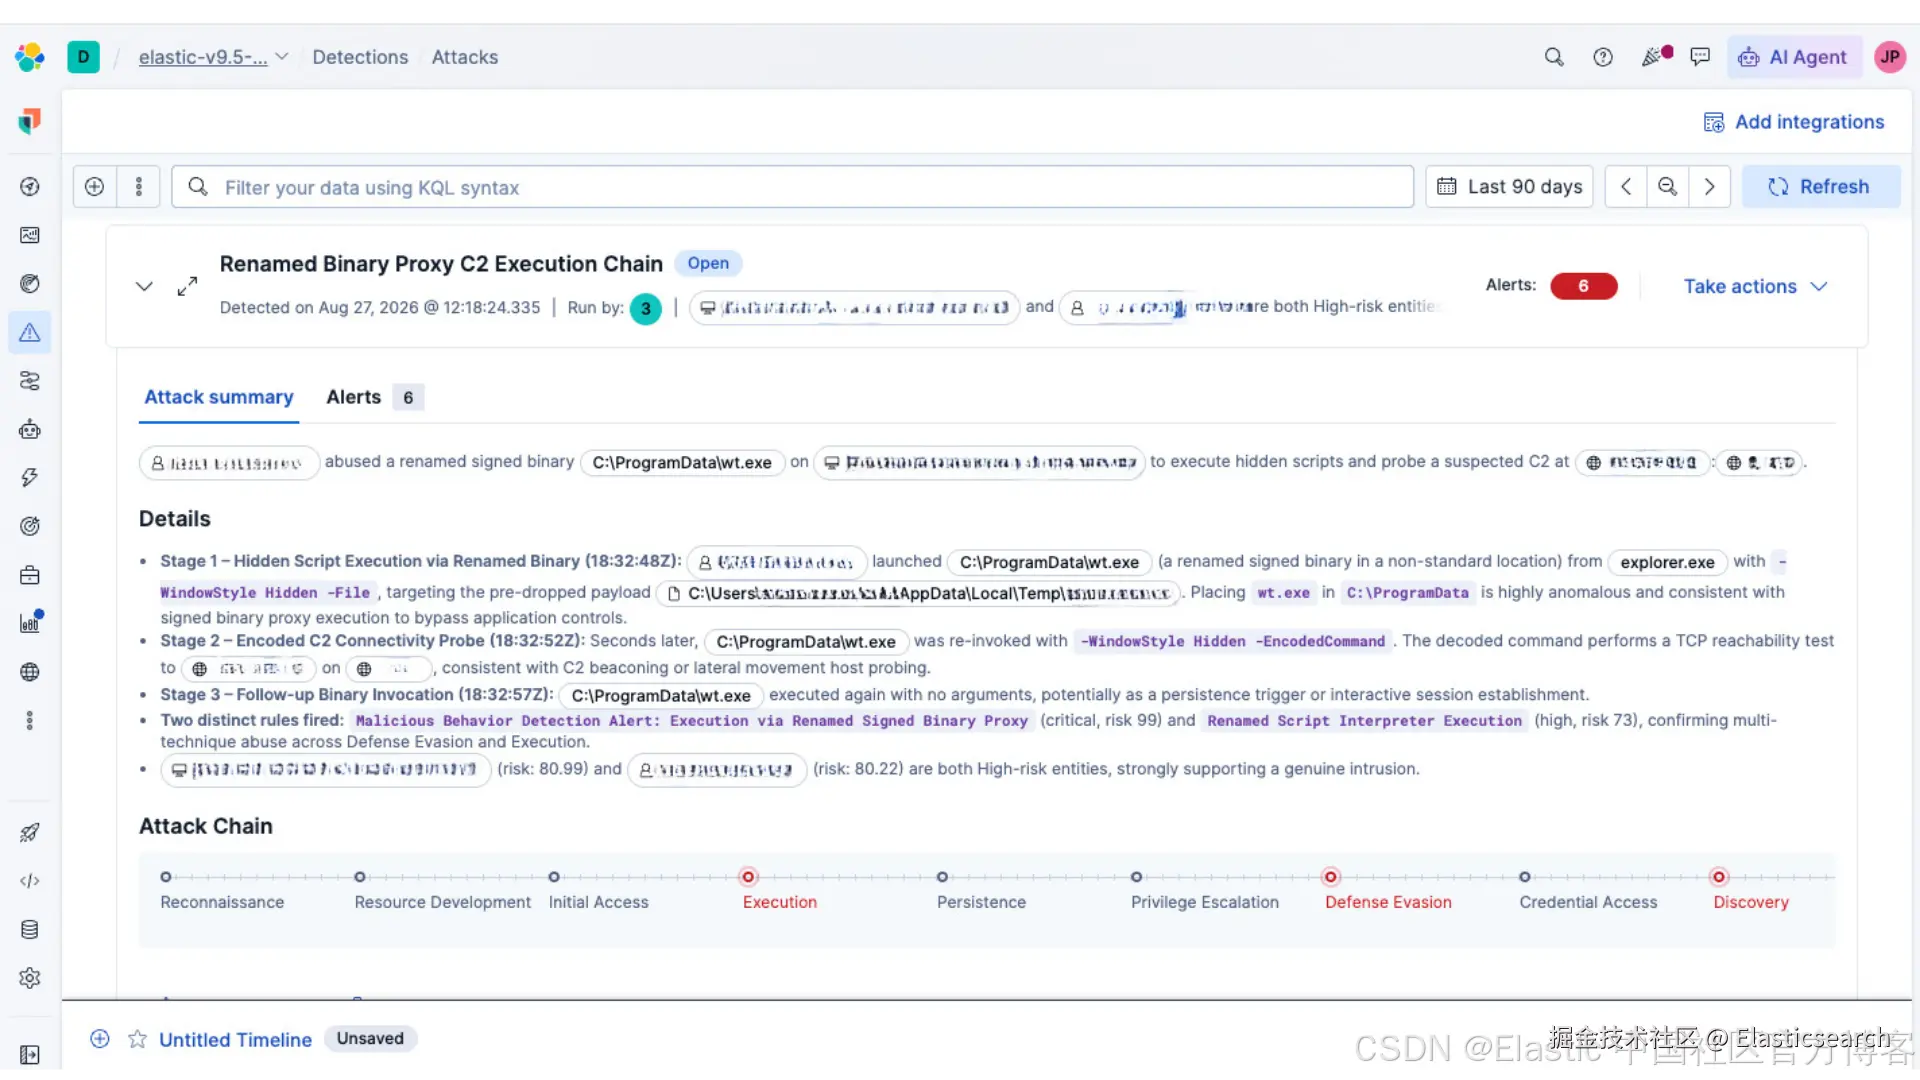
从这里开始,故障事件响应人员可以将主机从网络中隔离,同时保持其与 Elastic 的连接。取证分析师可以使用 Osquery Manager 集成,针对整个端点集群中的实时主机数据编写自己的查询。
我们连续保持 100% 防护率
这些 100% 的成绩并不是 Elastic 首次取得的。纵观 2025 年全年并延续至 2026 年的三次 AV-Comparatives Business Security Tests,Elastic Security 是唯一一家在每一轮测试中都取得 100% 恶意软件防护评分的厂商。
在最近一次测试中,测试覆盖 2026 年 3 月至 6 月,Elastic 再次成为 16 家受测厂商中唯一达到 100% 恶意软件防护率的厂商,而 Microsoft、CrowdStrike 等厂商的得分则较低。2025 年的两次 Business Security Tests 也得出了相同的结果:在整个 2025 年期间,Elastic 是唯一一家在 Real-World Protection Test 和 Malware Protection Tests 中均达到 100% 防护率的厂商。
这次 EPR 测试结果又为这一连胜纪录增加了一次。不同测试采用的方法、样本集和框架各不相同,而 Elastic 的得分始终处于最高水平。如今,这已经是 Elastic 连续第二年获得 EPR Certified Leader 称号,此前在 2025 年和 2026 年均获得了该认证。
体验满分的端点解决方案
Elastic Security 可在 Windows、macOS 和 Linux 上为原生 Elastic endpoint 以及第三方遥测提供出色的端点防护、检测和响应能力。当团队需要响应故障事件或分析取证数据时,所有能力都位于同一个平台中。
AV-Comparatives Endpoint Prevention and Response 测试以透明的方式验证了产品的实力:50 个真实的攻击场景、公开的测试方法,并将成本纳入考量。Elastic 在 2026 年的测试中,在预防、检测、运营准确性和工作流影响四个方面均取得了满分。
阅读完整的 AV-Comparatives EPR 2026 报告。** 试用 Elastic Security**。
本文中所述任何功能或特性的发布及发布时间均由 Elastic 自行决定。任何目前尚不可用的功能或特性,都可能无法按时交付,甚至可能完全不会交付。