一、为什么传统的"同IP注册次数"规则失效了?
因为黑产不再用同一个IP反复注册。代理池把请求分散到大量出口,单IP频次被摊薄;住宅中转让ASN和归属地看起来像普通家庭宽带;秒拨动态换IP,让黑名单来不及更新。
2026年9月上海徐汇判决显示,某游戏黑灰产团伙非法获取14.5万余条公民个人信息,用"全能注册机"接入代理IP池、模拟滑块,批量注册4.9万余组账号。黑产已将代理IP池与注册机深度结合,单纯依赖单IP频次或归属地规则难以有效拦截。
传统规则的两个盲区:
-
只拦机房IP,会漏住宅代理:住宅中转ASN属运营商,归属地显示正常,单看IDC标签发现不了
-
只拦已知代理库,会漏新上线秒拨:秒拨IP按会话换出口,黑名单更新速度跟不上
二、住宅宽带和住宅代理在IP层到底有什么区别?
两者在IP属性上有几处关键差异:
|------------------|---------------|-----------------|
| 判断维度 | 真实住宅宽带 | 住宅代理/中转 |
| ASN归属 | 运营商(电信/联通/移动) | 运营商(伪装正常) |
| usage_type | 住宅 | 住宅或未知 |
| proxy_type | 无 | 命中proxy/relay标签 |
| risk_score | 通常<30 | 通常40-80 |
| mb_rate(秒拨概率) | 低 | 可能偏高 |
| real_person_rate | 高(>60%) | 可能偏低(<30%) |
核心区别在于:住宅宽带的ASN和usage_type都正常,但proxy_type和risk_score干净;住宅代理的ASN和usage_type看起来也正常,但proxy_type命中、risk_score偏高、秒拨概率异常。
单看ASN会漏,单看IDC标签会误伤企业专线。需要proxy_type+risk_score+mb_rate+real_person_rate多信号联合判断。
三、单IP封不住的时候,网段和ASN层面怎么补?
单IP层面只能做第一层筛查,真正拦住代理池要靠三层聚集分析:
单IP层:统计1小时内同IP注册次数、代理类型命中情况。同一IP注册超过3次且命中机房或代理标签,触发验证;超过10次直接拦截。
/24网段层:统计同网段新注册数、机房占比、设备重合度。/24网段新账号超过100且机房占比超过70%,触发网段级复核。
ASN层:统计同ASN新注册集中度,对云厂商、IDC、住宅分别建模。同一ASN下多个IP集中注册,往往是账号工厂的基础设施特征。
三层计数的前提,是IP查询层数据足够细、更新足够及时。离线库需支持日更,新IP段24小时内入库;双栈覆盖IPv4与IPv6,避免黑产利用IPv6代理池绕过检测。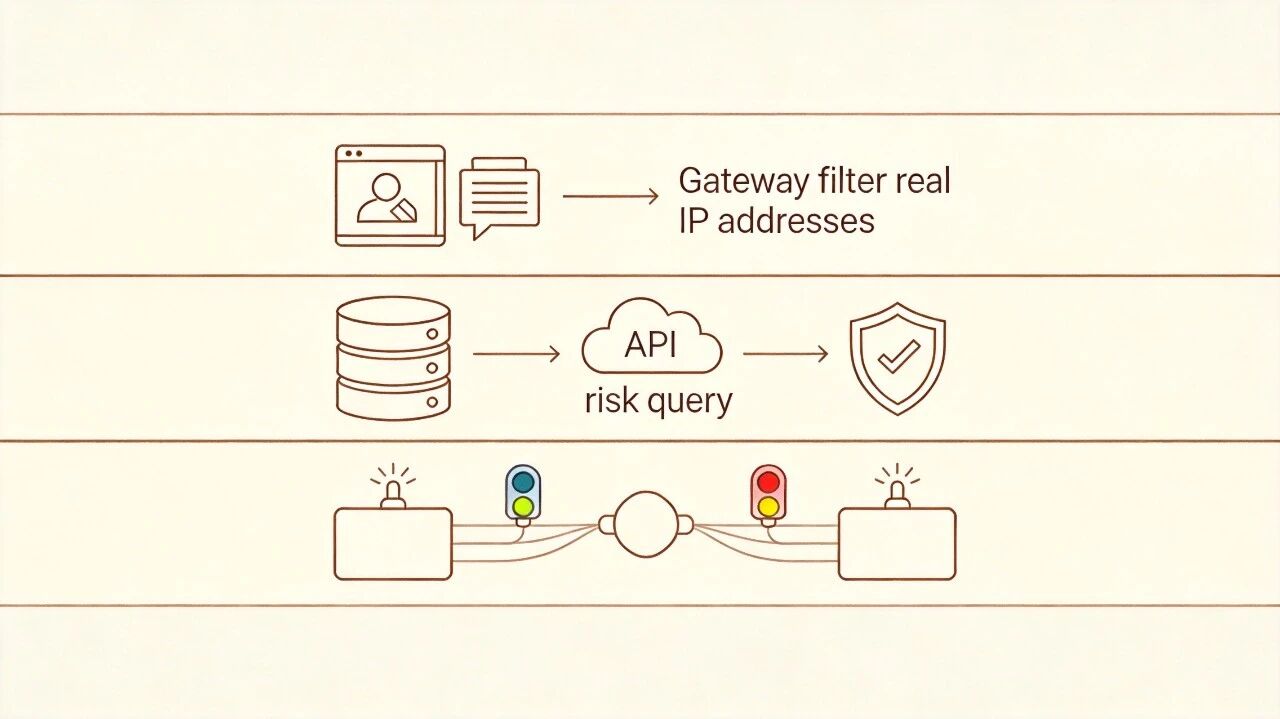
四、住宅、机房、秒拨三类IP分别该怎么处置?
按风险等级分层处置,比一刀切封IP更稳:
|------|------------------------------|--------------------|
| 风险等级 | 判断条件 | 处置方式 |
| 高危 | 命中Tor/开放代理、机房非白名单、秒拨高分 | 拒绝注册或强制短信+滑块+设备复核 |
| 中危 | 同/24新注册超阈值且数据中心占比高、同ASN新注册集中 | 网段/ASN级限流、人工抽检 |
| 低危 | 住宅低风险、ASN属正常运营商、无聚集 | 放行但打标签,登录阶段继续看IP漂移 |
| 白名单 | 企业/校园/运营商CGNAT | 单独建白名单,避免正常集中注册被误杀 |
关键原则:不要把所有机房IP都封禁(会误伤企业云办公),也不要只看归属地就放行(会漏住宅代理)。按IP类型+聚集特征+风险分组合判断。
五、账号工厂用自动滑块过风控,IP层还有用吗?
有用。即使滑块被模拟通过,IP层仍可提供代理类型、秒拨概率、机房ASN和风险评分等多维证据。
风控系统可依据IP环境风险对疑似批量注册降级放行、加二次验证或直接拒绝,减少纯行为规则被脚本欺骗的可能。IP层和行为层是互补关系,不是替代关系------IP层识别网络环境是否可信,行为层识别操作模式是否像真人,两者结合才能形成完整防线。
六、双模架构在游戏注册场景中怎么落地?
面对游戏开服期间的高并发注册请求,建议采用"IP风险识别工具离线库主查+在线API补查"的防御架构。接入流程:风控网关获取玩家真实出口IP,过滤伪造的X-Forwarded-For等转发头 → 离线库返回代理类型、机房/ASN、双栈风险分 → 规则引擎按单IP、/24网段、ASN三层累计注册计数 → 命中阈值则触发验证码、限流或直接拒绝,并写入审计日志。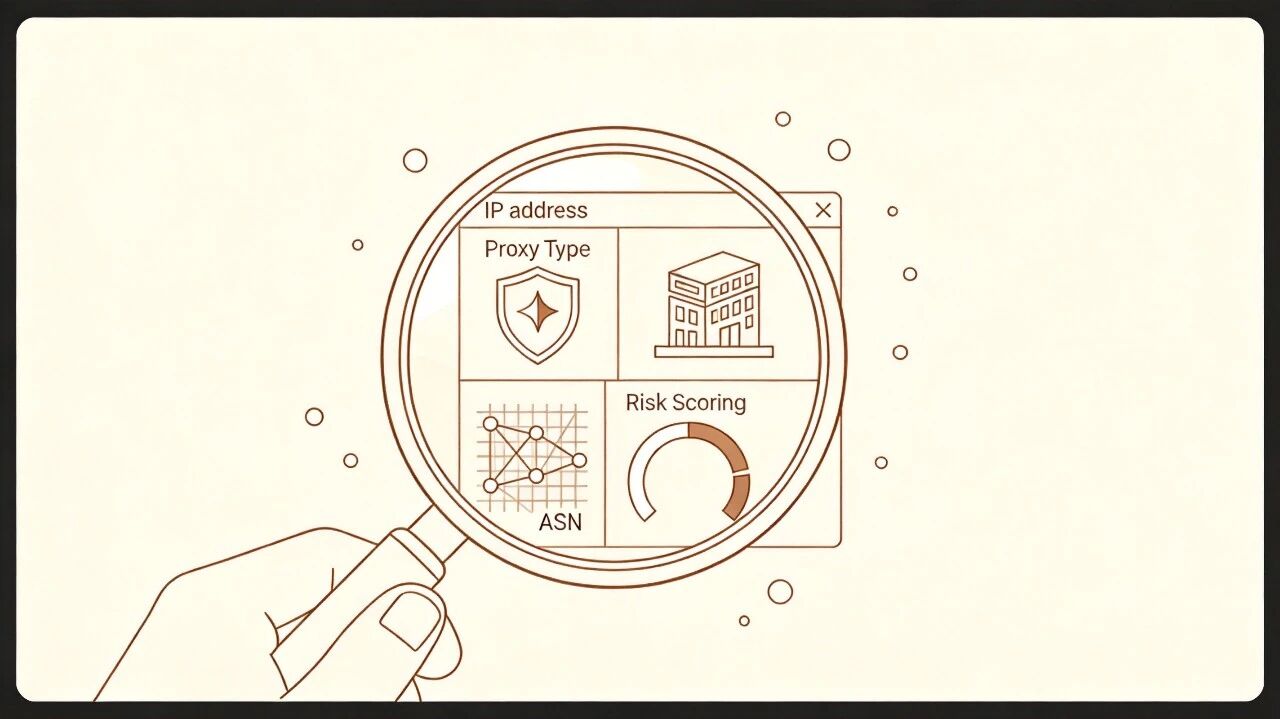
七、常见问题
Q1:如何判断注册IP是住宅宽带还是机房代理?
住宅宽带通常归属于运营商ASN且使用类型为非数据中心;机房代理多归云厂商或IDC的ASN,使用类型标注为数据中心。若使用类型显示住宅但代理标记为中转、秒拨概率高或风险分偏高,应按住宅代理而非普通家庭宽带处置,避免只看归属地造成误判。
Q2:同IP段批量注册聚集怎么做IP风险识别?
将IP查询离线库部署在内网,按单IP、/24网段、同ASN聚合新注册数、代理占比、设备重合度;当发现同网段或同ASN集中出号、机房比例高、风险分超阈值时,自动触发网段级限流与人工盘点。
Q3:游戏开服期间高并发注册,IP查询会不会成为瓶颈?
离线库部署在内网后单次查询微秒级,不依赖外网,不影响注册链路。在线API适合低频查询或作为补充。双模架构下离线库承担全量查询,避免原始IP外发,同时满足高并发与数据合规要求。
八、小结
游戏批量注册的代理池拦截,核心不是"封了多少IP",而是三层信号的组合判断:单IP代理类型+网段聚集+ASN集中度。以IP数据云的双模方案为例,离线库承担注册入口的全量低延迟查询,在线API补充新代理与IPv6情报,配合单IP、/24网段、ASN三层计数与分层处置规则,可在注册环节有效识别代理池轮换、住宅中转和秒拨IP,降低账号工厂的批量注册通过率。