前言
研发图纸、源代码、招投标合同、工艺参数,是企业最核心的无形资产。行业公开威胁报告显示,超过 68% 内部数据泄露事件,根源是文档以明文形式保存在终端本地。 U 盘拷贝、网盘导出、离职前批量导出资料,文件一旦离开企业内网环境,就完全不受管控。防火墙、上网行为网关只能拦截往外发送的动作,假如员工把文件拷贝到本地笔记本,离线之后再外传,边界设备完全没有感知。
不少企业管理者会形成一个认知误区:上线透明加密软件,就等于解决全部泄密问题。现实项目落地反馈,透明加密解决的是文件被拷贝出去之后无法直接打开,但复制粘贴、屏幕拍照截屏、外发协作流程、离线笔记本管控,全部是配套难题。
同时要厘清法律前提:加密管控仅针对企业配发办公终端,需要提前完成内部告知,遵循最小必要原则,不能管控员工个人设备,规避合规风险。
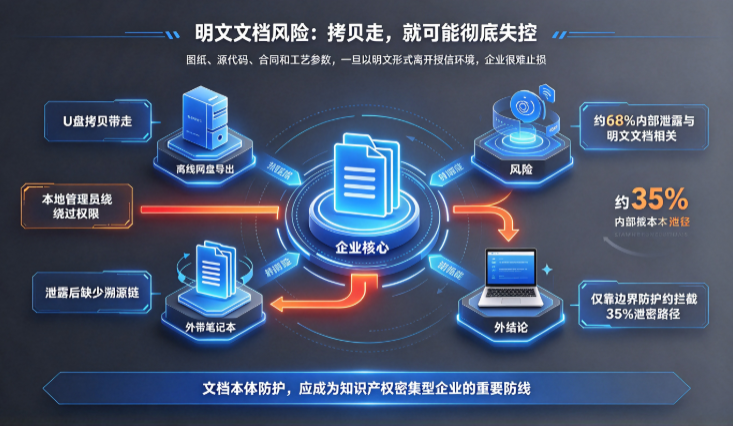
一、明文文档带来四类真实经营风险
参考多份内部威胁攻防报告,梳理企业高频现实风险,这些风险依靠网络边界防护很难根治。
-
文件本体脱离企业环境直接裸奔 文档保存在终端本地,全部为明文。笔记本带出公司、U 盘拷贝、网盘同步,文件拿到外部设备可以直接阅读。不少离职人员会利用工作最后几天批量导出图纸与源代码,明文文件复制即带走,事后企业很难止损。
-
内网权限无法真正隔离,本地管理员可绕过文件夹权限 Windows 操作系统文件夹 ACL 权限,遇到本地管理员账号很容易被绕过。研发、项目组之间,即便做了共享盘权限隔离,员工依然可以把文件下载保存至本地磁盘,再转发给其他人员,造成跨部门资料越权流转。
-
对外业务协作和安全防护相互冲突 企业不可避免需要向客户、外协单位交付图纸、方案。如果全部文档加密,对外交付就会遇到阻碍;如果全部解密外发,文档流出企业之后彻底失控,接收方可以随意二次转发、复制。很多企业就在 "安全" 和 "业务交付" 之间来回摇摆。
-
发生泄露之后缺少溯源证据链 明文文档泄露,企业只能确认资料流出去,无法定位文件原始来源、操作人员、操作时间。维权、追责缺少完整审计材料,不管是内部排查还是应对外部纠纷都非常被动。
行业调研数据:仅依靠网络边界、文件夹权限保护核心文档,只能拦截约 35% 内部泄密路径,大量风险发生在终端本地存储层面。
二、主流文档保护手段客观对比,看清各自短板
很多企业踩坑,根源在于混淆不同方案的能力边界,把单一方案当成完整防护体系。
方案 1:操作系统文件夹权限、共享盘 ACL 管控
✅优点:零额外采购,部署简单。
❌短板:本地管理员权限极易绕过;只管控服务器共享目录,下载到本地磁盘就彻底失效;笔记本离线完全无效;不支持图纸、源代码这类专业格式;没有自动加密能力,人为忘记设置权限就形成漏洞。适合普通公共文档,不适合高价值涉密资料。
方案 2:网络 DLP 网关,只管控外发传输通道
✅优点:可以识别邮件、网页上传、IM 聊天向外发送的明文文件。
❌短板:文件下载保存到本地之后,网关不再管控;笔记本离线热点操作完全绕过;加密传输流量无法解析;只能拦截 "往外发",管不到 "拷贝到本地存起来" 的行为。
方案 3:手动设置文档密码
✅优点:无需部署软件,简单应急使用。
❌短板:高度依赖员工自觉,极易忘记加密;大批量图纸、源代码操作成本极高;密码容易内部扩散;一旦密码泄露,全部防护失效,完全不适合企业常态化防护。
方案 4:透明加密软件(驱动层终端加密)
原理:在授权终端上,文档保存时后台自动加密;内网授权环境打开自动解密,员工不用改变原有操作习惯;文件脱离授信终端环境打开为乱码,无法阅读内容。
✅优点:保护文件本体,即便被私自拷贝带走,外部设备无法直接打开;支持 CAD、Office、源代码编辑器等大量业务软件;可以配套离线授权、外发审批、文档水印、保密沙箱、全链路审计;日志本地留存,满足等保日志留存要求。
❌短板:不能对抗手机拍照、人工抄写这类行为;对老旧定制业务软件存在兼容性风险;需要做密钥备份,密钥丢失会造成文档永久损坏;不能直接替代网关、外设管控,需要组合使用。
落地结论:对于研发、设计、制造类企业,透明加密是文档防护的重要一环,但不是全部,必须搭配水印审计、外设管控、外发审批共同形成闭环。
三、一套合格透明加密软件,必须具备的核心能力
站在管理者角度,选型不要被宣传话术迷惑,重点看能否解决真实业务痛点(以下功能均依托域智盾系统落地)
-
多加密工作模式,适配不同岗位,拒绝一刀切 不只有单一透明加密模式。支持透明加密、智能加密、只读模式、只解密不加密等策略。研发岗位启用透明加密;经常接收外部文件的业务部门使用智能加密;管理层审阅资料采用只解密不加密模式。配套保密沙箱能力,大体积图纸、素材在沙箱内流畅编辑,离开沙箱自动加密,缓解大文件加密卡顿问题。
-
可控的离线办公授权机制 笔记本外出办公,可以自定义离线有效时长;超期之后加密文档无法打开;员工可提交申请延长离线权限。离线状态所有文件操作日志在终端本地缓存,接入内网自动回传服务器,外勤操作全程可以溯源,消除笔记本带出企业后的管控空白。
-
受控外发审批,解决对外协作矛盾 支持受控外发包,对外交付文档可以设置打开次数、有效期,可关闭打印、复制另存权限,叠加文档溯源水印。接收方无需安装客户端就可以查阅。对外交付不再只有 "完全解密" 这一个选项,平衡安全与商务交付需求。
-
配套衍生防护,堵住加密之外的泄密缝隙 单纯文件加密存在漏洞,需要配套全盘文档水印和终端防拍照功能模块,对截屏、手机拍照行为做溯源震慑;剪贴板管控,限制加密文档内容复制向外粘贴;完整记录文档创建、修改、拷贝、打印、解密申请全链路审计日志。
-
密钥自主管理,具备灾备恢复能力 密钥由企业自己保管,支持密钥定期备份、分级管理员权限,规避密钥丢失造成文档彻底打不开的重大事故。具备批量应急解密工具,应对服务器故障、系统迁移等极端场景。
-
多操作系统兼容,覆盖异构内网环境 同时支持 Windows、macOS、信创操作系统,信创终端同样支持加密策略、外设管控、防火墙策略,防止国产化终端成为安全短板。适配 NAS 存储,能够对 NAS 内的图纸文档实现落地加密保护。
-
日志本地化存储,满足合规审计 审计日志保存在企业自有服务器,支持多维度检索导出,满足等级保护日志留存的硬性要求,为内审、安全事件排查提供完整证据链。
四、透明加密软件落地四步法,避开上线翻车
很多项目产品本身没问题,失败都是部署流程错误,这套流程可以直接复用。
第一步:资产梳理与合规前置
梳理企业核心涉密文档类型、涉及岗位,划定加密范围,不要全公司所有文档一概加密。完成内部制度告知,明确管控对象、采集范围,只管控企业配发办公电脑,规避用工合规风险。同时完成密钥备份预案。
第二步:小范围灰度试点,优先审计,谨慎开启加密
不要一次性全公司下发加密策略。优先选择研发、项目等高风险部门试点。先跑 2‑4 周,重点验证 CAD、PLM、ERP、代码编译工具等业务软件兼容性。大图纸、源代码一定要做实测,排查保存、编译、导出异常问题,过滤误告警。
第三步:分批次推广,策略分层配置
试点验证稳定后,分部门逐步推送策略。涉密生产岗位启用透明加密;职能岗位按需配置智能加密、只读模式;公共文件目录配置策略豁免。同步上线外发审批流程,避免业务人员为了对外交付私自解密文档。
第四步:常态化运维迭代
业务软件版本更新、新增外协业务系统,需要复测加密兼容性;定期检查密钥备份状态;定期输出安全审计报表。加密不是一次性项目,需要持续运维调优。
五、管理者选型 4 条避坑总结
-
不要神化透明加密软件:它防护 "文件拷贝带走之后直接打开",但挡不住手机拍照、手抄,需要搭配终端防拍照、水印、行为审计、管理制度配合,不存在一劳永逸。
-
兼容性优先于加密强度参数:再高的加密算法,如果和企业 CAD、ERP、编译工具冲突,业务无法运转,安全方案等于零,选型务必拿真实业务文件做实测。
-
密钥备份是生死线:一定要确认产品具备密钥备份、应急批量解密机制,密钥丢失会带来不可逆的业务损失。
-
拒绝一刀切全量加密:普通公共通知、公开资料不需要加密,只针对真正涉密资产启用加密,降低运维压力,减少业务部门抵触。
透明加密软件的价值,是给企业高价值文档加上一层本体防护,把 "文件被拷贝就彻底失控" 的风险降低。完整的数据防护体系,需要边界网关、外设管控、终端审计、透明加密、管理制度互相配合,多重防线叠加,才能够应对真实复杂的内部威胁。
本文为实战技术分享,企业落地实施需要严格遵循《网络安全法》《数据安全法》《个人信息保护法》相关法规要求。
责编:璇玑