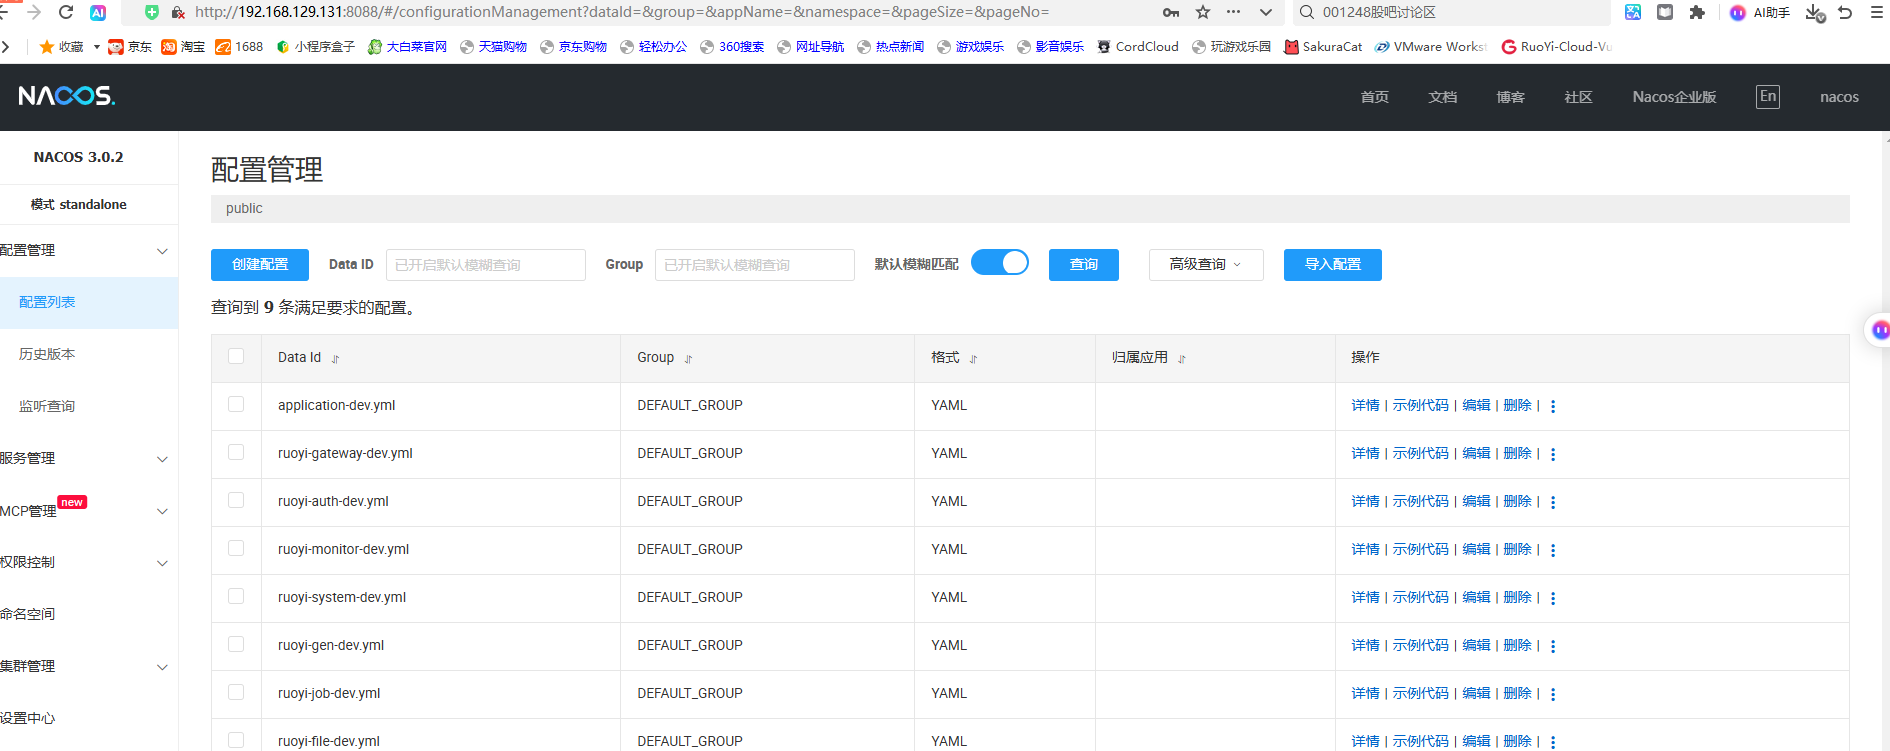
配置信息
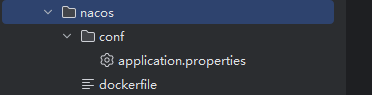
application.properties nacos配置参考文件
html
spring.datasource.platform=mysql
db.num=1
db.url.0=jdbc:mysql://ruoyi-mysql:3306/ry-config?characterEncoding=utf8&connectTimeout=1000&socketTimeout=3000&autoReconnect=true&useUnicode=true&useSSL=false&serverTimezone=UTC
db.user=root
db.password=root

nacos.naming.empty-service.auto-clean=true
nacos.naming.empty-service.clean.initial-delay-ms=50000
nacos.naming.empty-service.clean.period-time-ms=30000

management.endpoints.web.exposure.include=*

management.metrics.export.elastic.enabled=false
management.metrics.export.influx.enabled=false

server.tomcat.accesslog.enabled=true
server.tomcat.accesslog.pattern=%h %l %u %t "%r" %s %b %D %{User-Agent}i %{Request-Source}i

server.tomcat.basedir=/home/ruoyi/nacos/tomcat/logs

nacos.security.ignore.urls=/,/error,/**/*.css,/**/*.js,/**/*.html,/**/*.map,/**/*.svg,/**/*.png,/**/*.ico,/console-ui/public/**,/v1/auth/**,/v1/console/health/**,/actuator/**,/v1/console/server/**

nacos.core.auth.system.type=nacos
nacos.core.auth.enabled=false
nacos.core.auth.default.token.expire.seconds=18000
nacos.core.auth.default.token.secret.key=SecretKey012345678901234567890123456789012345678901234567890123456789
nacos.core.auth.plugin.nacos.token.secret.key=SecretKey012345678901234567890123456789012345678901234567890123456789
nacos.core.auth.caching.enabled=true
nacos.core.auth.enable.userAgentAuthWhite=false
nacos.core.auth.server.identity.key=serverIdentity
nacos.core.auth.server.identity.value=security

nacos.istio.mcp.server.enabled=false
dockerfile 构建镜像文件
# 基础镜像
FROM nacos/nacos-server:v3.0.2

# author
MAINTAINER ruoyi

# 复制conf文件到路径
COPY ./conf/application.properties /home/nacos/conf/application.properties
构建镜像
html
docker build -t ruoyi_nacos .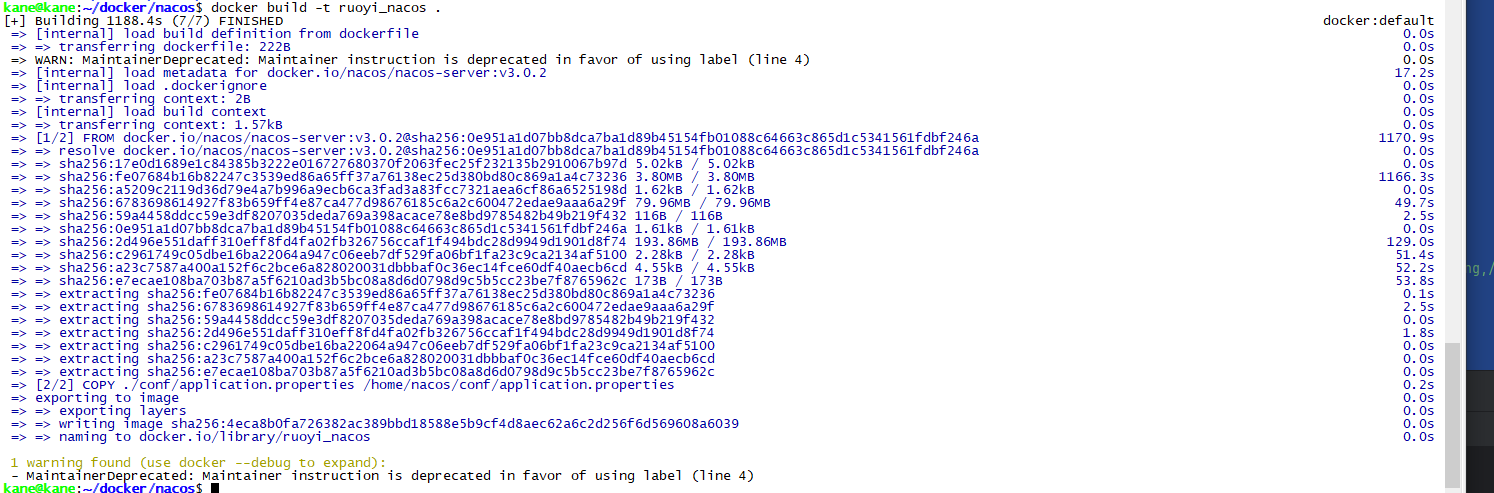
查看镜像
html
docker images启动容器
html
docker run -d -p 8848:8848 -p 8088:8080 -p 9848:9848 -p 9849:9849 \
	  --name ruoyi-nacos \
	-e MODE=standalone \
	-e NACOS_AUTH_TOKEN=ZmRmOWQ4YjMtZjFhMi00ZjMxLWJkMjktYzRhNTY3YzhhMWEyCg== \
	   -e NACOS_AUTH_IDENTITY_KEY=Authorization \
	   -e NACOS_AUTH_IDENTITY_VALUE=SecureToken123 \
	ruoyi_nacos_ip:latest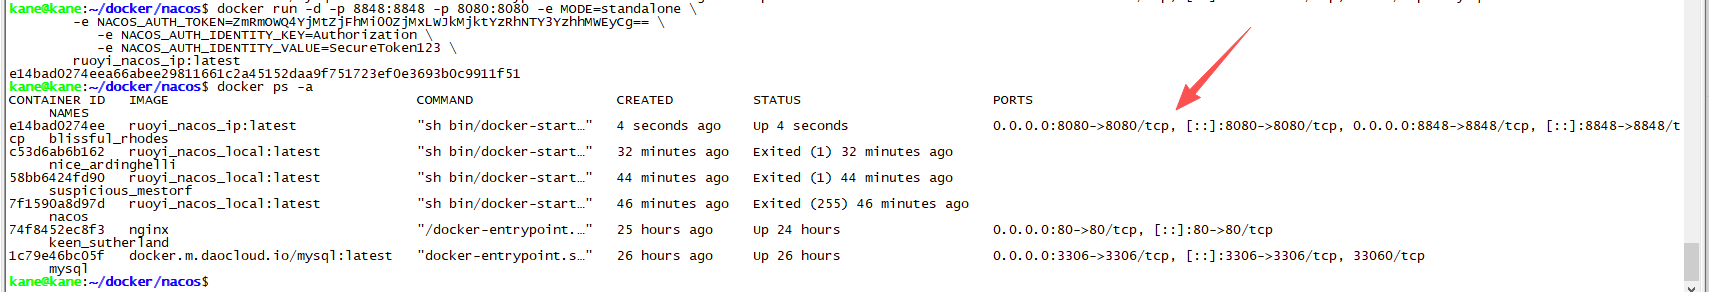
图片中为了方便我只映射了2个端口 8080 8848,主要是nacos3版本以后管理台页面就变成了8080端口,但是我把宿主机的8088映射到了容器的8080,因为8080这个端口太重要 不能占用
验证
根据自己的linux的ip去访问