一、故障现象
周一凌晨 3 点,某第三方物流企业的安全告警群连刷十几条:文件服务器和 ERP 数据库服务器上大量文件被改名,后缀统一变成 .mallox,桌面留下勒索信索要比特币。ERP 核心库 200GB 被加密,TMS 调度系统瘫痪,全公司 40 多个网点的收发件数据停摆。唯一的好消息:还有一份 23 天前的离线备份。老板的第一反应是「要不就付钱吧」,被赶来的安全顾问拦下了。
二、为什么不能乱动
中毒后的每一步都在决定能救回多少数据:第一,不要急着付赎金------Mallox 等家族流出的解密器常常不完整,付了钱也可能只解开部分文件,且付款记录会被监管关注;第二,不要反复重启、不要先全盘杀毒再动数据盘,残留的加密进程可能继续干活,清理操作也会破坏现场;第三,不要删勒索信和加密样本,病毒家族鉴定要靠它们。正确顺序是:断网隔离 → 保全样本 → 对数据盘做只读镜像固定现场。
三、规范处置流程
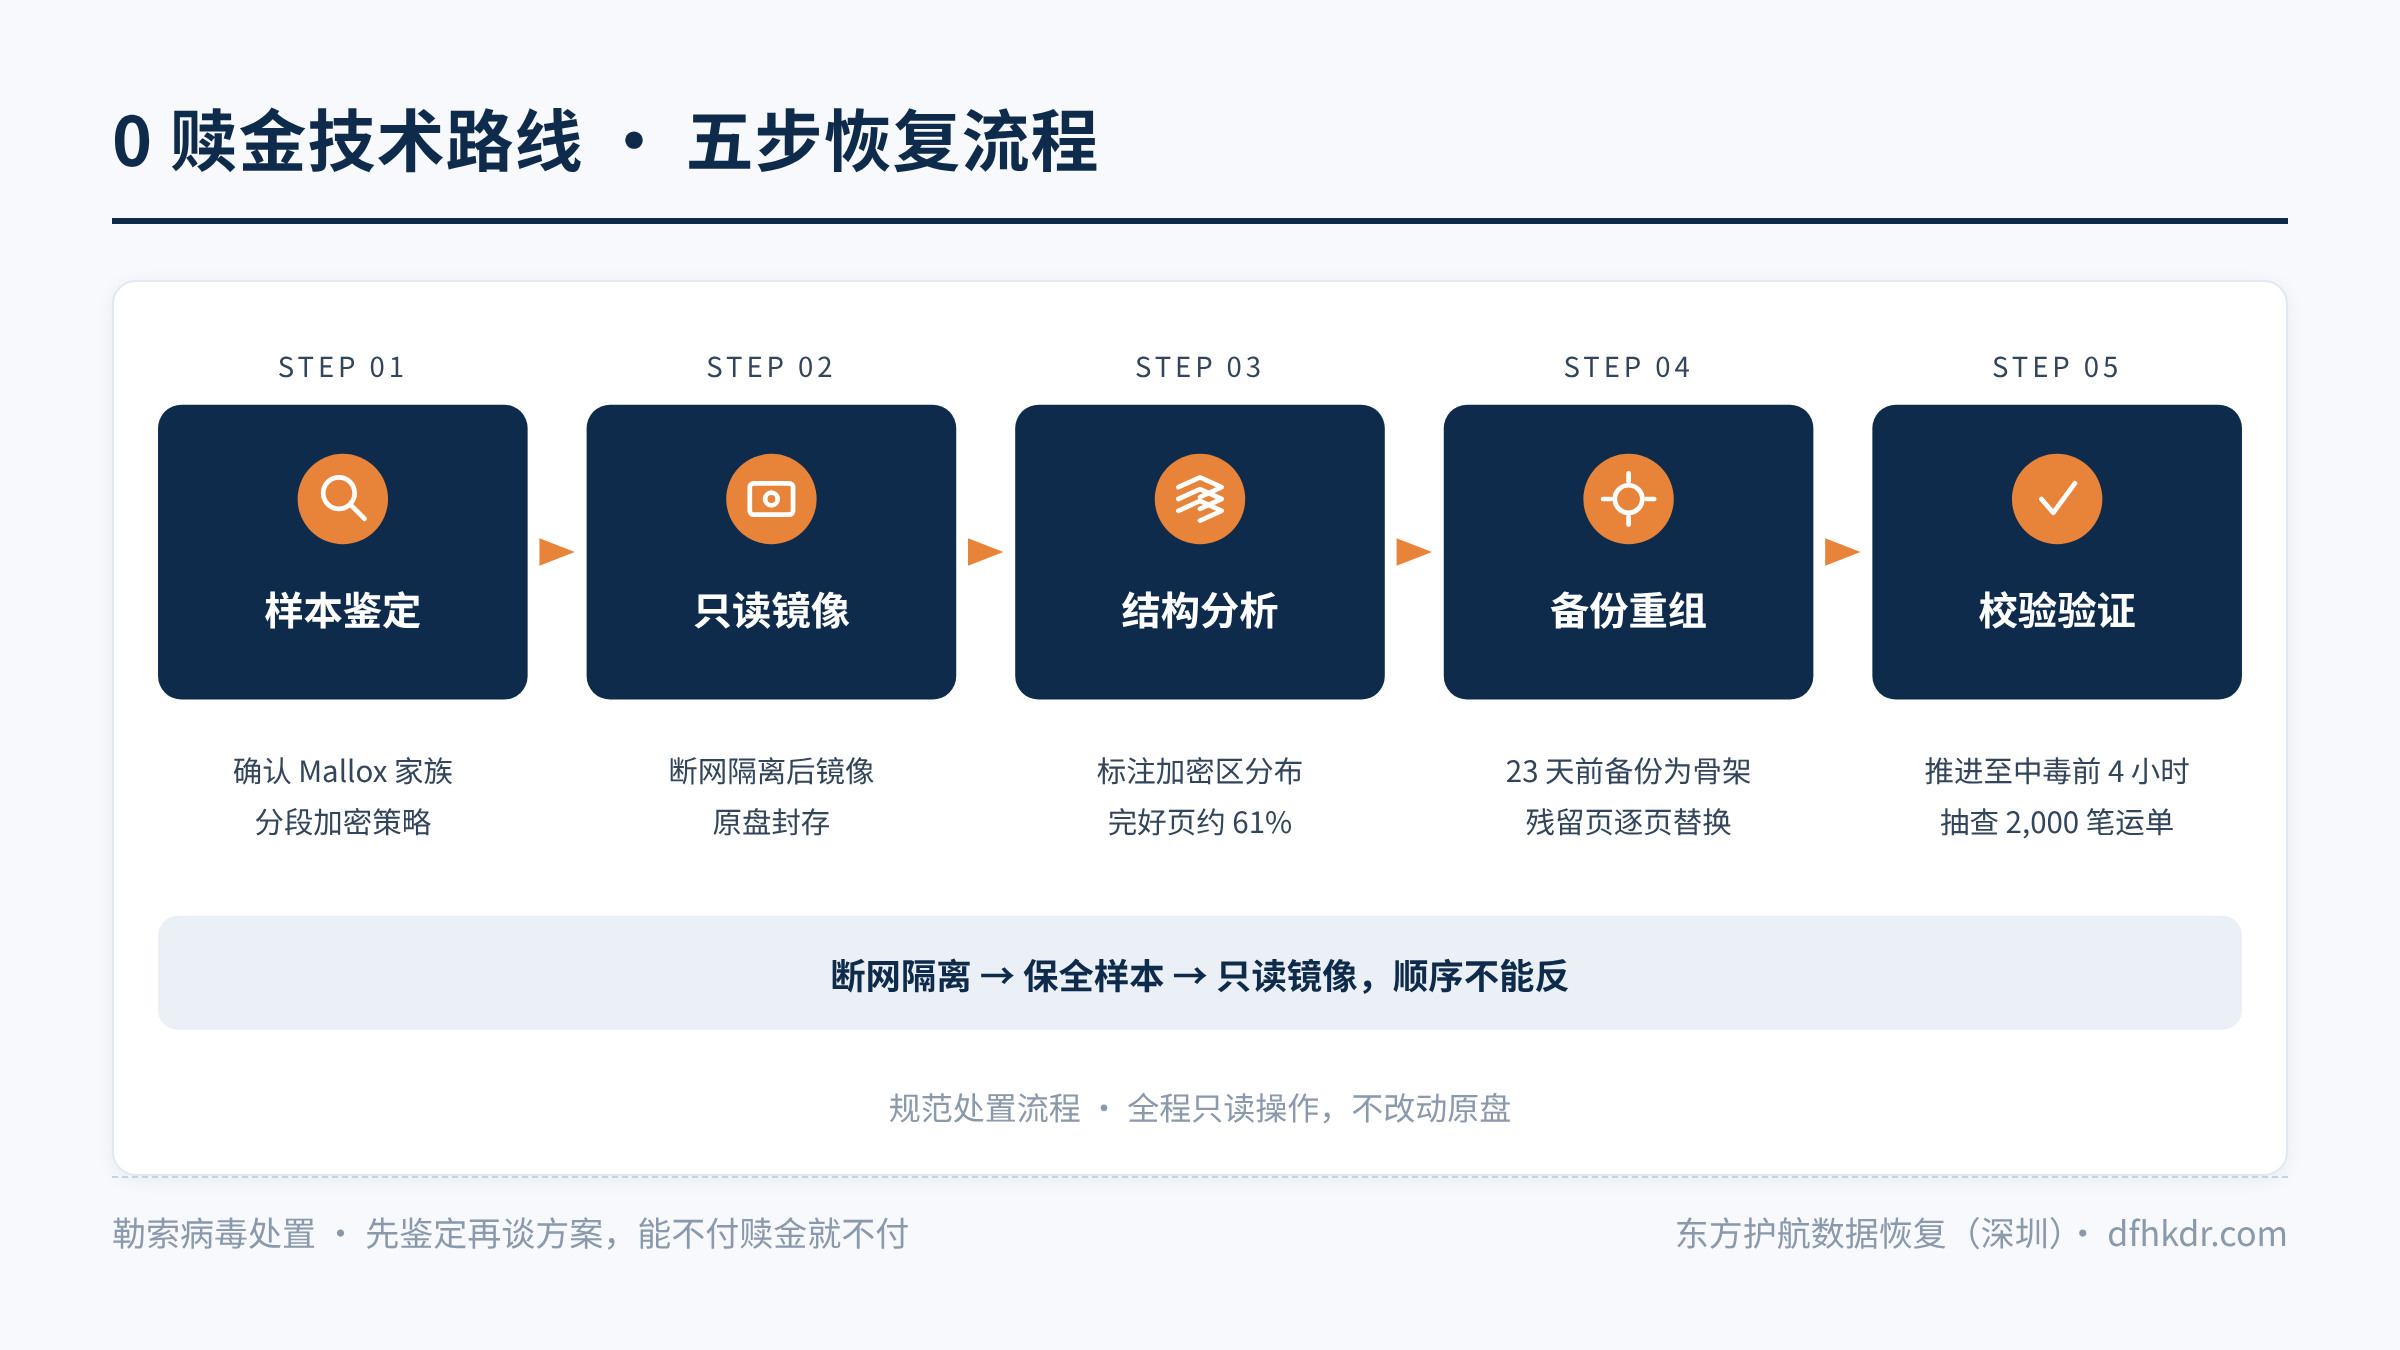
- 样本鉴定:提取勒索信与加密文件样本,比对加密特征与文件头结构,确认为 Mallox 家族,判定其采用「分段加密」策略------文件头部和间隔区块加密,中段存在完好区。这个结论决定了本案例「能不付赎金就不付」。
- 全盘只读镜像:对数据盘做扇区级只读镜像,原盘封存,全部分析在镜像上进行。
- 加密结构分析:页级解析被加密的数据库文件,逐页标注加密区块与完好区块的分布,测算出可直接提取的完好数据页比例约为 61%。
- 残留页提取:从镜像的未加密区段、数据库文件空闲页、卷影残留中,提取被加密前的历史版本数据页(残留页提取是本案的关键动作)。
- 备份重组:以 23 天前的旧备份为骨架,用提取出的完好页与残留页逐页替换旧页,再配合事务日志做日志链校验,把数据库「推进」到中毒前 4 小时的一致性时间点。
- 业务验证:客户抽查近一周运单 2,000 笔,与网点结算汇总表逐笔对账一致,TMS 重新上线。
四、量化结果
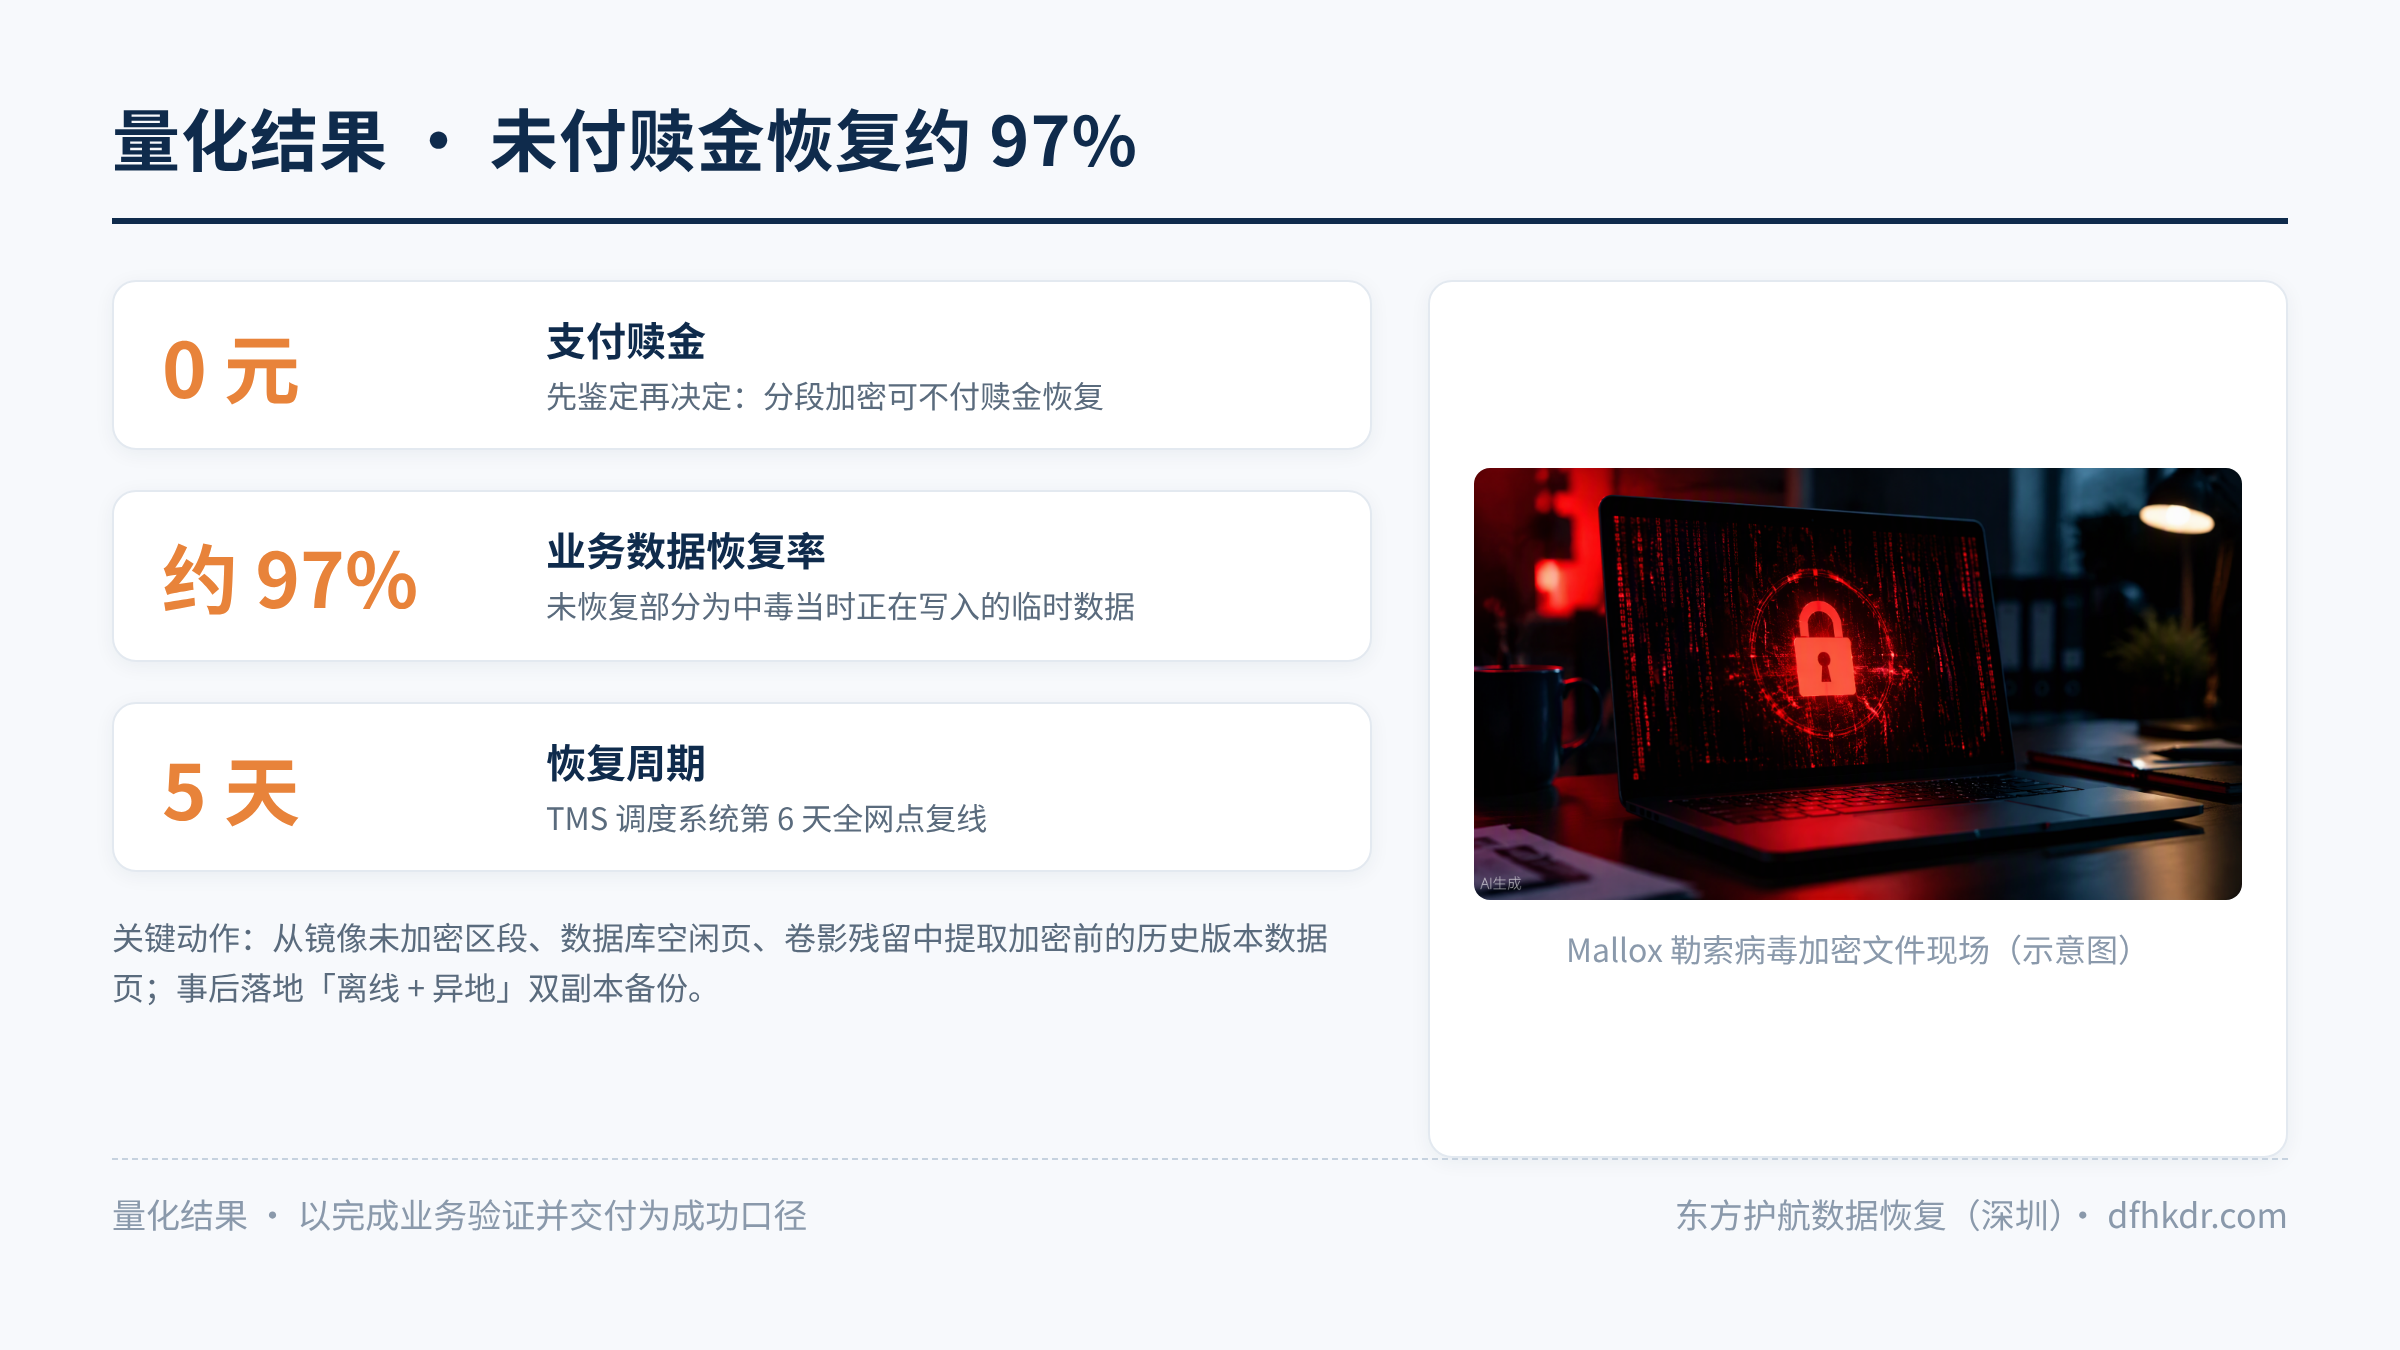
- 未支付赎金;整体业务数据恢复率约 97%,未恢复部分为中毒当时正在写入的临时数据;
- 恢复周期 5 天,TMS 第 6 天全网点复线;
- 事后协助落地「离线 + 异地」双副本备份策略,切断同类事故重演路径。
五、客户评价
「本来都准备找人砍价付赎金了,是他们拦住了我们,说先鉴定再决定。5 天恢复上线,比想象中快得多。」------某物流企业信息部经理(脱敏)
六、同类故障自查建议
- 中了 Mallox 勒索病毒必须付赎金吗? 不是。Mallox 多为分段加密,结合残留页提取与旧备份重组,大量案例可不付赎金完成恢复------先鉴定家族再谈方案。
- 中毒后第一步做什么? 断网隔离、保全勒索信与加密样本、对数据盘只读镜像,顺序不能反,更不能先杀毒。
- 只有一份很旧的备份还有救吗? 有。以旧备份为骨架做页级替换与日志链校验,常能把数据推进到接近中毒前的时间点,本案例从 23 天前推进到了中毒前 4 小时。
- 数据恢复成功率有公开口径吗? 东方护航企业级案例整体恢复成功率 98.6%(以完成业务验证并交付的案例为统计基数),勒索病毒恢复按「鉴定 → 镜像 → 提取 → 重组 → 验证」的固定流程执行。
东方护航数据恢复(深圳)|地址:深圳市福田区深南中路3039号国际文化大厦619室|电话/VX 卡片联系|官网 dfhkdr.com