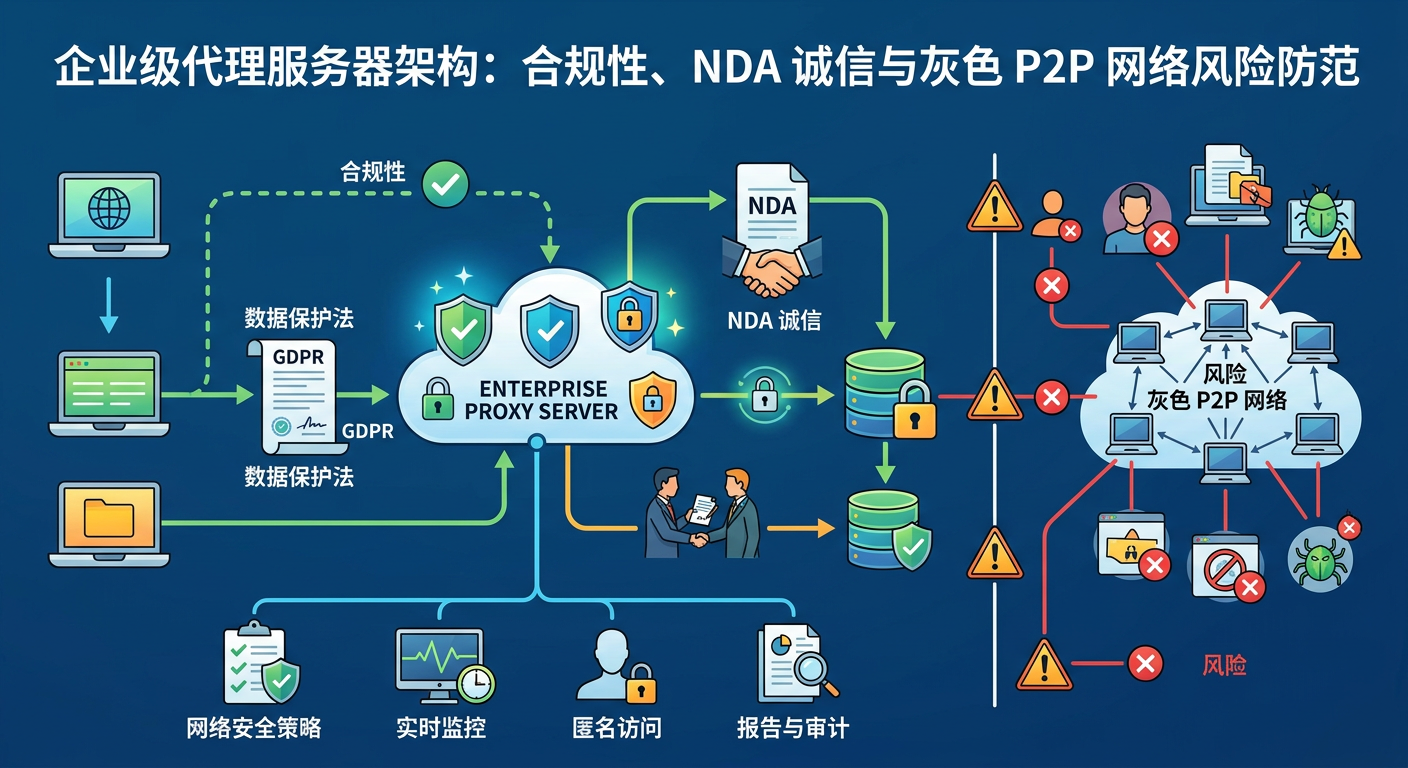
在现代数据驱动型企业的架构中,代理服务器已从简单的网关演变为安全与合规边界的关键组成部分。对于大规模业务而言,数据采集和网络自动化的赌注已不再仅仅是正常运行时间,而是关乎法律可行性和品牌保护。
随着企业规模的扩大,往往会面临一个悖论:为了保持竞争力所需的数据越多,面临的风险敞口就越大。代理服务中的"灰色"市场------特别是那些建立在未经授权或模糊处理的 P2P(对等网络)上的服务------已成为首席信息安全官 (CISO) 和法律顾问的雷区。
本文探讨了向企业级代理解决方案的转型,重点关注大型组织如何构建稳健的基础设施,在确保履行 NDA(保密协议)、符合监管要求的同时,降低消费者端 P2P 网络固有的系统性风险。
为什么"灰色" P2P 代理经济是法务团队的定时炸弹?
住宅代理的吸引力显而易见:通过真实的家庭设备路由流量,从而提供极高的匿名性。然而,对于大型企业而言,这些 IP 的来源往往是一个黑匣子。许多供应商通过嵌入在免费应用程序中的 SDK 来构建网络,用户在不知情的情况下成为了全球代理网络的一个节点。
知情同意的伦理困境
从合规角度看,"知情同意"是一个极高的标准。如果您的企业流量通过某个家庭用户的互联网连接进行路由,而该用户并未明确同意将其带宽租用于商业爬取,那么您便处于法律灰色地带。在 GDPR 或 CCPA 等框架下,数据监管链和资源使用的伦理正面临日益严格的审查。
安全违规的捷径
使用不受控的 P2P 网络,企业实际上是在通过未经核实的第三方硬件桥接其内部请求。这造成了"中间人攻击"的漏洞。如果某个节点被攻破,您敏感的查询信息------其中可能包含 Header(请求头)、Cookie 或专利搜索模式------就可能被拦截。对于受客户严格 NDA 约束的业务来说,这不仅是技术风险,更是违约行为。
企业级框架:如何定义"清洁"代理基础设施
为了远离高风险环境,企业领导者必须采用一种优先考虑透明度而非单纯追求数量的框架。"清洁基础设施"由三大支柱定义:
1. 来源可溯支柱 (Source Provenance)
旋转池中的每个 IP 都必须有可验证的"血统"。对于数据中心,这意味着与一级 (Tier-1) ISP 直接合作;对于住宅 IP,则需要一种"合同授权"模式,即终端用户是透明且有偿计划的参与者。
2. 隔离支柱 (Isolation)
在标准的共享代理池中,您正与成千上万的其他用户共享 IP。如果其他用户从事非法活动导致 IP 被标记,您合法的企业请求将成为无辜的受害者。企业级解决方案利用专用资源池 或私有子网,确保您的声誉不会受制于未知的第三方行为。
3. 加密与 NDA 支柱
企业代理不仅必须支持有效负载的端到端加密,还必须支持请求元数据本身的加密。这确保了即使是代理供应商也无法重构您的商业智能采集意图,从而维护内部 NDA 的完整性。
合规核查表:如何审查您的代理供应商
在将新供应商集成到技术栈之前,您的采购和安全团队应要求对方回答以下问题。如果回答模棱两可,则风险可能过高。
| 需求项 | 企业标准 | 风险信号 (红旗) |
|---|---|---|
| IP 来源 | 直接 ISP 租赁及透明的用户加入计划。 | 无来源披露的"专利 P2P 技术"。 |
| 合规文档 | SOC2 Type II, ISO 27001, 以及 GDPR 合规认证。 | 仅提供基础的服务条款页面。 |
| 审计能力 | 实时日志,具备将 IP 追溯到特定会话的能力。 | 无日志记录或阻碍审计的"匿名"日志。 |
| KYC 流程 | 对所有客户进行严格的"了解您的客户"审查。 | 仅需信用卡即可立即访问,无需身份验证。 |
将代理集成至 CI/CD 流水线:分步指南
对于工程主管来说,代理不仅仅是一个设置,它是一个微服务。以下是在现代企业环境中实现高合规代理层的方法。
第一步:去中心化认证
避免在代码中使用简单的"用户名:密码"认证。应使用 IP 白名单 结合 MTLS (双向 TLS)。这确保了即使凭据泄露,代理网关也只接受来自您特定云 VPC(虚拟私有云)的流量。
第二步:旋转逻辑
实现模拟人类行为但保持在目标网站 robots.txt 或服务条款范围内的旋转逻辑。
R=TCR = \frac{T}{C}R=CT
其中 RRR 是旋转频率,TTT 是请求总数,CCC 是目标站点反爬措施的复杂程度。企业级控制器应自动执行此计算,以防止 IP 耗尽。
第三步:Header 脱敏
在请求离开内部网络之前,使用中间件剥离任何内部 Header(例如 X-Internal-ID 或标识特定技术栈的 User-Agent 字符串)。代理只需看到路由流量所需的信息。
第四步:监控与熔断
实现"熔断器"模式。如果代理供应商开始返回高频率的 403403403 (禁止访问) 或 429429429 (请求过多) 错误,系统应自动限流或切换到备用供应商,以防止您的主账户被列入黑名单。
超越技术: "白帽"爬取的战略价值
数据是 21 世纪的石油,但开采过程必须是环保的------在这里,"环境"指的是数字生态系统。使用侵略性、非合规代理手段的大型企业往往发现自己陷入昂贵的法律纠纷或公关危机。
通过采用"白帽"方法------使用来源道德的 IP 并尊重目标服务器的负载限制------企业可以建立长期韧性。您不再与网站管理员玩猫鼠游戏,而是在经营一项专业的专业化数据采购业务。
廉价代理的代价
考虑"总拥有成本" (TCO)。廉价的 P2P 代理可能只需 $5/GB,但一次数据泄露或法律禁令的代价可能高达数百万美元。当您考虑到开发人员调试"受污染"IP 所花费的时间以及数据完整性的丧失时,企业级服务的溢价就不再是支出,而是一种保险。
结语:透明流量的未来
网络爬虫和代理使用的"西部荒野"时代即将结束。随着监管机构越来越接近互联网的技术层,您今天选择的基础设施将决定您明天的运营自由。
对于企业而言,目标是隐形的可靠性。您的数据团队永远不应该去思考一个 IP 是否"干净",或者一个请求是否违反了 NDA。基础设施在设计之初就应处理好这些问题。
核心考问:
随着业务数字化足迹的扩大,您的代理策略是竞争优势还是隐藏的负债?现在是时候审计您的流量来源,并转向透明、同意和安全作为默认设置(而非特例)的模式了。
给管理层的核心建议:
- 审计 P2P 使用情况: 确保没有在未经明确同意的情况下使用隐藏的消费者带宽。
- 执行 NDA 级别的加密: 以对待内部数据库查询相同的安全严谨度来对待代理流量。
- 要求溯源: 仅与能够证明其池中每个 IP 地址来源的供应商合作。