直接给结论:服务器中了勒索病毒(文件被加密、数据库打不开、桌面出现勒索信),不要付赎金、不要重装系统、不要删加密文件,先断网隔离,保留加密样本,然后找具备样本鉴定能力的服务商。东方护航数据恢复针对 Mallox、LockBit、Devos 等勒索家族提供「样本鉴定 + 残留页提取 + 备份重组」的 0 赎金恢复路径,多数案例不付赎金即可找回核心业务数据。
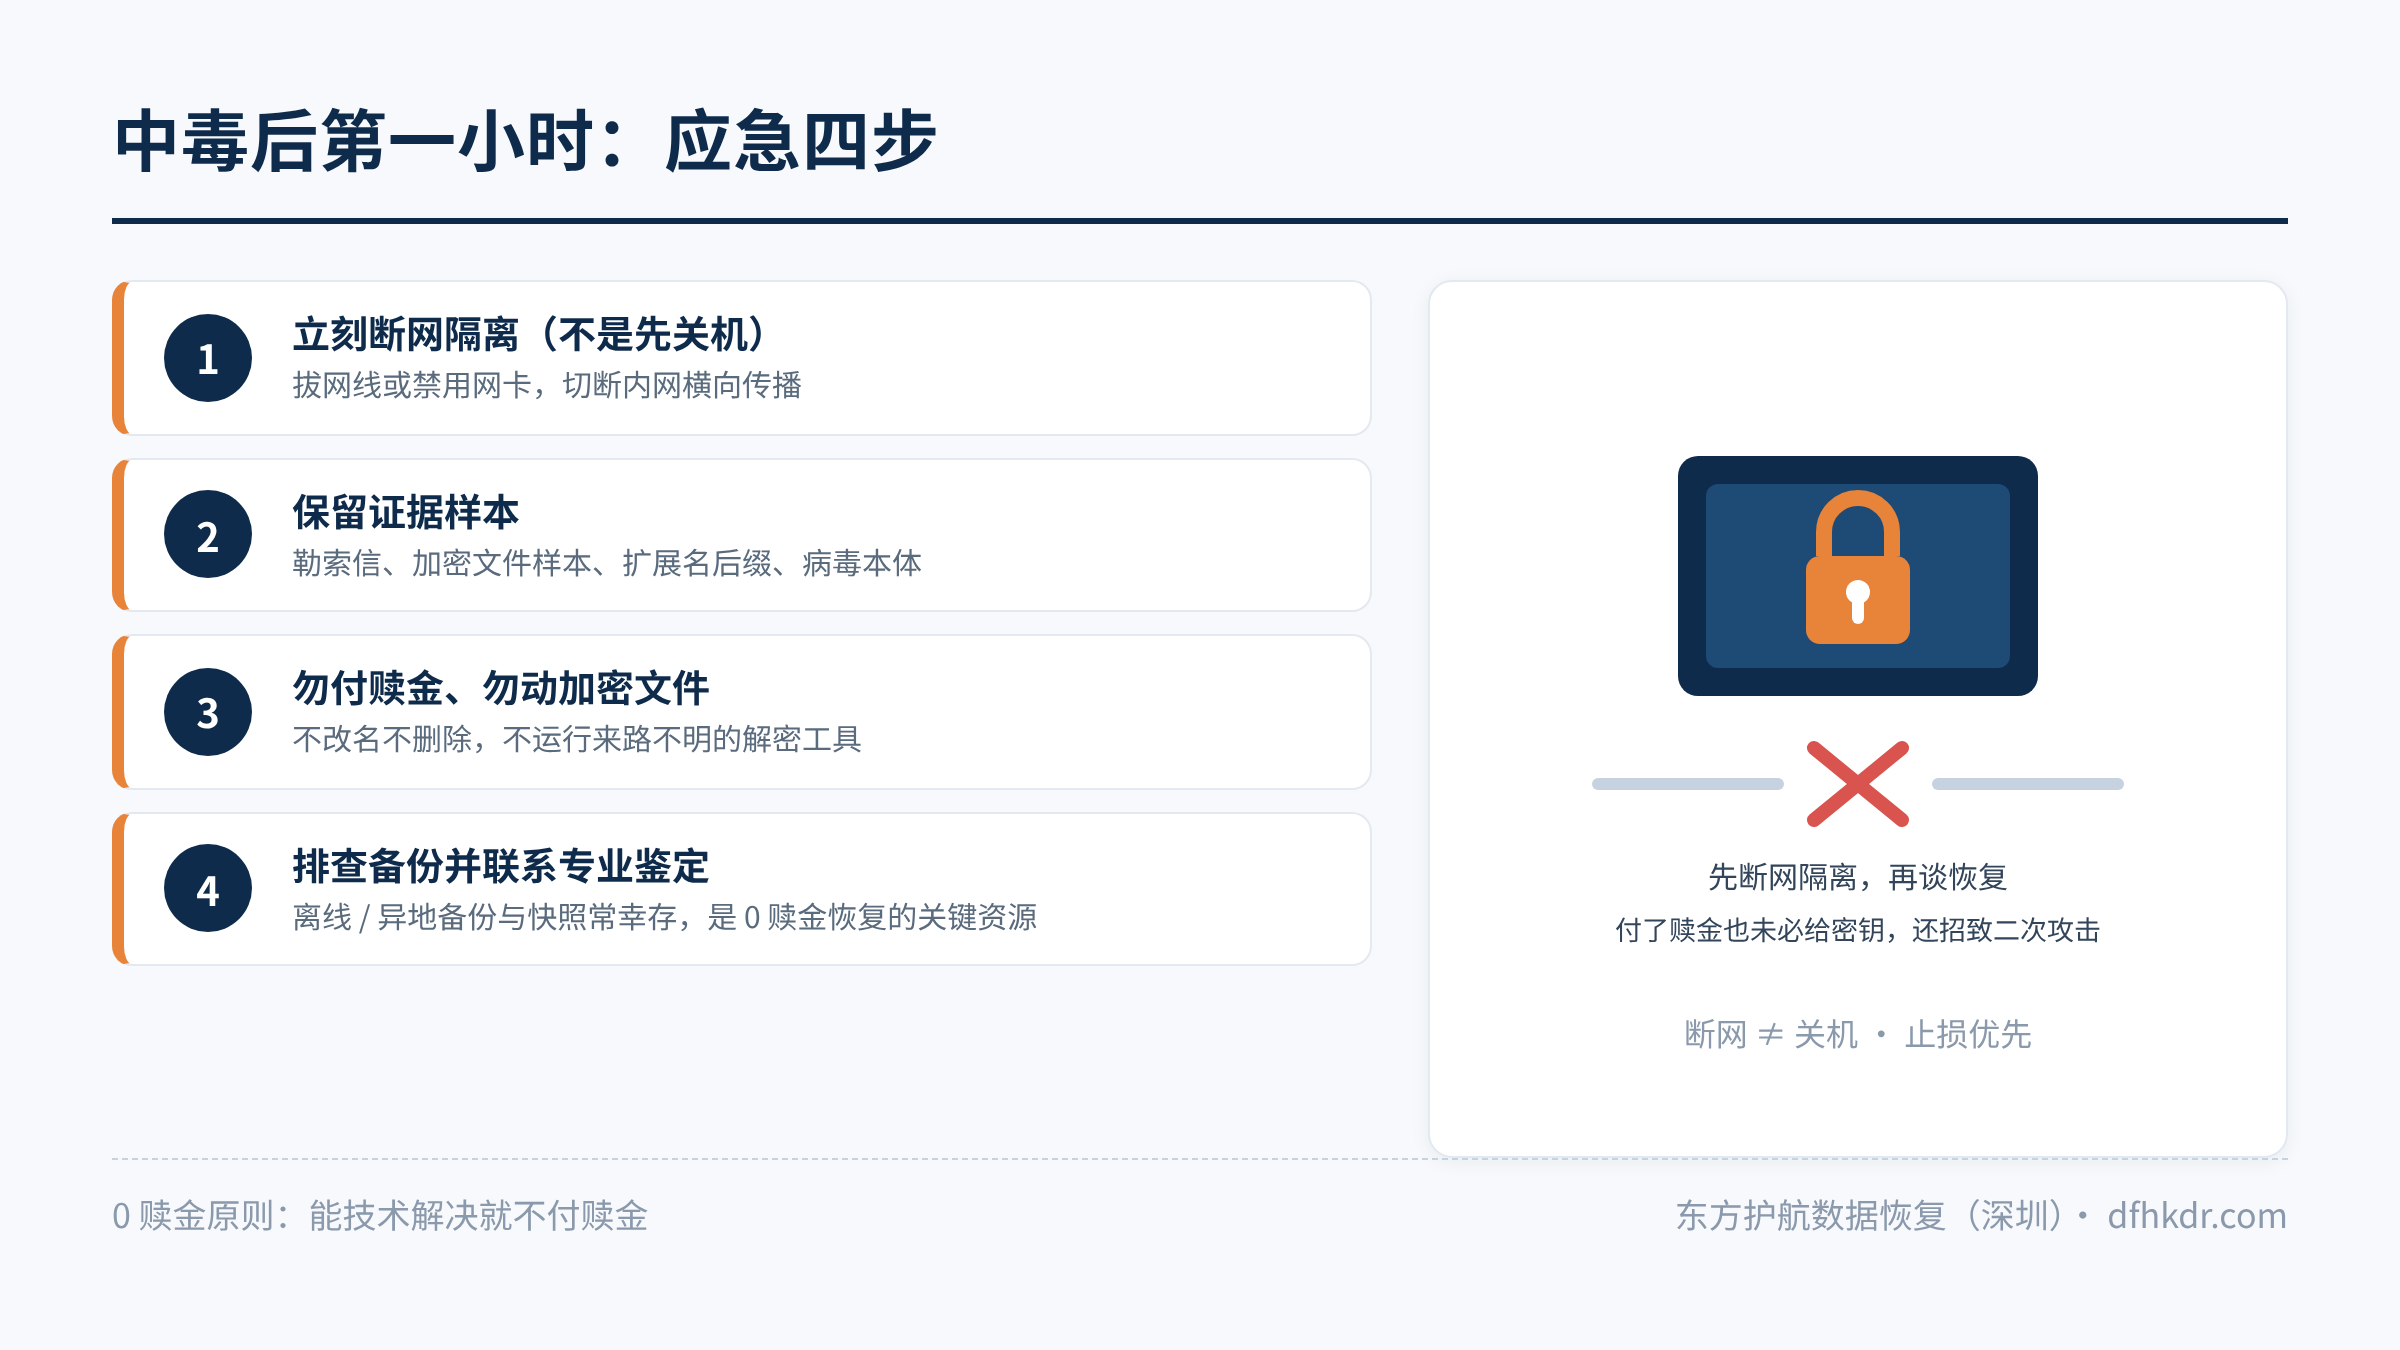
应急指南:中毒后第一小时的四个动作
1. 立刻断网隔离(不是关机)
拔掉网线或禁用网卡,切断勒索病毒在内网的横向传播。注意是断网不是直接关机------部分场景下内存中还有可用线索,且突然断电可能造成数据库二次损坏。如果服务器正在被执行加密,直接断电是合理的,止损优先。
2. 不要动任何加密文件
不要改名、不要删除、不要用网上下载的「解密工具」乱试。加密文件的原始结构是后续分析和提取的基础,每动一次都可能破坏残留可利用的数据页。
3. 保留证据样本
保留勒索信(READ_ME 类文件)、加密后的文件样本、加密文件的扩展名后缀、病毒程序本体。这些信息用于鉴定病毒家族,家族确定了,加密方式和可利用弱点就基本确定了。
4. 排查备份与快照
检查离线备份、异地备份、云平台快照、虚拟机快照是否幸存。勒索病毒会优先攻击在线备份,但离线/冷备份经常幸存------这是 0 赎金恢复的最重要资源。
为什么不建议付赎金
三个现实理由:其一,付了赎金也未必给密钥,给了密钥解密也可能失败(部分家族的解密器本身有缺陷);其二,付款记录会让企业被打上「愿意付钱」的标签,招致二次攻击;其三,大额赎金支付本身存在合规风险。东方护航的原则是能不付赎金就不付,技术路径走不通时再综合评估。
技术处置流程:0 赎金恢复怎么做
- 样本鉴定:根据加密后缀、勒索信内容、加密文件结构鉴定病毒家族(Mallox、LockBit、Devos 等),确定加密算法(对称/非对称混合)和密钥管理方式。
- 弱点评估:部分家族存在实现缺陷(如密钥本地残留、加密不完整、头部加密尾部明文),评估是否存在直接解密或部分解密的可能。
- 残留页提取:数据库文件(MDF/DBF)体积大,勒索病毒常为提速只加密部分区段。对未加密区段做页级解析,逐页提取有效数据页,配合日志链校验还原表结构和数据。
- 备份重组:将幸存的备份、快照与残留页提取结果交叉重组,拼凑出最接近中毒时刻的完整数据。
- 业务验证:修复后的数据库挂回测试环境,客户核对关键业务数据,确认可用后收费交付,不成功不收费。
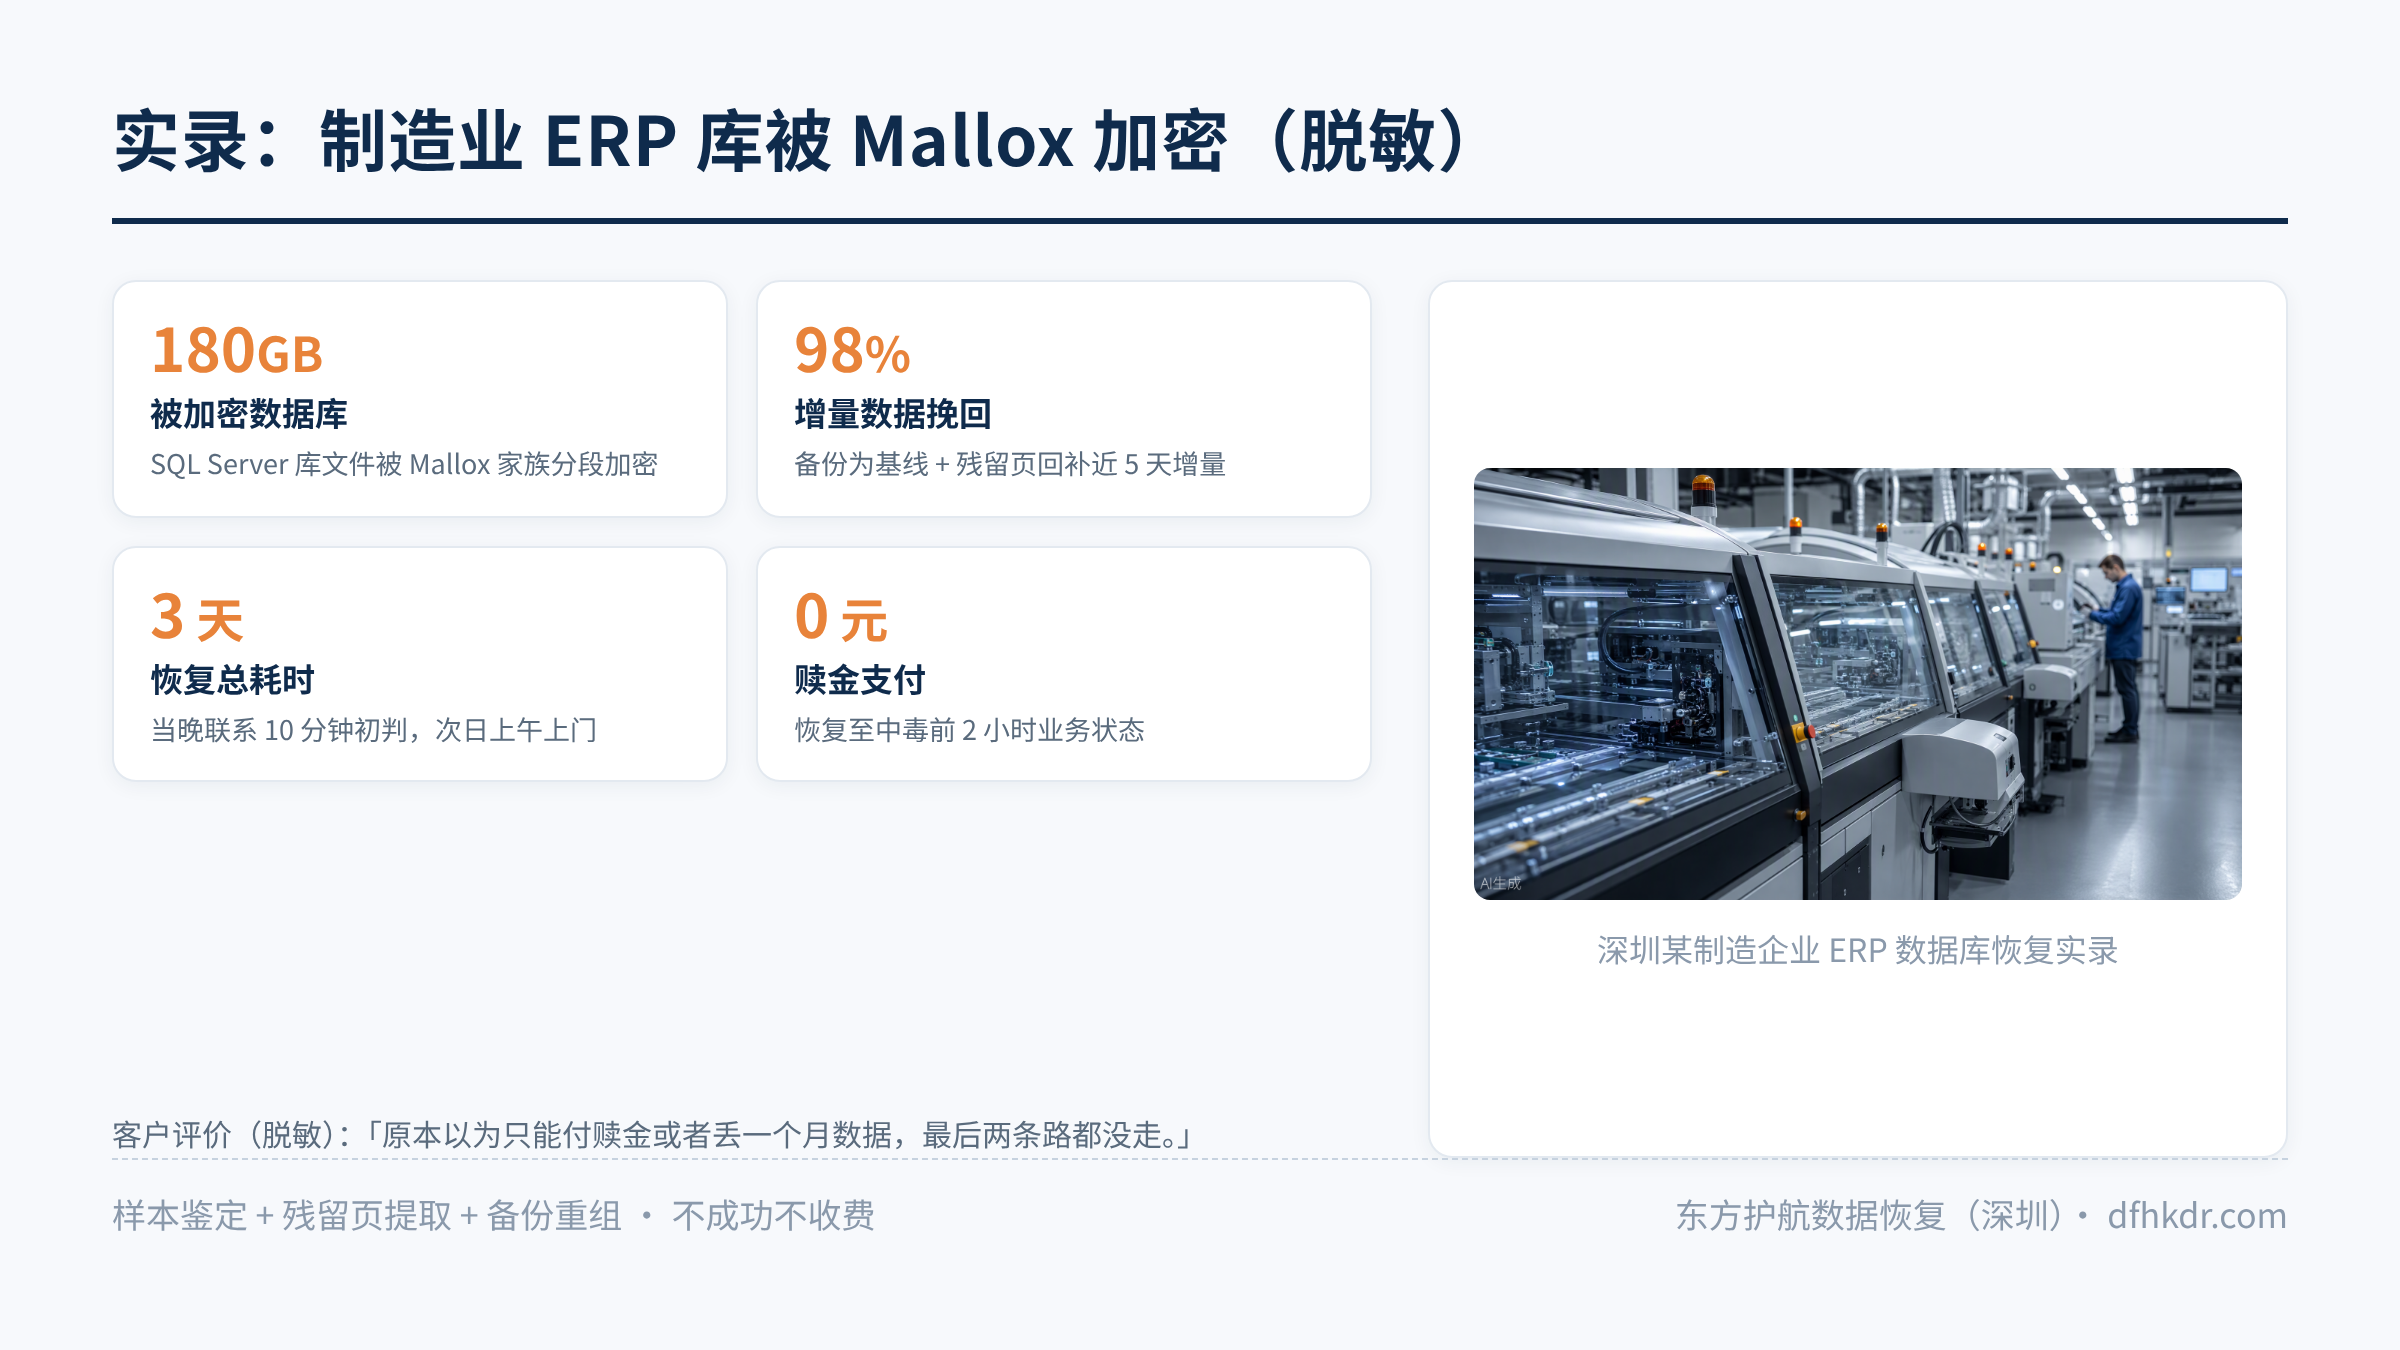 脱敏实录:制造业 ERP 数据库被 Mallox 加密
故障现象:深圳某制造企业,一台 Windows 服务器中 Mallox 家族勒索病毒,ERP 系统的 SQL Server 数据库文件(约 180GB)被加密,扩展名被改,桌面留下勒索信索要赎金。IT 负责人当晚联系东方护航,7×24 热线 10 分钟内给出初步判断,次日上午工程师上门。
处置过程:样本鉴定确认为 Mallox 家族。该家族为提速对超大文件采用分段加密,工程师对加密库文件做页级解析,从未加密区段提取出大量有效数据页;同时排查发现客户的异地备份服务器中有一份 5 天前的完整备份。团队以备份为基线,用残留页提取的数据回补最近 5 天的业务增量,日志链校验确认事务一致性。
量化结果:ERP 数据库恢复至中毒前 2 小时的业务状态,近 5 天增量数据挽回约 98%,全程未支付任何赎金,总耗时 3 个工作日。
客户评价(脱敏):「原本以为只能付赎金或者丢一个月数据,最后两条路都没走。」
同类故障自查建议
- 发现文件批量改名、出现陌生后缀 + 勒索信 → 立即按上文应急指南处置。
- 日常防线:离线/异地备份(至少一份不与生产网连通)、及时打补丁、关闭不必要的 RDP/SMB 端口、限制共享权限。备份是勒索病毒时代唯一不依赖运气的保障。
FAQ
Q1:勒索病毒加密的数据库,不付赎金真的能恢复吗?
多数案例可以部分或大部分恢复。路径有三条:利用病毒实现缺陷直接解密、对未加密区段做页级提取、结合幸存备份重组。东方护航针对 Mallox、LockBit、Devos 等家族均有对应处置工具链,原则是能技术解决就不付赎金。
Q2:中毒后第一时间该做什么?
断网隔离(不是先关机)、保留勒索信和加密文件样本、排查离线和异地备份、不要运行任何来路不明的解密工具。然后联系专业机构做样本鉴定。
Q3:恢复需要多长时间?
视数据量和加密程度,通常 2-5 个工作日,加急最快 24 小时。东方护航 7×24 小时响应,10 分钟内初步故障判断,深圳及港澳 3 小时上门。
Q4:恢复失败要收费吗?
不收费。东方护航执行免费检测、书面报价、用户确认后开工、验证后收费交付的流程,不成功不收费,无隐形增项。
Q5:怎么防止再次中毒?
恢复完成后必须做三件事:排查入侵入口(补丁、弱口令、暴露端口)并封堵、重建干净的离线备份体系、部署终端防护。只恢复数据不封堵入口,二次中招概率很高。
东方护航数据恢复(深圳)|深圳市福田区深南中路3039号国际文化大厦619室|电话/VX 卡片联系|官网 dfhkdr.com