一、先分清两个层次:90% 的误区出在这里
虚拟化环境下的备份常被误解为单一动作,实际上它包含两个截然不同的层次,各自解决不同的问题:
| 镜像级备份(Image-Level) | 文件级备份(File-Level) | |
|---|---|---|
| 操作位置 | 宿主机/管理端,调 Hypervisor API | 虚拟机操作系统内部,装备份客户端 |
| 备份对象 | 整个虚拟磁盘(vmdk/vhdx/qcow2) | 指定的业务目录、导出文件、日志 |
| 一致性 | 可做应用感知/静默快照(quiesce) | 依赖脚本导出或 VSS |
| 粒度 | 整机 | 单文件/单目录 |
| 存储占用 | 大(即使开了 CBT) | 小,只保业务数据 |
| 恢复场景 | 整机崩溃、引导损坏、迁移重建 | 误删几个文档、台账回退 |
| RTO | 分钟~小时级(整盘还原) | 分钟级(直接拷回原格式文件) |
| 典型工具 | Veeam、Nakivo、Altaro、Proxmox vzdump、Hyper-V 检查点 | 80KM 等文件级备份软件 |
关键认知:这两者是互补关系,而非替代关系。
仅做宿主机镜像备份存在明显短板:镜像体积庞大,备份耗时且占用存储与带宽;若只为找回几个文档却需还原整个虚拟磁盘,效率极低;此外,部分工具的单机文件恢复(IFR)依赖专用控制台和特定权限,紧急取数时未必能立刻调用。
反之,仅在虚拟机内部署文件级备份同样不够:当虚拟机系统整体损坏、引导故障或驱动异常时,文件级备份无法直接拉起运行环境,仍需依赖镜像还原。
因此,务实的策略是:用镜像级备份兜住"机器能不能跑起来",用文件级备份解决"数据能不能快速拿回来"。 前者保障业务连续性,后者提升日常恢复效率并降低存储成本。本文重点探讨后者------这也是多数中小企业容易忽略的一环。
二、方案架构:在虚拟机内部署,把数据推出去
核心思路非常直接:将每台虚拟机视为一台普通办公机,在其操作系统内安装备份客户端,按目录进行定时增量备份,并统一推送至内网汇聚节点。
[宿主机 / 虚拟化平台]
 ┌──────────────┐   ┌──────────────┐   ┌──────────────┐
 │  VM-01 (Win) │   │  VM-02 (Win) │   │  VM-03 (Win) │
 │  80KM 源端   │   │  80KM 源端   │   │  80KM 源端   │
 └──────┬───────┘   └──────┬───────┘   └──────┬───────┘
        │                  │                  │
        └──────────────────┼──────────────────┘
                           │ 虚拟交换机 / 局域网(无需公网IP)
                           ▼
              ┌────────────────────────┐
              │  存储节点 / 宿主机本机   │
              │   80KM 接收备份(汇聚)  │
              │   原始文件、按VM分目录    │
              └───────────┬────────────┘
                          ├──→ L3 异地节点(穿云箭点对点)
                          └──→ L4 离线移动硬盘(月度全量)
该架构具备四个明确优势:
- 只备业务数据,不备整个虚拟磁盘。存储空间和备份窗口可下降一个数量级,对小型机房尤为关键。
- 产物为原始格式。Office 文档、数据库导出文件、日志均保持原样,恢复时无需专用工具解包还原,直接在接收节点目录提取即可,RTO 最短。
- 集中可控。多台虚拟机的任务状态汇聚于一处查看,避免逐台登录检查。
- 不依赖外网。全程基于局域网点对点传输,隔离机房、无外网工厂的虚拟化环境均可部署。
客观前提:此方案要求虚拟机运行 Windows 系统(软件基于 .NET 框架)。若环境包含 Linux 虚拟机,文件级侧需采用其他手段(如 rsync + cron、Borg/restic、mysqldump/xtrabackup 配合对象存储),思路依然适用,但工具链需替换。
三、第一步:先把"备什么"列清楚(别跳过)
在虚拟机内部署前,需先完成数据盘点。这一步决定了源目录的选择、调度频率以及是否需要预执行脚本。
| 数据类型 | 典型位置 | 一致性要求 | 建议频率 |
|---|---|---|---|
| 业务文档/台账/报表 | D:\Data、共享目录 |
文件级即可 | 每日 1--2 次 |
| 数据库(SQL Server/MySQL 等) | 数据目录 | 不能直接拷运行中的数据文件,必须先逻辑导出或热备 | 每日全量导出 + 事务日志备份(若支持) |
| 应用配置 | 安装目录 conf、注册表导出 | 文件级 | 每次变更后 + 每周 |
| 业务日志/审计日志 | 应用 log 目录 | 文件级 | 每周,保留期更长 |
| 操作系统本身 | 系统盘 | 文件级覆盖不了 | 走镜像级备份 |
同时需明确两个指标:
- RPO(能丢多少):核心业务 ≤ 1 天,订单/财务类建议 ≤ 1 小时。
- RTO(多久能用上):文件级备份通常可达分钟级;若要求分钟级自动切换,则属于高可用范畴,已超出备份工具能力边界。
四、第二步:虚拟机内装客户端,五步建任务
以下操作全程图形化,与普通电脑添加备份任务完全一致。
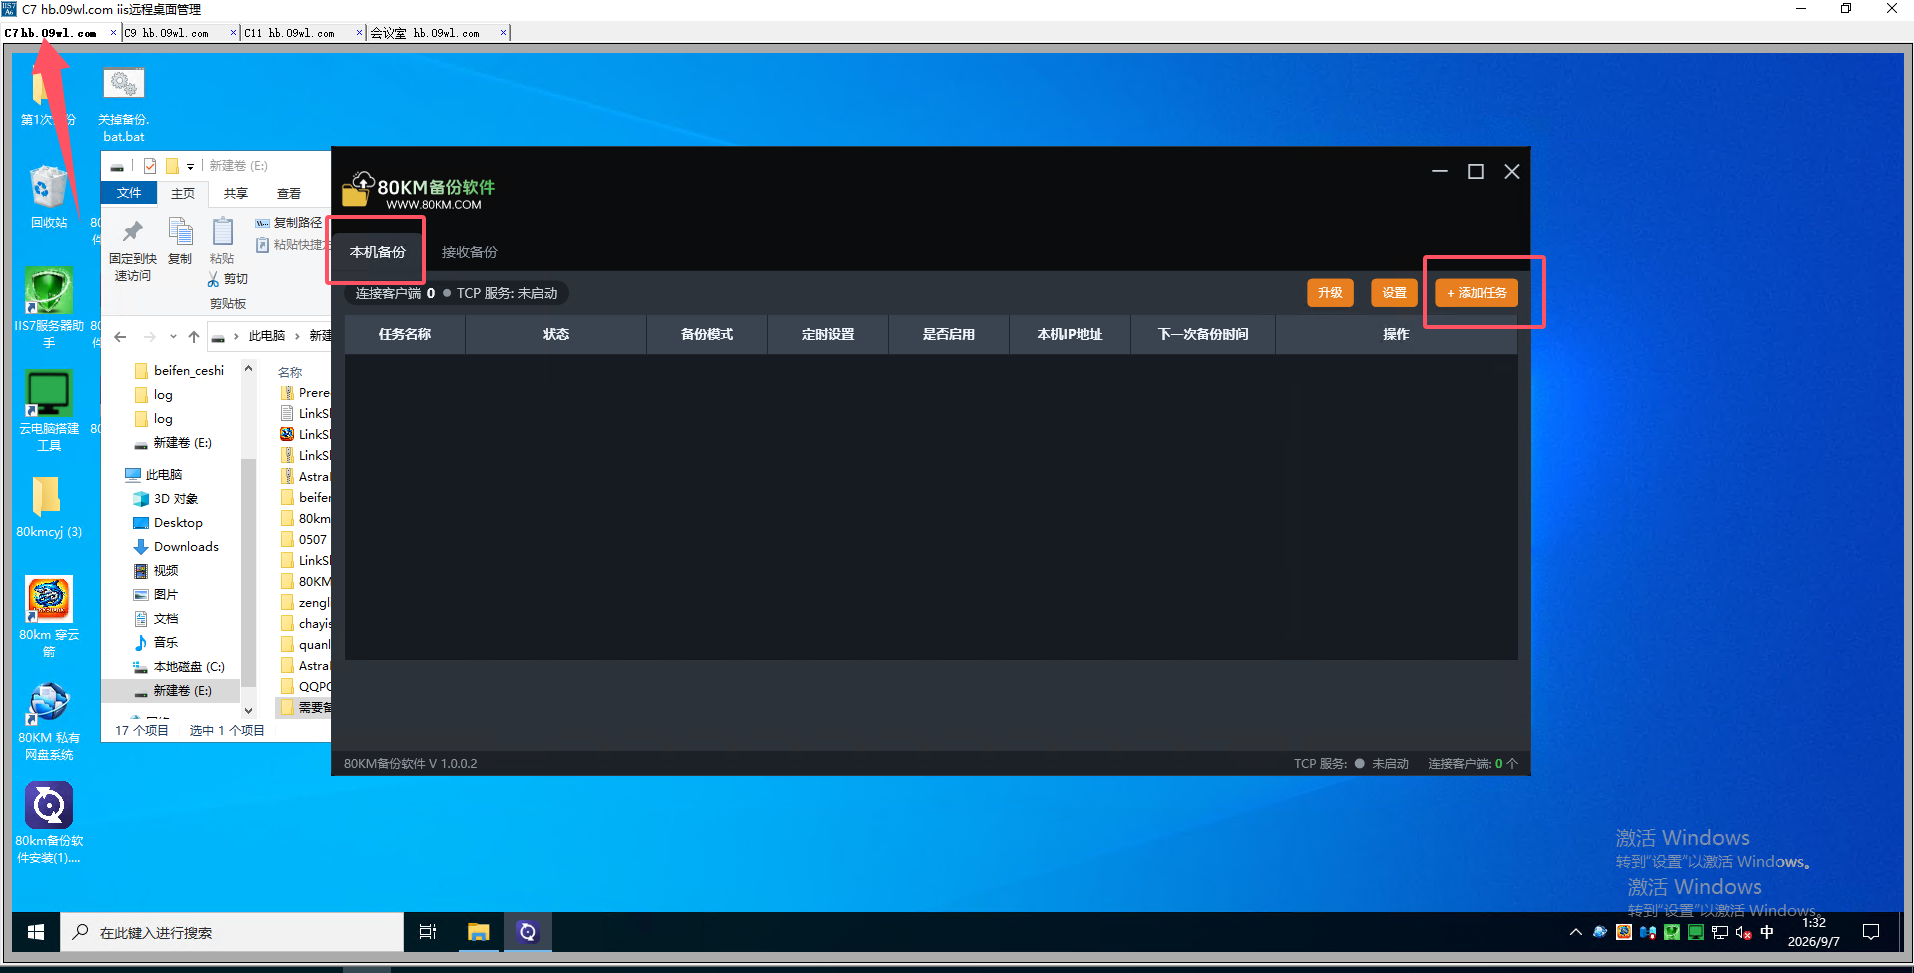
Step 1|安装并创建本机备份任务
在虚拟机内安装软件,进入「本机备份」→「添加任务」。任务命名建议采用统一规范,如 VM01_进销存_每日_→存储节点,以便在多虚拟机环境中快速识别。
Step 2|精确选择源目录
支持一次性勾选多个目录。此处需注意:源目录应精确到业务子目录,避免将整个用户目录或整个盘符全盘纳入。AppData、Temp、浏览器缓存及各类锁文件会虚增数倍数据量,并导致大量任务因文件被占用而失败。这是新手最容易踩的坑。
Step 3|设模式、时段、保留
| 配置项 | 建议值 | 理由 |
|---|---|---|
| 备份方式 | 增量 | 首次全量后只传变更文件,避开"每次重拷整个虚拟磁盘"的老问题 |
| 执行时段 | 凌晨低峰(02:00--06:00),避开月结、批处理、报表生成 | 与镜像级备份窗口错开,避免两者同时打满存储 IO |
| 保留策略 | 时间阈值(30 天)+ 空间阈值(80% 告警)双阈值 | 防旧版本无限堆积撑爆磁盘,这是生产环境最常见的中断原因 |
重要编排原则:文件级任务与镜像级任务的窗口必须错开。若两者同时在凌晨 2 点运行,虚拟磁盘读 IO 与虚拟机内文件读 IO 会叠加争抢同一存储池,极易拖垮业务。建议镜像级安排在 02:00,文件级安排在 04:00。
Step 4|复制任务信息
保存后选中该任务并点击「复制」,将任务信息复制到剪贴板。"任务即配置"的设计避免了在接收端逐一手工录入,也消除了两端配置不一致的风险。批量部署时,可先在样板虚拟机调试完毕再复制分发。
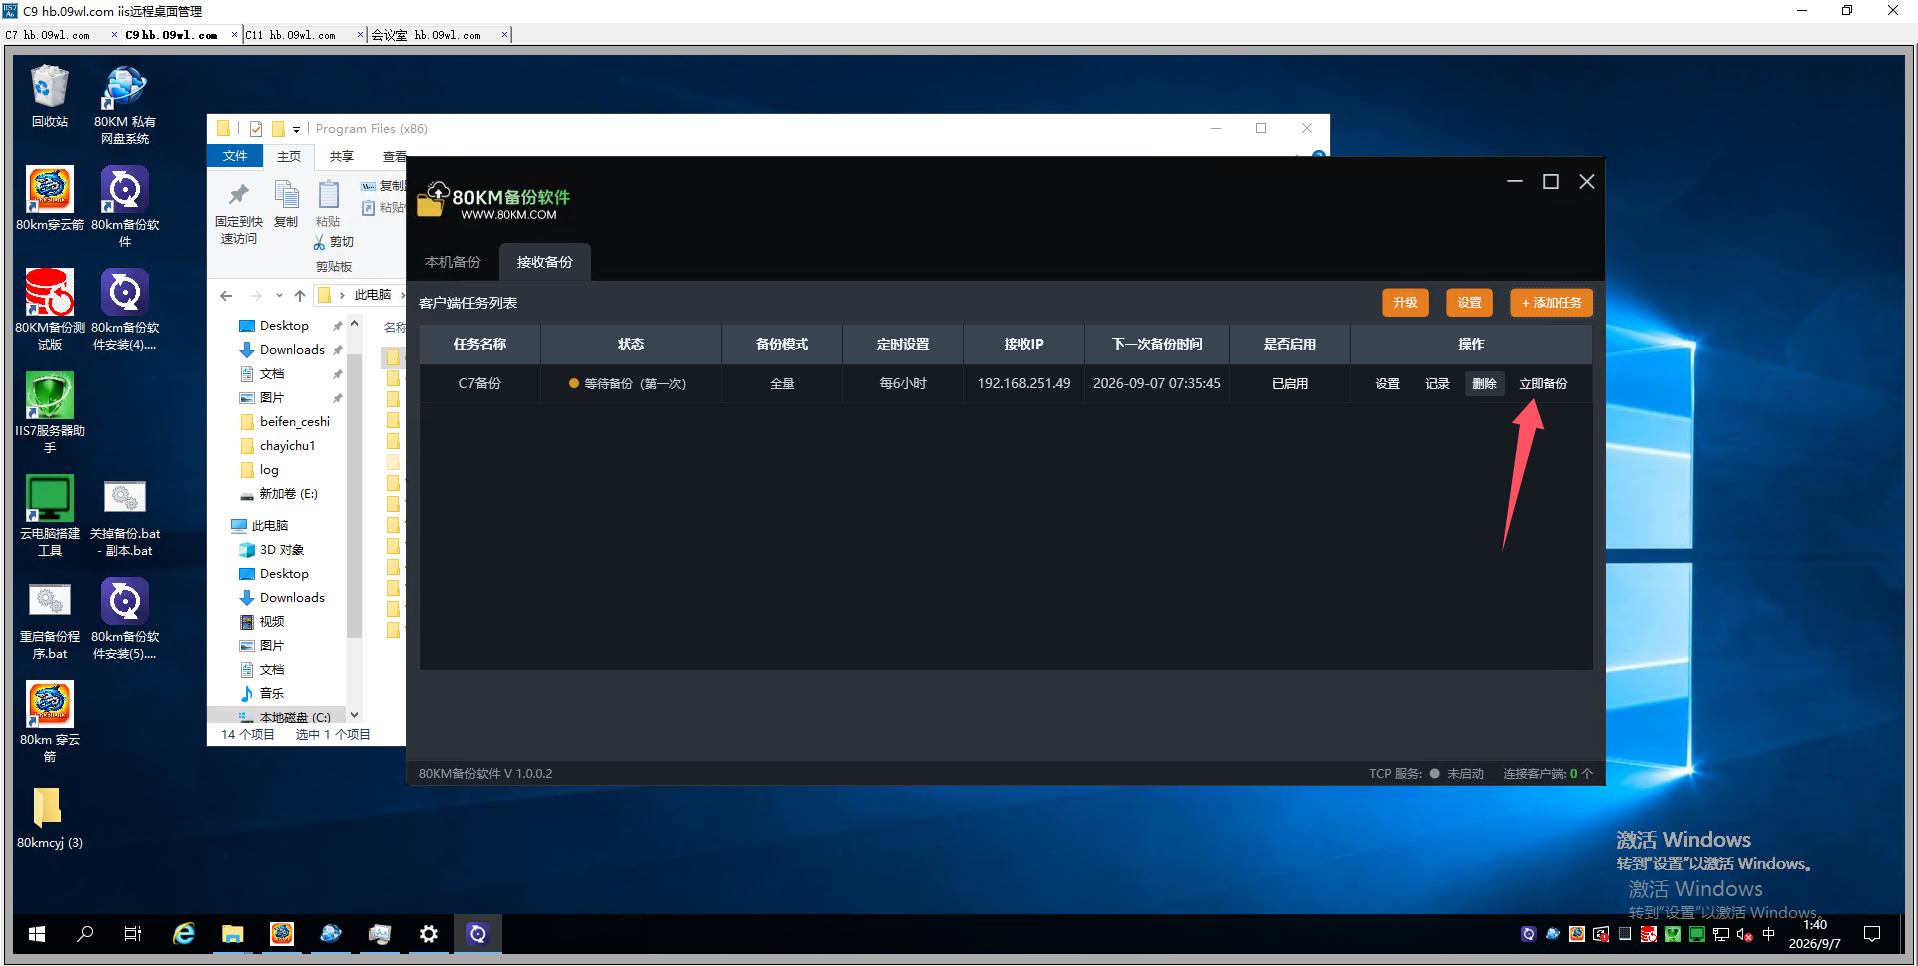
Step 5|接收端添加接收任务,完成配对
在宿主机本机或内网另一台存储服务器上安装软件的接收模块,进入「接收备份」→「添加任务」,粘贴任务信息完成配对。建议预先规划好存储根目录(如 E:\Backup\VM01\、E:\Backup\VM02\),按虚拟机分目录存放,便于后续权限划分与恢复取数。
首次全量分批执行 :首次全量传输量最大,切忌让所有虚拟机同时启动。若一台宿主机挂载了 5--8 台虚拟机,建议分 2--3 天完成首轮全量,每晚执行 2--3 台。
五、关键一步:数据库和被独占的文件,必须先导出再备
虚拟机内常运行业务数据库,而处于运行状态的数据库文件被进程独占写入,直接拷贝极易得到损坏副本。这种损坏往往不会立刻显现,而是在数月后执行恢复时才会暴露,此时已失去补救机会。
正确的处理方式是两层分离:脚本负责一致性导出,备份软件负责调度、传输与留痕。
| 数据库 | 推荐做法 |
|---|---|
| SQL Server | BACKUP DATABASE ... TO DISK 生成 .bak(优于纯 SQL 脚本,恢复更快更可靠);注意是否与现有日志截断策略冲突 |
| MySQL/MariaDB | mysqldump --single-transaction --routines --triggers(InnoDB);MyISAM 需加 --lock-tables |
| PostgreSQL | pg_dump / pg_basebackup,大库用自定义格式 + 并行 |
| Access/SQLite 等文件型库 | 先压缩修复 / VACUUM,再拷贝产物 |
配置要点(使用软件的「任务启动前执行程序」钩子):
- 阻塞执行:脚本必须等待导出彻底完成后才返回,否则软件会抓取到正在写入的半成品。
- 退出码可判:非零即判定失败,并确保该状态体现在任务日志中。若不校验退出码,"导出失败但传输成功"的假象会掩盖真实问题。
- 导出目录与数据目录分盘:避免 IO 争抢拖慢业务,同时防止单盘故障导致原库与最新导出同时丢失。
- 配套清理脚本:定期删除 N 天前的导出文件,防止导出目录无限膨胀撑爆磁盘。
对于无法逻辑导出的场景(如 PST、虚拟机磁盘、某些专有库),需确认工具是否支持卷影复制(VSS),或改为先闭合应用再复制产物。
六、网络与存储的工程细节(决定稳不稳定)
① 目标存储必须与源分属不同物理存储
接收节点的落盘目录不应位于源虚拟机所在的同一块物理盘、同一个 LUN 或同一台无冗余的存储设备上。否则,单点故障会导致源与副本同时丢失。此外,"同盘不同分区"属于虚假冗余,可通过磁盘管理核对磁盘编号进行自检。
② 固定寻址方式
接收节点应配置静态 IP(或在路由器/三层交换机侧做 DHCP 静态绑定),客户端任务使用该固定地址。地址一旦变化,全部任务将静默失败。配置完成后,从虚拟机执行 ping -t 与文件拷贝测试,验证连通性与实际吞吐。
③ 带宽与并发:走独立备份网段
多虚拟机并发备份会打满虚拟交换机上行与物理网卡。条件允许时,建议为备份流量划分独立的 VLAN 或使用第二块物理网卡(vSwitch 分离),使备份流与业务流物理隔离。若不具备条件,则依靠错峰编排(各虚拟机窗口错开 30--60 分钟)配合增量模式缓解。
④ 权限最小化
- 为备份服务创建专用账户,按虚拟机分配独立目录,取消 Everyone 写入权限。
- 接收端目录不得设置为全员可写,以防勒索病毒横向扩散时将备份目录一并加密。
- 绝不将相关端口映射至公网;涉及敏感数据时需同步评估合规义务。
⑤ 对齐虚拟机与接收端的系统时间
两端时间偏差过大会导致增量判断与日志比对异常,出现"看似没变所以没传"或"每次都全量重传"。建议统一指向同一 NTP 服务器。
七、监控与验证:让"备了没有"一眼可知
软件自带完整任务日志,每次导出的状态、传输状态、文件数与数据量集中可视。管理员每天只需几十秒扫一眼,无需逐台登录虚拟机翻阅日志。
建议固化为以下制度:
| 频率 | 动作 | 关注点 |
|---|---|---|
| 每日(30 秒) | 扫集中状态面板 | 失败项与失败原因;数据量异常归零比明确报错更早预示故障(路径变更、权限收回、盘符漂移都会导致"成功备份了空集") |
| 每周(10 分钟) | 查接收节点磁盘空间、SMART、UPS;确认新增/下线虚拟机的任务已增删 | 空间阈值告警必须开启 |
| 每月(15 分钟) | 从接收节点随机抽取若干文件,核对目录层级、大小、实际可读性 | 介质老化是最隐蔽的故障模式 |
| 每季度(必做) | 真实恢复演练:挑一台虚拟机、一批文件实际取回,记录耗时与丢失窗口,形成书面 RTO/RPO | 这是方案达标的唯一客观证据,也是合规与升级申请的依据 |
八、必须补的两层:镜像级与离线层
文件级方案主要解决了存储成本与恢复效率问题,但它无法替代以下两层防护。
层一:镜像级备份(补"整机能不能拉起来")
- VMware vSphere:基于 VADP 的无代理备份(Veeam 等),开启 CBT 与应用感知静默快照,确保数据库事务一致。
- Hyper-V:使用生产检查点 + VSS,避免用标准检查点充当备份。
- Proxmox VE:
vzdump配合停止模式或快照模式,外加--remove 0与保留策略。 - 重要提醒:快照不是备份。长期保留快照会导致性能下降、合并(consolidation)风险上升以及断电时快照链损坏。快照应仅作短时操作回退点,备份完成后须及时删除合并。
层二:L3 异地 + L4 离线(补"区域性事故与勒索")
- L3 异地 :借助穿云箭等内网穿透能力,在免公网 IP、免端口映射的前提下,将汇聚节点点对点同步至另一地点的设备。异地上行带宽决定频率上限(估算:
上行Mbps ÷ 8 × 3600 × 窗口小时数 × 0.7,如 30Mbps × 4h ≈ 48GB/日);首次全量建议走离线 seeding(移动硬盘快递送初始集)。 - L4 离线 :月度全量至移动硬盘,物理断开连接并单独存放,两块盘轮换、每半年抽检可读性。始终在线且可写的目录同样处于勒索软件的加密范围内,离线介质是目前唯一有效的对抗手段。
至此整体符合 3-2-1-1 原则:≥3 份副本、≥2 种介质、≥1 份异地、≥1 份离线或不可变。自检标准很简单:**任意两份副本的失效,是否可能由同一个物理事件导致?**若是,则它们不构成独立副本。
九、能力边界:这套方案覆盖什么、不覆盖什么
| 场景 | 能否覆盖 | 说明 |
|---|---|---|
| 虚拟机内业务文件误删、误覆盖 | ✅ 完全覆盖,原始格式直接提取 | 核心优势区,配合保留策略 |
| 虚拟磁盘所在存储损坏 | ✅ 接收节点在另一物理存储 | 主目标之一 |
| 虚拟机系统崩溃、引导损坏 | ❌ 不能 | 需镜像级备份兜底 |
| 运行中的数据库 | ❌ 不能直接拷数据文件 | 必须预执行脚本逻辑导出 |
| 被独占锁定的文件 | ⚠️ 依赖 VSS 或先闭合再复制 | 选型前确认卷影复制支持情况 |
| 在线副本被勒索加密 | ⚠️ 在线可写副本不免疫 | 必须有 L4 离线或不可变副本 |
| 整机分钟级自动切换 | ❌ 不能 | 属高可用/主备集群范畴 |
| Linux 虚拟机文件级 | ❌ 本软件不支持 | 需 rsync/Borg/restic 等替代链 |
| Hypervisor 层无代理、CBT、应用感知快照 | ❌ 不能 | 文件级方案的天然边界,需专业平台 |
| TB 级海量数据、备份窗口紧张 | ⚠️ 勉强 | 应评估块级复制/快照/重删的专业平台 |
简而言之:文件级备份解决的是"数据能不能快速拿回来",而不是"机器能不能立刻跑起来"。这两件事需要不同的手段组合,混为一谈容易在关键时刻掉链子。反过来说,如果当前环境主要是若干台 Windows 虚拟机跑进销存、财务、网站,且无专职虚拟化运维,那么"虚拟机内文件级备份 + 宿主机/存储节点汇聚 + 一块离线盘 + 定期镜像备份"通常是性价比最高的起点。这并非高低之分,而是适配问题。
十、八个会让虚拟机备份翻车的坑
- 只备宿主机不备虚拟机内部。镜像庞大、恢复粒度粗,找几个文档要还原整盘,日常可用性差。
- 只备虚拟机内部不做镜像。系统级故障时无法拉起环境,两者必须搭配。
- 直接拷运行中的数据库文件 。得到的是损坏副本,且问题可能在数月后才暴露。必须先逻辑导出。
- 预执行脚本非阻塞或不校验退出码。导致"导出未完成就开始传输",形成静默的半成品备份。
- 文件级与镜像级窗口撞车 。凌晨两点同时跑,存储 IO 叠加争抢,业务卡顿甚至双双超时。必须错峰编排。
- 长期保留快照当备份。快照链膨胀、合并风险、断电损坏,是虚拟化环境最典型的"伪安全"。
- 接收端目录全员可写 / 端口映射到公网。为勒索病毒提供横向扩散通道。必须最小权限、绝不暴露公网。
- 从不实测恢复。未经恢复测试的备份只能算"已复制",不算"已备份"。每季度演练一次并形成书面记录。
十一、小结
虚拟机内的业务文件保护,落地路径可以归纳为六步:
- 分清层次:镜像级保整机,文件级保数据,两套策略分开配、窗口错开跑。
- 盘点数据:明确目录、一致性要求、RPO/RTO 与保留策略,需求清晰才能准确配置。
- 虚拟机内建任务:精确选源目录 → 设增量与低峰时段 → 双阈值保留 → 复制任务信息。
- 接收端配对:宿主机或存储服务器添加接收任务,按虚拟机分目录落盘,首轮全量分批执行。
- 数据库先导出再备:阻塞执行 + 退出码可判 + 导出目录分盘 + 配套清理脚本。
- 补镜像层与离线层,固化验证:每日扫状态、每月抽检可读性、每季度实测恢复并记录 RTO/RPO。
这套方案的优势十分直观:省存储 (只备业务文件,不备整个虚拟磁盘)、快恢复 (原始格式直接提取,不必还原整盘)、易维护 (图形化操作,与备普通电脑完全一致,普通运维即可上手)、适配隔离环境(全程内网运行,无需公网)。对于承载企业核心业务的虚拟化服务器而言,它能以极低成本补齐那层最容易被忽略的保护。
不过也需要明确一点:文件级备份解决的是"业务文件有没有第二份、能不能快速取回",而"系统坏了能不能拉起"要靠镜像级备份,"机房出事或中勒索怎么办"要靠异地与离线层兜底。三者结合,才是一套完整的防护体系。
毕竟,备份体系的价值只在恢复那一刻才能被最终验证------并且,那一刻往往没有重来的机会。