01 引言
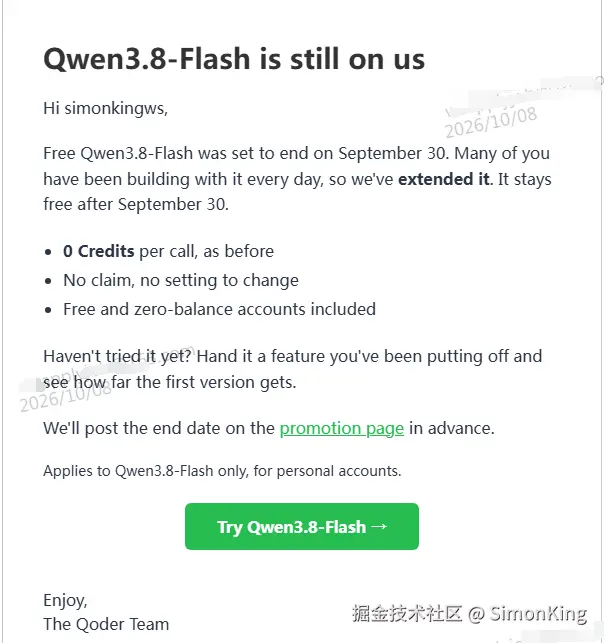
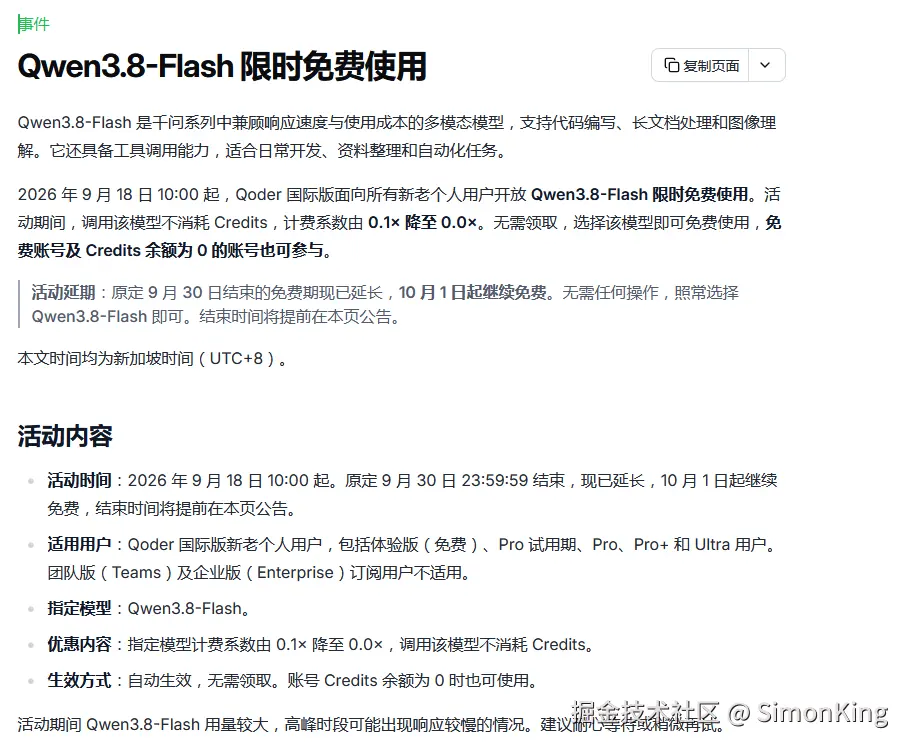
国庆前就看到Qoder中的Qwen3.8-Flash限时免费,从2026.9.18日10:00起,Qoder 国际版面向所有新老个人用户开放 ,截止到9月30日。
想着很快就到国庆了,分享出来已经没有意义了,看到文章后使用Qwen3.8-Flash可能已经过期了。收假回来收到邮件竟然可以继续使用,官网宣布继续免费,截止日期不定。必须分享一波,想要白嫖的老铁可以去试试了。
02 简介
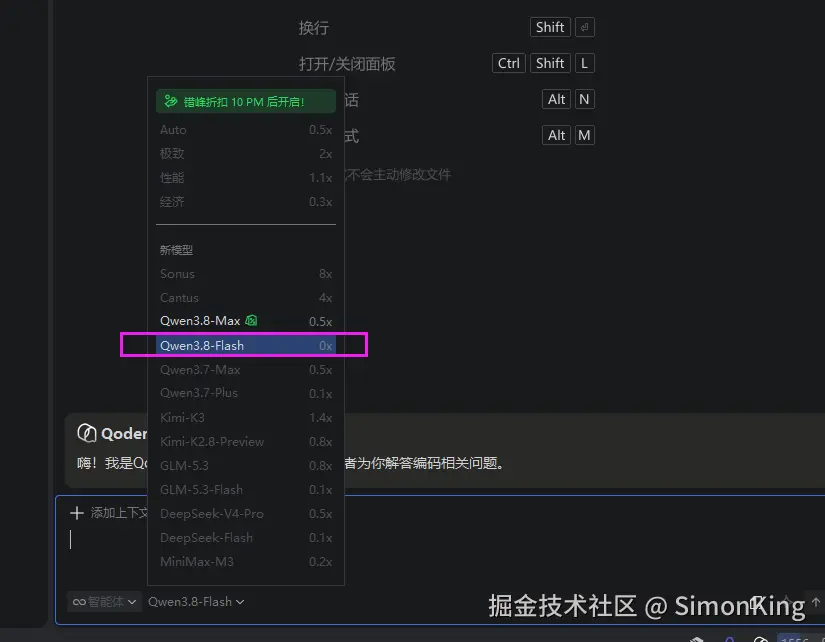
Qwen3.8-Flash 是千问系列中兼顾响应速度与使用成本的多模态模型,支持代码编写、长文档处理和图像理解。它还具备工具调用能力,适合日常开发、资料整理和自动化任务。Qwen3.8-Flash原本的计费系数是0.1x。
03 体验
本人还是喜欢使用IDEA的插件。
3.1 案例
之前整理了一个项目stream-nexus只做了单体,想要做集群就需要引如中间件。这里恰好以Redis的pub/sub作为广播的介质。
在项目中实现Redis的pub/sub的功能,redis集群地址:xxx.xxx.xxx.xxx:xxxx,xxx.xxx.xxx.xxx:xxxx
Qoder会列出待办事项,这一点我特别喜欢:
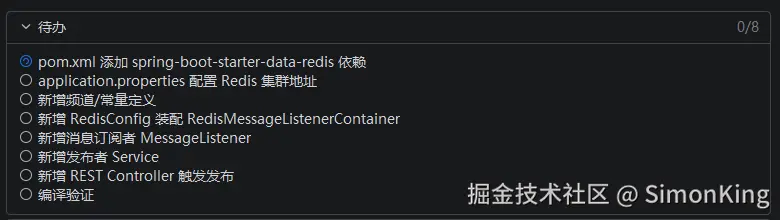
很快,Qwen3.8-Flash就完成了任务:
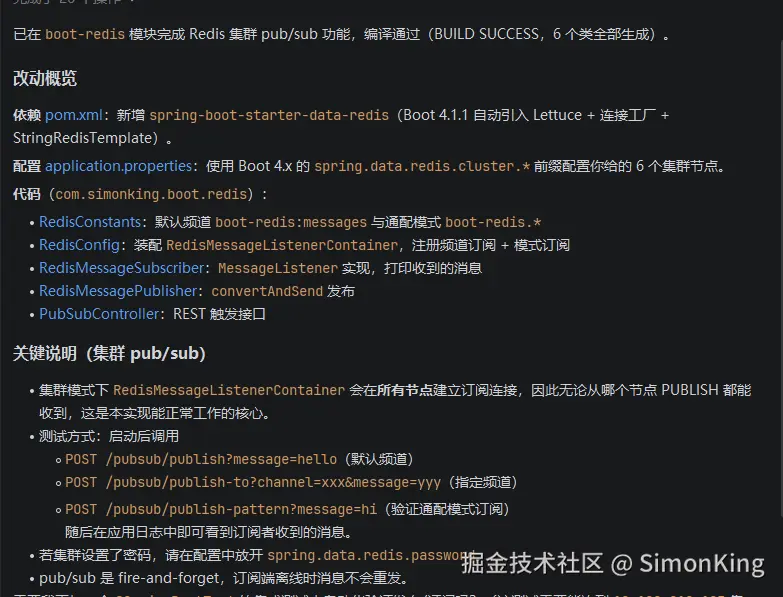
生成的代码:
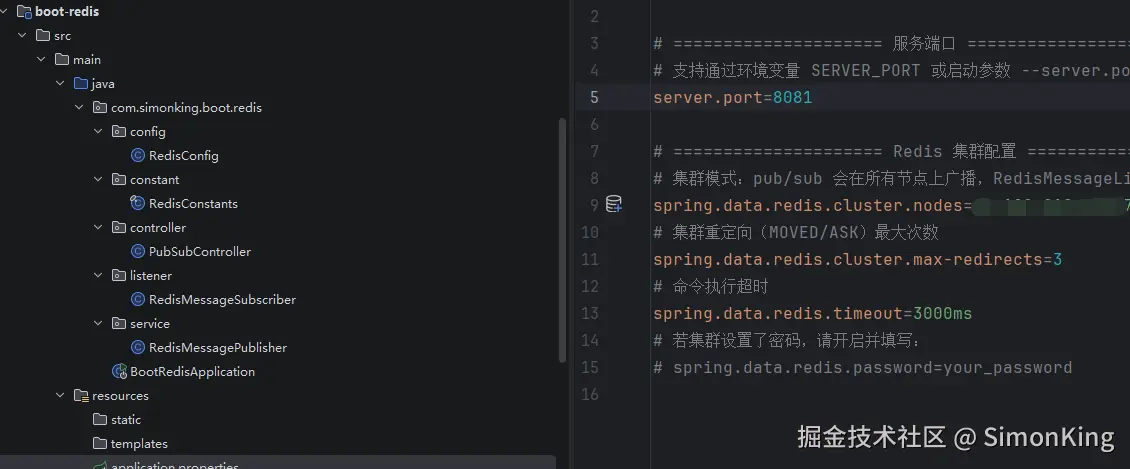
3.2 测试结果
通过IDEA分别启动8080/8081端口,来模拟集群。
为了方便测试,将请求改成GET请求:
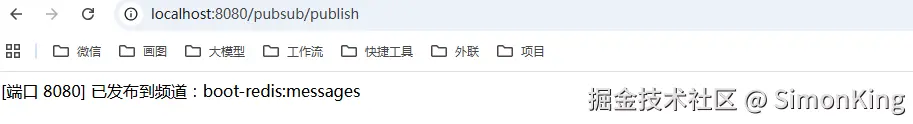
结果两端都收到发送的消息:


04 小结
喜欢使用Qoder的老铁,可以白嫖起来了,整体感觉这个模型还是可以的。案例几乎是一次性完成的,完成度还是可以的。