前言
内网穿透打通公网访问,但直接暴露会收到大量境外扫描;地理围栏在网关侧拦截海外流量,不用修改内网业务,适合外勤办公、大模型内网服务、运维 TCP 隧道场景。
企业为了外勤远程办公、外部系统联调,普遍会使用内网穿透,将 OA、ERP、内部 API、Ollama 推理服务、SSH/RDP、数据库等内网资源映射为公网 HTTPS、TCP 访问入口。
但这里存在一个很容易被忽略的安全隐患:隧道一旦对外开放,相当于把内网服务暴露给全球互联网。市面上不少内网穿透产品不支持 IP 黑白名单、区域访问控制,境外扫描器、撞库、暴力破解流量会直接穿透到达内网业务。
很多业务本身只服务国内用户,完全不需要境外访问。如果可以在隧道入口做地理访问限制,只放行来自国内的访问请求,就可以显著降低内网面临的攻击压力。
ZeroNews 边缘网关提供 Geo Location(地理围栏 / 地址围栏)区域访问控制能力,基于访问来源国家 / 地区做访问管控,非法地区请求直接在网关拒绝,流量不会进入加密隧道,内网业务无需改代码,也不用维护本地 GeoIP 库。
一、区域访问控制工作原理
区域访问控制是以单条隧道为配置粒度,HTTPS 隧道、TCP 隧道都可以独立配置访问策略。
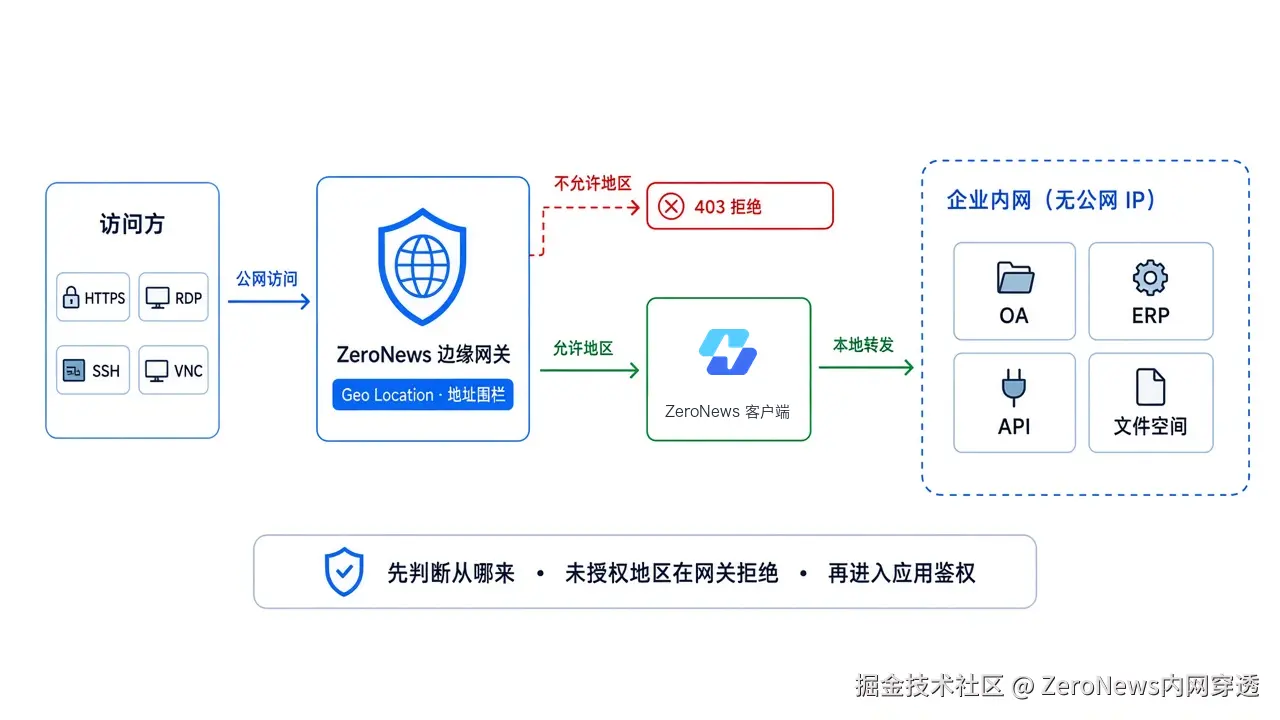
用户从公网发起访问,流量到达 ZeroNews 边缘网关后,会先解析来源 IP 对应的地理位置:
- ❌ 不属于允许地区:网关直接返回拒绝,请求不会下发到 ZeroNews 客户端,不会触达内网;
- ✅ 属于允许地区:流量才经过加密隧道转发,到达企业内网服务。
该策略执行在网关入口,支持和 IP 黑白名单、Basic 认证、路由白名单叠加组合。内网服务器不需要修改 Nginx 配置,不需要部署 IP 地理库,所有策略在网关完成。
二、地理围栏方案核心优势
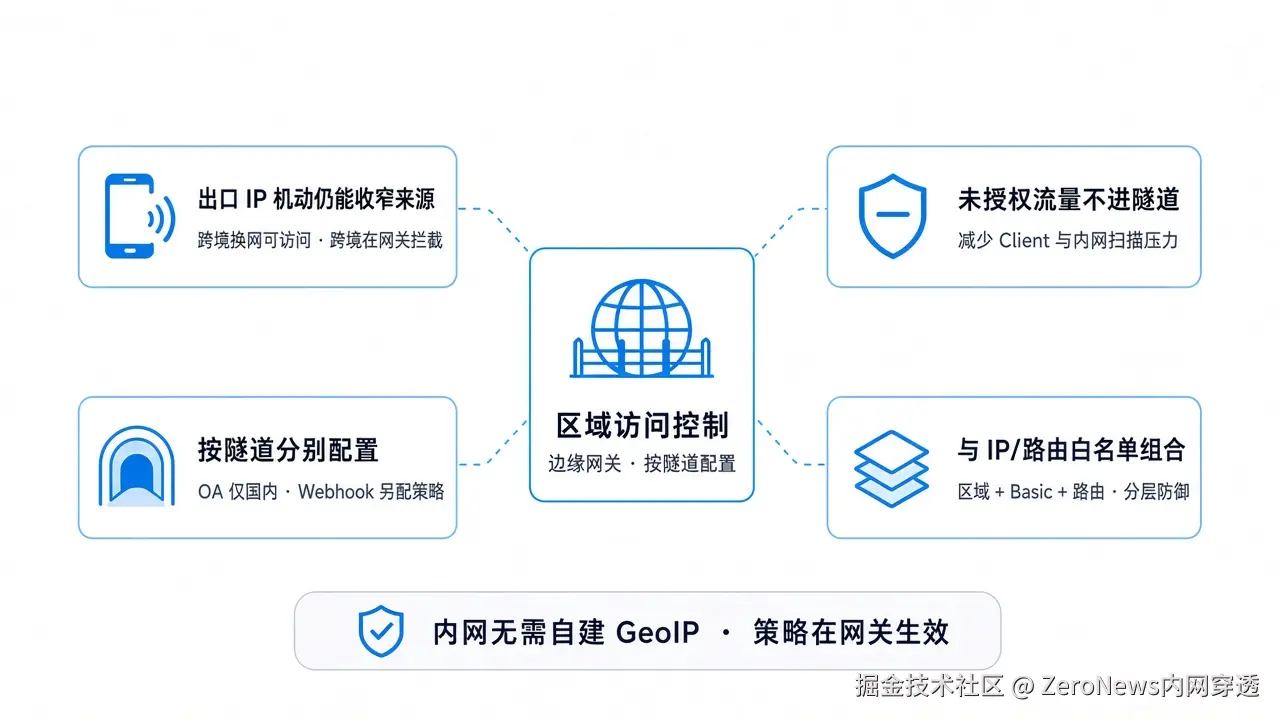
- 用户出口 IP 动态变化,依旧可以收窄访问来源 外勤、销售、管理层经常使用家庭宽带、手机网络访问内网,公网出口 IP 不断变化,维护传统 IP 白名单成本极高。配置地理策略后,合法用户在允许地域内切换 IP 依旧可以正常访问;境外 IP 直接在网关拦截。
- 非法流量止步网关,降低内网扫描压力 和在内网业务层鉴权不一样,扫描、探测流量在边缘网关就直接丢弃,不会到达客户端和内网,减少内网系统遭受暴力探测的压力。
- 隧道级精细化配置,不同业务差异化管控 不同业务隧道可以配置完全不一样的地域规则。 例如 ERP 外勤隧道设置仅中国大陆访问;Webhook 回调隧道放开海外访问;隧道删除时,对应访问策略同步失效,不需要全局一套规则约束全部业务。
- 可与其他安全策略多层组合防御 IP 黑白名单适合出口固定的合作对接方;地理区域控制适合人员 IP 动态变化、业务集中在国内的场景。两者搭配使用,构建分层安全防护。
关键点:全部策略在边缘网关生效,内网侧零改造。
三、真实业务落地场景
场景 1:OA / ERP 办公系统,外勤国内访问,屏蔽境外入口
泛微、用友这类 OA、ERP 系统通过内网穿透对外提供访问,外勤员工使用手机流量、分公司宽带接入,IP 分散,很难维护完整 IP 白名单。
隧道开启仅允许中国大陆访问,境外扫描请求直接在网关阻断;国内员工切换网络依旧正常访问,后续再由 OA 系统本身完成账号密码鉴权。
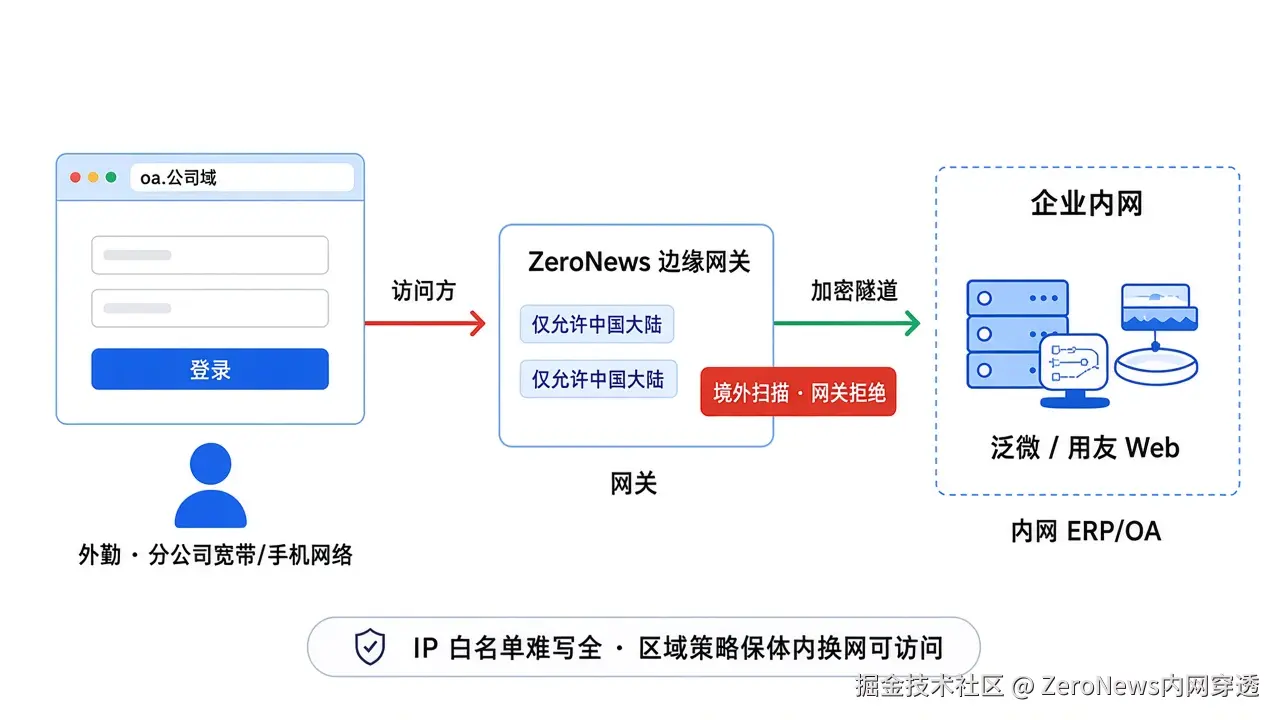
解决痛点:IP 白名单很难覆盖全部动态 IP,地理围栏保障国内网络可正常接入。
场景 2:内网 API、Ollama 推理端点,拒绝海外来源调用
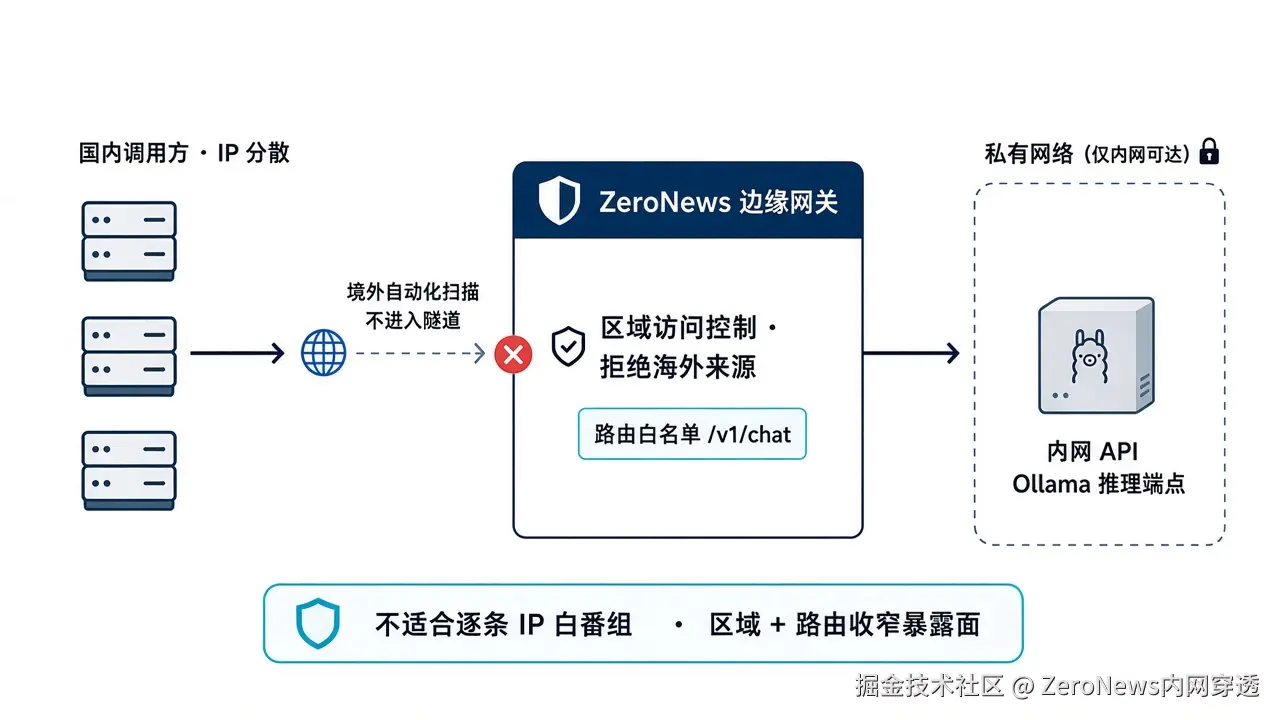
内网 API、本地 Ollama 大模型对外暴露 HTTPS 接口,调用方 IP 分散,不适合逐条维护 IP 白名单。
业务只服务国内用户时,配置区域访问控制拦截海外访问,降低被境外自动化扫描工具探测的概率。
💡最佳实践:地理限制之外,叠加路由白名单,只放行
/v1/chat等业务必要路径,进一步缩小攻击暴露面。
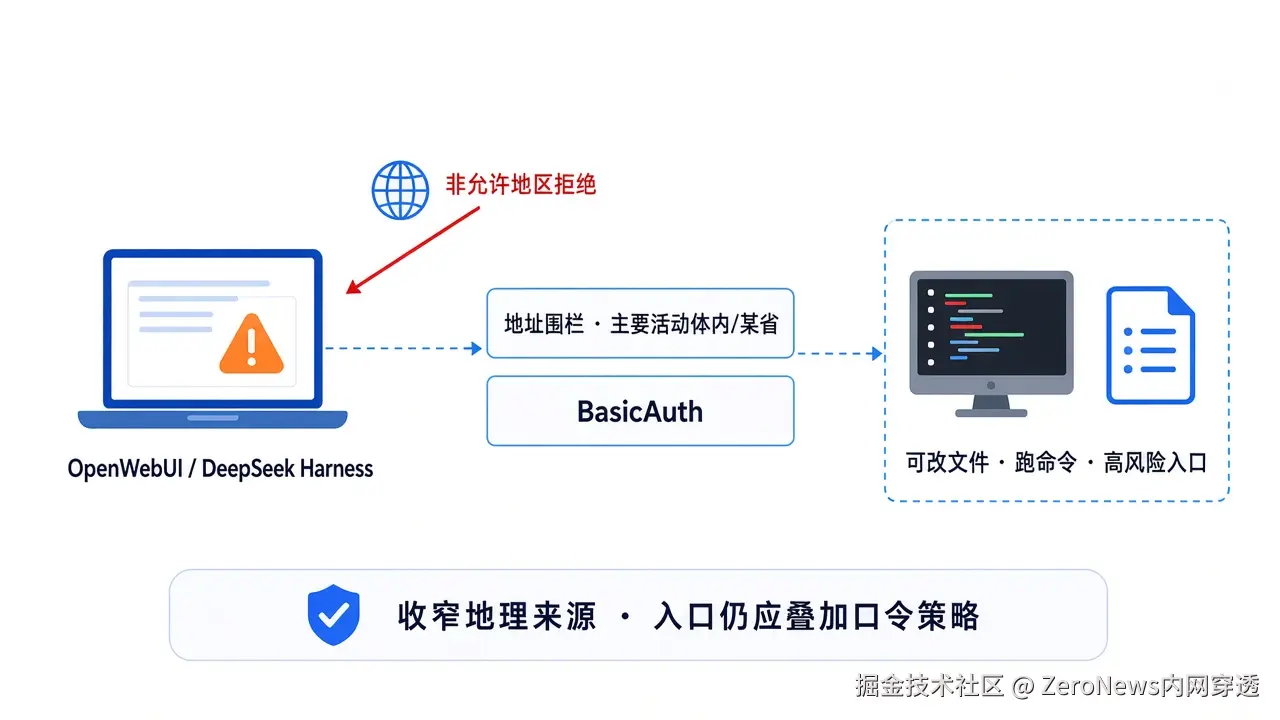
场景 3:DeepSeek Harness、OpenWebUI 等高风险控制台
Harness、OpenWebUI 这类平台支持修改文件、执行系统命令,公网暴露属于高风险入口。团队人员主要在国内或特定省份办公,就可以使用地址围栏收窄访问来源。
相比维护大量家庭宽带 IP 白名单,地域策略维护成本更低。
⚠️重要提醒:地理围栏仅用来缩小访问来源,不能作为唯一安全防线,务必叠加 BasicAuth 口令认证。
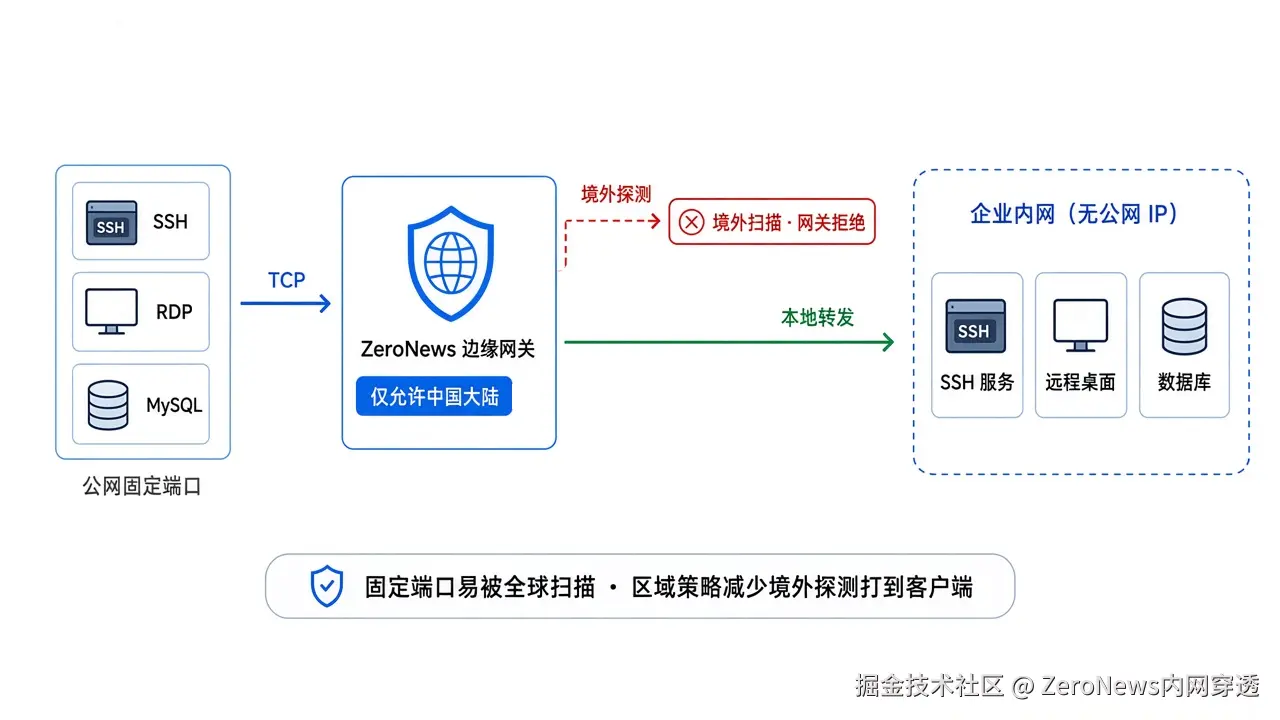
场景 4:SSH / RDP / MySQL TCP 隧道,抵御境外端口暴力探测
SSH、远程桌面、数据库 TCP 隧道映射公网端口后,极易遭到全球端口扫描与暴力破解。
在 IP 白名单基础上,附加仅中国大陆区域策略,减少境外探测流量打到客户端。
💡运维建议:优先使用 IP 白名单,配合临时隧道,使用完毕及时删除。
四、实操:配置 Geo‑Location 区域访问控制
区域访问控制作用于隧道维度,可以针对每一条隧道按需开启。
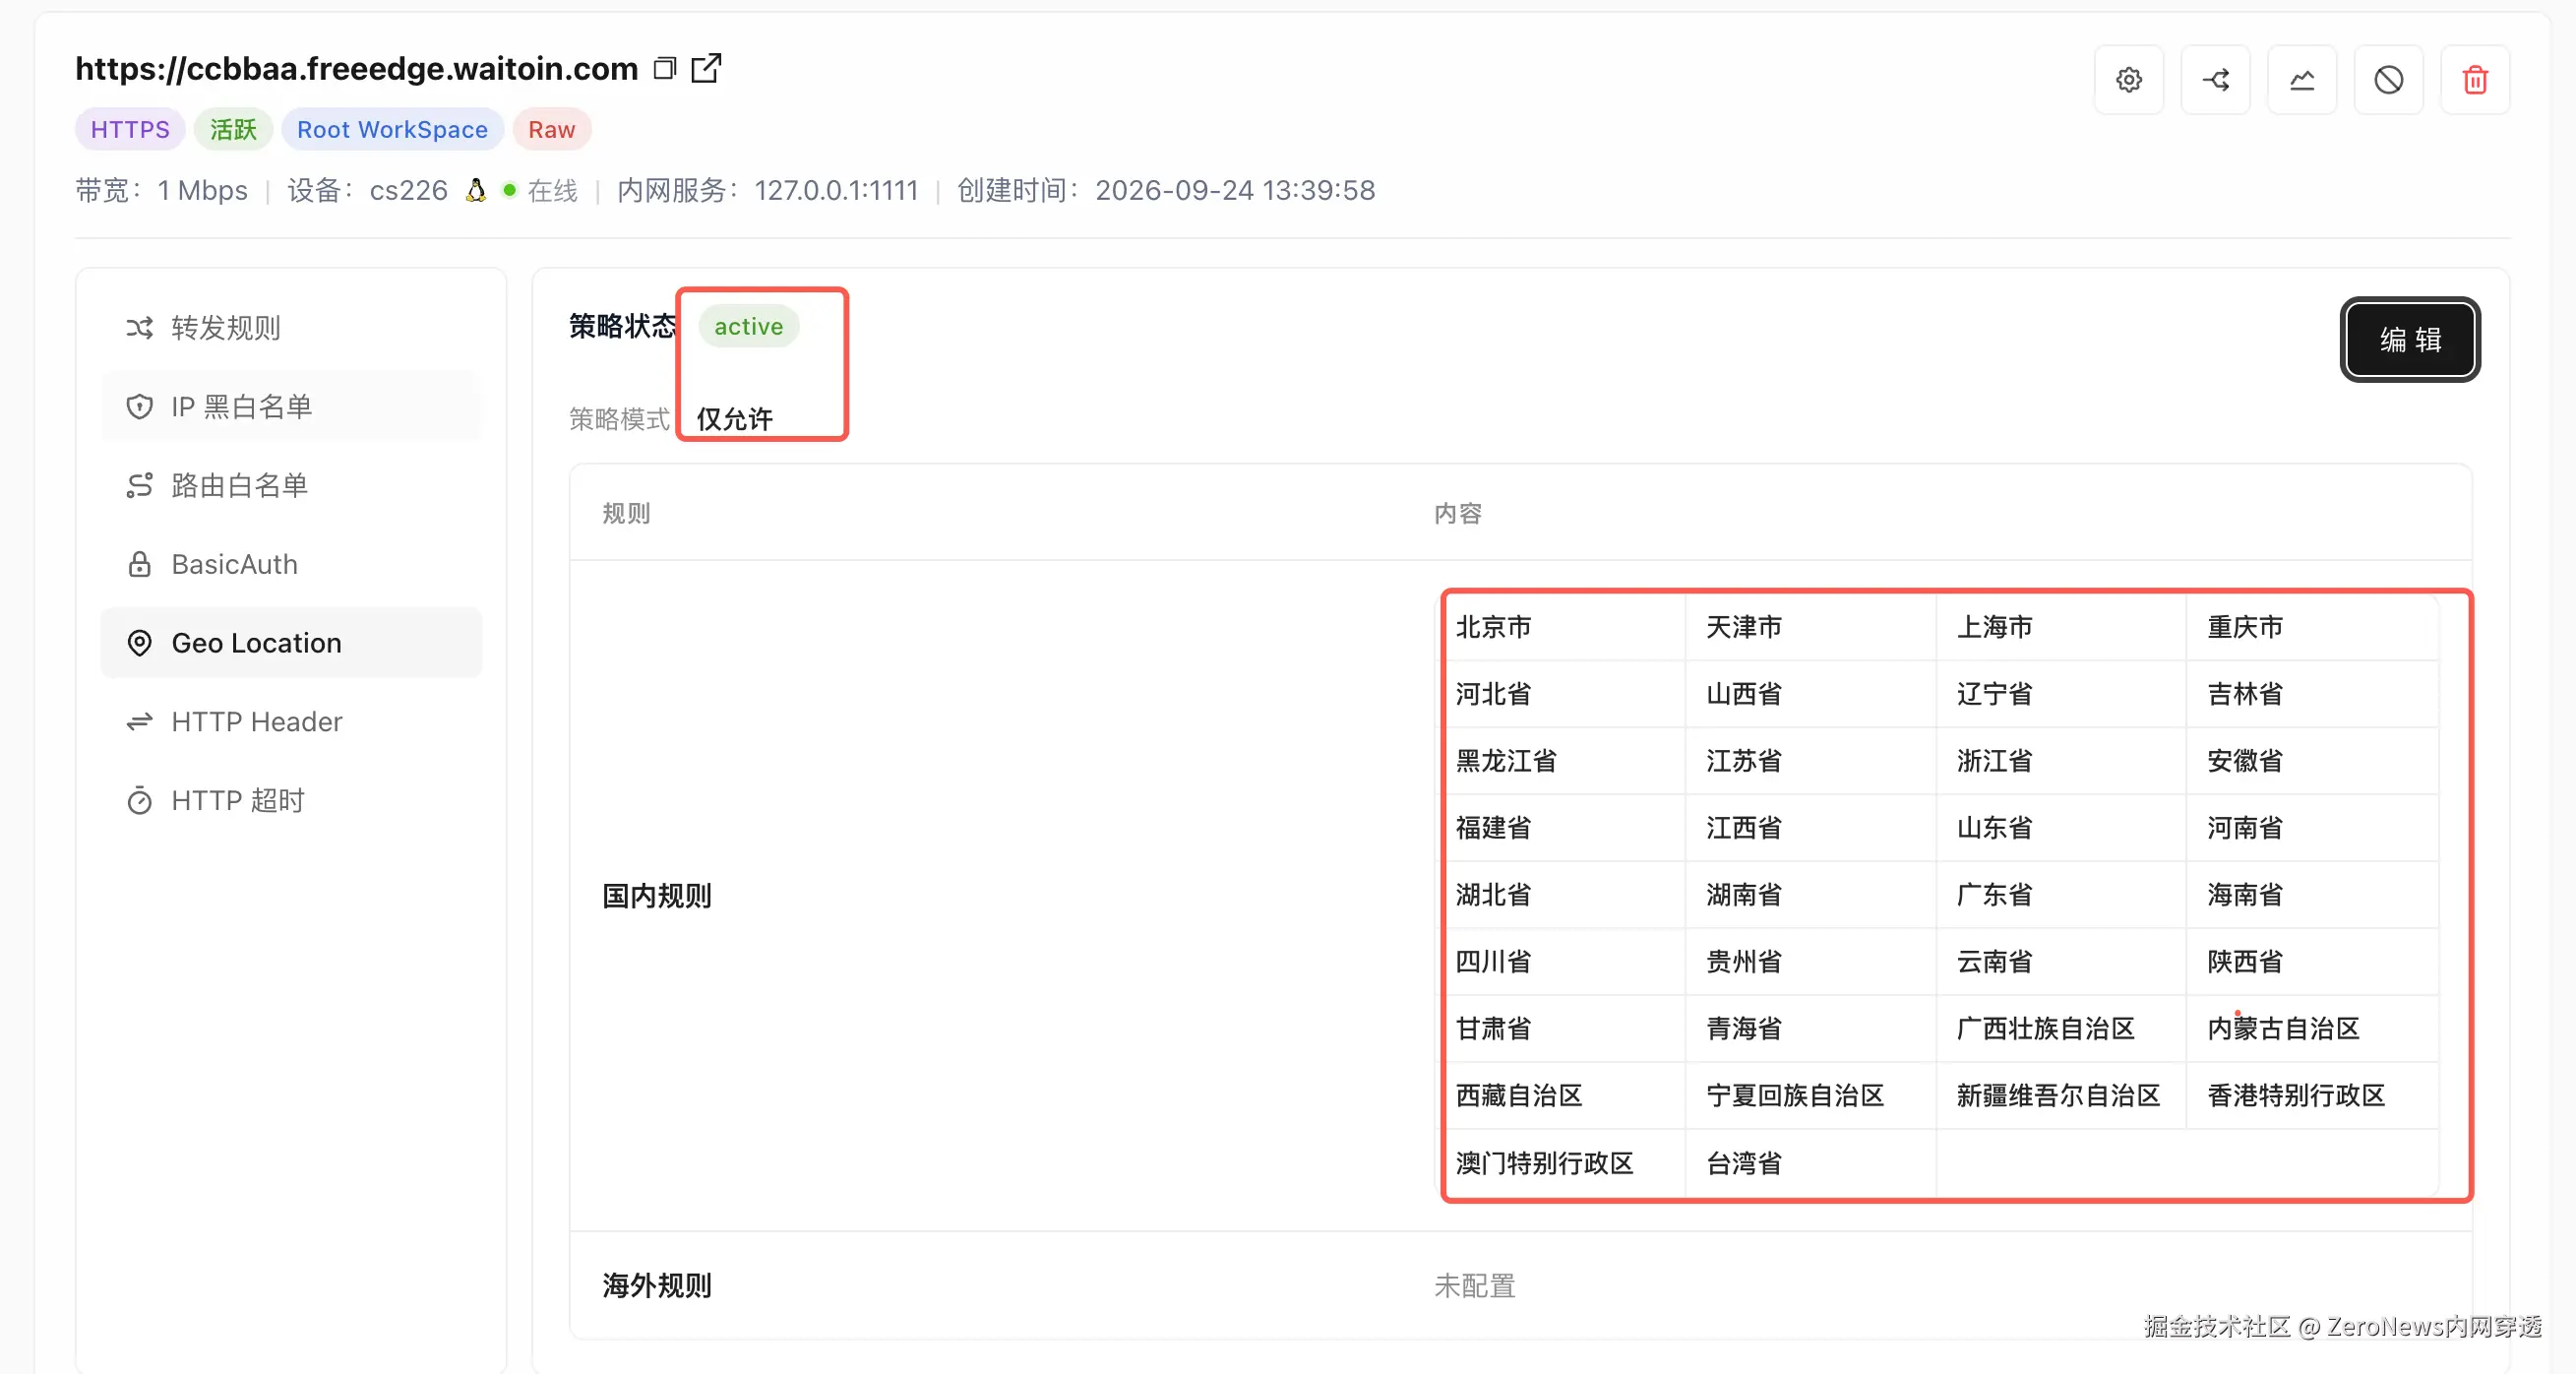
- 登录 ZeroNews 控制台,进入「隧道管理」页面,选中目标隧道,点击流量策略图标。
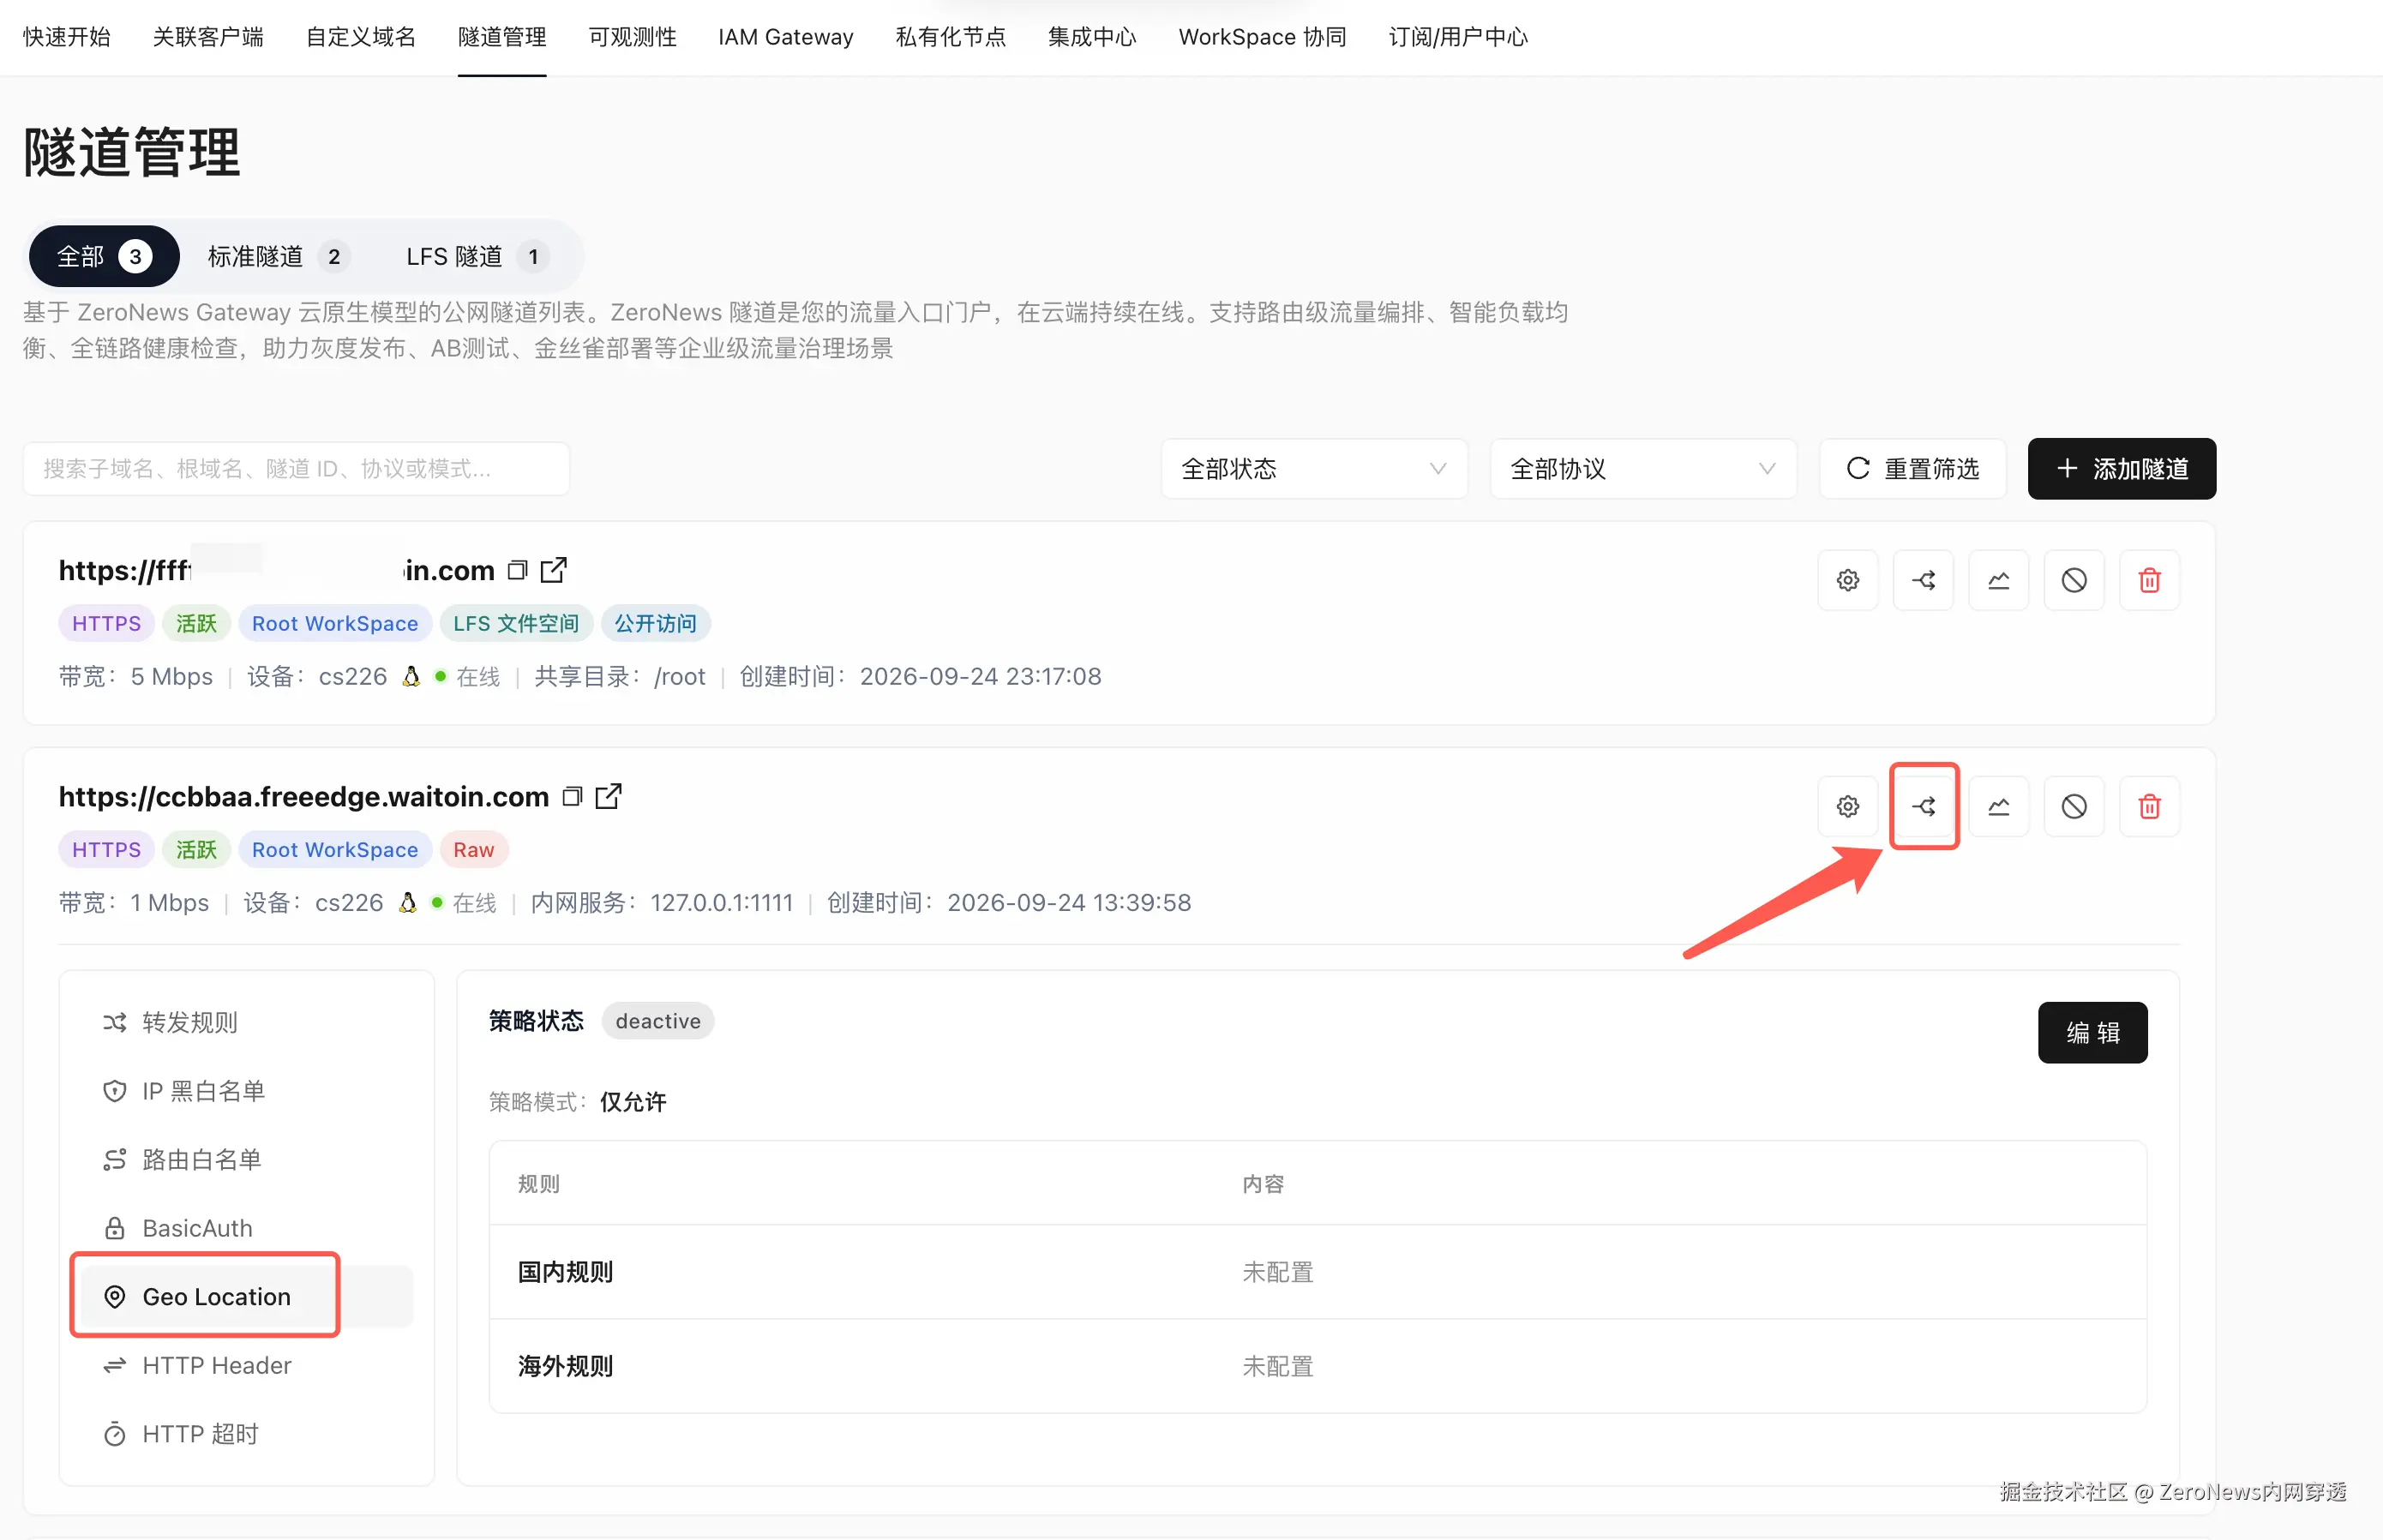
- 在策略菜单栏选择
Geo Location,开启策略开关;策略模式选择仅允许,勾选放行的国家 / 地区;勾选全部国内省份,即实现仅允许中国大陆访问,保存配置。
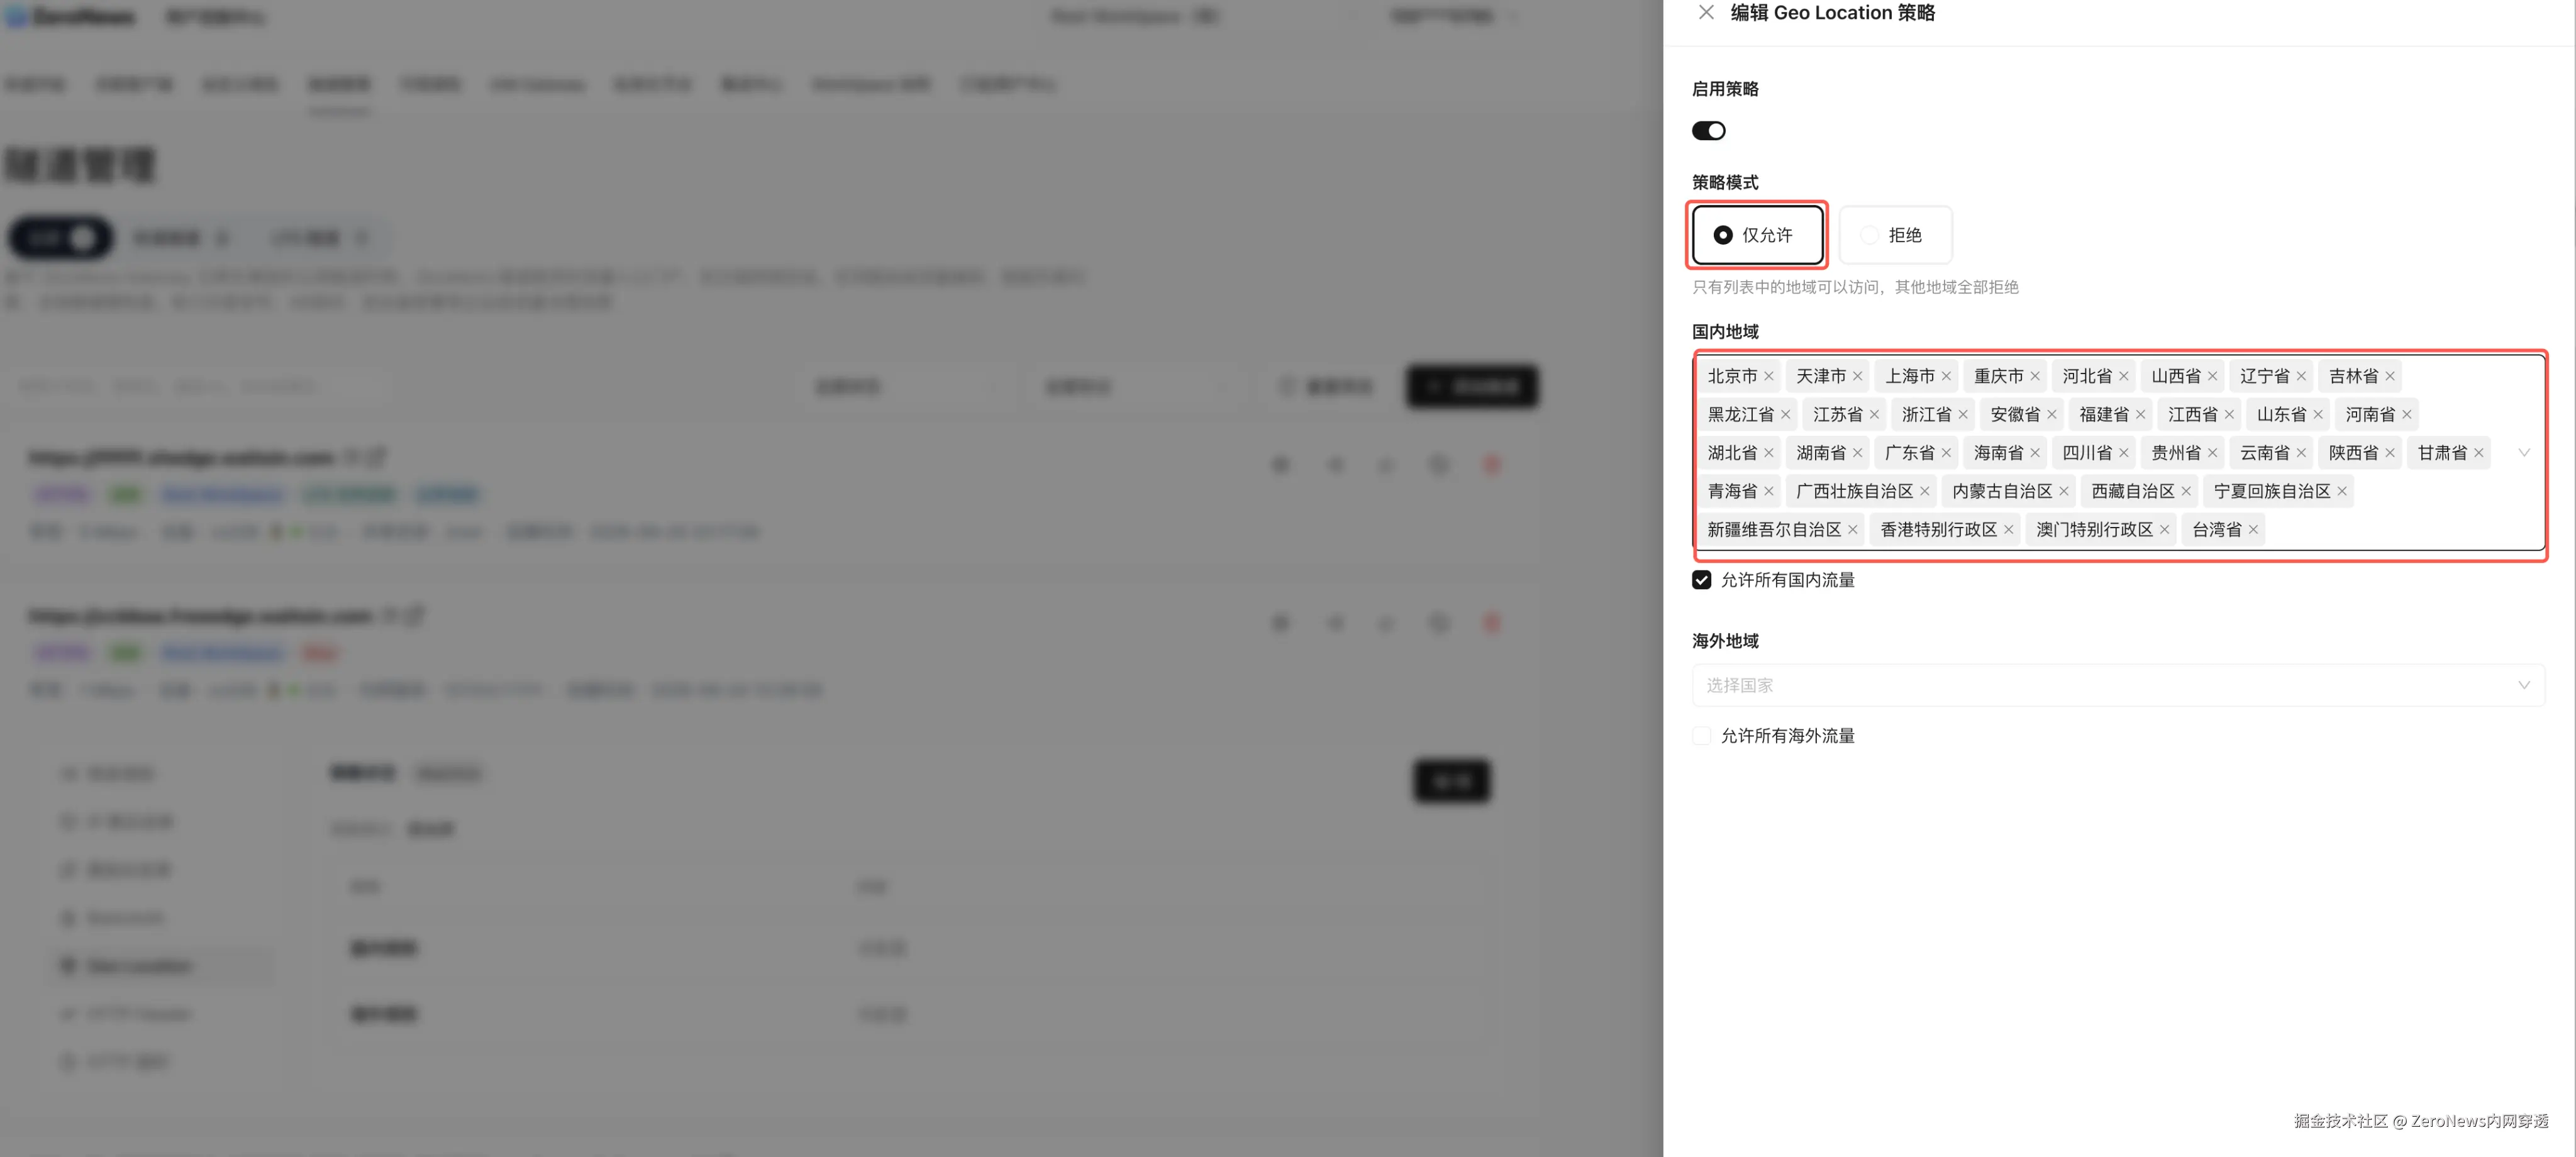
- 保存配置后策略状态变为
active,在边缘网关实时生效,无需重启隧道。
小结
内网穿透解决的是内网服务公网可达性,但可达不等于安全。很多团队直接裸奔暴露内网业务,把全部安全压力交给内网应用本身。
ZeroNews 将 Geo‑Location 地理围栏部署在边缘网关,按隧道粒度配置国家 / 地区放行规则。非许可地区访问请求直接在网关拒绝,流量还未进入内网就拦截大量无关境外扫描、恶意探测,将访问来源收敛到企业可信的地理范围,把风险拦截在网关外侧。
地理访问控制属于边界防护手段,建议和 IP 黑白名单、身份认证、路由白名单配合,构建多层安全体系。